¿Qué es el filtrado DNS y cómo funciona?
por
Última actualización:
10 10 minutos de lectura


por
Última actualización:
Puntos clave
Toda interacción web moderna comienza con una conversión de direcciones. Cuando un empleado hace clic en un enlace de un correo electrónico o escribe una URL en la barra de direcciones, el dispositivo cliente debe, en primer lugar, convertir esa etiqueta legible para el usuario en una dirección IP enrutable.
Los atacantes se aprovechan de esta dependencia fundamental en todas las fases de una intrusión. Los actores malintencionados utilizan nombres de host de nueva creación para la recopilación de credenciales, configuran dominios algorítmicos para coordinar redes de bots y establecen canales de salida para sustraer información de bases de datos privadas.
La implementación del filtrado DNS proporciona a las organizaciones un perímetro defensivo eficaz desde una fase temprana. Al evaluar las solicitudes de destino durante la fase de búsqueda, en lugar de hacerlo una vez que los archivos han comenzado a descargarse, los equipos pueden neutralizar amenazas graves procedentes de Internet antes de que los datos maliciosos lleguen al terminal.
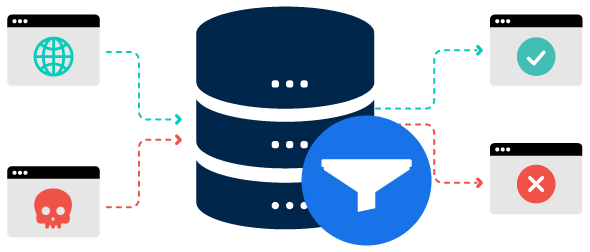
El filtrado de DNS es un control de seguridad que examina las consultas del Sistema de Nombres de Dominio (DNS) para bloquear el acceso a nombres de host maliciosos, no autorizados o que incumplan las políticas antes de que se establezca una conexión a Internet. Al comparar las consultas con bases de datos de amenazas y categorías de uso aceptable, impide que los dispositivos accedan a sitios web perjudiciales.
Este control opera en la base de las aplicaciones y el enrutamiento de Internet. Dado que las decisiones de acceso se toman durante la resolución de los nombres de host, los usuarios nunca cargan scripts maliciosos, nunca acceden a páginas de destino de phishing ni inician sesiones de comunicación con infraestructuras remotas no autorizadas.
El Sistema de Nombres de Dominio (DNS) actúa como el principal servicio de directorio de Internet, traduciendo nombres de host como example.com en direcciones numéricas como 192.0.2.1. Cada vez que un terminal inicia una solicitud de red, envía una consulta de búsqueda a un resolutor recursivo designado. Si estás explorando los mecanismos básicos de la red, nuestro análisis exhaustivo de qué es un servidor DNS explica cómo estos sistemas gestionan las búsquedas.
En un entorno de red estándar sin filtrado defensivo, el resolutor busca los registros autoritativos en toda la jerarquía de Internet y devuelve la dirección IP real directamente al cliente solicitante.
Cuando el filtrado DNS está activado, el resolutor recursivo introduce un punto de control de evaluación automático en el ciclo de vida estándar de la resolución:
En el nivel administrativo más básico, el filtrado DNS se basa en listas de permitidos y listas de bloqueados explícitas.
El filtrado por categorías permite a los equipos de seguridad regular segmentos enteros de la web sin tener que buscar manualmente nombres de dominio concretos. Los motores del servicio clasifican los dominios en categorías estructuradas, como entretenimiento para adultos, apuestas ilegales, plataformas de streaming que consumen mucho ancho de banda, intercambio de archivos entre pares, redes sociales y nombres de host detectados recientemente.
Los administradores de red configuran normas de acceso uniformes que reflejan los requisitos de la organización. Una empresa puede restringir el almacenamiento de archivos multimedia personales y la reproducción de vídeos en streaming durante los turnos de trabajo para preservar el rendimiento de la red. Al mismo tiempo, las organizaciones pueden aplicar políticas estrictas de uso responsable de Internet en todos los dispositivos corporativos para cumplir con las normas operativas y la normativa regional en materia de trabajo.
Los adversarios actuales rara vez dejan activos web estáticos en línea el tiempo suficiente como para que las listas de bloqueo manuales puedan detectarlos. Los autores de ataques de phishing utilizan motores de campaña dinámicos y automatizados, mientras que las familias de malware avanzadas emplean algoritmos de generación de dominios (DGA) para recorrer miles de dominios generados algorítmicamente cada día con el fin de localizar infraestructuras de comando y control operativas.
Para hacer frente a los vectores de fluidos, las soluciones de filtrado modernas integran fuentes continuas de información sobre amenazas:
Dado que la resolución tiene lugar antes de las sesiones de aplicación, el filtrado neutraliza una amplia variedad de riesgos actuales de ciberseguridad. Al revisar el catálogo más amplio de tipos de ataques DNS pone de manifiesto lo esencial que es una gestión sólida de los dominios para la resiliencia del perímetro.
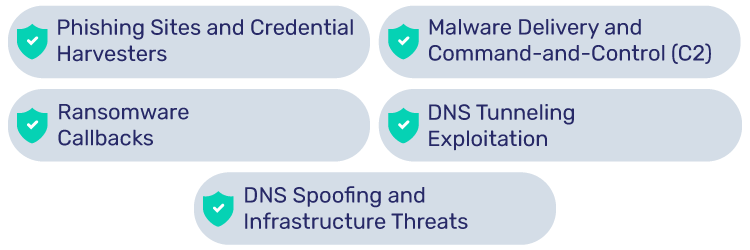
El phishing sigue siendo la principal vía para el robo de credenciales y la intrusión inicial en las empresas. Los atacantes envían notificaciones fraudulentas que dirigen a los destinatarios a portales falsos diseñados para obtener claves de autenticación, sesiones y contraseñas. El filtrado de DNS identifica los destinos maliciosos y muestra una página de bloqueo administrativa, lo que impide que los empleados introduzcan las credenciales de sus cuentas, incluso si un correo electrónico engañoso logra eludir las defensas perimetrales de la bandeja de entrada.
Los «droppers» ejecutables, las macros maliciosas y las descargas «drive-by» dependen en gran medida de las solicitudes DNS salientes para obtener las cargas útiles de segunda fase. Además, una vez que un terminal sufre una infección local, la puerta trasera instalada debe comunicarse con los nodos de comando del atacante para aceptar tareas operativas y recibir scripts. Los resolutores de filtrado rechazan las solicitudes de búsqueda dirigidas a nodos C2 conocidos, lo que bloquea de forma efectiva el binario malicioso antes de que pueda afianzarse en el sistema.
Antes de cifrar los archivos locales, las variantes modernas de ransomware suelen enviar pings a servidores de gestión remotos para confirmar que han detectado correctamente la red, intercambiar claves de cifrado y coordinar la preparación de los datos. Impedir la resolución de dominios de salida para el intercambio de claves suele bloquear por completo el proceso de cifrado, lo que proporciona al personal de operaciones de seguridad un tiempo valioso para detectar el equipo infectado y aislarlo del almacenamiento corporativo compartido.
Los autores de malware suelen aprovechar el puerto 53 para filtrar registros robados y transmitir datos operativos ocultos en consultas de búsqueda recursivas. Dado que los cortafuegos convencionales mantienen abierto el puerto 53 para evitar interrupciones en el funcionamiento, las consultas no inspeccionadas pasan fácilmente sin restricciones. Los resolutores de seguridad especializados detectan longitudes de consulta anómalas, cadenas de caracteres de alta entropía y frecuencias de búsqueda irregulares, lo que frena de raíz los intentos de robo de datos.
Los atacantes también se centran en las rutas de resolución desprotegidas para contaminar las cachés locales y desviar el tráfico web hacia destinos fraudulentos. Comprender los riesgos estructurales de la suplantación de DNS pone de relieve por qué es esencial, para garantizar la solidez operativa a largo plazo, validar la autenticidad de los dominios y combinar los resolutores con filtros con mecanismos de firma criptográfica.
La integración de filtros de resolución aporta varias ventajas funcionales inmediatas frente a los agentes de inspección de terminales, más pesados, y a los equipos de cortafuegos convencionales. Siguiendo las buenas prácticas de seguridad de DNS ayuda a las redes a obtener las siguientes ventajas operativas:
Aunque el filtrado de DNS ofrece una amplia cobertura de protección, los arquitectos de redes deben ser conscientes de sus limitaciones estructurales para evitar que se generen puntos ciegos.
Las arquitecturas de seguridad suelen combinar varias capas de protección que se solapan entre sí. Comprender cómo cada nivel inspecciona el tráfico de red ayuda a los equipos a eliminar costosas redundancias en la infraestructura.
| Característica / Atributo | Filtrado DNS | Pasarela web segura (SWG) | Cortafuegos de red (NGFW) |
|---|---|---|---|
| Capa de inspección | Búsqueda de aplicaciones (capa DNS, puerto 53/853) | Sesión de aplicación (Capa 7, HTTP/HTTPS) | Transporte y red (capas 3, 4 y 7) |
| Visibilidad de los datos | Solo el nombre de dominio solicitado | Cadena completa de la URL, contenido de la página, cuerpos de los archivos | Encabezados de paquetes, puertos, protocolos, tablas de estado |
| Necesidad de descifrado | No es necesario | Requiere descifrado SSL/TLS activo | Inspección profunda de paquetes (opcional) |
| Repercusiones en el rendimiento | Extremadamente bajo (evaluación inferior a un milisegundo) | De moderada a alta (sobrecarga del proxy de sesión) | Variable en función de la complejidad del conjunto de reglas |
| Complejidad de la implementación | Sencillo (redirección del servidor de nombres) | Moderado (configuración de proxy o scripts PAC) | Alto (enrutamiento físico o virtual en línea) |
| Caso de uso principal | Bloqueo general de línea base y prevención de amenazas | Análisis exhaustivo de archivos, DLP e inspección de rutas | Aislamiento de puertos, filtrado con seguimiento de estado, segmentación |
Las organizaciones pueden elegir entre varios modelos de implantación en función de la movilidad de su plantilla y de los requisitos de infraestructura física.
Las arquitecturas basadas en la nube constituyen el modelo de implementación más habitual en los entornos corporativos modernos. La empresa dirige sus servidores de reenvío de nivel superior hacia redes de resolución «anycast» gestionadas por un proveedor de seguridad especializado. El proveedor gestiona las fuentes de información sobre amenazas, actualiza las clasificaciones por categorías y resuelve las consultas desde puntos de presencia globales, lo que libera al personal de TI local de las cargas que supone el mantenimiento del hardware.
Las instituciones de alta seguridad, las organizaciones gubernamentales y las entidades financieras sometidas a una estricta regulación suelen utilizar resolutores de caché dedicados e instalados en sus propias instalaciones. En este modelo de implementación, los dispositivos físicos o las máquinas virtuales locales se encargan de las consultas internas, aplicando las políticas locales y los registros de amenazas almacenados en caché antes de consultar los servidores raíz superiores. Esto garantiza un control total sobre los registros de consultas confidenciales.
El cambio hacia el teletrabajo y el trabajo híbrido implica que los portátiles corporativos suelen funcionar fuera del perímetro de los routers de la oficina. Los agentes de roaming son utilidades de software ligeras que se instalan en los terminales gestionados para interceptar los adaptadores de red locales. Garantizan que todas las consultas DNS se dirijan a través de la política de resolución defensiva de la organización, independientemente de si el usuario se conecta desde el campus de la empresa, una red residencial o un punto de acceso público no seguro.
Las oficinas pequeñas, las sucursales y los establecimientos minoristas suelen aplicar medidas de seguridad directamente en el punto de acceso perimetral. Los administradores configuran el firmware del router local para que difunda resolutores recursivos defensivos a través de las asignaciones de DHCP. Todos los teléfonos, estaciones de trabajo, terminales de punto de venta y smartphones de visitantes que se conectan a la red Wi-Fi local disfrutan automáticamente de protección sin necesidad de configuración manual.
Para elegir una solución eficaz, es necesario evaluar las capacidades tecnológicas fundamentales, más allá de las afirmaciones de marketing. Los equipos de seguridad y los responsables de compras deben tener en cuenta los siguientes criterios técnicos:
El filtrado de DNS y la autenticación del correo electrónico operan en extremos opuestos, aunque complementarios, del perímetro de ataque de la organización.
El filtrado de DNS protege a tu personal cuando se conecta al exterior. Cuando un empleado hace clic por error en una URL engañosa incluida en un correo electrónico malicioso, el servidor de resolución con filtrado intercepta la consulta y corta la conexión antes de que la página de phishing pueda obtener las credenciales de la empresa o instalar software espía.
Sin embargo, el filtrado de salida no puede proteger a tus clientes, socios y la reputación de tu empresa frente a personas malintencionadas que se hacen pasar por ti. Los delincuentes suplantan habitualmente dominios empresariales legítimos para enviar solicitudes de redireccionamiento de pagos muy convincentes, hacerse pasar por ejecutivos y minar la confianza de los clientes.
Para evitar la suplantación de dominios es necesario implementar protocolos de entrada autorizados:
Si bien el filtrado de DNS protege a tu plantilla frente a destinos maliciosos en Internet en general, la implementación de DMARC alojado garantiza que los remitentes no autorizados no puedan utilizar su dominio como arma para atacar a terceros. La verdadera resiliencia del dominio requiere controlar tanto lo que resuelven sus usuarios internos como lo que los servidores de correo globales aceptan en su nombre.
¿Es eficaz el filtrado DNS frente a las amenazas actuales?
Sí. Las investigaciones indican que la gran mayoría de las variantes de malware y las campañas de phishing recurren al Sistema de Nombres de Dominio (DNS) en alguna fase del ciclo de vida del ataque para localizar servidores, validar conexiones o descargar cargas maliciosas. Bloquear las amenazas en el punto de resolución reduce drásticamente la superficie de ataque efectiva de una empresa.
¿Se puede eludir el filtrado de DNS?
Sí. Los usuarios con conocimientos técnicos o el software malicioso pueden eludir los filtros básicos a nivel de red estableciendo una conexión VPN cifrada, consultando directamente direcciones IP públicas codificadas de forma fija o enrutando el tráfico a través de resolutores DoH/DoT externos no autorizados. Las organizaciones contrarrestan estas vías de elusión bloqueando el puerto 53 hacia destinos desconocidos, restringiendo los puertos DNS cifrados no autorizados y ejecutando agentes de itinerancia gestionados en todos los dispositivos de los usuarios.
¿Cuál es la diferencia entre un filtro DNS y un «sinkhole» DNS?
Un filtro DNS es una política operativa y una plataforma de seguridad que bloquea o redirige las solicitudes de búsqueda según amplias categorías o clasificaciones de amenazas, y que a menudo muestra al usuario una página de bloqueo con información educativa. Un «sinkhole» DNS es una implementación técnica específica que desvía el tráfico de dominios maliciosos concretos hacia una dirección interna no enrutable o un servidor de captura especializado, y que utilizan principalmente los investigadores de seguridad y los equipos de respuesta a incidentes para detectar equipos infectados y analizar las comunicaciones del malware.
¿El filtrado de DNS ralentiza la navegación por Internet?
No. Dado que las consultas de DNS son pequeñas transacciones basadas en texto, los resolutores en la nube modernos, con redes Anycast distribuidas a nivel mundial, evalúan y responden a las consultas en tan solo unos milisegundos. En muchos casos, pasar de un resolutor predeterminado del proveedor de acceso a Internet a un servicio de DNS de protección diseñado específicamente para este fin mejora, de hecho, el rendimiento de la navegación diaria gracias al enrutamiento global optimizado y al almacenamiento en caché avanzado.
¿Existen servicios gratuitos de filtrado de DNS?
Sí. Varias organizaciones de seguridad y entidades sin ánimo de lucro de reconocido prestigio ofrecen al público servicios de DNS de protección gratuitos. Proveedores como Quad9, Cloudflare (1.1.1.2 para la protección contra malware) y los resolutores de navegación segura ofrecen una protección básica frente a dominios maliciosos conocidos. Sin embargo, las empresas comerciales y los proveedores de servicios gestionados (MSP) suelen optar por plataformas de pago para acceder a controles administrativos granulares por categorías, clientes de terminales en itinerancia, integración activa con Active Directory y registros de auditoría SIEM a largo plazo.
El filtrado de DNS constituye una primera capa indispensable para la seguridad perimetral moderna. Al interceptar las conexiones en la fase de resolución, las organizaciones protegen a su personal de las páginas de destino del phishing, bloquean las comunicaciones de malware y mantienen el control sobre la actividad de la red en entornos operativos distribuidos.
Sin una supervisión periódica, los pequeños cambios en la configuración, los registros DNS no autorizados o los punteros obsoletos pueden exponer tu dominio al secuestro y a la suplantación de identidad en el correo electrónico. Nuestra solución de supervisión de seguridad de DNS te ayuda a realizar un seguimiento de los cambios en el DNS en tiempo real, a detectar actividades sospechosas y a proteger tu dominio frente a cambios no autorizados.








 Analizador de destino de la bandeja de entrada: descubre dónde llegan tus correos electrónicos antes de enviarlos