Por qué fallan los correos electrónicos con enlaces mágicos: problemas de entrega en la autenticación sin contraseña
por
Última actualización:
Tiempo de lectura: 8 minutos

por
Última actualización:
Puntos clave
Es fácil entender por qué las empresas ofrecen el inicio de sesión mediante «enlace mágico». Las contraseñas se olvidan, las solicitudes de restablecimiento llevan tiempo y a los usuarios tampoco les gusta especialmente ninguna de las dos cosas.
Enviar un enlace de inicio de sesión por correo electrónico parece una forma razonable de evitar todo eso.
Pero, como se suele decir, el problema está en los detalles. El propio correo electrónico pasa a ser ahora un paso necesario para acceder a la cuenta. Si no llega, el usuario no puede completar el proceso de inicio de sesión, aunque todo en tu página web parezca funcionar correctamente.
Pedir a los usuarios que revisen su carpeta de correo no deseado o que reconfiguren los filtros antispam de su correo electrónico y vuelvan a intentarlo probablemente te hará perder muchos clientes potenciales. Es demasiado complicado para un usuario medio.
Parece que la mejor solución es resolver los principales problemas que surgen en la entrega. Pero, ¿qué es lo que realmente falla en la entrega?
A continuación, analizaremos las principales razones por las que fallan los correos electrónicos con enlaces mágicos, distinguiremos los problemas de entrega de los correos de los problemas relacionados con los propios enlaces y explicaremos cómo aumentar las posibilidades de que lleguen a las bandejas de entrada de los usuarios.
El «correo electrónico con enlace mágico» es un nombre coloquial que se da a los correos electrónicos que se envían a los usuarios para permitirles acceder a un sitio web o recurso sin necesidad de contraseña. Otras alternativas más técnicas a este término son «enlace de inicio de sesión sin contraseña» o «enlace de acceso por correo electrónico».
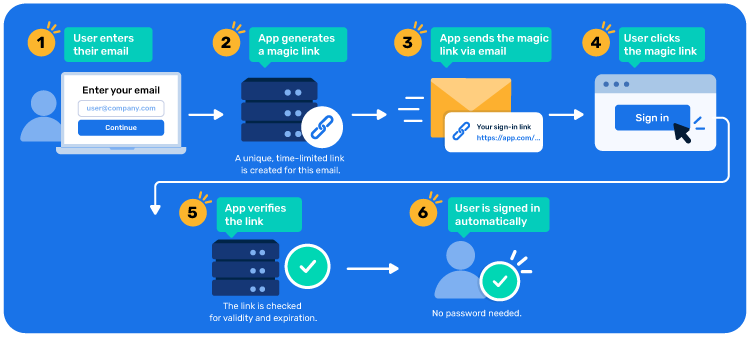
Las contraseñas son complicadas, sobre todo porque cuesta recordarlas. Por eso, las empresas recurren a soluciones de autenticación sin contraseña, como los enlaces mágicos. A continuación te explicamos cómo funciona paso a paso (versión simplificada):
Este tipo de enlace suele caducar tras un tiempo determinado y limitado (normalmente unos minutos) y solo es válido para un único uso.
En esta ilustración puedes ver el proceso completo:
La palabra clave en toda esta historia es «sin contraseña», pero eso no significa que ya no haya nada que proteger. Alguien que consiga acceder a tu bandeja de entrada también podría utilizar los enlaces de inicio de sesión que se envían allí. Ahí es donde entra en juego la autenticación de dos factores puede marcar una gran diferencia y no solo salvar tu cuenta, sino también proteger tu inicio de sesión sin contraseña.
Para la empresa que envía estos correos electrónicos, la fiabilidad en la entrega es igual de importante. Si el mensaje nunca llega al usuario, el proceso de inicio de sesión se interrumpe antes de que pueda acceder al servicio.
Cuando confías a tu aplicación la gestión del proceso de autenticación de los usuarios, es fácil dar por sentado que todo irá sobre ruedas. Al fin y al cabo, se trata de un proceso puramente técnico, libre de cualquier error humano. Sin embargo, hay varios puntos en los que las cosas pueden salir mal.
Empecemos por el servidor receptor y sus comprobaciones técnicas rutinarias, que determinan si tu correo electrónico es fiable.
Que el nombre del remitente resulte familiar no garantiza que tu correo electrónico sea bien recibido por el sistema de verificación de los servidores de destino. Cualquiera puede copiar un nombre. Los servidores de destino necesitan algo más que un simple nombre, algo que puedan comprobar realmente.
Ahí es donde entran en juego las políticas SPF, DKIM y DMARC:
Tres comprobaciones técnicas, una decisión para aceptar o rechazar tu correo electrónico (o enviarlo a la carpeta de spam).
Además, aunque tus correos electrónicos habituales de trabajo funcionen perfectamente, es posible que tus correos de inicio de sesión no superen la comprobación final de DMARC.
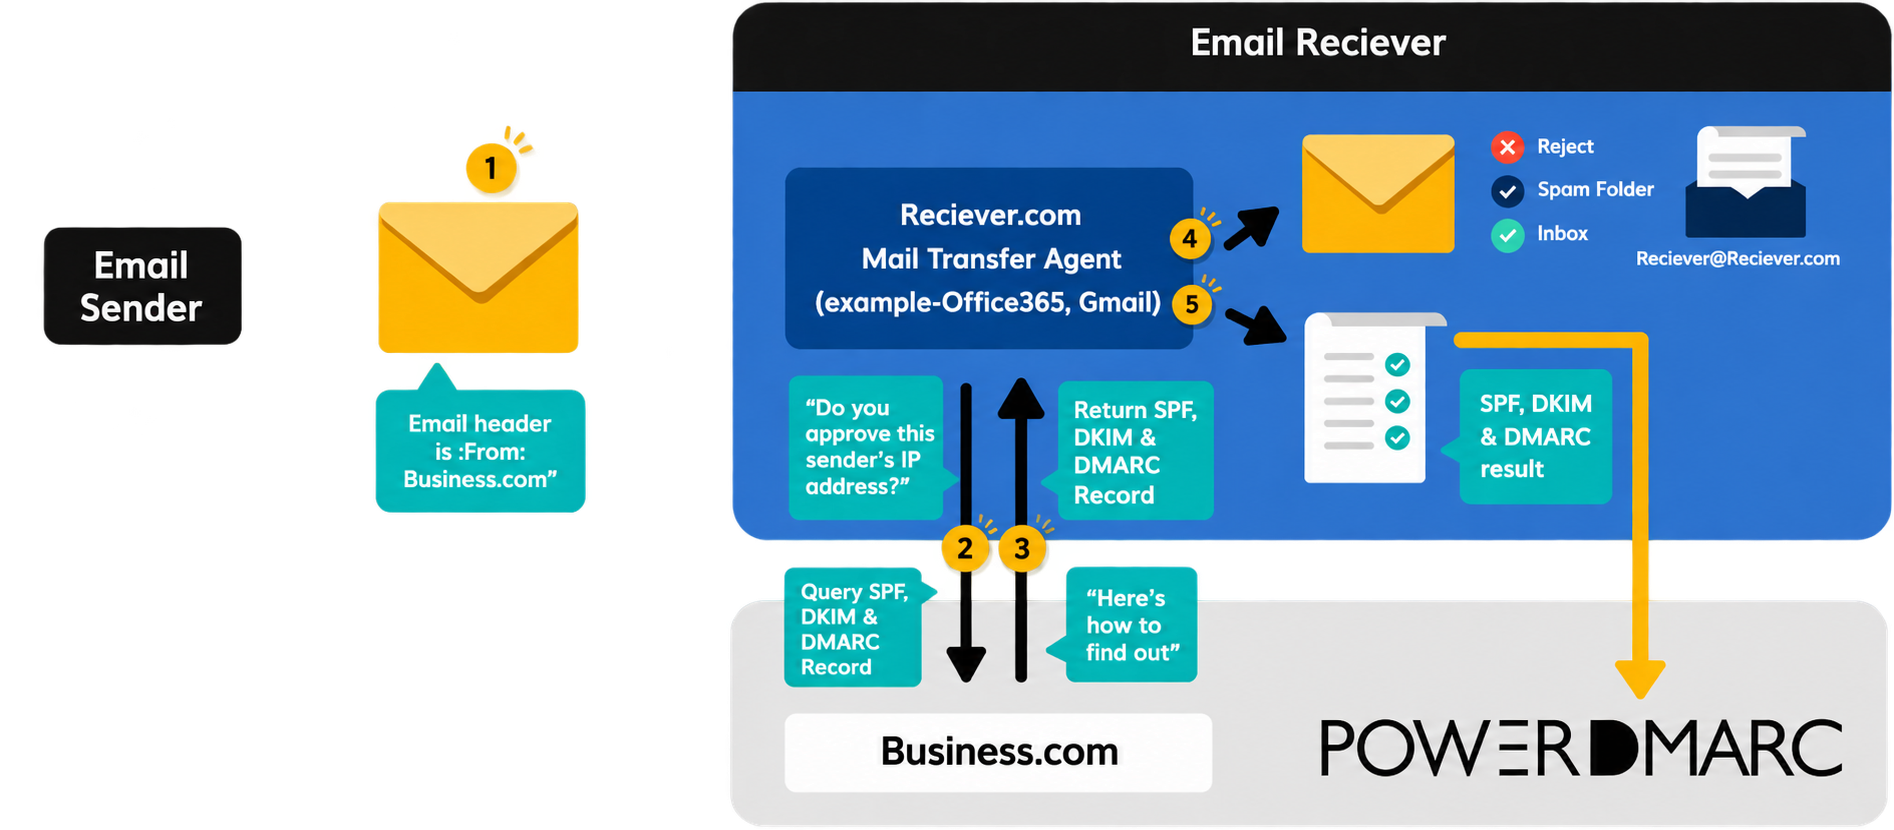
Para averiguar cuál es el problema, basta con utilizar herramientas de entregabilidad de correo electrónico y realizar comprobaciones periódicas. Comprueba la configuración de SPF, DKIM y DMARC y comprueba si tus correos electrónicos llegan a la bandeja de entrada. Además, asegúrate de probar con un correo electrónico de inicio de sesión real, ya que puede utilizar una configuración de envío diferente a la de tus correos electrónicos habituales.
Antes incluso de pasar a analizar el contenido de los correos electrónicos como un posible factor que afecta a la capacidad de entrega, hay algo mucho más evidente que debemos tener en cuenta: la reputación del dominio y la dirección IP del remitente. En cierta medida, es incluso más importante (o, al menos, tiene prioridad) que aquellas comprobaciones técnicas que hemos comentado en el capítulo anterior.
Para evaluar la reputación, los proveedores de correo electrónico analizan el tráfico procedente de tu dominio y de tu IP de envío:
Estos factores influyen en cómo se gestionarán los futuros correos electrónicos, incluidos aquellos que contengan tus URL mágicas.
Además, es posible que no seas la única empresa que utilice esa IP. Muchos servicios de envío de correo electrónico alojan a varios clientes en una infraestructura compartida. Tendrías suerte si los demás usuarios que comparten esa IP tuvieran una reputación mejor que la tuya, pero no siempre es así. Su reputación mancillada dañará inevitablemente la reputación de tu IP compartida,
¿El resultado? Que tus correos electrónicos de inicio de sesión también puedan quedar atrapados en el filtro.
Los filtros de spam no siempre funcionan como deberían. Sus algoritmos se revisan con cada actualización importante del sistema operativo o cada parche de seguridad. Por eso, si llevas meses recibiendo correos electrónicos con enlaces mágicos, eso no significa que al mes siguiente no vayan a acabar en tu bandeja de spam.
Básicamente, lo que hacen los filtros de correo basura es analizar el contenido de los correos electrónicos en busca de elementos sospechosos:
Algunos filtros antispam son muy sensibles a la detección de enlaces que ocultan su destino tras acortadores de URL o varias redirecciones. Esta lista no es exhaustiva, ya que puede haber otras razones por las que los filtros antispam bloqueen un correo electrónico.
Por supuesto, el hecho de incluir un enlace o una frase que transmita urgencia no convierte automáticamente un correo electrónico en spam. Los filtros de spam tienen en cuenta varias señales de forma conjunta, incluida la reputación del remitente. Sin embargo, las adiciones innecesarias pueden hacer que un mensaje legítimo de inicio de sesión parezca menos fiable.
Si tus correos electrónicos de inicio de sesión incluyen una firma añadida automáticamente, comprueba también esa parte del mensaje. Además de introducir enlaces e imágenes adicionales, una firma añadida tras la firma DKIM puede provocar problemas de autenticación del correo electrónico al modificar el contenido que ya había sido firmado.
Un correo electrónico entregado aparece como un resultado satisfactorio en un panel de control. Para el cliente, el éxito significa poder acceder a su cuenta. Sin embargo, entre ambos acontecimientos hay un paso más, y no siempre se desarrolla sin problemas.
Los clientes no organizan su jornada en función de cuándo reciben el correo electrónico con el enlace para acceder a su cuenta. Cuando se envía una solicitud de acceso, es posible que el cliente reciba una llamada telefónica y se distraiga durante un rato. Para cuando el cliente quiera volver a acceder a su cuenta, el correo electrónico ya se habrá entregado, pero el enlace mágico ya habrá caducado.
Este es el comportamiento esperado de un enlace temporal. No obstante, la situación resulta frustrante cuando el cliente apenas tiene oportunidad de utilizarlo debido al largo periodo de espera durante la entrega.
Además, enviar solicitudes repetidas puede dar lugar a otra forma más de ambigüedad. Dependiendo de cómo funcione el sistema de envío, cada vez que pulsas «enviar» en un botón de reenvío, se cancela el enlace anterior, lo que hace que recibas varios correos electrónicos casi idénticos y te plantees cuál es el válido… o no.
Cuando intentas abrir un mensaje antiguo, puede que acabes intentando usar un enlace que ya no funciona; y si envías otra solicitud más, acabas añadiendo otro enlace más a todos esos otros enlaces que ya de por sí son confusos. Es un problema habitual, ¿verdad?
Algunos escáneres de seguridad son más exhaustivos que otros. Es el clásico caso en el que «lo mejor es enemigo de lo bueno», es decir, cuando un sistema de seguridad, en lugar de limitarse a analizar el contenido del correo electrónico y comprobar el dominio del remitente, abre todos los enlaces que contiene dicho correo.
No hace falta ser un genio para entender qué ocurre en este caso con un correo electrónico que contiene un enlace mágico. El enlace que incluye solo es válido para un único uso. Por lo tanto, el sistema de seguridad prácticamente te priva del derecho a utilizar ese enlace, y este caduca incluso antes de que lo abras.
Cuando esto ocurra, enviar otro correo electrónico puede que no sirva de nada. El correo de sustitución pasa por los mismos controles de seguridad y puede quedar inutilizable exactamente por la misma razón.
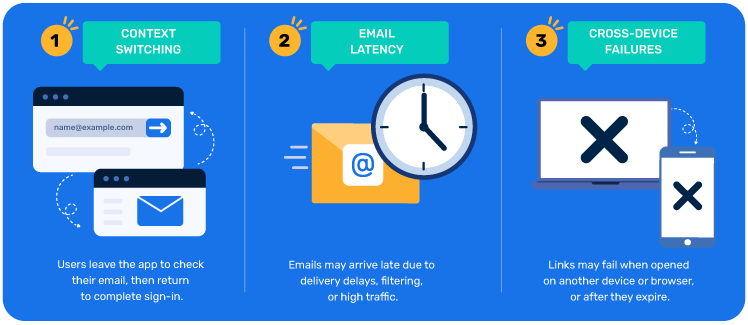
Otros fallos habituales relacionados con los enlaces mágicos tras su entrega en la bandeja de entrada del usuario incluyen el cambio de contexto (el usuario tiene que cambiar entre varias aplicaciones, lo cual resulta especialmente molesto en dispositivos móviles) y los fallos entre dispositivos (al cambiar de un dispositivo a otro):
El conocimiento es poder. Hemos dedicado deliberadamente tanto tiempo y espacio a explicar todas las posibles causas que podrían provocar un fallo en el inicio de sesión de Magic Link. Ahora, veamos cómo solucionar los problemas de entrega de correos electrónicos que impiden a los usuarios acceder a sus cuentas.
Hay algo que hay que dejar claro desde el principio: no existe un único ajuste que solucione todos los problemas de entrega. Pero sin duda puedes hacer que tus correos electrónicos de inicio de sesión sean más fiables si tienes en cuenta estos cuatro aspectos:
Consejo de experto: Comprueba si tu proveedor de correo electrónico añade seguimiento de clics a los enlaces de inicio de sesión y, si es así, solicita que lo elimine. El seguimiento de clics puede sustituir la URL original por una redirección de seguimiento, lo que añade otro punto en el que pueden surgir problemas. De todos modos, el seguimiento de clics no es necesario en los correos electrónicos de inicio de sesión.
Los enlaces mágicos de los correos electrónicos de autenticación sin contraseña pueden fallar por cualquier motivo. Algunos son de carácter técnico y otros, de origen humano.
Como remitente, no debes dejar de analizar el progreso, incluso cuando el panel de control de tu cliente de correo indique «entregado». Haz un esfuerzo adicional y realiza tú mismo el proceso de inicio de sesión, prestando atención a los puntos en los que tus clientes se atascan. Te sorprenderá la cantidad de información que obtendrás y las muchas medidas que puedes tomar para mejorar tu proceso de entrega de correo electrónico.
Tus clientes no deberían tener que entender nada de esto. Han solicitado acceso a su cuenta, y el proceso de inicio de sesión debería facilitarles esta tarea.
Los enlaces mágicos son más seguros que las contraseñas en un aspecto: eliminan la vulnerabilidad conocida que se produce cuando los usuarios eligen contraseñas débiles o reutilizan las mismas contraseñas en varias cuentas. Sin embargo, introducen otra vulnerabilidad: que alguien acceda a la cuenta de correo electrónico del destinatario y haga un uso indebido de sus derechos de acceso.
No existe un plazo de apertura de ventana válido para todos los casos. Un enlace «mágico» debería dar al usuario tiempo suficiente para abrir su cliente de correo electrónico, leer el texto del correo, encontrar el enlace y hacer clic en él. A la hora de elegir ese plazo, debes tener en cuenta los retrasos en la entrega y la sensibilidad de la cuenta.
No, no es así. Superar la verificación de DMARC solo sirve para confirmar que el dominio visible del remitente coincide con un dominio autenticado mediante SPF o DKIM. Aparte de la política de DMARC, puede haber otras razones por las que falle la entrega, por ejemplo, una reputación del remitente dañada, contenido del mensaje que parezca spam, enlaces ocultos o, simplemente, demasiados enlaces en un solo correo electrónico.
Lo primero que hay que hacer es comprobar la carpeta de correo no deseado, ya que es ahí donde suelen acabar la mayoría de los correos electrónicos de «magia» que no llegan a su destino. Otro problema habitual es un error en la dirección de correo electrónico si se introduce manualmente. Si estos dos pasos no funcionan, solicita un nuevo enlace, pero no pulses «enviar» repetidamente. Si no recibes nada, ponte en contacto con el equipo de atención al cliente del servicio o utiliza otra opción de inicio de sesión, si está disponible.