DNSフィルタリングとは何か、その仕組みは?
by
最終更新日:
10 読了時間:10分


by
最終更新日:
主なポイント
現代のウェブ上のあらゆるやり取りは、アドレス変換から始まります。従業員がメール内のリンクをクリックしたり、アドレスバーにURLを入力したりすると、クライアント端末はまず、その人間が理解しやすいラベルを、ルーティング可能なIPアドレスに変換しなければなりません。
攻撃者は、侵入のあらゆる段階でこの根本的な依存関係を悪用します。悪意のある攻撃者は、認証情報の収集に新しく作成されたホスト名を利用し、ボットネットを連携させるためにアルゴリズム生成ドメインを設定し、機密データベースを外部へ持ち出すための送信チャネルを確立します。
DNSフィルタリングを導入することで、組織は効率的で早期の防御ラインを構築できます。ファイルのダウンロードが開始された後ではなく、ルックアップの段階で宛先へのリクエストを評価することで、ネットワーク上のペイロードがエンドポイントに到達する前に、インターネットを介して侵入する深刻な脅威を無力化することができます。
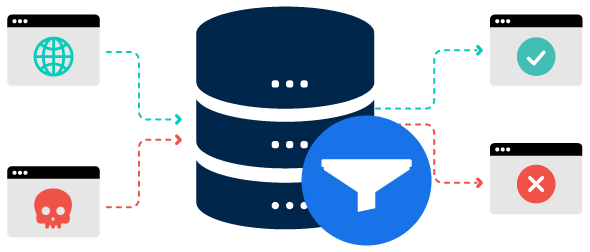
DNSフィルタリングとは、ドメインネームシステム(DNS)のクエリを検査し、インターネット接続が確立される前に、悪意のあるホスト名、不正なホスト名、またはポリシーに違反するホスト名へのアクセスをブロックするセキュリティ対策です。脅威データベースや利用許容カテゴリに基づいてルックアップを評価することで、デバイスが有害なWebサイトへアクセスするのを防ぎます。
この制御機能は、インターネットのアプリケーションおよびルーティングの基盤レベルで動作します。アクセスに関する判断はホスト名の解決中に実行されるため、ユーザーが悪意のあるスクリプトを読み込んだり、フィッシングのランディングページにアクセスしたり、不正なリモートインフラストラクチャとのハンドシェイクを開始したりすることは決してありません。
ドメインネームシステム(DNS)は、インターネットの主要なディレクトリサービスとして機能し、example.com のようなホスト名を 192.0.2.1 といった数値の宛先に変換します。エンドポイントがネットワークリクエストを開始するたびに、指定された再帰的リゾルバーに検索クエリを送信します。ネットワークの仕組みについて詳しく知りたい方は、当社の包括的な解説記事 「DNSサーバーとは何か」 」に関する包括的な解説記事では、これらのシステムがどのように検索を処理しているかを説明しています。
防御的なフィルタリングが行われていない標準的なネットワーク環境では、リゾルバーはインターネットの階層構造全体にわたって権威レコードを検索し、その実際のIPアドレスをリクエストを送信したクライアントに直接返します。
DNSフィルタリングが有効になっている場合、再帰的リゾルバーは、標準的な解決ライフサイクルに自動評価チェックポイントを導入します:
最も単純な管理レベルにおいて、DNSフィルタリングは明示的な許可リストとブロックリストに依存しています。
カテゴリベースのフィルタリングにより、セキュリティチームは個々のドメイン名を手作業で探し回る必要なく、ウェブ上のセグメント全体を規制することができます。サービスエンジンは、アダルトコンテンツ、違法ギャンブル、高帯域幅のストリーミングハブ、ピアツーピアファイル共有、ソーシャルプラットフォーム、および新たに検出されたホスト名など、体系化されたカテゴリにドメインを分類します。
ネットワーク管理者は、組織の要件を反映した統一的なアクセスルールを設定します。企業によっては、ネットワークのスループットを確保するため、勤務時間中の個人用メディアの保存や動画のストリーミングを制限する場合があります。同時に、組織は、運用基準や地域ごとの職場規制に準拠するため、すべての企業資産に対して厳格なウェブ利用ポリシーを適用することができます。
現代の攻撃者は、手動によるブロックリストで捕捉されるほど長く、静的なWeb資産をオンラインに放置することはほとんどありません。フィッシング攻撃者は動的で自動化されたキャンペーンエンジンを展開し、一方、高度なマルウェアファミリーはドメイン生成アルゴリズム(DGA)を用いて、毎日数千ものアルゴリズム生成ドメインを順次切り替えながら、機能しているコマンド&コントロール(C&C)インフラを特定しています。
マルウェアの拡散経路に対抗するため、最新のフィルタリングソリューションでは、継続的な脅威インテリジェンスのフィードが統合されています:
解決処理はアプリケーションセッションに先立って行われるため、フィルタリングによって、現代のサイバーセキュリティリスクの多岐にわたる脅威を無力化することができます。 DNS攻撃の種類 を概観すると、堅牢なドメイン管理が境界防御の回復力にとっていかに不可欠であるかがわかります。
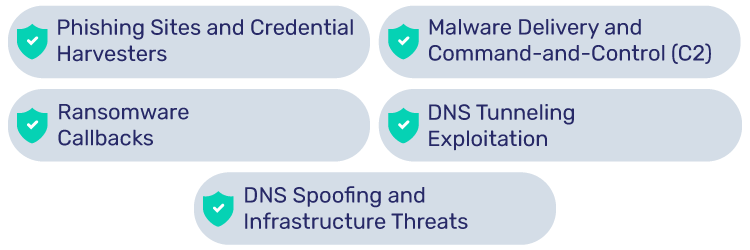
フィッシングは、依然として認証情報の漏洩や企業への初期侵入の主な経路となっています。攻撃者は、認証キー、セッション、パスワードを収集するために設計された偽装ポータルへ受信者を誘導する、詐欺的な通知を送信します。DNSフィルタリングにより、悪意のある宛先を特定し、管理用のブロックページを表示することで、たとえ回避策を講じたメールが境界の受信トレイ防御をすり抜けたとしても、従業員がアカウントの認証情報を入力することを防ぎます。
実行可能ファイル型ドロッパー、悪意のあるマクロ、ドライブバイダウンロードは、第2段階のペイロードを取得するために、外部へのDNSリクエストに大きく依存しています。さらに、エンドポイントがローカル感染を受けると、そこに潜伏しているバックドアは、攻撃者のコマンドノードと通信して操作タスクを受け入れ、スクリプトを受信しなければなりません。リゾルバーをフィルタリングすることで、既知のC2ノードを宛先とするルックアップリクエストを遮断し、悪意のあるバイナリが足場を築く前に効果的に封じ込めることができます。
ローカルファイルを暗号化する前に、最近のランサムウェアの亜種は、ネットワークの検出が成功したことを確認したり、暗号化キーを交換したり、データの転送を調整したりするために、リモート管理ホストに頻繁にpingを送信します。キー交換用のドメインに対するアウトバウンドの解決を拒否することで、多くの場合、暗号化プロセスを完全に停止させることができ、セキュリティ運用担当者は、感染したマシンを検出して、企業の共有ストレージから隔離するための貴重な時間を確保できます。
マルウェアの作成者は、盗んだ記録を外部へ流出させたり、再帰的なルックアップクエリに偽装した運用データを中継したりするために、ポート53を頻繁に悪用しています。従来のファイアウォールでは、業務の混乱を防ぐためにポート53を開放しているため、検査されていないクエリが制限なく容易に通過してしまいます。専用のセキュリティリゾルバーは、異常なクエリの長さ、エントロピーの高い文字列、不規則なルックアップ頻度などを検知し、データ窃取の試みを未然に阻止します。
攻撃者はまた、保護されていない解決パスを標的にし、ローカルキャッシュを汚染して、Webトラフィックを不正な宛先へと誘導しようとします。 DNSスプーフィング の構造的なリスクを理解することで、ドメインの真正性を検証し、フィルタリング機能を持つリゾルバーと暗号署名メカニズムを組み合わせることが、長期的な運用の健全性にとって不可欠である理由が明らかになります。
解像度フィルタを統合することで、より負荷の高いエンドポイント検査エージェントや従来のファイアウォール機器に比べて、機能面でのいくつかの即効性のある利点がもたらされます。確立された DNSセキュリティのベストプラクティス に従うことで、ネットワークは次のような運用上のメリットを実現できます:
DNSフィルタリングは広範な保護範囲を提供しますが、ネットワーク設計者は、死角が生じないように、その構造上の限界を認識しておく必要があります。
セキュリティアーキテクチャでは、複数の保護層が重なり合う形で組み合わされることがよくあります。各層がネットワークトラフィックをどのように検査しているかを理解することで、チームはコストのかかるインフラの冗長性を排除することができます。
| 特徴/属性 | DNSフィルタリング | セキュア・ウェブ・ゲートウェイ(SWG) | ネットワークファイアウォール(NGFW) |
|---|---|---|---|
| 検査層 | アプリケーションの検索(DNSレイヤー、ポート53/853) | アプリケーション層(レイヤー7、HTTP/HTTPS) | トランスポートおよびネットワーク(レイヤー3、4、7) |
| データの可視性 | 希望のドメイン名のみ | 完全なURL文字列、ページの内容、ファイルの本文 | パケットヘッダー、ポート、プロトコル、ステートテーブル |
| 復号の必要性 | 不要 | SSL/TLSの復号処理が必要です | オプションのディープパケットインスペクション |
| パフォーマンスへの影響 | 極めて低い(ミリ秒未満の評価) | 中程度~高(セッションプロキシのオーバーヘッド) | ルールセットの複雑さに基づく変数 |
| 導入の複雑さ | シンプル(ネームサーバーのリダイレクト) | 中程度(プロキシ設定またはPACスクリプト) | 高(インラインの物理ルーティングまたは仮想ルーティング) |
| 主なユースケース | 広範囲なベースラインブロッキングと脅威の回避 | 詳細なファイルスキャン、DLP、およびパス検査 | ポートの分離、ステートフルフィルタリング、セグメンテーション |
組織は、従業員の移動性および物理的なインフラの要件に応じて、いくつかの導入モデルから選択することができます。
クラウドベースのアーキテクチャは、現代の企業環境において最も一般的な導入パターンとなっています。企業は、アップストリームのフォワーダーを、専門のセキュリティベンダーが運用するアニキャスト・リゾルバー・ネットワークに向けるように設定します。プロバイダーは、脅威フィードの管理、カテゴリ別分類の更新、およびグローバルなPoP(接続拠点)からのルックアップ処理を行い、現地のITスタッフからハードウェアの保守負担を取り除きます。
高度なセキュリティが求められる機関、政府機関、および厳格な規制の対象となる金融機関では、専用のオンプレミス型キャッシュリゾルバーを運用することがよくあります。この導入モデルでは、物理アプライアンスまたはローカルの仮想マシンが内部の検索処理を担当し、上流のルートサーバーにクエリを送信する前に、ローカルポリシーやキャッシュされた脅威レコードを適用します。これにより、機密性の高いクエリ記録を完全に管理下に置くことが保証されます。
リモートワークやハイブリッドワークへの移行に伴い、企業のノートPCは日常的にオフィスのルーターの境界外で稼働するようになっています。ローミングエージェントとは、管理対象のエンドポイントにインストールされる軽量なソフトウェアユーティリティであり、ローカルネットワークアダプタをインターセプトします。これにより、ユーザーが企業のキャンパス内、自宅のネットワーク、あるいはセキュリティ対策が施されていない公衆アクセスポイントのいずれから接続していても、すべてのDNSクエリが組織の防御用リゾルバーポリシーを経由するように確保されます。
小規模なオフィス、支店、小売店舗では、多くの場合、境界ゲートウェイで直接セキュリティ対策が実施されています。管理者は、ローカルルーターのファームウェアを設定し、DHCPリースを通じて防御型の再帰的リゾルバーをブロードキャストします。ローカルのWi-Fiに接続するすべての電話機、ワークステーション、POS端末、および来客のスマートフォンは、手動での設定を必要とせずに、自動的に保護対象となります。
効果的なソリューションを選定するには、マーケティング上の謳い文句にとどまらず、中核となる技術力を評価する必要があります。セキュリティチームや調達担当者は、以下の技術的基準を慎重に検討すべきです:
DNSフィルタリングと電子メール認証は、組織の攻撃防御境界において、対立しつつも相互に補完し合う位置で機能する。
DNSフィルタリングは、従業員が外部にアクセスする際に彼らを守ります。従業員が標的型メールに埋め込まれた偽装URLを誤ってクリックした場合、フィルタリングリゾルバーがそのルックアップを遮断し、フィッシングページが企業の認証情報を盗み出したりスパイウェアを仕込んだりする前に、接続を遮断します。
しかし、送信フィルタリングだけでは、悪意のある攻撃者が貴社の身元を詐称することから、顧客やパートナー、そして企業の評判を守ることはできません。犯罪者は、正当な企業のドメインを偽装して、説得力のある支払い先変更の要求を送信したり、経営幹部になりすましたりして、顧客の信頼を損なうことを常套手段としています。
ドメインのなりすましを防ぐには、権威ある受信プロトコルを実装する必要があります:
DNSフィルタリングは、広範なインターネット上の悪意のある送信元から従業員を保護しますが、 ホスト型DMARC を導入することで、不正な送信者が貴社のドメインを悪用して外部を攻撃することを確実に防ぐことができます。真のドメインの回復力を実現するには、社内ユーザーがどのドメインを解決するかだけでなく、グローバルなメールサーバーが貴社の名義でどのメールを受け入れるかを管理する必要があります。
DNSフィルタリングは、現代の脅威に対して有効なのでしょうか?
はい。調査によると、マルウェアの亜種やフィッシング攻撃の大部分は、攻撃ライフサイクルのいずれかの段階で、サーバーの特定、接続の検証、またはペイロードのダウンロードを行うためにドメインネームシステム(DNS)に依存しています。解決境界で脅威をブロックすることで、企業の攻撃対象領域を大幅に縮小することができます。
DNSフィルタリングは回避できるのでしょうか?
はい。技術に精通したユーザーや悪意のあるソフトウェアは、暗号化されたVPN接続を確立したり、ハードコードされたパブリックIPアドレスに直接クエリを送信したり、許可されていない外部のDoH/DoTリゾルバーを経由してトラフィックをルーティングしたりすることで、基本的なネットワークレベルのフィルタリングを迂回することができます。組織は、未知の宛先へのポート53をブロックし、承認されていない暗号化DNSポートを制限し、すべてのユーザー端末で管理対象のローミングエージェントを実行することで、こうした迂回経路に対抗しています。
DNSフィルターとDNSシンクホールの違いは何ですか?
DNSフィルタとは、幅広いカテゴリや脅威の分類に基づいてルックアップ要求をブロックまたはリダイレクトする運用ポリシーおよびセキュリティプラットフォームであり、多くの場合、ユーザー向けに教育的なブロックページを表示します。一方、DNSシンクホールとは、特定の悪意のあるドメインへのトラフィックを、内部のルーティング不可能なアドレスや専用のキャプチャサーバーへ誘導する、標的を絞った技術的実装であり、主にセキュリティ研究者やインシデント対応チームが、感染したマシンを検出し、マルウェアの通信を分析するために使用されます。
DNSフィルタリングはインターネットの閲覧速度を低下させますか?
いいえ。DNSルックアップはごく小さなテキストベースのトランザクションであるため、世界中に分散したアニキャストネットワークを備えた最新のクラウドリゾルバーは、数ミリ秒以内にクエリを評価して応答します。多くの場合、デフォルトのISPリゾルバーから、セキュリティを重視して設計された専用DNSサービスに切り替えることで、最適化されたグローバルルーティングと高度なキャッシュ機能により、日常的なブラウジングのパフォーマンスが実際に向上します。
無料で利用できるDNSフィルタリングサービスはありますか?
はい。いくつかの信頼できるセキュリティ組織や非営利団体が、一般向けに無料の保護型DNSサービスを提供しています。Quad9、Cloudflare(マルウェア対策用の1.1.1.2)、およびクリーンブラウジング対応のDNSリゾルバーなどのプロバイダーは、既知の悪意のあるドメインに対する基本的な保護機能を提供しています。ただし、商用企業やMSP(マネージドサービスプロバイダー)は通常、きめ細かな管理カテゴリ制御、ローミング対応のエンドポイントクライアント、Active Directoryとのアクティブな統合、および長期的なSIEM監査ログ機能を利用するために、有料プラットフォームへアップグレードします。
DNSフィルタリングは、現代の境界セキュリティにおいて不可欠な第一の防御層です。解決段階での接続を遮断することで、組織は従業員をフィッシングのランディングページから保護し、マルウェアの通信をブロックし、分散した運用環境全体におけるネットワークアクティビティを管理し続けることができます。
定期的な監視を行わないと、わずかな設定の変更、不正なDNSレコード、あるいは古いポインタによって、ドメインがハイジャックやメールのなりすましにさらされる恐れがあります。当社の自動化された DNSセキュリティ監視 ソリューションは、DNSの変更をリアルタイムで追跡し、不審な活動を検知し、ドメインを不正な変更から保護するのに役立ちます。








 受信トレイ配置アナライザー:送信前にメールがどこに届くかを確認