DoH frente a DoT: ¿Cuál es la diferencia entre DNS sobre HTTPS y DNS sobre TLS?
por
Última actualización:
Tiempo de lectura: 9 minutos

por
Última actualización:
Puntos clave
Cada vez que haces clic en un enlace o escribes una dirección en tu navegador, tu dispositivo envía una solicitud de búsqueda a un resolutor recursivo. Durante décadas, los servidores DNS tradicionales procesaban estas solicitudes a través de UDP y TCP en texto claro en el puerto 53. Dado que este tráfico no está cifrado en absoluto, cualquier persona situada a lo largo de la ruta de comunicación puede inspeccionar tus hábitos de navegación o manipular las respuestas que recibes.
Para resolver esta brecha de seguridad persistente, el Grupo de Trabajo de Ingeniería de Internet (IETF) ha estandarizado dos protocolos de transporte criptográficos distintos: DNS sobre TLS (DoT) y DNS sobre HTTPS (DoH). Aunque ambos protocolos cifran las solicitudes de dominio entre el cliente y un resolutor, operan en capas diferentes de la pila de red y dan lugar a resultados muy distintos en lo que respecta al control de la red empresarial, la privacidad de los usuarios y la gestión de amenazas.
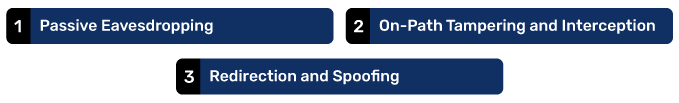
El DNS en texto claro sigue siendo una de las mayores vulnerabilidades estructurales de la arquitectura heredada de Internet. Cuando las consultas se transmiten a través de conexiones públicas o no fiables sin cifrado, exponen a los usuarios y a las organizaciones a tres riesgos principales:
1. Espionaje pasivo: Cualquier entidad con visibilidad del tráfico de red —incluidos los proveedores de servicios de Internet (ISP), los operadores de redes Wi-Fi públicas y los programas de vigilancia— puede registrar cada consulta de dominio que realice tu dispositivo. Aunque el tráfico web posterior utilice HTTPS, tus consultas DNS siguen revelando exactamente con qué servicios, aplicaciones y dominios interactúas.
2. Manipulación e interceptación en la ruta: Los atacantes que comparten una red local pueden interceptar solicitudes en texto claro e inyectar respuestas falsificadas, una táctica conocida como «ataque de hombre en el medio». Esto permite a un adversario redirigir el tráfico legítimo hacia una infraestructura maliciosa sin que la víctima se dé cuenta.
3. Redirección y suplantación: En un caso típico de suplantación de DNS, las respuestas de búsqueda manipuladas dirigen a los usuarios a páginas de destino de phishing que imitan portales internos de la empresa, sitios web bancarios o proveedores de inicio de sesión único.
El cifrado del canal de transporte entre el dispositivo cliente (resolver stub) y el resolver recursivo de nivel superior elimina estos vectores de ataque. Garantiza que los intrusos solo vean flujos cifrados en lugar de nombres de dominio en texto plano, al tiempo que verifica que las respuestas no puedan ser modificadas por dispositivos intermedios en la ruta.
El DNS sobre TLS, normalizado por la IETF en el RFC 7858, protege los mensajes clásicos en formato DNS dentro de un túnel cifrado de Seguridad de la Capa de Transporte (TLS).
En lugar de utilizar el puerto estándar 53, DoT funciona a través de su propio puerto de red dedicado: el puerto 853.
Cuando un dispositivo inicia DoT, establece una conexión TCP fiable con el puerto 853 de un resolutor designado, completa un protocolo de enlace criptográfico TLS estándar e intercambia consultas DNS dentro de esa sesión segura. La RFC 7858 prohíbe el envío de datos en texto claro a través del puerto 853; si la negociación TLS falla, la conexión se interrumpe en lugar de recurrir a una transmisión sin cifrar en ese puerto.
Dado que DoT no añade envoltorios en la capa de aplicación, mantiene la sobrecarga de las consultas al mínimo. Una vez establecida la conexión, los clientes pueden reutilizar las sesiones TLS existentes y canalizar varias consultas simultáneamente para evitar la latencia del protocolo de enlace en cada consulta.

El DNS sobre HTTPS, estandarizado en el RFC 8484, sigue un enfoque arquitectónico diferente. En lugar de introducir un canal de transporte específico para las consultas de dominio, el DoH encapsula los mensajes de solicitud y respuesta del DNS dentro de cargas útiles estándar de HTTP/2 o HTTP/3 cifradas con TLS.
DoH funciona a través del puerto 443, el mismo puerto de red que utiliza el tráfico web estándar.
Según el RFC 8484, las consultas DNS se transmiten como peticiones HTTP GET o POST con el tipo MIME específico «application/dns-message». Dado que estos intercambios se multiplexan por completo junto con el tráfico web en el puerto 443, los observadores externos de la red no pueden distinguir fácilmente una consulta DNS de una descarga habitual de una página web segura.
Este diseño garantiza la máxima protección de la privacidad del usuario final. Si una red intermedia o un proveedor de servicios de Internet (ISP) intenta inspeccionar o filtrar el tráfico DNS, DoH se lo impide, a menos que interrumpan e inspeccionen todas las conexiones HTTPS salientes.
| Característica / Métrica | DNS sobre TLS (DoT) | DNS sobre HTTPS (DoH) |
|---|---|---|
| Norma de la IETF | RFC 7858 | RFC 8484 |
| Puerto estándar | TCP 853 | TCP/UDP 443 |
| Capa OSI | Transporte / Presentación (Capa 4/6) | Aplicación (Capa 7) |
| Visibilidad del tráfico | Aislado en el puerto 853; fácil de identificar | Se mezcla con todo el tráfico web HTTPS; es difícil de aislar |
| Gestión del cortafuegos | Es fácil autorizar, restringir o supervisar | Es complicado de controlar sin una inspección profunda de paquetes |
| Objetivo principal del diseño | Actualización criptográfica directa del DNS | Privacidad del usuario y lucha contra la censura mediante la ofuscación |
| Sobrecarga del protocolo | Menor sobrecarga; utiliza el formato DNS sin procesar | Una sobrecarga ligeramente mayor; estructura y encabezados HTTP |
| Implementación típica | Nivel del sistema operativo, dispositivos móviles, WAN empresarial | Navegadores web, aplicaciones individuales, software de privacidad |
| Compatibilidad con sistemas operativos | Android (DNS privado), Linux, perfiles de Apple | Windows 11, macOS, iOS, navegadores modernos |
La divergencia operativa más evidente entre el DoT y el DoH se centra en los números de puerto que se les han asignado.
DoT funciona en el puerto 853. Esta asignación específica hace que la supervisión de la red sea predecible. Un administrador de sistemas puede echar un vistazo a los registros del cortafuegos, comprobar si el tráfico del puerto 853 se dirige a un resolutor interno autorizado y bloquear las conexiones no autorizadas con una sola regla. Si un terminal no gestionado intenta conectarse a un resolutor no autorizado en el puerto 853, el cortafuegos descarta el paquete sin interrumpir el tráfico web normal.
DoH se transmite a través del puerto 443. Dado que el puerto 443 transporta prácticamente toda la actividad cifrada de Internet, una red no puede bloquear el puerto 443 sin interrumpir el acceso a la World Wide Web. En consecuencia, los administradores de red no pueden distinguir si un paquete saliente es una llamada API ordinaria, un usuario que carga una página web de comercio electrónico o una solicitud DNS cifrada dirigida a un resolutor externo.
El Departamento de Salud (DoH) y el Departamento de Transporte (DoT) ponen de relieve el debate actual entre la privacidad de los usuarios finales y la defensa centralizada de las redes.
Desde el punto de vista de la privacidad individual, DoH destaca por encima del resto. En redes Wi-Fi públicas o en regiones donde los proveedores de servicios registran y monetizan el historial de navegación de los clientes, DoH oculta los metadatos de las consultas dentro de los flujos habituales de navegación web, protegiendo así a los usuarios del seguimiento invasivo.
Desde el punto de vista de la seguridad corporativa, el DoH no gestionado supone un riesgo considerable. Muchos sistemas modernos de prevención de amenazas se basan en el filtrado de DNS para interceptar dominios conocidos de comando y control (C2), detener los túneles de exfiltración de datos y bloquear los dispositivos finales de phishing antes incluso de que puedan iniciarse los handshakes TCP.
Cuando un navegador o una aplicación maliciosa dentro de una red corporativa cambia por defecto al DoH externo:
Por este motivo, los equipos de TI de las empresas suelen bloquear los terminales DoH no autorizados en el perímetro de la red IP o aplicar políticas de grupo que exigen el uso de resolutores aprobados por la empresa.
En entornos cotidianos, ambos protocolos ofrecen respuestas rápidas una vez que las conexiones iniciales están activas. Sin embargo, su funcionamiento subyacente genera sutiles diferencias de rendimiento.
DoT utiliza cargas útiles DNS sin procesar a través de TLS. Esto permite que el formato sea compacto, lo que requiere menos bytes por transacción. Se basa en los mecanismos estándar de «keep-alive» de TCP y en la reanudación de sesiones TLS para minimizar la sobrecarga de la conexión.
El DoH conlleva una carga de procesamiento ligeramente mayor, ya que debe encapsular las consultas DNS dentro de los encabezados HTTP y gestionar las máquinas de estados HTTP. Sin embargo, dado que el DoH se beneficia de la multiplexación de HTTP/2 y HTTP/3, puede gestionar cientos de solicitudes simultáneas en un único flujo sin bloqueo de cabeza de cola, al tiempo que utiliza los mecanismos de almacenamiento en caché de HTTP. En la navegación web habitual, la diferencia de latencia real entre el DoT y el DoH rara vez es perceptible para los usuarios.
La elección entre DoT y DoH depende de tu entorno, de los requisitos operativos y de quién controle la infraestructura de red.
Si viajas con frecuencia, trabajas desde cafeterías o utilizas proveedores de acceso a Internet domésticos que supervisan tus búsquedas, el DoH suele ser la opción más segura. Al activar el DoH en tu navegador favorito, te aseguras de que los operadores de red locales no puedan registrar los dominios que visitas ni insertar scripts de seguimiento.
Las organizaciones deberían dar prioridad al DoT o al DoH gestionado de forma estricta.
En los entornos corporativos, la visibilidad es imprescindible. Los equipos de TI deben garantizar que todas las estaciones de trabajo, los dispositivos móviles y el hardware de IoT resuelvan los nombres a través de resolutores de protección autorizados.
Para mantener el control sin renunciar al cifrado, las empresas deberían:
Los dispositivos móviles se conectan constantemente a redes Wi-Fi corporativas de confianza, routers domésticos y torres de operadores de telefonía móvil. Android gestiona esto de forma fluida a través de su función integrada de DNS privado, que utiliza DoT, lo que proporciona un cifrado uniforme en todas las aplicaciones del dispositivo sin necesidad de software adicional. Los dispositivos iOS y macOS pueden lograr la misma protección mediante perfiles de configuración compatibles con DoT o DoH.
A medida que evolucionan las arquitecturas de transporte, ha surgido un nuevo protocolo: el DNS sobre QUIC (DoQ), estandarizado en el RFC 9250.
Mientras que DoT y el DoH tradicional se ejecutan sobre TCP, DoQ se ejecuta sobre QUIC a través del puerto UDP 853. QUIC integra el cifrado TLS 1.3 directamente en su protocolo de establecimiento de conexión. Esta estructura resuelve el bloqueo de cabeza de cola, acelera el establecimiento de la conexión mediante la reanudación de sesión 0-RTT y permite una migración fluida de la conexión cuando los dispositivos móviles cambian entre redes Wi-Fi y de datos móviles.
Aunque DoQ representa la vanguardia de la investigación y el rendimiento en materia de DNS cifrado, su implantación en entornos de producción se encuentra aún en una fase inicial en comparación con los ecosistemas ya consolidados de DoT y DoH.
Una idea errónea muy extendida es que la activación de DoH o DoT hace que otros protocolos de seguridad del DNS resulten innecesarios. En realidad, el transporte cifrado y las Extensiones de Seguridad del Sistema de Nombres de Dominio (DNSSEC) abordan dos aspectos completamente distintos del ciclo de vida de la seguridad.
Si un atacante compromete un servidor de nombres autoritativo de nivel superior o lleva a cabo un ataque de envenenamiento de caché DNS, DoH y DoT enviarán esa respuesta falsificada directamente a tu dispositivo a través de un túnel seguro y cifrado.
Para garantizar la integridad total de la infraestructura, las organizaciones deben implementar DNSSEC en todas sus zonas de dominio y configurar los resolutores para que validen las firmas. Puedes comprobar si tus dominios actuales publican firmas criptográficas válidas sometiéndolos a nuestro verificador automático de DNSSEC.
¿Es DoH más seguro que DoT?
Ninguno de los dos protocolos es intrínsecamente más seguro que el otro desde un punto de vista puramente criptográfico. Ambos emplean un cifrado TLS robusto para proteger las consultas DNS frente a la observación y la manipulación. La verdadera diferencia radica en la visibilidad de la red: DoH ofrece mayor privacidad frente a la supervisión de la red local al compartir el puerto 443 con el tráfico web, mientras que DoT proporciona capacidades de gestión superiores para los equipos de seguridad de las empresas al utilizar el puerto dedicado 853.
¿Debería activar o desactivar el DNS sobre HTTPS?
Para los usuarios particulares que utilizan dispositivos personales, mantener DoH activado ofrece ventajas inmediatas en materia de privacidad, ya que impide que los operadores de redes locales y los proveedores de servicios de Internet registren las consultas.
Sin embargo, en entornos corporativos, el DoH no gestionado suele desactivarse o redirigirse hacia servidores de resolución aprobados por la empresa. Cuando no se gestiona, el DoH a nivel del navegador elude los cortafuegos de la red interna, las reglas de filtrado de contenidos y los dispositivos de supervisión de amenazas.
¿Se puede bloquear el protocolo DoH en una red?
Sí. Aunque el DoH no se puede bloquear cerrando un puerto específico sin desactivar también el tráfico web HTTPS en el puerto 443, las organizaciones pueden restringir el DoH mediante controles alternativos. Los administradores de red pueden bloquear el acceso a las direcciones IP públicas de los resolutores DoH comerciales conocidos, restringir el acceso a través de proxies web o utilizar cortafuegos de última generación con motores de identificación de aplicaciones (App-ID) capaces de reconocer las firmas del tráfico DoH.
¿Una VPN elimina la necesidad de utilizar DoH o DoT?
Una red privada virtual (VPN) cifra todo el tráfico de red que sale de tu dispositivo, incluidas tus consultas DNS, dentro de un túnel cifrado hasta la puerta de enlace de la VPN. Si confías en tu proveedor de VPN y configuras tu sistema para que resuelva las consultas a través de sus resolutores recursivos privados, no necesitas necesariamente DoH ni DoT, ya que todo el túnel ya está cifrado.
Sin embargo, el uso de DoH o DoT, tanto dentro como fuera de una VPN, aporta una defensa en profundidad, lo que garantiza que las consultas permanezcan protegidas incluso si el túnel dividido filtra paquetes DNS estándar.
Tanto el DNS sobre HTTPS como el DNS sobre TLS aportan valiosas mejoras en materia de privacidad con respecto al estándar de texto sin cifrar del puerto UDP 53, que ya tiene cuarenta años. La elección entre ambos depende del contexto: el DoH ofrece a los usuarios particulares discreción y privacidad en redes públicas, mientras que el DoT proporciona a las organizaciones los límites claros y la visibilidad necesarios para aplicar las políticas de seguridad corporativas.
Sin embargo, cifrar la forma en que tu equipo consulta dominios de terceros solo resuelve la mitad del problema de vulnerabilidad de tu infraestructura. También debes proteger los registros DNS públicos que dirigen al resto del mundo hacia los servicios web, las aplicaciones y los servidores de correo electrónico de tu empresa.
Las zonas de dominio sin supervisar están expuestas a modificaciones no autorizadas de los registros, a la ausencia de firmas criptográficas y a certificados caducados. PowerDMARC ayuda a las organizaciones a mantener un control total sobre sus dominios mediante la supervisión de la seguridad del DNS y el cumplimiento normativo.
Al combinar la supervisión continua de los registros y las alertas de cambios en la cronología del DNS con nuestro verificador gratuito de DNSSEC, podrá garantizar que la infraestructura DNS de su empresa siga siendo auditable, cumpla con la normativa y esté protegida contra la suplantación de identidad desde todos los ángulos.








 ¿Qué es el túnel DNS? Ataques, detección y prevención