Guía de configuración de DKIM, DMARC y SPF para el envío de correo electrónico de Oracle

por
Última actualización:
Tiempo de lectura: 5 minutos
por
Última actualización:
Puntos clave
Si tu organización utiliza Oracle Cloud Infrastructure (OCI) Email Delivery u Oracle Integration Cloud (OIC) para enviar mensajes transaccionales, notificaciones o campañas masivas, es fundamental configurar una autenticación de dominio sólida.
Configurar correctamente la autenticación del correo electrónico (SPF, DKIM y DMARC) garantiza que tu dominio permanezca protegido contra la suplantación de identidad. Sin estos registros, los correos electrónicos generados por Oracle corren un alto riesgo de acabar en las carpetas de spam o de ser bloqueados por completo por los principales proveedores de correo electrónico, como Gmail y Yahoo.
Oracle Cloud Infrastructure ofrece servicios de notificación y envío de nivel empresarial. Aunque su plataforma de envío es muy segura, el envío de correos electrónicos utilizando un dominio personalizado sin autenticar suele activar los filtros de spam.
Cuando configures los protocolos de autenticación necesarios, notarás ventajas inmediatas:
Para iniciar el proceso de configuración, deberás iniciar sesión en tu consola de Oracle Cloud Infrastructure (OCI) y acceder al panel de gestión de DNS de tu registrador de dominios (como Cloudflare, GoDaddy o Route 53).
Para generar tus valores de autenticación, primero debes registrar tu dominio de envío en la consola de OCI.
1. Inicia sesión en la consola de OCI en la región concreta que utilicen tus aplicaciones para el envío de correo.
2. Abre el menú de navegación y selecciona «Servicios para desarrolladores».
3. En «Integración de aplicaciones», selecciona «Envío de correo electrónico» y haz clic en «Dominios de correo electrónico».
4. Haz clic en «Crear dominio de correo electrónico», selecciona tu compartimento e introduce el dominio o subdominio de envío exacto que vas a utilizar en tu dirección «De».
5. A continuación, abre el menú «Remitentes autorizados» y añade cada una de las direcciones de correo electrónico específicas que enviarán mensajes a través de Oracle, ya que OCI rechaza los mensajes procedentes de remitentes no autorizados.
Un registro SPF indica a los servidores receptores qué direcciones IP están autorizadas para enviar correo en nombre de tu dominio. Oracle utiliza registros regionales y continentales para mantener tu configuración optimizada.
Inicia sesión en la consola de tu proveedor de DNS y actualiza tus registros TXT. Si aún no tienes un registro SPF, crea un nuevo registro TXT en tu dominio raíz (@):
EE. UU. y América: v=spf1 include:rp.oracleemaildelivery.com ~all
Europa: v=spf1 include:eu.rp.oracleemaildelivery.com ~all
Asia-Pacífico: v=spf1 include:ap.rp.oracleemaildelivery.com ~all
Todas las regiones comerciales: v=spf1 include:rp.oracleemaildelivery.com include:ap.rp.oracleemaildelivery.com include:eu.rp.oracleemaildelivery.com ~all
Note: If you have an existing SPF record for other services like Google Workspace or Microsoft 365, do not create a second TXT record. Simply merge the correct Oracle include statement into your existing record before the ~all tag. For example: v=spf1 include:_spf.google.com include:rp.oracleemaildelivery.com ~all.
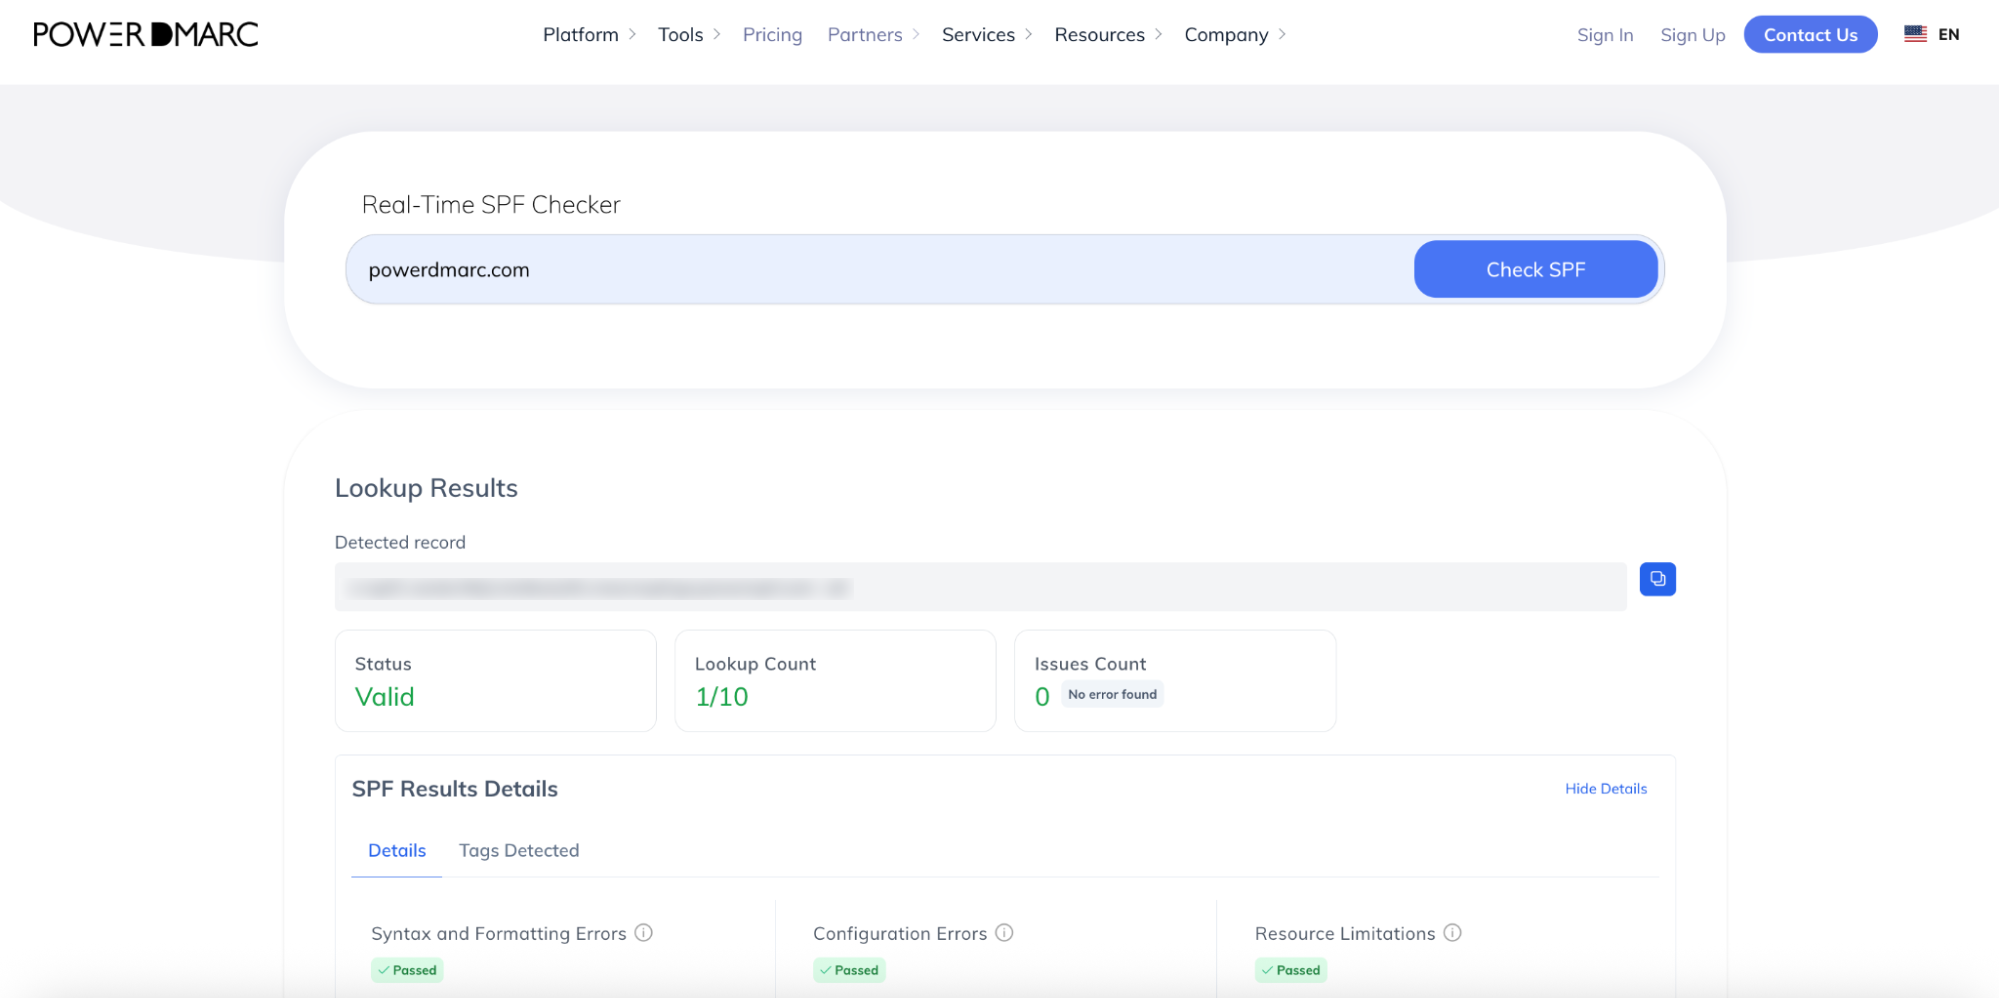
Si gestionas varias fuentes de envío y te estás acercando al límite, te recomendamos que eches un vistazo a nuestra solución SPF alojada; además, puedes comprobar tu registro actual con el verificador SPF de PowerDMARC.
DKIM añade una firma digital a tus mensajes salientes, lo que permite verificar que el correo electrónico ha sido enviado y autorizado por el propietario del dominio.
1. Vuelve a la consola de OCI, en la sección «Dominios de correo electrónico», y selecciona tu nombre de dominio.
2. En la sección «Recursos» de la página de detalles de la izquierda, selecciona «DKIM » y haz clic en «Añadir DKIM».
3. Introduce el nombre que prefieras para el selector y haz clic en «Generar registroDKIM».
4. OCI generará un registro CNAME y un valor para dicho registro.
5. Inicia sesión en la consola de tu proveedor de DNS y publica el registro CNAME generado:
6. Vuelve a la consola de OCI, haz clic en «Añadir DKIM » para completar la generación y espera a que el estado pase a «activo».
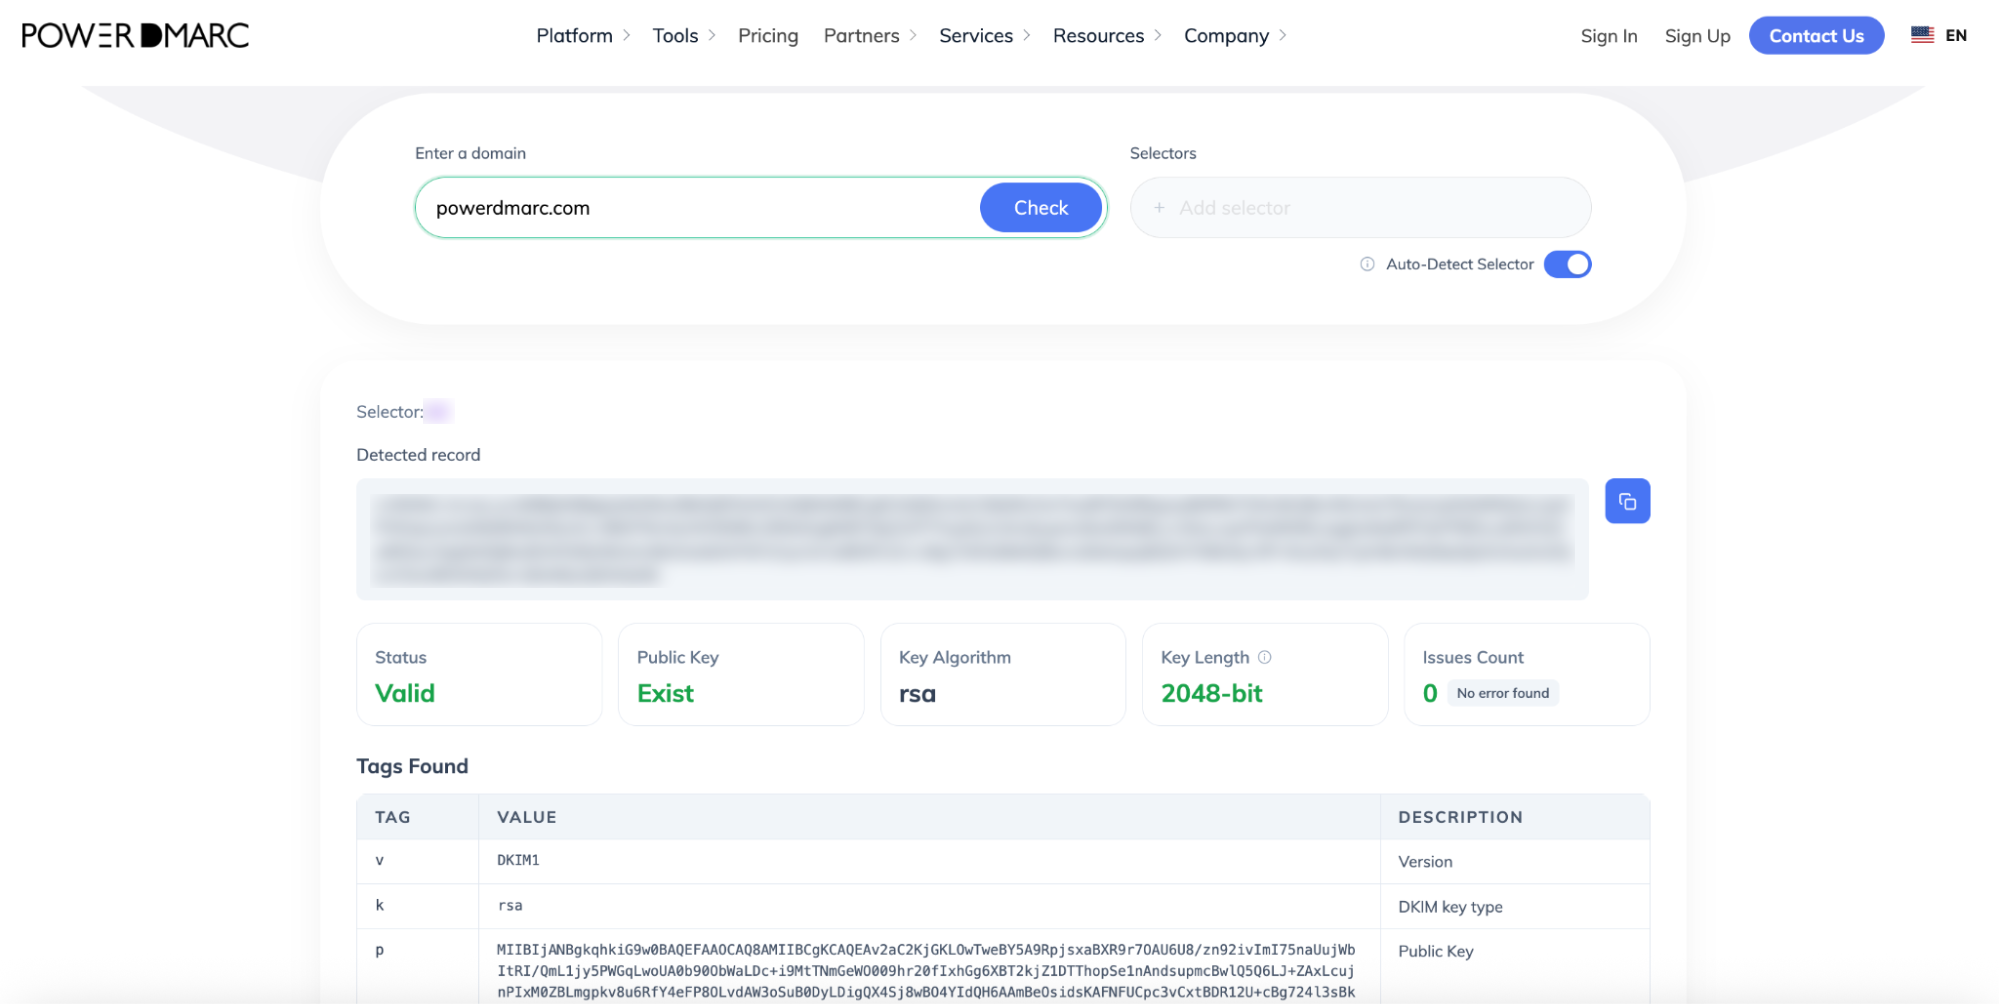
Puedes comprobar el registro en sí mismo con el verificador DKIM de PowerDMARC.
Una vez publicados tus registros SPF y DKIM, es necesario implementar una política DMARC para proteger la identidad de tu dominio.
Puedes crear tu registro DMARC de forma segura utilizando el generador gratuito de PowerDMARC:
1. Accede a la herramienta «Generador gratuito de registros DMARC» de PowerDMARC.
2. Selecciona la política «p=none» (modo de solo supervisión). De este modo, tus mensajes se envían con normalidad, al tiempo que se generan informes agregados para que puedas supervisar el estado de tus flujos de correo.
3. Introduce tu dirección de correo electrónico dedicada a la seguridad para recibir los informes agregados de DMARC (rua).
4. Inicia sesión en tu panel de gestión de DNS y añade un nuevo registro TXT:
5. Guarda el registro.
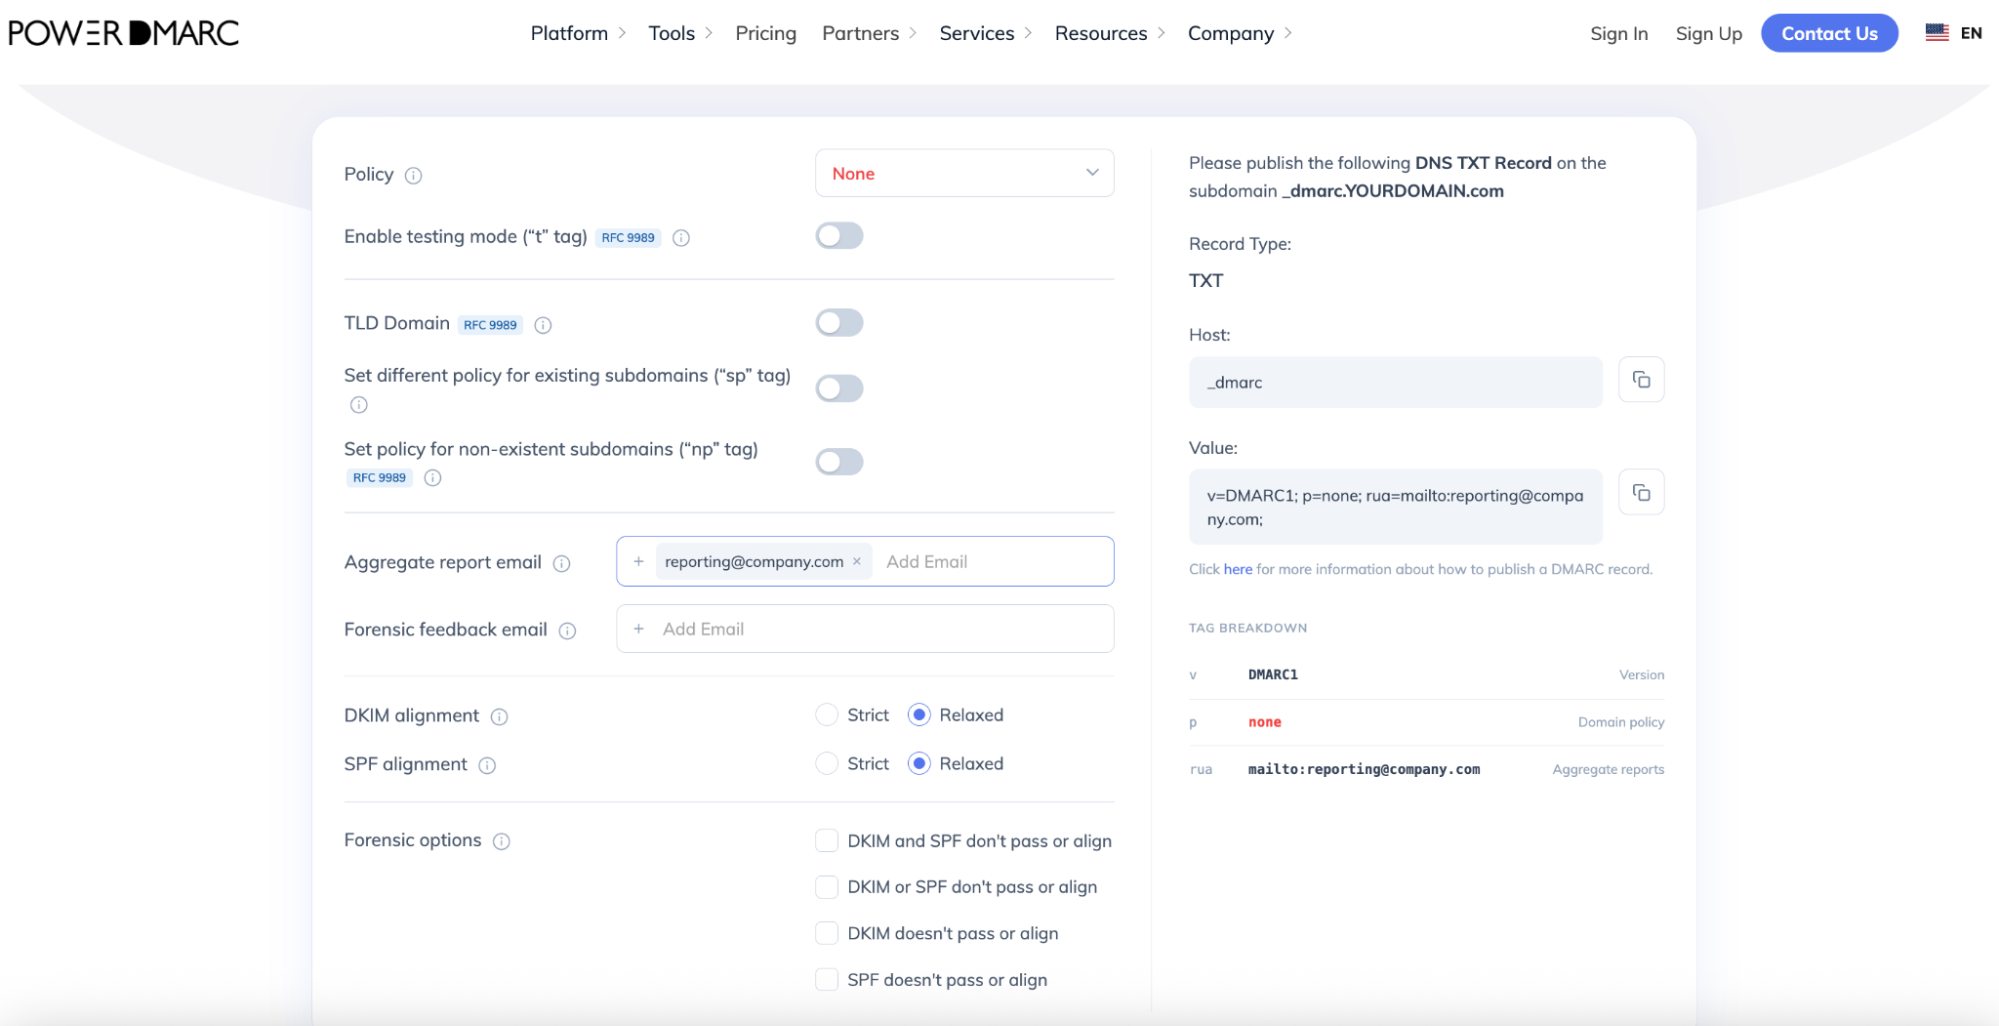
Si no tienes claro qué significa «p=none» y cuáles son las demás políticas, aquí tienes una explicación concisa:
Important: Jumping straight to enforcement risks blocking your own legitimate business emails. Starting with p=none is essential to map out your mail flow and fix any authentication issues safely. However, staying at p=none for too long is not recommended as it leaves your domain vulnerable to phishing and impersonation threats. Move to an enforcement policy as soon as you are confident with your setup.
Accede a la página «Detalles del dominio de correo electrónico» en la consola de OCI. Ve a la sección de verificación de SPF y DKIM y activa la comprobación de validación para asegurarte de que la plataforma de Oracle puede leer correctamente tus registros DNS recién publicados.
Para asegurarte de que tus registros recién publicados estén correctamente configurados y sean visibles para la red global de correo, realiza un diagnóstico automático del dominio:
Utiliza el verificador de registros DMARC gratuito de PowerDMARC para comprobar al instante que tu registro se ha publicado correctamente.
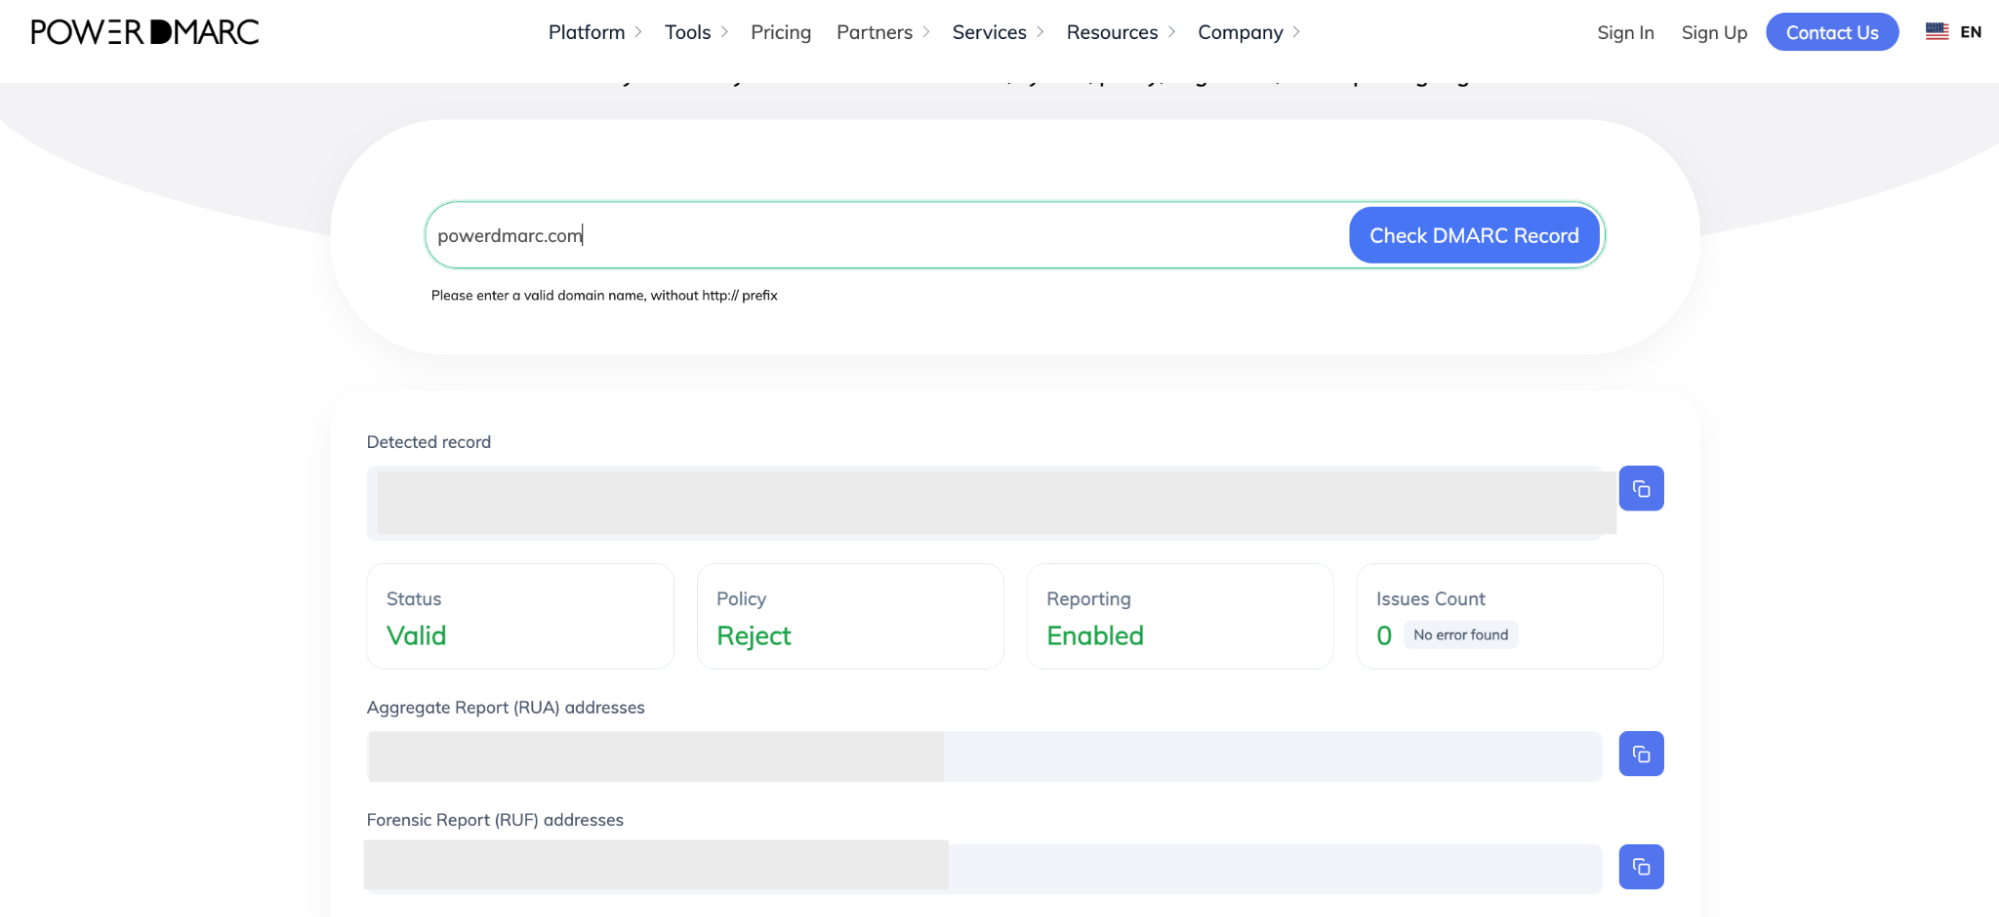
En el resumen de tu dominio, comprueba lo siguiente:
Proteger la infraestructura de correo electrónico de tu empresa es fundamental para mantener unas relaciones profesionales con los clientes y proteger tu dominio frente a la suplantación de identidad. Si deseas pasar de forma segura de «p=none» a una política de aplicación estricta de DMARC, implementar BIMI para mostrar el logotipo de tu marca en las bandejas de entrada de los clientes o supervisar tus informes automatizados sin complicaciones, el equipo de PowerDMARC está aquí para ayudarte.
¡Ponte en contacto con nosotros o solicita una demostración con PowerDMARC para descubrir de primera mano las ventajas de unas comunicaciones por correo electrónico más seguras!