Qu'est-ce que le DNS ? Comment fonctionne le système de noms de domaine ?
par
Dernière mise à jour :
8 Temps de lecture : 8 min

par
Dernière mise à jour :
Points clés à retenir
Le DNS (Domain Name System) est le système qui traduit les noms de domaine lisibles par l'homme, tels que example.com, en adresses IP numériques que les ordinateurs utilisent pour s'identifier et se localiser les uns les autres. Chaque visite de site web, chaque requête de base de données et chaque envoi d'e-mail sur Internet commence par une recherche DNS visant à résoudre ces noms.
DNS signifie système de noms de domaine. On parle souvent de « système » car il ne s'agit pas d'un annuaire unique et centralisé d'Internet, mais plutôt d'une base de données hiérarchique hautement distribuée, gérée par des millions de serveurs à travers le monde. On l'appelle parfois « service de noms de domaine », ce qui décrit la fonction de résolution qu'il assure pour les applications destinées aux utilisateurs finaux.
Fondamentalement, le système de noms de domaine (DNS) fonctionne comme l'annuaire téléphonique d'Internet. Les utilisateurs utilisent des noms faciles à retenir, tels que powerdmarc.com, pour naviguer sur le Web, tandis que les ordinateurs et les routeurs ont besoin d'adresses IP lisibles par les machines, comme 192.0.2.1, pour acheminer les données.
Pour combler cette lacune, le DNS convertit en arrière-plan le nom compréhensible par l'utilisateur en une adresse compréhensible par la machine. Cet annuaire mondial complexe est géré et exploité par plusieurs entités qui collaborent entre elles :
L'espace de noms DNS est organisé selon une structure arborescente stricte, inversée. Il commence tout en haut (la zone racine, représentée par un point) et se ramifie vers le bas à travers différentes couches structurelles :
Lorsque vous accédez à une ressource sur le Web, votre ordinateur doit trouver l'adresse IP de destination. Ce processus de résolution s'effectue en quelques millisecondes grâce à une série de recherches structurées :
Remarque : alors que le trafic Web repose en grande partie sur les enregistrements A, la distribution des e-mails fonctionne de manière similaire, à cette différence près que le résolveur effectue une recherche spécifique pour un enregistrement MX afin de localiser les serveurs de messagerie désignés du domaine.
Pour approfondir les mécanismes spécifiques de ces requêtes, consultez notre guide sur les requêtes récursives, itératives et non récursives.
Un enregistrement DNS est une entrée de base de données stockée dans le fichier de zone d'un serveur de noms faisant autorité. Il contient les instructions qui indiquent au DNS comment acheminer le trafic, distribuer les e-mails et vérifier la propriété de votre domaine.
Chaque enregistrement est structuré selon un format précis et normalisé :
example.com. 3600 IN A 192.0.2.1
Les cinq types d'enregistrements DNS les plus courants types d'enregistrements DNS que les propriétaires de domaines gèrent sont les suivants :
Suivez l'historique et les modifications des serveurs de noms dans un flux d'événements en temps réel, détectez les enregistrements CNAME orphelins et les échecs DNSSEC, et obtenez une note de sécurité sur une échelle de A à F.
Le système de noms de domaine (DNS) ayant été initialement conçu sans cryptage intégré ni authentification de l'expéditeur, il reste extrêmement vulnérable aux abus. Les pirates exploitent fréquemment ces failles architecturales pour détourner le trafic, rediriger les utilisateurs vers des sites web frauduleux ou se faire passer pour des organisations légitimes.
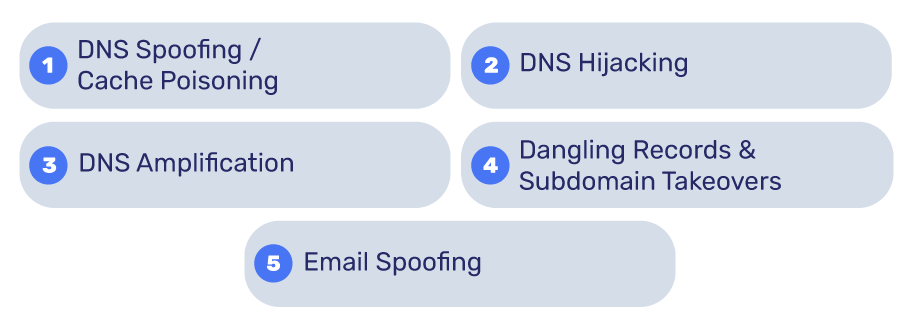
Pour atténuer ces menaces, les organisations devraient mettre en œuvre le protocole DNSSEC (Domain Name System Security Extensions), qui ajoute des signatures cryptographiques aux enregistrements DNS afin de vérifier leur intégrité. Consultez notre guide complet sur les types d'attaques DNSet évaluez la vulnérabilité de votre système face aux vulnérabilités DNS, puis mettez en œuvre les meilleures pratiques en matière de sécurité DNS afin de protéger l'infrastructure de votre domaine.
La configuration de votre DNS a une incidence directe sur la vitesse de chargement de vos ressources numériques. Avant qu'un navigateur puisse télécharger le moindre élément depuis un serveur web, il doit attendre que la recherche DNS soit terminée ; ainsi, des serveurs de noms lents entraînent un retard à chaque visite. Un test rapide de vitesse DNS vous permet de vérifier la rapidité de réponse de vos serveurs de noms.
Pour réduire au minimum cette latence, les systèmes ont recours à une mise en cache intensive. Les résolveurs stockent les enregistrements DNS en local pendant la durée spécifiée par le TTL (Time to Live) de l'enregistrement, ce qui évite d'avoir à interroger les serveurs racine et les serveurs de domaine de premier niveau à chaque chargement ultérieur d'une page.
De plus, les fournisseurs DNS modernes exploitent des réseaux de routage « anycast », qui répartissent des copies de vos fichiers de zone sur un réseau mondial de serveurs. Le protocole « anycast » achemine les requêtes des utilisateurs vers le serveur de noms disponible le plus proche géographiquement, ce qui réduit les temps de recherche. Si vous mettez à jour vos enregistrements DNS, ces modifications ne sont pas répercutées simultanément à l'échelle mondiale ; vous pouvez utiliser un outil de vérification de la propagation DNS pour suivre la vitesse à laquelle vos modifications se répercutent sur les serveurs du monde entier.
Un fournisseur DNS est le service qui héberge et gère les serveurs de noms de référence de votre domaine. Alors qu’un registraire de domaine est la société auprès de laquelle vous achetez et enregistrez un nom de domaine, un fournisseur d’hébergement DNS est celui auprès duquel vous gérez le fichier de zone contenant les enregistrements DNS proprement dits.
Souvent, les bureaux d'enregistrement incluent un hébergement DNS de base dans votre achat, mais les grandes entreprises transfèrent généralement leurs enregistrements vers des fournisseurs d'hébergement tiers haut de gamme (tels que Cloudflare, AWS Route 53 ou NS1) afin de bénéficier de meilleures performances et d'une protection contre les attaques DDoS. Cela n'a rien à voir avec un résolveur public (comme le 8.8.8.8 de Google), qui est simplement un serveur utilisé pour récupérer et mettre en cache des enregistrements externes en votre nom.
Un DNS privé fonctionne au sein d'un réseau d'entreprise isolé ou derrière un réseau privé virtuel (VPN). Contrairement aux DNS publics, qui assurent la résolution des enregistrements pour l'ensemble d'Internet, les serveurs DNS privés ne résolvents que les enregistrements relatifs aux ressources internes de l'entreprise (telles qu'un intranet interne ou des serveurs de développement) et sont totalement inaccessibles depuis le Web public extérieur.
Le DNS dynamique (DDNS) met automatiquement à jour un enregistrement DNS en temps réel lorsque l'adresse IP sous-jacente change. Cette fonctionnalité est particulièrement utile pour les bureaux à domicile, les caméras à distance ou les petites entreprises qui utilisent des connexions Internet résidentielles, dans lesquelles le FAI attribue une adresse IP dynamique, qui change régulièrement, plutôt qu'une adresse IP statique et permanente.
Le trafic DNS désigne les échanges de paquets entrants et sortants qui s'effectuent via le port UDP ou TCP 53. La surveillance du trafic DNS revêt une importance cruciale pour les équipes de sécurité ; des pics inattendus ou des schémas de recherche inhabituels peuvent indiquer des tentatives actives d'exfiltration de données, des attaques par tunneling ou la communication de logiciels malveillants avec leurs serveurs de commande et de contrôle.
Les paramètres DNS sont les champs de configuration de votre routeur, de votre système d'exploitation ou de votre appareil mobile qui indiquent à quels résolveurs récursifs votre appareil doit envoyer ses requêtes. Par défaut, votre appareil utilise automatiquement les résolveurs attribués par votre FAI. Cependant, modifier ces paramètres pour utiliser des résolveurs publics de confiance (tels que Cloudflare ou Google) peut améliorer la vitesse de navigation, contourner les blocages réseau et ajouter des protections de filtrage Web.
Le DNS, c'est la même chose qu'une adresse IP ?
Non. Une adresse IP est une adresse numérique unique qui identifie un équipement physique sur un réseau. Le DNS est le système de traduction qui associe des noms de domaine faciles à retenir à ces adresses IP numériques, afin que les utilisateurs n'aient pas à mémoriser de longues chaînes de chiffres.
Quelle est la différence entre le DNS et un serveur DNS ?
Le DNS est l'ensemble global de protocoles, d'infrastructures et de règles de base de données utilisé pour organiser les noms de domaine. Un serveur DNS est une machine physique ou virtuelle sur laquelle s'exécute un logiciel conçu pour traiter les requêtes DNS, stocker les fichiers de zone ou résoudre les noms.
Que signifient les adresses 8.8.8.8 et 1.1.1.1 ?
Il s'agit de résolveurs DNS récursifs publics hautement sécurisés. Google exploite 8.8.8.8 et Cloudflare exploite 1.1.1.1. Des millions d'utilisateurs configurent manuellement leurs appareils pour utiliser ces résolveurs publics gratuits afin de bénéficier de vitesses de recherche plus rapides et d'une meilleure protection de la vie privée que celles offertes par leurs FAI locaux.
Dois-je activer ou désactiver le DNS ?
Le DNS est un service fondamental d'Internet ; il est impossible de le désactiver. Si le DNS était désactivé, vos navigateurs Web et vos clients de messagerie ne pourraient plus traduire les noms de serveurs, ce qui vous obligerait à saisir manuellement des adresses IP numériques brutes dans votre barre d'adresse pour accéder à n'importe quel service.
Comment puis-je vérifier les enregistrements DNS de mon domaine ?
Vous pouvez consulter et vérifier les enregistrements actuels de votre domaine en saisissant votre adresse dans un outil en ligne de outil de recherche d'enregistrements DNS . Cet outil fait office de résolveur externe : il interroge vos serveurs de noms faisant autorité afin d’afficher les valeurs de vos enregistrements publics exactement telles que les serveurs destinataires les perçoivent.
Le système de noms de domaine (DNS) est l'infrastructure invisible qui garantit l'accessibilité du Web moderne, en traduisant chaque seconde des millions d'adresses IP de serveurs complexes en noms de marque reconnaissables. Étant donné que votre fichier de zone DNS détermine précisément l'acheminement de votre trafic Web, de messagerie et d'API, la sécurisation de ce répertoire est tout aussi importante que l'hébergement des ressources elles-mêmes. En combinant un routage anycast rapide, une gestion adéquate du TTL et des protocoles de sécurité robustes tels que DNSSEC et DMARC, les entreprises peuvent protéger leur infrastructure numérique tout en conservant des performances optimales.








 DoH vs DoT : quelle est la différence entre le DNS sur HTTPS et le DNS sur TLS ?