Empêche les attaques par déclassement et les attaques de type "man-in-the-middle" (MITM)
Vérificateur d'enregistrements MTA-STS
Assurez-vous que vos e-mails sont chiffrés pendant leur transit : vérifiez instantanément votre politique MTA-STS et corrigez les problèmes de configuration en quelques secondes.
Comment utiliser le vérificateur d'enregistrements MTA-STS ?
Étape 1 : Entrez votre domaine
Tapez votre nom de domaine
Étape 2 : Cliquez sur Exécuter la vérification MTA-STS
Détendez-vous et laissez notre outil interroger votre serveur DNS pour récupérer votre fichier de politique MTA-STS.
Étape 3 : Examen des résultats
Lisez le résumé, approfondissez les résultats détaillés et examinez les solutions proposées.
Étape 4 : Réparer et revérifier
Appliquer les changements recommandés, puis réexécuter le contrôle jusqu'à ce que l'état = valide.
Qu'est-ce que le MTA-STS ?
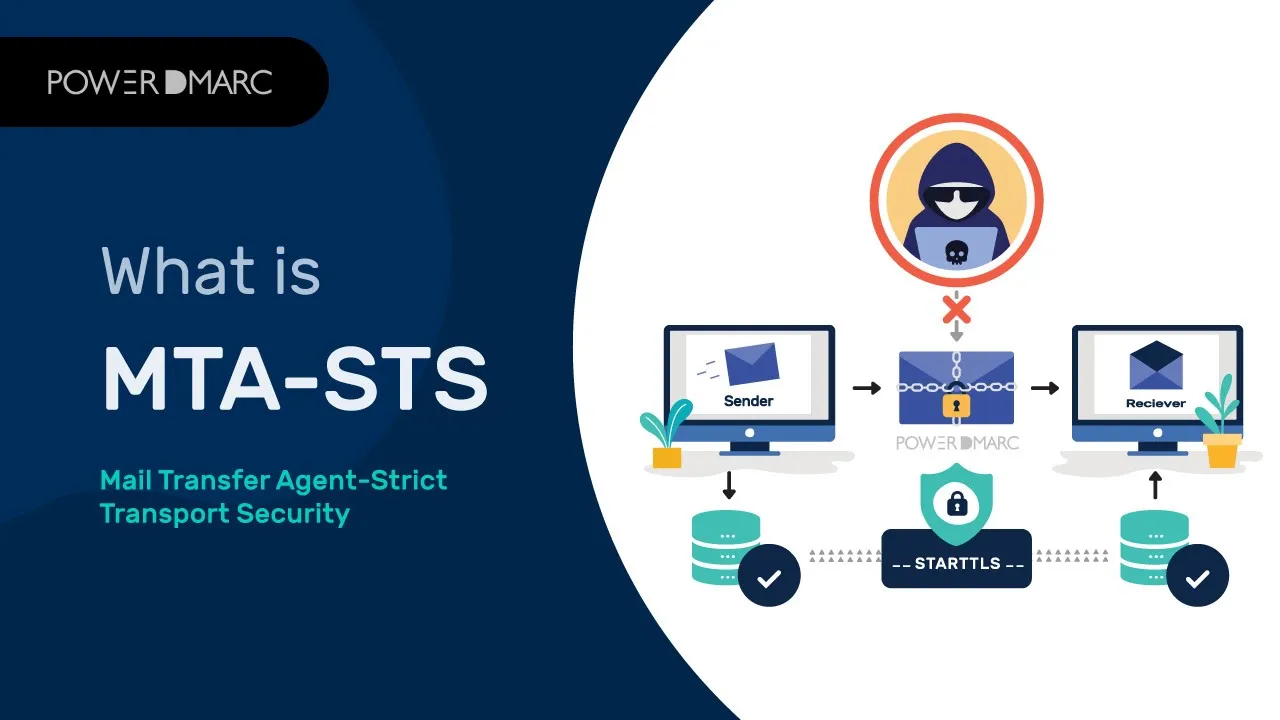
MTA-STS (Mail Transfer Agent Strict Transport Security) est un protocole de sécurité de messagerie qui garantit que les e-mails sont transmis en toute sécurité via des connexions chiffrées (TLS) entre les serveurs de messagerie. Il permet d'empêcher les pirates d'intercepter ou d'altérer les messages pendant leur transit.
L'importance de MTA-STS
L'aide de PowerDMARC

Hébergement MTA-STS
Nous vous aidons à héberger et à gérer vos certificats TLS ainsi que votre serveur web de politiques MTA-STS, ce qui vous permet de gagner du temps et de réduire vos efforts !
Surveillance et alertes
Vous recevez des alertes en temps réel en cas d'échec de la validation !
Analyse instantanée
Un tableau de bord pour les contrôles de santé DMARC, TLS-RPT et MTA-STS.
Rendez vos communications par courrier électronique hermétiques !
Foire aux questions
Ai-je besoin de MTA-STS pour améliorer la délivrabilité ?
Bien que MTA-STS se concentre principalement sur la sécurité du courrier électronique, il peut également avoir un impact positif sur la délivrabilité en garantissant que votre domaine est fiable et capable de communiquer en toute sécurité. Les serveurs de messagerie qui préfèrent les connexions sécurisées sont plus susceptibles de délivrer les messages de manière fiable lorsque MTA-STS est en place.
Où doit être hébergé mon dossier d'assurance ?
Votre fichier de politique MTA-STS doit être hébergé à l'adresse suivante : https://mta-sts.yourdomain.com/.well-known/mta-sts.txt
Il doit être accessible via HTTPS avec un certificat SSL/TLS valide.
Combien de temps avant que les changements n'entrent en vigueur ?
Une fois que vous avez mis à jour votre politique MTA-STS, les modifications prennent généralement effet après la période de période max-age définie dans votre fichier de stratégie.
Que signifie "mode de politique : appliquer / tester" ?
Test : Cela signifie que la politique MTA-STS est active mais qu'elle n'est pas strictement appliquée. Dans ce scénario, les serveurs de messagerie signalent les problèmes sans rejeter les courriels.
Enforce (Appliquer) : Cela signifie que la politique MTA-STS est pleinement active et exige que tous les courriers entrants utilisent une connexion TLS sécurisée pour arriver dans votre boîte de réception. Les courriels non cryptés seront rejetés.
Essayez d'autres outils d'authentification des e-mails
Renforcez la sécurité de votre domaine grâce à nos outils de recherche gratuits :


Effectuez une vérification MTA-STS de l'enregistrement de votre domaine avec notre outil gratuit de vérification de l'enregistrement MTA-STS dès aujourd'hui !


