DNSシンクホールとは何か、その仕組みは?
by
最終更新日:
9 読了時間:約9分


by
最終更新日:
主なポイント
現代のネットワーク接続はすべて、ルックアップから始まります。デバイスがウェブページを開いたり、アップデートをダウンロードしたり、外部サーバーにアクセスしたりするたびに、リゾルバーに対して、人間が読みやすいドメイン名をIPアドレスに変換するよう依頼します。このルックアップは、ホスト間でデータパケットがやり取りされる前に実行されるため、ネットワーク防御において最も効果的な制御ポイントの一つとなっています。
攻撃者は常にこの手順を悪用しています。マルウェアは、コマンドを受信したりデータを盗み出したりするためにリモートホストにクエリを送信し、フィッシング詐欺では、ユーザーを騙して不正なWebポータルにアクセスさせます。多種多様なDNS攻撃のタイプを理解することで、ルックアップ動作を制御することがなぜ不可欠なのかが浮き彫りになります。DNSシンクホーリングは、セキュリティチームにこれらのクエリを早期に遮断するための能動的な仕組みを提供し、感染したマシンが通信確立する前に悪意のある通信を阻止します。
DNSシンクホールとは、既知の悪意のあるドメイン宛てのDNSクエリを傍受し、正当な宛先ではなく、偽の、管理されたIPアドレスを返すセキュリティメカニズムです。このリダイレクトにより、クライアントデバイスが脅威のインフラに到達するのを防ぎ、解決段階においてマルウェアのコールバック、フィッシング攻撃、ボットネットのコマンドチャネルを効果的に無力化します。
通常のネットワーク運用では、再帰型リゾルバーは権威あるネームサーバーに問い合わせを行い、要求されたホスト名の実際の外部アドレスをクライアントに提供します。シンクホール構成では、リゾルバーは要求されたドメインを、事前に作成されたブロックリストと照合します。要求されたドメインがそのリストに含まれている場合、リゾルバーは実際の応答を返さず、代わりにネットワーク管理者が指定した代替アドレス(ループバックアドレスや専用の内部ロギングサーバーなど)を返します。
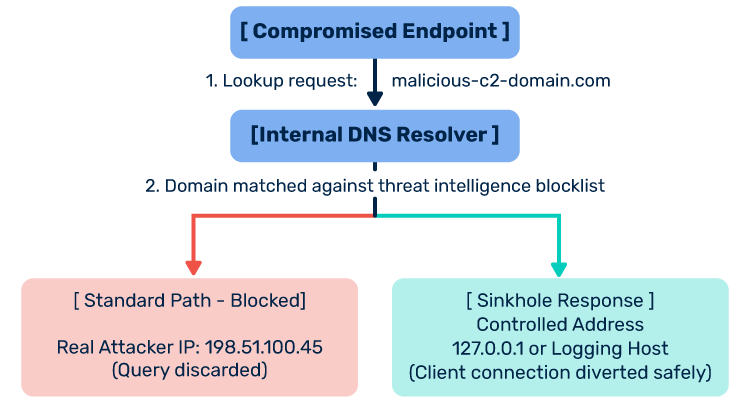
宛先IPアドレスを置き換えることで、リゾルバーは、クライアントが攻撃者のマシンとTCPハンドシェイクを開始することがないよう保証します。接続はローカル環境内で無害な状態で終了します。
DNSシンクホールの仕組みを理解するには、まず、日常的な企業トラフィックにおける再帰的リゾルバーの役割について確認する必要があります。社内のワークステーションがリクエストを発行すると、そのクエリはローカルリゾルバーに直接ルーティングされます。詳細については、以下の解説をご覧ください。 「DNSサーバーとは何か」 の解説を参照すれば、分散ネットワーク全体で標準的な再帰的ルックアップがどのように機能するかがわかります。
DNSシンクホーリングにより、このルックアップサイクルには3つの主要な運用要素が導入されます:
シンクホールは、正確かつタイムリーな脅威データに依存しています。セキュリティチームは、オープンソースの脅威フィード、商用脅威インテリジェンスプロバイダー、インシデント対応のテレメトリ、および業界の情報共有グループから収集した既知の悪意あるドメインのリストをリゾルバーに提供します。これらのリストには、アクティブなフィッシングURL、ランサムウェアの配布ノード、および既知のコマンドアンドコントロール(C2)ドメインが含まれています。
エンドポイントがルックアップクエリを送信すると、リゾルバーは、標準的なインターネットルートヒントを実行したり、クエリをアップストリームに転送したりする前に、要求されたドメインをポリシーゾーンのルールに照らし合わせて評価します。ドメインがブロックリストのエントリと一致した場合、リゾルバーはアウトバウンドの解決プロセスを中止します。最新のリゾルバーでは、この処理に「レスポンスポリシーゾーン(RPZ)」という技術が採用されています。これは、管理者がカスタムポリシーに基づいてDNS応答を動的に書き換えることを可能にする技術です。
リゾルバーがオーバーライドをトリガーすると、あらかじめ定義されたアドレスを返します。セキュリティチームの目標に応じて、このアドレスは次の 2 つの構成のいずれかに該当します:
このロギング機能により、シンクホールは受動的なブロックツールから、能動的な脅威検知センサーへと変貌を遂げます。ファイアウォールのログには、外部IPへのアウトバウンドリクエストしか表示されない場合がありますが、シンクホールコレクターは、悪意のあるクエリを送信した正確な内部ワークステーションを記録するため、インシデント対応担当者は侵害されたデバイスを即座に隔離することができます。
DNSシンクホールは、インターネットエコシステムのさまざまなレベルに導入されており、管理主体によって異なる運用上の目的を果たしています。
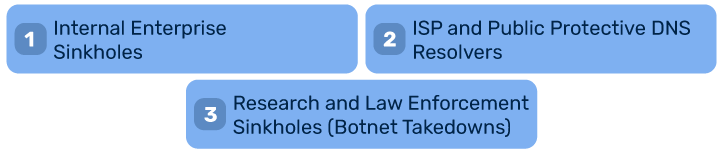
組織は、ローカルDNSリゾルバー、次世代ファイアウォール(NGFW)、またはセキュアWebゲートウェイに内部シンクホールを導入しています。その主な目的は、企業のエンドポイントを保護し、内部ネットワークの健全性を監視することです。従業員がフィッシングリンクをクリックしたり、バックグラウンドで動作するマルウェアがC2サーバーへの接続を試みたりした場合、企業のシンクホールは外部への接続を遮断し、そのデバイスの内部IPアドレスをセキュリティオペレーションセンター(SOC)に通知します。
インターネットサービスプロバイダーやパブリックDNS事業者(Quad9やCloudflareの1.1.1.2など)は、一般ユーザーや企業を広く保護するためにシンクホールを導入しています。これらのプロバイダーは、ホストの詳細なフォレンジック分析を行うためのログ収集システムを運用するのではなく、規模の拡大に重点を置いています。彼らは、危険なドメインへのリクエストをヌルルートやホストされた警告ページに転送することで、膨大な量の悪意のあるトラフィックが加入者に到達するのを防いでいます。
大規模なサイバー犯罪の捜査において、司法当局やセキュリティ研究者は、レジストラまたはレジストリのレベルでシンクホールを設置します。捜査当局は裁判所の命令を取得することで、マルウェアの亜種にハードコードされた悪意のあるドメインの所有権を取得します。そして、それらのドメインの権威ネームサーバーレコードを変更し、世界中の何百万台もの感染ボットを研究用サーバーへと誘導します。これにより、犯罪グループによる感染コンピュータへの制御が遮断され、研究者はボットネットの規模や地理的な広がりを把握できるようになります。
DNSシンクホーリングは、近年の歴史において最も深刻なサイバーセキュリティインシデントのいくつかを解決する上で、中心的な役割を果たしてきました。
2017年5月、 WannaCryランサムウェア が世界中に拡散し、150カ国以上の病院、通信会社、交通システムを機能不全に陥らせました。このワームは、「EternalBlue」というエクスプロイトを利用して自律的に拡散しました。
セキュリティ研究者のマーカス・ハッチンズ氏は、マルウェアのバイナリを分析していた際、ソースコードにハードコードされた未登録のドメインを発見した。 マルウェアの作成者は、ホストドライブを暗号化する前に、このドメインに対してDNSクエリを送信するというチェック機能を組み込んでいました。クエリが失敗した場合、ランサムウェアはファイルの暗号化を続行しました。一方、ドメインから応答があった場合、マルウェアは実行を中止しました。ハッチンズ氏は約10ドルでそのドメインを登録し、シンクホールサーバーにリダイレクトしました。世界中のマシンがこのドメインの解決に成功すると、組み込まれたロジックによって実行ルーチンが停止し、意図せずして世界的な感染拡大が阻止されました。
The Avalancheネットワーク は、7年以上にわたり、違法なバレットプルーフ・ホスティングおよびマルウェア配布プラットフォームとして運営され、20種類以上のバンキング型トロイの木馬や、GozNymやTeslaCryptといったランサムウェアの亜種を支援していた。このインフラストラクチャは、検出を回避するために、数分ごとにIPアドレスとネームサーバーを切り替える二重のファストフラックス手法を採用していた。
2016年後半、40カ国の法執行機関からなる多国籍連合が、ユーロポールおよび米国司法省と連携して、この組織を摘発した。 ユーロポールが公開した資料によると、当局は80万件以上のドメインを押収、遮断、またはシンクホール化しました。捜査当局は、犯罪者側のネームサーバーを管理下のシンクホールサーバーに置き換えることで、数十万台の感染した被害者マシンをその運営者から切り離し、史上最大規模の共同ボットネット対策の一つを成し遂げました。
DNSシンクホールの導入は、ネットワーク防御において独自の戦略的利点をもたらします:
ネットワークレベルのクエリ保護と、より広範な DNSセキュリティのベストプラクティス を組み合わせることで、強固な多層防御を構築し、内部のワークステーションと外部のエッジノードの両方が高いセキュリティ態勢を維持できるようになります。
DNSシンクホーリングは強力なフィルタリング層を提供しますが、万能なセキュリティソリューションというわけではありません。ネットワーク担当チームは、いくつかの構造的な制約を考慮に入れる必要があります:
機能的なDNSシンクホールの設定は、ホームラボからエンタープライズ級のディレクトリサービスに至るまで、さまざまな環境において実現可能です。このプロセスでは、不正なリクエストを遮断するためにリゾルバーのポリシーを変更することに重点が置かれています。
Berkeley Internet Name Domain(BIND)デーモンやUnboundを使用するエンタープライズUnix環境では、一般的にレスポンスポリシーゾーン(RPZ)が利用されています。「DNSファイアウォール」とも呼ばれるRPZルールは、クライアントがブロックされたゾーンを要求した際に、ローカルの再帰サーバーが変更された応答を返すように設定するものです。
管理者は、脅威データが格納された専用のゾーンファイルを作成します:
$TTL 1H
@ IN SOA localhost. root.localhost. ( 2026102401 1h 15m 30d 2h )
NS localhost.; シンクホール対象の悪意のあるドメインを内部ロギングホストに転送
malicious-site.example.com CNAME sinkhole.internal.network.
phishing-domain.example.net A 192.168.10.50
*.bad-actor-infrastructure.org A 192.168.10.50
これらのレコードに一致するクエリは、ルートサーバーに問い合わせるのではなく、直接 192.168.10.50 に解決されます。
Active Directory 環境では、Windows Server DNS にはネイティブなポリシー機能が備わっており、管理者は外部ソフトウェアを使用せずにクエリをブロックまたはリダイレクトすることができます。PowerShell を使用してクエリ解決ポリシーを設定することで、管理者は着信 FQDN の条件を悪意のあるドメインのブロックリストと照合し、静的な null IP アドレスを返すことができます。
Add-DnsServerQueryResolutionPolicy -Name “SinkholePolicy” -Action DENY -FQDN “EQ,*.maliciousdomain.com”
在宅オフィスや中小企業のネットワークにおいて、Pi-holeのようなハードウェアレベルのDNSフィルタは、すぐに利用できるシンクホールサービスを提供します。小型サーバーや仮想マシンにインストールされたPi-holeは、ローカルネットワークの主要なリゾルバーとして機能します。Pi-holeは、セキュリティコミュニティによって作成されたブロックリストを参照し、デバイスが広告ネットワーク、トラッキングテレメトリ、またはマルウェアドメインに関連付けられたドメインをリクエストした際には、常に0.0.0.0を返します。
新しいシンクホールポリシーを適用した際、ネットワーク上のアクティブなデバイスは、内部のOSキャッシュが期限切れになるまで、引き続き古いアドレスへの接続を試み続ける可能性があります。トラブルシューティングを行う際や、シンクホールルールが意図したとおりに機能しているかどうかを確認する際、管理者は以下のことを把握しておく必要があります。 影響を受けるエンドポイント上のDNS して既存のキャッシュテーブルを消去し、リゾルバへの即時クエリを強制する方法を知っておく必要があります。
セキュリティに関する議論では、「シンクホール」、「ブラックホール」、「フィルタリング」という用語がしばしば同じ意味で使用されます。これらは、名前解決レイヤーにおける脅威を軽減するという目的は共通していますが、その仕組みはそれぞれ異なります。
| 特徴/属性 | DNSシンクホール | DNSブラックホール | DNSフィルタリング |
|---|---|---|---|
| 主なアクション | クエリを、管理された安全なIPアドレスにリダイレクトします | クエリを中止するか、NXDOMAIN(存在しないドメイン)を返します。 | ポリシーカテゴリやセキュリティリスクに基づいてアクセスを制限します |
| トラフィックの行き先 | 内部コレクタまたはループバックアドレス | どこにも送信されない。パケットは終了するか、何の前触れもなく破棄される。 | 標準のブロックページまたはヌルルート |
| フォレンジック・ロギング | 高:詳細なホストヘッダーおよび接続データを収集します | 低;通常、リゾルバーのドロップメトリクスに限定される | 中:ユーザーのナビゲーションイベントやポリシーのヒットを追跡します |
| 主なユースケース | マルウェアの検知、C2通信の遮断、ボットネットの摘発 | DDoSトラフィックの防止、大量クエリの破棄 | コンテンツガバナンス、職場における適正利用、セキュリティ |
| 代表的な管理者 | SOCアナリスト、インシデント対応チーム、法執行機関 | ネットワークエンジニア、交通事業者、ISP | 企業のIT担当者、人事担当者、コンプライアンス担当者 |
DNSブラックホールは、単に応答を拒否するか、そのレコードが存在しないとデバイスに通知するだけです。一方、シンクホールは、クライアントを隔離された環境へと誘導するアドレスを意図的に返答し、そこでセキュリティ担当者がクライアントのその後の動作を監視できるようにします。
DNSシンクホールとPi-holeは同じものですか?
Pi-holeとは、ローカルネットワーク向けに設計されたDNSシンクホールの特定の実装です。企業のシンクホールがボットネットの通信のログ記録やマルウェア感染の検知に重点を置いているのに対し、Pi-holeは主にシンクホール技術を用いて、広告、ウェブトラッキング、および望ましくないテレメトリ接続がエンドユーザーの画面に届く前にブロックすることを目的としています。
シンクホールはどのIPアドレスを使用しますか?
シンクホールは通常、ルーティング不可能なアドレス、あるいは専用のコレクタアドレスのいずれかを使用します。一般的なルーティング不可能なアドレスには、127.0.0.1(ホストのループバックアドレス)や0.0.0.0(ルーティング不可能なメタアドレス)などがあります。フォレンジック証拠の収集を目的とする場合、シンクホールは、着信接続の詳細を記録する専用の監視サーバーのプライベートな内部IPアドレスを返します。
マルウェアはDNSシンクホールを回避できるのか?
はい。マルウェアは、コード内に生のIPアドレスをハードコーディングすることでDNSシンクホールを回避し、ドメイン名の照会そのものを不要にすることができます。また、外部のパブリックサーバーを指すDNS-over-HTTPS(DoH)やDNS-over-TLS(DoT)などの暗号化プロトコルを使用したり、ローカルシステムの設定ファイルを変更したりすることで、ローカルリゾルバーを迂回することも可能です。
DNSシンクホーリングは合法ですか?
はい、組織の内部ネットワーク内においては、DNSシンクホーリングは標準的なセキュリティ対策です。ネットワークの所有者は、自組織のリゾルバーが内部トラフィックをどのように処理するかについて、完全な権限を有しています。一方、パブリックインターネット全体に適用して外部ドメインを掌握する場合、シンクホーリングには司法令状、レジストリの協力、あるいは国際的な法執行機関による協調的な作戦が必要となります。
DNSシンクホールは、アウトバウンドトラフィックに対する不可欠な防御ラインとして機能し、社内マシンが脅威インフラと通信することを防ぎ、隠れた感染を露呈させます。しかし、ワークステーションから発信されるトラフィックを保護することは、対策の半分に過ぎません。外部のパートナーや顧客に対するアウトバウンドのサイバー攻撃において、自社のドメイン名が悪用されるのを防ぐことも必要です。
継続的な監視が行われない場合、わずかな設定のずれ、不正なレコードの作成、あるいはダングリングポインタによって、組織はドメインハイジャックやメールスプーフィングの被害に遭うリスクにさらされる可能性があります。自動化された DNSセキュリティ監視およびコンプライアンスにより、権威ゾーン全体の変更をリアルタイムで追跡し、異常な変更を即座に検知し、不正な改ざんからドメインの評判を守ることができます。








 PowerDMARC 対 VerifyDMARC:どちらの DMARC ツールの方がメリットが大きいのか?