Qu'est-ce que le filtrage DNS et comment fonctionne-t-il ?
par
Dernière mise à jour :
10 10 min de lecture


par
Dernière mise à jour :
Points clés à retenir
Toute interaction Web moderne commence par une traduction d'adresse. Lorsqu'un employé clique sur un lien dans un e-mail ou saisit une URL dans la barre d'adresse, le terminal client doit d'abord convertir cette étiquette lisible par l'utilisateur en une adresse IP routable.
Les attaquants exploitent cette dépendance fondamentale à chaque étape d'une intrusion. Les acteurs malveillants utilisent des noms d'hôtes nouvellement créés pour collecter des identifiants, configurent des domaines algorithmiques afin de coordonner des botnets et établissent des canaux sortants pour exfiltrer des bases de données propriétaires.
La mise en place d'un filtrage DNS offre aux entreprises un périmètre de défense efficace dès les premières étapes. En analysant les requêtes de destination dès la phase de recherche, plutôt qu'une fois le téléchargement des fichiers lancé, les équipes peuvent neutraliser les menaces graves provenant d'Internet avant que les données ne parviennent au terminal.
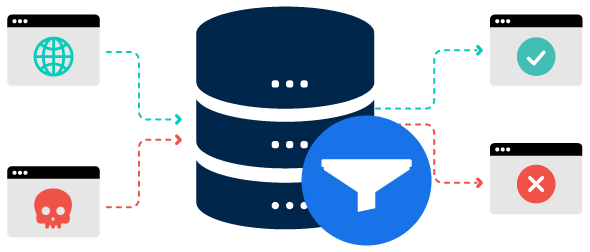
Le filtrage DNS est un dispositif de sécurité qui analyse les requêtes adressées au système de noms de domaine (DNS) afin de bloquer l'accès à des noms d'hôtes malveillants, non autorisés ou contraires aux règles d'utilisation avant même l'établissement d'une connexion Internet. En comparant ces requêtes à des bases de données de menaces et à des catégories d'utilisation autorisées, il empêche les appareils d'accéder à des sites Web dangereux.
Ce contrôle intervient au niveau des fondements de l'Internet en matière d'applications et de routage. Les décisions d'accès étant prises lors de la résolution des noms d'hôtes, les utilisateurs ne chargent jamais de scripts malveillants, ne tombent jamais sur des pages de destination de hameçonnage et n'établissent jamais de connexion avec des infrastructures distantes non autorisées.
Le système de noms de domaine (DNS) fait office de principal service d’annuaire d’Internet, traduisant des noms d’hôtes tels que example.com en adresses numériques telles que 192.0.2.1. Chaque fois qu’un terminal lance une requête réseau, il envoie une requête de recherche à un résolveur récursif désigné. Si vous souhaitez en savoir plus sur les mécanismes fondamentaux du réseau, consultez notre analyse détaillée de « Qu'est-ce qu'un serveur DNS ? » explique comment ces systèmes gèrent les recherches.
Dans un environnement réseau standard dépourvu de filtrage défensif, le résolveur recherche les enregistrements faisant autorité dans la hiérarchie Internet et renvoie directement l'adresse IP réelle au client demandeur.
Lorsque le filtrage DNS est activé, le résolveur récursif intègre un point de contrôle d'évaluation automatisé dans le cycle de vie standard de la résolution :
Au niveau administratif le plus simple, le filtrage DNS repose sur des listes d'autorisation et des listes de blocage explicites.
Le filtrage par catégorie permet aux équipes de sécurité de contrôler des segments entiers du Web sans avoir à rechercher manuellement chaque nom de domaine. Les moteurs de service classent les domaines dans des catégories structurées, telles que les contenus pour adultes, les jeux d'argent illégaux, les plateformes de streaming à forte bande passante, le partage de fichiers peer-to-peer, les réseaux sociaux et les noms d'hôtes récemment détectés.
Les administrateurs réseau configurent des règles d'accès uniformes qui reflètent les exigences de l'entreprise. Une entreprise peut limiter le stockage de fichiers multimédias personnels et la diffusion de vidéos en continu pendant les heures de travail afin de préserver le débit du réseau. Parallèlement, les entreprises peuvent appliquer des politiques strictes en matière d'hygiène numérique sur l'ensemble de leurs ressources afin de se conformer aux normes opérationnelles et aux réglementations régionales relatives au lieu de travail.
De nos jours, les cybercriminels laissent rarement des ressources Web statiques en ligne suffisamment longtemps pour que les listes de blocage manuelles puissent les détecter. Les auteurs d'attaques de phishing déploient des moteurs de campagne dynamiques et automatisés, tandis que les familles de logiciels malveillants sophistiqués utilisent des algorithmes de génération de domaines (DGA) pour passer en revue chaque jour des milliers de domaines générés par algorithme afin de localiser des infrastructures de commande et de contrôle opérationnelles.
Pour lutter contre les vecteurs de type « fluid », les solutions de filtrage modernes intègrent des flux continus d'informations sur les menaces :
Comme la résolution intervient avant les sessions d'application, le filtrage permet de neutraliser un large éventail de risques actuels liés à la cybersécurité. En examinant le catalogue plus complet des types d’attaques DNS montre à quel point une gestion rigoureuse des domaines est essentielle à la résilience du périmètre.
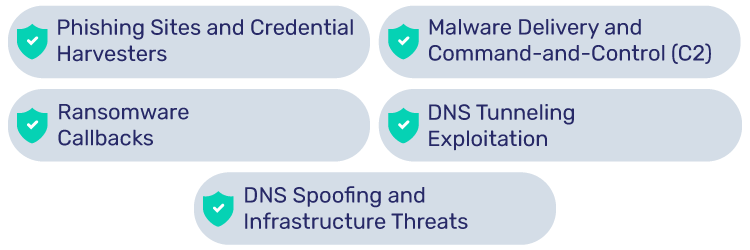
Le phishing reste le principal vecteur de compromission des identifiants et d'intrusion initiale dans les entreprises. Les cybercriminels envoient des notifications frauduleuses invitant les destinataires à se rendre sur des portails contrefaits, conçus pour récupérer les clés d'authentification, les sessions et les mots de passe. Le filtrage DNS identifie les destinations malveillantes et affiche une page de blocage administrative, empêchant ainsi les employés de saisir leurs identifiants de compte, même si un e-mail malveillant parvient à contourner les défenses périmétriques de la boîte de réception.
Les droppers exécutables, les macros malveillantes et les téléchargements « drive-by » s’appuient largement sur des requêtes DNS sortantes pour récupérer des charges utiles de deuxième phase. De plus, dès qu’un terminal est infecté localement, la porte dérobée qui s’y trouve doit communiquer avec les nœuds de commande des attaquants pour accepter des tâches opérationnelles et recevoir des scripts. Le filtrage des résolveurs bloque les requêtes de recherche visant des nœuds C2 connus, ce qui empêche efficacement le binaire malveillant de s’implanter avant même qu’il n’ait pu prendre pied.
Avant de chiffrer les fichiers locaux, les variantes modernes de ransomware envoient souvent des requêtes vers des serveurs de gestion à distance afin de vérifier qu’ils ont bien détecté le réseau, d’échanger des clés de chiffrement et de coordonner la préparation des données. Le blocage de la résolution des noms de domaine utilisés pour l’échange de clés bloque souvent complètement le processus de chiffrement, ce qui donne au personnel chargé de la sécurité un temps précieux pour détecter la machine infectée et l’isoler du stockage partagé de l’entreprise.
Les auteurs de logiciels malveillants exploitent régulièrement le port 53 pour exfiltrer des enregistrements volés et transmettre des données opérationnelles dissimulées dans des requêtes de recherche récursives. Les pare-feu classiques laissant le port 53 ouvert afin d’éviter toute perturbation opérationnelle, les requêtes non inspectées passent facilement sans aucune restriction. Des résolveurs de sécurité spécialisés détectent les longueurs de requête anormales, les chaînes de caractères à forte entropie et les fréquences de recherche irrégulières, ce qui permet de contrecarrer immédiatement les tentatives de vol de données.
Les attaquants ciblent également les chemins de résolution non protégés afin de corrompre les caches locaux et de rediriger le trafic Web vers des destinations frauduleuses. Comprendre les risques structurels liés à l’ l'usurpation DNS permet de comprendre pourquoi la validation de l’authenticité des domaines et l’association de résolveurs filtrants à des mécanismes de signature cryptographique sont essentielles pour garantir la santé opérationnelle à long terme.
L'intégration de filtres de résolution offre plusieurs avantages fonctionnels immédiats par rapport aux agents d'inspection des terminaux, plus lourds, et aux équipements de pare-feu classiques. Conformément aux meilleures pratiques en matière de sécurité DNS permet aux réseaux de bénéficier des gains opérationnels suivants :
Bien que le filtrage DNS offre une large couverture de protection, les architectes réseau doivent prendre conscience de ses limites structurelles afin d'éviter la création de zones d'ombre.
Les architectures de sécurité combinent souvent plusieurs couches de protection qui se recoupent. Comprendre comment chaque couche analyse le trafic réseau aide les équipes à éliminer les redondances coûteuses au niveau de l'infrastructure.
| Caractéristique / Attribut | Filtrage DNS | Passerelle Web sécurisée (SWG) | Pare-feu réseau (NGFW) |
|---|---|---|---|
| Couche d'inspection | Recherche d'application (couche DNS, ports 53/853) | Couche d'application (couche 7, HTTP/HTTPS) | Transport et réseau (couches 3, 4 et 7) |
| Visibilité des données | Uniquement le nom de domaine demandé | Chaîne d'URL complète, contenu de la page, corps des fichiers | En-têtes de paquets, ports, protocoles, tables d'état |
| Nécessité de décryptage | Aucune exigence | Nécessite un déchiffrement SSL/TLS actif | Inspection approfondie des paquets (en option) |
| Impact sur les performances | Extrêmement faible (évaluation inférieure à la milliseconde) | Modérée à élevée (surcoût lié à l'utilisation d'un proxy de session) | Variable dépendant de la complexité de l'ensemble de règles |
| Complexité du déploiement | Simple (redirection par serveur de noms) | Modéré (paramètres de proxy ou scripts PAC) | Élevé (routage physique ou virtuel en ligne) |
| Cas d'utilisation principal | Blocage étendu des attaques de base et prévention des menaces | Analyse approfondie des fichiers, prévention des fuites de données (DLP) et inspection des chemins d'accès | Isolation des ports, filtrage avec suivi d'état, segmentation |
Les entreprises peuvent choisir parmi plusieurs modèles de déploiement en fonction de la mobilité de leur personnel et des besoins en matière d'infrastructure physique.
Les architectures basées sur le cloud constituent le modèle de déploiement le plus courant dans les environnements d'entreprise modernes. L'entreprise oriente ses routeurs en amont vers des réseaux de résolution Anycast gérés par un fournisseur spécialisé dans la sécurité. Ce dernier gère les flux d'informations sur les menaces, met à jour les classifications par catégorie et effectue les résolutions à partir de points de présence mondiaux, ce qui décharge le personnel informatique local des tâches de maintenance matérielle.
Les établissements à haute sécurité, les organismes gouvernementaux et les entreprises financières soumises à une réglementation stricte exploitent souvent des résolveurs de mise en cache dédiés et installés sur site. Dans ce modèle de déploiement, des appliances physiques ou des machines virtuelles locales gèrent les recherches internes, en appliquant les politiques locales et les enregistrements de menaces mis en cache avant d’interroger les serveurs racines en amont. Cela garantit un contrôle total sur les enregistrements de requêtes sensibles.
L'évolution vers le télétravail et le travail hybride implique que les ordinateurs portables d'entreprise fonctionnent régulièrement en dehors du périmètre des routeurs de bureau. Les agents de roaming sont des utilitaires logiciels légers installés sur les terminaux gérés afin d'intercepter les cartes réseau locales. Ils garantissent que toutes les requêtes DNS transitent par la politique de résolution défensive de l'entreprise, que l'utilisateur se connecte depuis un campus d'entreprise, un réseau résidentiel ou un point d'accès public non sécurisé.
Les petits bureaux, les succursales et les points de vente assurent souvent la sécurité directement au niveau de la passerelle périphérique. Les administrateurs configurent le micrologiciel du routeur local pour diffuser des résolveurs récursifs défensifs via les baux DHCP. Chaque téléphone, poste de travail, terminal de point de vente et smartphone d'invité se connectant au Wi-Fi local bénéficie automatiquement d'une protection sans configuration manuelle.
Pour choisir une solution efficace, il faut évaluer les capacités technologiques fondamentales, au-delà des arguments marketing. Les équipes chargées de la sécurité et les responsables des achats doivent prendre en compte les critères techniques suivants :
Le filtrage DNS et l'authentification des e-mails opèrent à des niveaux opposés mais complémentaires du périmètre d'attaque de l'organisation.
Le filtrage DNS protège vos collaborateurs lorsqu'ils se connectent à des sites externes. Lorsqu'un collaborateur clique par inadvertance sur une URL trompeuse intégrée à un e-mail ciblé, le résolveur de filtrage intercepte la requête et coupe la connexion avant que la page de hameçonnage ne puisse récupérer les identifiants de l'entreprise ou installer un logiciel espion.
Cependant, le filtrage sortant ne peut pas protéger vos clients, vos partenaires et la réputation de votre entreprise contre des acteurs malveillants qui usurpent votre identité. Les criminels usurpent régulièrement l'identité de domaines professionnels légitimes pour envoyer des demandes de redirection de paiement convaincantes, se faire passer pour des dirigeants et ébranler la confiance des clients.
Pour mettre fin à l'usurpation de domaine, il est nécessaire de mettre en œuvre des protocoles entrants faisant autorité :
Si le filtrage DNS protège vos collaborateurs contre les sites malveillants présents sur l'Internet en général, le déploiement DMARC hébergé garantit que les expéditeurs non autorisés ne puissent pas utiliser votre domaine à des fins malveillantes pour attaquer des tiers. Une véritable résilience de domaine nécessite de contrôler à la fois ce que vos utilisateurs internes peuvent accéder et ce que les serveurs de messagerie mondiaux acceptent en votre nom.
Le filtrage DNS est-il efficace contre les menaces actuelles ?
Oui. Des études montrent que la grande majorité des variantes de logiciels malveillants et des campagnes de hameçonnage s'appuient sur le système de noms de domaine (DNS) à un moment ou à un autre du cycle de vie de l'attaque pour localiser des serveurs, valider des connexions ou télécharger des charges utiles. Le blocage des menaces au niveau de la résolution réduit considérablement la surface d'attaque exploitable d'une entreprise.
Le filtrage DNS peut-il être contourné ?
Oui. Les utilisateurs expérimentés ou les logiciels malveillants peuvent contourner les filtres de base au niveau du réseau en établissant une connexion VPN chiffrée, en interrogeant directement des adresses IP publiques codées en dur ou en acheminant le trafic via des résolveurs DoH/DoT externes non autorisés. Les organisations contrent ces méthodes de contournement en bloquant le port 53 vers des destinations inconnues, en restreignant l'accès aux ports DNS chiffrés non approuvés et en déployant des agents de roaming gérés sur tous les équipements des utilisateurs.
Quelle est la différence entre un filtre DNS et un « sinkhole » DNS ?
Un filtre DNS est une plateforme de sécurité et de politiques opérationnelles qui bloque ou redirige les requêtes de recherche en fonction de grandes catégories ou de classifications de menaces, en affichant souvent une page de blocage à caractère pédagogique destinée aux utilisateurs. Un « sinkhole » DNS est une implémentation technique ciblée qui redirige le trafic provenant de domaines malveillants spécifiques vers une adresse interne non routable ou vers un serveur de capture spécialisé ; il est principalement utilisé par les chercheurs en sécurité et les équipes d'intervention en cas d'incident pour détecter les machines infectées et analyser les communications des logiciels malveillants.
Le filtrage DNS ralentit-il la navigation sur Internet ?
Non. Les requêtes DNS étant de minuscules transactions textuelles, les résolveurs cloud modernes dotés de réseaux Anycast répartis à l'échelle mondiale traitent et répondent aux requêtes en quelques millisecondes. Dans de nombreux cas, le passage d'un résolveur par défaut fourni par le FAI à un service DNS sécurisé spécialement conçu améliore en réalité les performances de navigation au quotidien grâce à un routage mondial optimisé et à une mise en cache avancée.
Existe-t-il des services de filtrage DNS gratuits ?
Oui. Plusieurs organismes de sécurité et associations à but non lucratif réputés proposent au grand public des services DNS de protection gratuits. Des fournisseurs tels que Quad9, Cloudflare (1.1.1.2 pour la protection contre les logiciels malveillants) et les résolveurs de navigation sécurisée offrent une protection de base contre les domaines malveillants connus. Cependant, les entreprises commerciales et les fournisseurs de services gérés (MSP) optent généralement pour des plateformes payantes afin de bénéficier de contrôles administratifs granulaires par catégorie, de clients mobiles, d’une intégration active à Active Directory et d’une journalisation d’audit SIEM à long terme.
Le filtrage DNS constitue un premier niveau indispensable de la sécurité périmétrique moderne. En interceptant les connexions dès la phase de résolution, les entreprises protègent leur personnel contre les pages cibles d'hameçonnage, bloquent les communications des logiciels malveillants et gardent le contrôle sur l'activité réseau dans des environnements opérationnels distribués.
Sans surveillance régulière, de légères modifications de configuration, des enregistrements DNS non autorisés ou des pointeurs obsolètes peuvent exposer votre domaine à un détournement et à l'usurpation d'adresse e-mail. Notre solution automatisée solution de surveillance de la sécurité DNS vous aide à suivre les modifications DNS en temps réel, à détecter les activités suspectes et à protéger votre domaine contre toute modification non autorisée.