Pourquoi les e-mails contenant des liens magiques échouent : problèmes de délivrabilité dans l'authentification sans mot de passe
par
Dernière mise à jour :
8 Temps de lecture : 8 min

par
Dernière mise à jour :
Points clés à retenir
On comprend aisément pourquoi les entreprises proposent des connexions via un « lien magique ». On oublie souvent ses mots de passe, les demandes de réinitialisation prennent du temps, et les utilisateurs n'apprécient guère ni l'un ni l'autre.
Envoyer un lien de connexion par e-mail semble être une solution raisonnable pour contourner tout cela.
Mais comme on dit, tout est dans les détails. L'e-mail lui-même fait désormais partie intégrante du processus de connexion au compte. S'il n'arrive pas, l'utilisateur ne peut pas terminer sa connexion, même si tout semble fonctionner correctement sur votre site web.
Demander aux utilisateurs de vérifier leur dossier de courrier indésirable, de reconfigurer leurs filtres anti-spam ou de réessayer plusieurs fois risque fort de vous faire perdre de nombreux clients potentiels. C'est trop compliqué pour un utilisateur lambda.
La meilleure solution semble être de résoudre les principaux problèmes liés à la livraison. Mais quels sont exactement les problèmes rencontrés lors de la livraison ?
Ci-dessous, nous allons passer en revue les principales raisons pour lesquelles les e-mails contenant des liens magiques échouent, faire la distinction entre les problèmes de livraison des e-mails et ceux liés aux liens eux-mêmes, et expliquer comment augmenter leurs chances d'arriver dans la boîte de réception des utilisateurs.
Le terme « e-mail avec lien magique » est une appellation familière désignant les e-mails envoyés aux utilisateurs pour leur permettre d'accéder à un site ou à une ressource sans mot de passe. Parmi les alternatives plus techniques à ce terme, on peut citer « lien de connexion sans mot de passe » ou « lien de connexion par e-mail ».
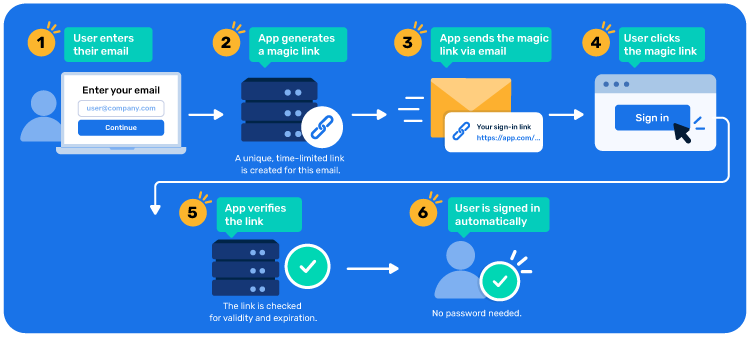
Les mots de passe sont compliqués, surtout parce qu’il faut faire des efforts pour s’en souvenir. C’est pourquoi les entreprises se tournent vers des solutions d’authentification sans mot de passe, notamment les liens magiques. Voici comment cela fonctionne étape par étape (version simplifiée) :
Un tel lien expire généralement au bout d'un certain délai limité (généralement quelques minutes) et n'est valable que pour une seule utilisation.
Vous pouvez voir le processus complet sur cette illustration :
Le mot-clé de toute cette histoire est « sans mot de passe », mais cela ne signifie pas pour autant qu’il n’y a plus rien à protéger. Une personne qui parvient à accéder à votre boîte de réception pourrait également utiliser les liens de connexion qui y sont envoyés. C’est là qu’intervient l’authentification à deux facteurs peut faire toute la différence et non seulement sauver votre compte, mais aussi protéger votre connexion sans mot de passe.
Pour l'entreprise qui envoie ces e-mails, la fiabilité de la livraison est tout aussi importante. Si le message ne parvient jamais à l'utilisateur, le processus de connexion s'interrompt avant même qu'il ne puisse accéder au service.
Lorsque vous confiez à votre application la gestion du processus d'authentification des utilisateurs, on est tenté de penser que tout se passera sans encombre. Après tout, il s'agit d'un processus purement technique, exempt de toute erreur humaine. Mais il existe plusieurs points où des problèmes peuvent survenir.
Commençons par le serveur destinataire et ses contrôles techniques de routine qui déterminent si votre e-mail est fiable.
Le fait que le nom de l'expéditeur vous soit familier ne garantit pas que votre e-mail sera bien accueilli par le système de vérification des serveurs destinataires. N'importe qui peut copier un nom. Les serveurs destinataires ont besoin de plus qu'un simple nom : ils ont besoin d'un élément qu'ils peuvent réellement vérifier.
C'est là qu'interviennent l'SPF, le DKIM et les politiques DMARC:
Trois vérifications techniques, une seule décision : accepter ou refuser votre e-mail (ou l'envoyer dans le dossier « spam »).
De plus, même si vos e-mails professionnels habituels fonctionnent parfaitement, vos e-mails de connexion risquent de ne pas passer le contrôle DMARC final.
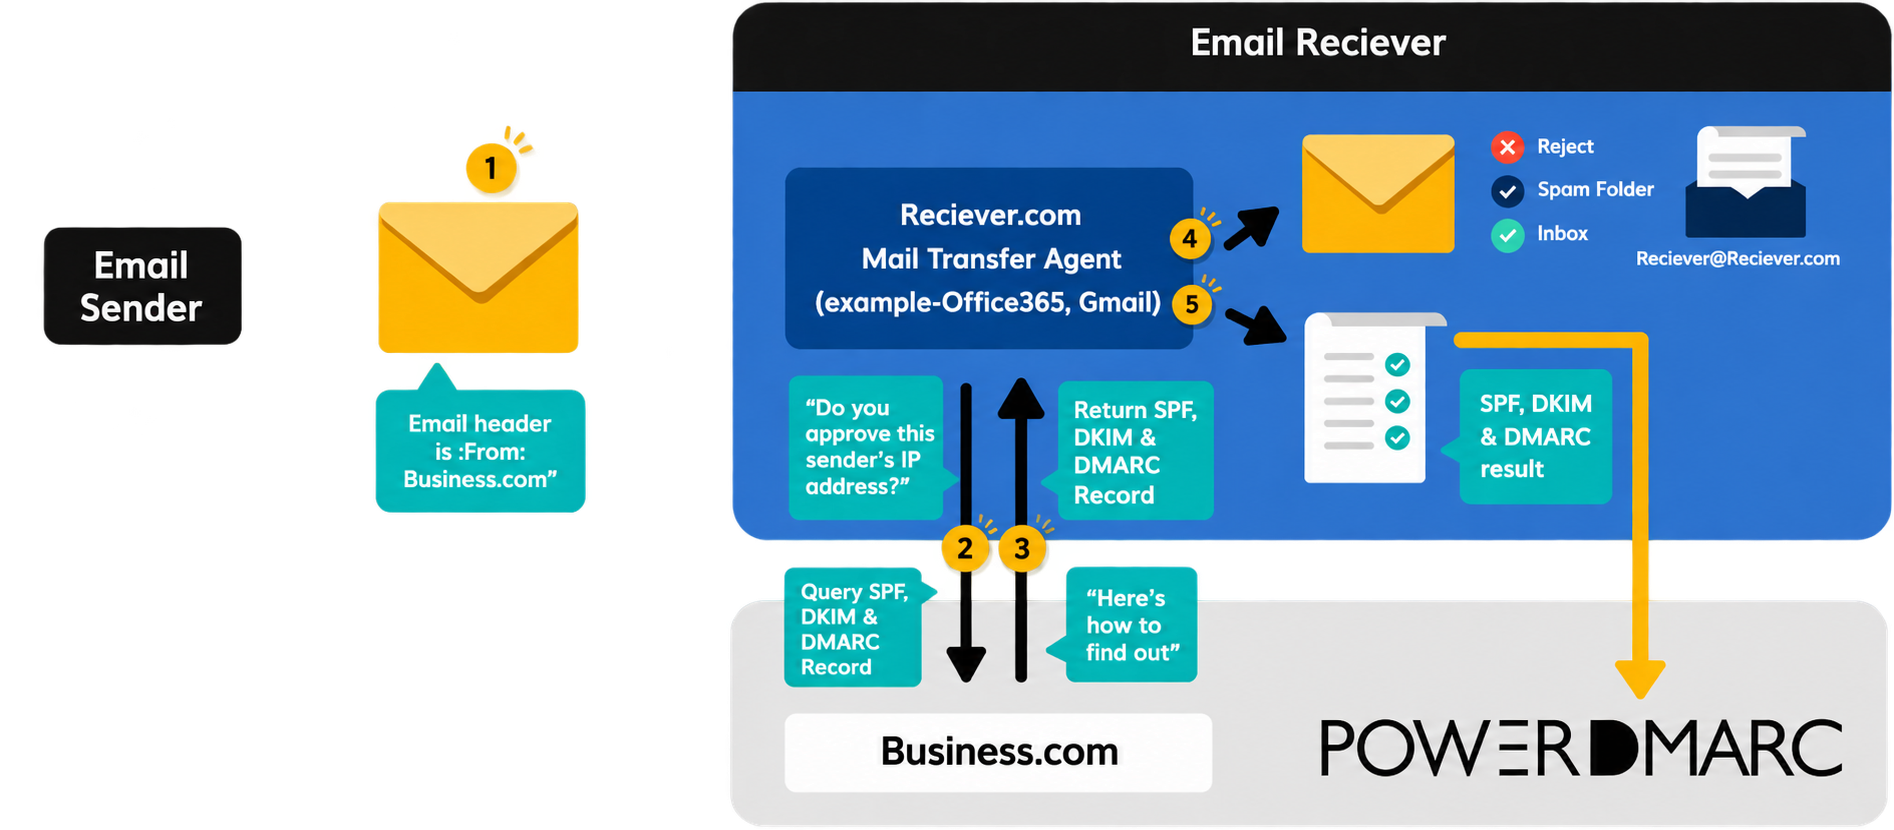
Pour identifier l'origine du problème, il vous suffit d'utiliser des outils d'analyse de la délivrabilité des e-mails et effectuer des vérifications régulières. Vérifiez les paramètres d'SPF, de DKIM et de DMARC, et testez si vos e-mails parviennent bien dans la boîte de réception. Veillez également à tester un e-mail de connexion réel, car celui-ci peut utiliser une configuration d'envoi différente de celle de vos e-mails habituels.
Avant même d'aborder le contenu des e-mails en tant que facteur susceptible d'affecter la délivrabilité, il convient de prendre en compte un élément bien plus évident : la réputation du domaine et de l'adresse IP de l'expéditeur. Dans une certaine mesure, cet aspect est même plus important (ou du moins, il prime sur) les vérifications techniques dont nous avons parlé dans le chapitre précédent.
Pour évaluer la réputation, les fournisseurs de messagerie examinent les e-mails provenant de votre domaine et de votre adresse IP d'envoi :
Ces éléments ont une incidence sur la manière dont les futurs e-mails seront traités, y compris ceux contenant vos URL « magiques ».
De plus, vous n’êtes peut-être pas la seule entreprise à utiliser cette adresse IP. De nombreux services d’envoi d’e-mails regroupent plusieurs clients sur une infrastructure partagée. Vous auriez de la chance si les autres utilisateurs de cette adresse IP avaient une meilleure réputation que la vôtre, mais ce n’est pas toujours le cas. Leur réputation entachée nuira inévitablement à celle de votre adresse IP partagée,
Résultat ? Vos e-mails de connexion risquent eux aussi d'être bloqués par le filtre.
Les filtres anti-spam ne fonctionnent pas toujours comme prévu. Leurs algorithmes sont réévalués à chaque mise à jour majeure du système d'exploitation ou à chaque correctif de sécurité. Ainsi, si vous continuez à recevoir des liens « magiques » par e-mail pendant des mois, cela ne signifie pas pour autant que, le mois suivant, ils ne se retrouveront pas dans votre dossier de courrier indésirable.
Le principe de fonctionnement des filtres anti-spam consiste essentiellement à analyser le contenu des e-mails à la recherche d'éléments suspects :
Certains filtres anti-spam sont très sensibles à la détection de liens dont la destination est masquée par des raccourcisseurs d'URL ou plusieurs redirections. Cette liste n'est pas exhaustive, car il peut exister d'autres raisons pour lesquelles les filtres anti-spam bloquent un e-mail.
Bien sûr, la présence d'un lien ou d'une expression suggérant l'urgence ne suffit pas à elle seule à qualifier un e-mail de spam. Les filtres anti-spam prennent en compte plusieurs critères, dont la réputation de l'expéditeur. Cependant, des éléments superflus peuvent nuire à la crédibilité d'un message légitime concernant une connexion.
Si vos e-mails de connexion comportent une signature ajoutée automatiquement, vérifiez également cette partie du message. En plus d’introduire des liens et des images supplémentaires, une signature ajoutée après la signature DKIM peut entraîner des problèmes d'authentification des e-mails en modifiant le contenu qui avait déjà été signé.
Un e-mail remis apparaît comme un résultat positif sur un tableau de bord. Pour le client, le succès consiste à pouvoir accéder à son compte. Il y a toutefois une étape intermédiaire entre ces deux événements, et celle-ci ne se déroule pas toujours sans encombre.
Les clients n'organisent pas leur journée en fonction du moment où ils reçoivent l'e-mail leur permettant d'accéder à leur compte. Lorsqu'une demande d'accès est envoyée, il peut arriver que le client reçoive un appel téléphonique et soit distrait pendant un moment. Lorsqu'il souhaite se reconnecter à son compte, l'e-mail a bien été livré, mais l'URL à usage unique a déjà expiré.
C'est le comportement attendu pour un lien temporaire. Néanmoins, la situation devient frustrante lorsque le client n'a pratiquement pas l'occasion de l'utiliser en raison du long délai d'attente lors de la livraison.
De plus, l'envoi de demandes répétées peut entraîner une autre forme d'ambiguïté. Selon le fonctionnement du système d'envoi, chaque fois que vous cliquez sur « Envoyer » à partir d'un bouton de renvoi, cela annule le lien précédent, ce qui vous fait recevoir plusieurs e-mails quasi identiques et vous amène à vous demander lequel est valide… ou non.
Lorsque vous essayez d'ouvrir un ancien message, il peut vous arriver d'utiliser un lien qui n'est plus valide ; et si vous envoyez une nouvelle demande, vous ajoutez alors un lien supplémentaire à tous ces autres liens qui prêtent à confusion. C'est un problème bien connu, n'est-ce pas ?
Certains scanners de sécurité sont plus rigoureux que d'autres. C'est un cas d'école où « le mieux est l'ennemi du bien » : en effet, au lieu de se contenter d'analyser le contenu de l'e-mail et de vérifier le domaine de l'expéditeur, un système de sécurité ouvre effectivement tous les liens contenus dans cet e-mail.
Pas besoin d'être un génie pour comprendre ce qui se passe dans ce cas avec un e-mail contenant un lien « magique ». Le lien qu'il contient n'est valable qu'une seule fois. Par conséquent, le système de sécurité vous prive en quelque sorte de votre droit d'utiliser ce lien, qui expire avant même que vous ne l'ouvriez.
Dans ce cas, envoyer un autre e-mail ne servira peut-être à rien. Le message de remplacement sera soumis aux mêmes contrôles de sécurité et risque de devenir inutilisable pour exactement la même raison.
Parmi les autres problèmes courants liés aux liens magiques après leur envoi dans la boîte de réception de l'utilisateur, on peut citer le changement de contexte (l'utilisateur doit passer d'une application à l'autre, ce qui est particulièrement pénible sur mobile) et les problèmes liés au changement d'appareil (lorsqu'on passe d'un appareil à un autre) :
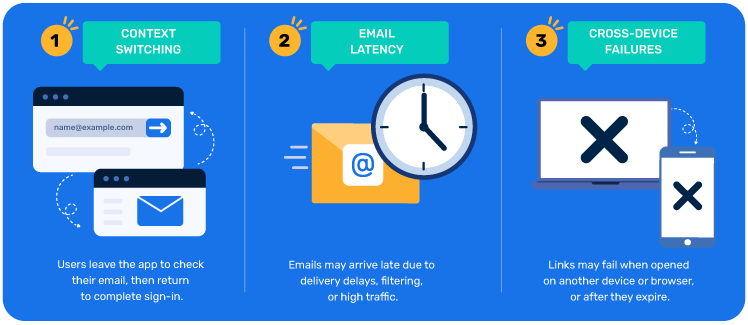
Savoir, c'est pouvoir. Nous avons délibérément consacré beaucoup de temps et d'espace à expliquer tous les problèmes susceptibles de survenir et d'entraîner un échec de connexion via Magic Link. Voyons maintenant comment résoudre les problèmes de réception des e-mails qui empêchent les utilisateurs d'accéder à leurs comptes.
Il convient de préciser d'emblée une chose : il n'existe pas de paramètre unique capable de résoudre tous les problèmes de livraison. Mais vous pouvez certainement améliorer la fiabilité de vos e-mails de connexion en respectant ces quatre points :
Conseil de pro : Vérifiez si votre fournisseur de messagerie ajoute un suivi des clics aux liens de connexion et, le cas échéant, demandez-lui de le supprimer. Le suivi des clics peut remplacer l'URL d'origine par une redirection de suivi, ce qui ajoute un risque supplémentaire de dysfonctionnement. De toute façon, le suivi des clics n'est pas nécessaire pour les e-mails de connexion.
Les liens magiques figurant dans les e-mails d'authentification sans mot de passe peuvent ne pas fonctionner pour diverses raisons. Certaines sont d'ordre technique, d'autres liées à l'humain.
En tant qu’expéditeur, vous ne devez pas cesser de suivre l’évolution du processus, même lorsque le tableau de bord de votre client de messagerie indique « livré ». Faites un effort supplémentaire et suivez vous-même la procédure de connexion, en identifiant les étapes où vos clients rencontrent des difficultés. Vous serez surpris du nombre de constatations que vous ferez et des nombreuses mesures que vous pourrez prendre pour améliorer votre processus de livraison des e-mails.
Vos clients ne devraient pas avoir besoin de comprendre tout cela. Ils ont demandé à accéder à leur compte, et la procédure de connexion devrait leur permettre de le faire en toute simplicité.
Les liens magiques présentent un avantage par rapport aux mots de passe : ils éliminent la vulnérabilité bien connue liée au fait que les utilisateurs choisissent des mots de passe faibles ou réutilisent le même mot de passe sur plusieurs comptes. Mais ils introduisent une autre vulnérabilité : celle qu’une personne accède au compte de messagerie du destinataire et abuse de ses droits d’accès.
Il n'existe pas de délai universel valable pour tous les cas de figure. Un lien « magique » doit laisser à l'utilisateur suffisamment de temps pour ouvrir son client de messagerie, lire le corps du message, repérer le lien et cliquer dessus. Vous devez tenir compte des délais de livraison et de la sensibilité du compte lorsque vous fixez ce délai.
Non, ce n'est pas le cas. Le fait de respecter les règles DMARC permet simplement de confirmer que le domaine d'expéditeur visible correspond à un domaine authentifié via SPF ou DKIM. Outre la politique DMARC, d'autres raisons peuvent expliquer l'échec de la livraison, par exemple une réputation d'expéditeur entachée, un contenu de message considéré comme du spam, des liens cachés ou tout simplement un nombre trop élevé de liens dans un même e-mail.
La première chose à faire est de vérifier leur dossier « spam », car c'est là que se trouvent la plupart des e-mails de validation qui n'ont pas été reçus. Un autre problème courant est une erreur dans l'adresse e-mail si celle-ci a été saisie manuellement. Si ces deux étapes ne fonctionnent pas, demandez un nouveau lien, mais n'appuyez pas plusieurs fois sur « Envoyer ». Si vous ne recevez toujours rien, contactez le service client ou utilisez une autre option de connexion si elle est disponible.