2026年ルワンダDMARCおよびMTA-STS導入状況報告書

東アフリカのデジタルトランスフォーメーションとスマートガバナンスの取り組みの最前線に立つルワンダの公的機関、金融機関、および企業運営者は、高度化したビジネスメール詐欺(BEC)、モバイル金融フィッシング、経営幹部を装った詐欺など、ますます苛烈化する脅威環境に対処しています。 国家サイバーセキュリティ庁(NCSA) の規制監督および 「重要サービスプロバイダー向けサイバーセキュリティ最低基準」の施行の下、 金融セクター向け最低サイバーセキュリティ基準、および「個人データ保護およびプライバシーに関する法律第058/2021号」の施行において、電子通信に対する制度的な信頼を確立することは、極めて重要な運用上の責務です。施行が中途半端な段階にとどまっていると、重要な通信が外部からの認証情報収集の標的となりやすく、また暗号化されていないSMTP経路は機密性の高いトラフィックを盗聴の危険にさらし、深刻なコンプライアンス上の制裁や、世界中の受信ゲートウェイによる自動フィルタリングのリスクを招くことになります。
概要:ルワンダ全土における主な調査結果

ルワンダのデジタル環境全体を対象とした当社の包括的なドメイン監査により、際立った運営上の強みとともに、特定のプロトコル上の不備も明らかになりました:

ルワンダ-SPF

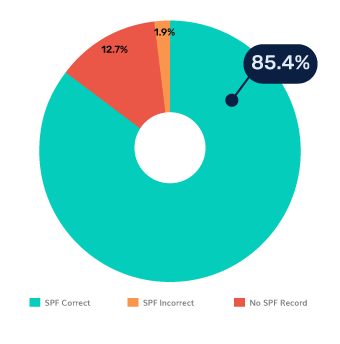
SPFファウンデーションの成績が良好(正解率85.4%): ルワンダの組織は、規律面において堅実な実績を示しており、 評価対象ドメインの85.4% の評価対象ドメインで、有効かつ構文的に正しいSPF設定が維持されている。 1.9% 設定エラーが見られるものの、 12.7% は依然としてSPFレコードを完全に省略している。

ルワンダ-DMARC

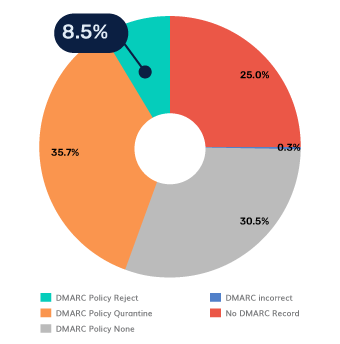
「検疫プラトー」(p=検疫時の割合:35.7%): 受動的な監視が主流である世界的な傾向とは対照的に、ルワンダでは一時的な施行規則により停止状態にあるドメインが著しく集中している。その4分の3(75.0%)のドメインがDMARCレコードを公開している一方で、 35.7% が p=quarantineにパーキングされており、 30.5% は受動的観察下にある(p=なし)。わずか 8.5% が、厳格な予防措置を p=却下 方針を施行しており、一方、 25.0% DMARCを完全に省略している。

ルワンダ-MTA-STS

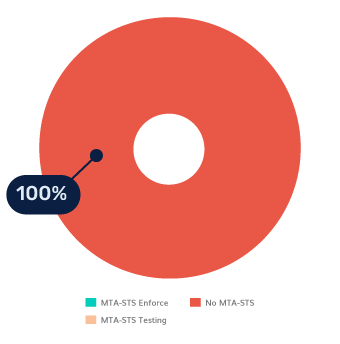
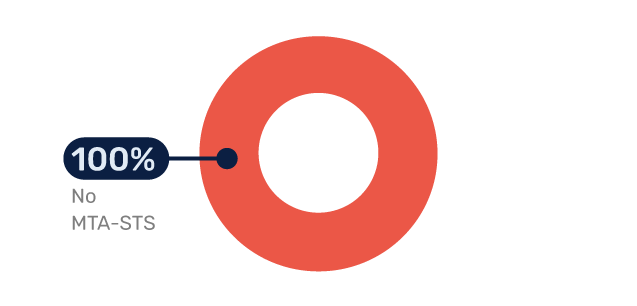
転送中の完全暗号化が未実施(MTA-STS導入率 0.0%): 全国的に、メール転送エージェント(MTA)の転送中のセキュリティ対策は依然として全く講じられていない。絶対的な 100.0% のルワンダのドメインが有効なMTA-STSレコードを欠いており、サーバー間の電子メールのやり取りは、その場限りのSTARTTLSにのみ依存しているため、中間者攻撃(MiTM)による平文へのダウングレード攻撃にさらされている。

ルワンダ-DNSSEC

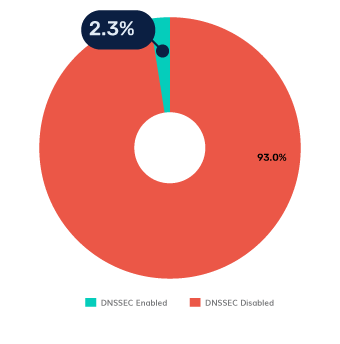
DNSSECルーティングのセキュリティ強化(有効化率2.3%): ルワンダのドメイン境界全体において、暗号化によるDNS認証は事実上存在しない。極めて重要な 97.7% のドメインで DNSSEC 署行が欠如しており、ドメイン解決経路がキャッシュポイズニング、スプーフィング、および不正なトラフィックリダイレクトの危険にさらされている。

セクター別分析

1. 金融サービス(銀行業):高いポリシー封じ込めと、トランジットの強化なし

「金融セクター向けNCSA最低サイバーセキュリティ基準」およびルワンダ国立銀行(BNR)による厳格な監督の下、商業銀行は商業分野における対策の主導的役割を果たしているが、完全な実施や輸送のセキュリティ確保については依然として遅れが見られる。

プロトコル指標 現在の状況
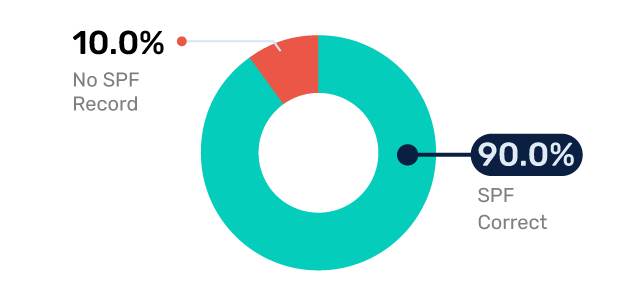
SPFの精度 正解率 90.0%(記録なし 10.0%)
DMARC拒否ポリシー 10.0%(p=帰無仮説を棄却)
DMARCポリシー 50.0% 検疫、10.0% なし
DMARCのギャップ 30.0% データ欠落
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 0.0% 有効 (100.0% 無効)
銀行業・SPFの導入――ルワンダ

脆弱性の公開

商業銀行の合計執行率は 60.0%を記録した。これは、圧倒的な 50.0% が p=検疫に集中したことが主な要因となっている。における圧倒的な50.0%の集中が要因となっている。しかし、 DMARCを30.0% DMARCを省略し、 10.0% が p=rejectに設定されているに過ぎないため、なりすましされた金融関連のメッセージは依然として防御フィルターをすり抜ける可能性があります。さらに、MTA-STSが)において、なりすましされた金融関連メッセージは依然として防御フィルターをすり抜けることができる。さらに、MTA-STSを完全に除外した場合(0.0%)およびDNSSEC(0.0%)が完全に欠如しているため、銀行間の通信、送金承認、および顧客明細書が、ネットワーク上の盗聴やドメインなりすましの危険にさらされている。

PowerDMARCの戦略

PowerDMARCを利用することで、商業銀行は「隔離」状態から完全な p=reject へと移行しつつ、自動化された ホスト型MTA-STS およびTLS-RPTテレメトリを自動で導入することで、「隔離」状態から完全なp=reject状態へと移行し、取引通知を中断させることなくNCSAの規制要件を満たすことができます。

2. 医療:拒否ゼロという明確な検疫方針

機密性の高い電子医療記録や地域診療所のデータを管理するルワンダの医療ドメインインフラは、隔離政策への積極的な対応が見られる一方で、積極的な拒否は全く見られない。

プロトコル指標 現在の状況
SPFの精度 正答率 91.1%(記録なし 8.9%)
DMARC拒否ポリシー 0.0%(p=帰無仮説を棄却)
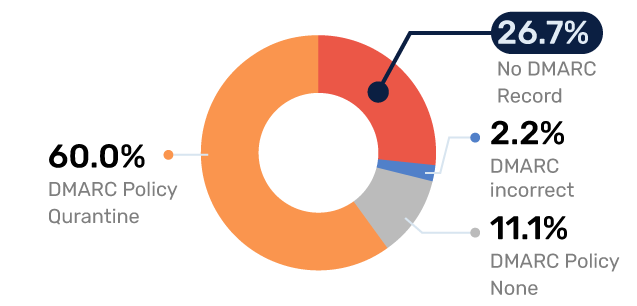
DMARCポリシー 60.0%が隔離、11.1%がなし
DMARCのギャップ 26.7%が欠損データ、2.2%が誤り
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 0.0% 有効 (100.0% 無効)
ルワンダにおけるDMARCの導入

脆弱性の公開

医療分野は、全国で最も高い隔離措置の割合を記録しており、その割合は 60.0%を記録しており、これと併せて 91.1% SPFの精度を記録しています。しかし、 0.0%のアクティブ・リジェクション(p=reject)であるため、偽装された臨床派遣データは完全にブロックされるのではなく、単にフラグが立てられるにとどまります。さらに、 0.0%のMTA-STS および 0.0%のDNSSECという状況も相まって、医療検査室や医療ポータルは、法律第058/2021号の下で、患者データの傍受や不正ななりすまし通信のリスクにさらされ続けてが相まって、医療検査機関やヘルスケアポータルは、法律第058/2021号に基づき、患者データの傍受や不正ななりすまし通信のリスクにさらされたままとなっています。

PowerDMARCの戦略

当社は、医療事業者に対し、検疫の停滞状態を解消するための体系的な移行プロセスを支援し、強制的な拒否処理や自動トランジット暗号化を導入することで、患者の機密性と公衆衛生ネットワークを保護します。

3. 公共部門(政府):DMARCのほぼ全面的な導入が「隔離」状態で停滞している

ルワンダの各省庁および行政機関は、NCSAとRISAによる強力な中央調整を反映して、記録の欠落率が極めて低い水準にあるものの、依然として中間的な検疫規則に縛られている。

プロトコル指標 現在の状況
SPFの精度 94.3%が正解(2.9%が不正解、2.8%が記録なし)
DMARC拒否ポリシー 1.4%(p=棄却)
DMARCポリシー 61.4%が隔離、34.3%がなし
DMARCのギャップ 2.9%の欠損レコード(全国トップ)
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 0.0% 有効 (100.0% 無効)
政府・MTA・STS・導入――ルワンダ

脆弱性の公開

公共部門の組織は、国内で最も低いDMARC未対応率を記録しており、その割合はわずか 2.9% が記録を欠いていました。驚くべきことに 61.4% 導入 p=隔離 とともに 34.3% at p=なし。それにもかかわらず、わずか 1.4% が p=rejectに達し、DNSSECやMTA-STSの導入がゼロであるため、公共ポータルは依然として公人なりすまし、許可証詐欺、 に達したのはわずか1.4%に過ぎず、DNSSECやMTA-STSの導入も皆無であるため、公共ポータルは依然として、公的機関を装ったなりすまし、許可証詐欺、およびSMTPダウングレードによる傍受に対して脆弱なままである。

PowerDMARCの戦略

政府機関向けの 政府向けDMARC は、政府機関のIT管理者に一元的な可視性を提供し、各部門のサブドメインを「隔離」状態から「厳格」な p=reject へとシームレスに移行できるよう、一元的な可視性を提供します。

4. 教育:SPFの脆弱性があるにもかかわらず、リジェクション・ハーデニング分野のリーダー

ルワンダの高等教育機関および研究機関は、DMARCの厳格な実施において国内をリードする一方で、SPFの基本的な導入には苦戦しているという、独特な二面性を示している。

プロトコル指標 現在の状況
SPFの精度 正答率 52.7%(誤答率 1.8%、記録なし 45.5%)
DMARC拒否ポリシー 32.7%(全国トップ)
DMARCポリシー 30.9%が隔離、18.2%がなし
DMARCのギャップ 18.2% の欠落レコード
MTA-STSの採用 0.0% 有効(100.0% 無担保)
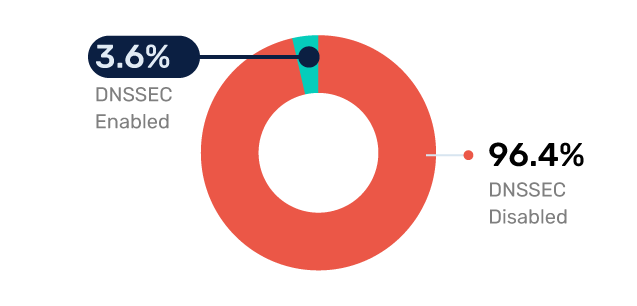
DNSSECの採用 3.6% が有効(96.4% が無効)
教育-DNSSEC-導入---ルワンダ

脆弱性の公開

Educationは、アクティブなDMARC拒否件数において全米トップであり、その割合は 32.7% で p=reject を適用している割合が 30.9% 適用 p=隔離 (合計 63.6%の執行率)。しかし、 45.5% の学術ドメインではSPFレコードが完全に欠如しており、その結果、正当な大学からの通信が外部のメールボックスプロバイダーによって不審なメールとしてフラグが立てられたり、破棄されたりしています。

PowerDMARCの戦略

独立した学術用ツールや外部の研究プラットフォームは、SPFの検証失敗を引き起こすことがよくあります。PowerDMARCは、以下の機能を用いてSPFルックアップの枯渇問題を解決します。 PowerSPF によるフラット化機能を活用し、完全な適用と送信メールの確実な配信を両立させます。

5. エネルギー:高いSPFによる規律が、受動的な観察によって相殺される

ルワンダの全国電力網および電力事業者は、信頼性の高い基本送信者記録を保持しているものの、ドメイン認証全般において受動的な監視への依存度が高いことが見受けられる。

プロトコル指標 現在の状況
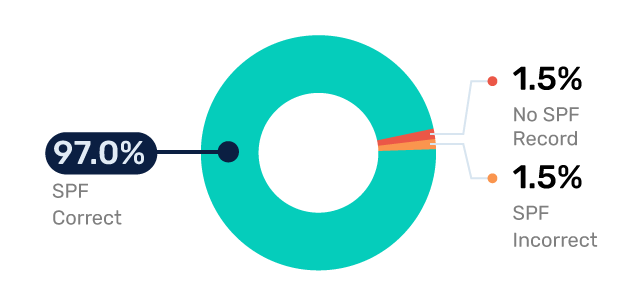
SPFの精度 正答率97.0%(全国トップ、誤答率1.5%、記録なし1.5%)
DMARC拒否ポリシー 3.0%(p=帰無仮説を棄却)
DMARCポリシー 15.1%が検疫対象、45.5%が対象外
DMARCのギャップ 36.4% 記録欠落
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 3.0% 有効(97.0% 無効)
エネルギー・SPF・導入状況――ルワンダ

脆弱性の公開

エネルギー供給事業者は、SPFの妥当性において国内トップクラスの実績を上げており(97.0%)で国内トップクラスの水準を達成している一方で、 45% の領域では、依然として受動的な観察の段階にとどまっている(p=なし)、さらに 36.4% はDMARCを完全に省略している。導入率はわずか 3.0% が p=reject に属するものはわずか3.0%に過ぎず、トランジット暗号化は存在しない(0.0%のMTA-STS)が導入されても、公益事業のサプライチェーンおよびスマートグリッドの保守業務における通信は、経営幹部を装った標的型詐欺や電信詐欺に対して依然として脆弱なままである。

PowerDMARCの戦略

PowerDMARCは、ホスト型MTA-STSと自動化されたDMARCポリシーの段階的適用によりドメインのセキュリティを強化することで、重要な公益インフラの運営事業者がNCSAの「必須サービスプロバイダー」基準に準拠できるよう支援します。

6. メディア:深刻なDMARC無効状態およびアクティブ防御の欠如

ルワンダのニュース放送局、デジタルジャーナル、および出版媒体は、社会的に大きな影響力を持っているにもかかわらず、電子メールのセキュリティ対策が著しく欠如しているという憂慮すべき状況にある。

プロトコル指標 現在の状況
SPFの精度 正解率 72.2%(誤答率 11.1%、記録なし 16.7%)
DMARC拒否ポリシー 0.0%(p=帰無仮説を棄却)
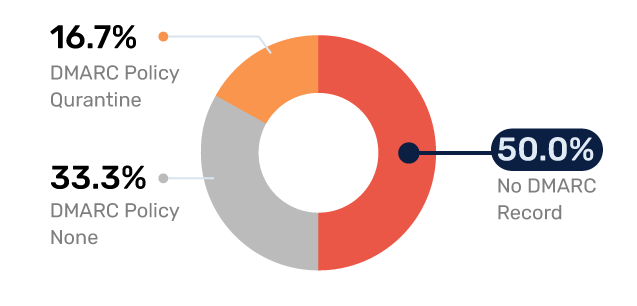
DMARCポリシー 16.7%が隔離、33.3%がなし
DMARCのギャップ 50.0% データ欠落
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 0.0% 有効 (100.0% 無効)
メディア・DMARCの導入――ルワンダ

脆弱性の公開

半分(50.0%)のメディア組織はDMARCレコードを一切公開しておらず、アクティブな拒否設定は全く見られない(0.0%)。これに加え、 11.1%のSPF構文エラー率 および 0.0%のMTA-STS の採用率を合わせると、編集チームや出版ポータルは、ブランドのなりすまし、偽の報道記事の拡散、認証情報の盗難に対して無防備な状態にある。

PowerDMARCの戦略

強制適用型DMARCを メッセージ識別用ブランド指標(BIMI) を併用することで、信頼できるメディア各社は、購読者の受信トレイに検証済みの送信者ブランドロゴを表示させ、なりすましメールを効果的に抑制することができます。

7. 通信:完璧なSPF精度と業界をリードするDNSSEC対策

通信事業者やインターネットサービスプロバイダーは、高スループットのデジタルネットワークを運用しており、SPFの基礎的な管理は完璧に行われ、DNSSECの導入も率先して進めているが、トランスポート層のセキュリティについては依然として対策が講じられていない。

プロトコル指標 現在の状況
SPFの精度 正答率 100.0%(業界トップ)
DMARC拒否ポリシー 16.6%(p=棄却)
DMARCポリシー 0.0% 隔離、41.7% なし
DMARCのギャップ 41.7% データ欠損
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 16.7% が有効(全国トップ、83.3% が無効)
通信・MTA・STS・導入状況――ルワンダ

脆弱性の公開

通信事業者は、完璧な SPF有効性率100.0% を達成し、DNSSECの導入率でも国内トップ(16.7%)で国内をリードしている。しかし、この業界のDMARCへの対応状況には二極化が見られる。 16.6% が p=rejectを適用している一方で、 41.7% 受動状態を維持する p=なし 観察を継続し、 41.7% は記録を一切公表していない。MTA-STS(0.0%)がない場合、通信事業者のメッセージングゲートウェイや自動顧客請求通知は、転送中の改ざんのリスクにさらされたままとなる。

PowerDMARCの戦略

PowerDMARCは、通信事業者に対し、きめ細かなレポート機能と自動化されたレコード適用機能を提供し、メッセージのルーティング性能に影響を与えることなく、キャリアのサブドメイン全体にわたるスプーフィングの脅威を排除します。

8. 輸送・物流:堅実なベースラインSPFと、輸送途中の傍受リスクとの組み合わせ

国境を越える貨物輸送、地域物流、および通関機関は、ルワンダの貿易統合を支えており、信頼性の高い基本的なSPF体制を備えている一方で、法執行面での顕著な課題も抱えている。

プロトコル指標 現在の状況
SPFの精度 正解率90.6%(9.4%は記録なし)
DMARC拒否ポリシー 6.3%(p=帰無仮説を棄却)
DMARCポリシー 15.6%が検疫対象、40.6%が対象外
DMARCのギャップ 37.5% のデータ欠損
MTA-STSの採用 0.0% 有効(100.0% 無担保)
DNSSECの採用 3.1% が有効(96.9% が無効)
ルワンダにおけるDMARCの導入

脆弱性の公開

物流事業者の執行率は、 21.9%という控えめな (p=却下 は6.3%、 p=隔離 は15.6%)、一方、 40.6% は p=なし に留まっており、 37.5% はDMARCを省略している。これに加え、 0.0%のMTA-STS導入率と相まって、国境を越える貿易の請求書、出荷通知、および通関書類は、不正な転送や中間者攻撃による盗聴に対して依然として脆弱な状態にある。

PowerDMARCの戦略

MTA-STS による自動 TLS 適用とリアルタイムの障害テレメトリを通じて、物流の通信チャネルを強化し、貿易書類や請求書のやり取りを保護します。

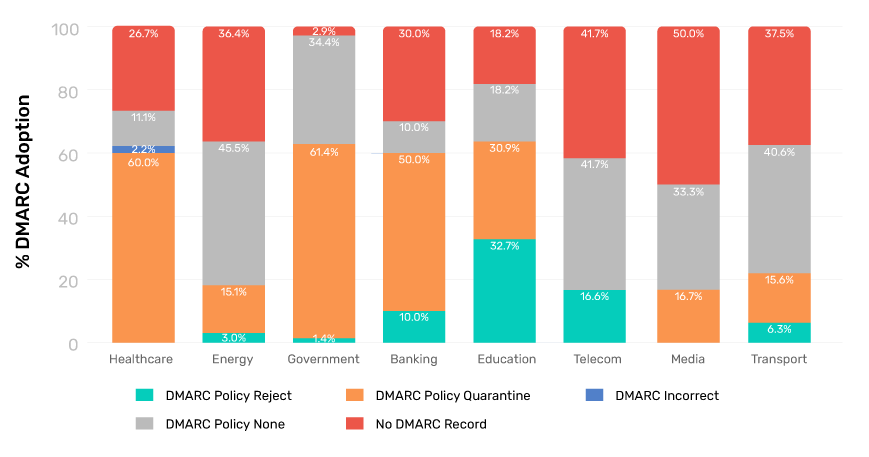
ルワンダにおけるセクター別のDMARC導入状況

% DMARCの導入状況 - ルワンダ

%-DMARCの導入状況-

ルワンダは、重要な分野において堅固なメールセキュリティの基盤を築いており、 政府が主導する形でが主導しており、ドメインの97.1%がDMARCポリシーを導入し、62.8%が保護措置を積極的に実施している(⁠p=隔離⁠ 61.4%が隔離、⁠p=reject⁠が1.4%)。教育分野は32.7%が⁠p=reject⁠を適用しており、最も高い厳格な保護率を達成している一方、医療および銀行分野は合わせて60.0%という高い適用率を維持している(⁠p=隔離⁠ + ⁠p=reject)という高い適用率を維持している。対照的に、メディア業界はDMARCレコードを全く持たないドメインが50.0%を占め、最も遅⁠)。対照的に、メディア業界はDMARCレコードを一切持たないドメインが50.0%を占め、最も遅れをとっており、次いで通信業界が41.7%となっている。エネルギー、運輸、通信の各業界において、主な脆弱性は、ドメイン所有者が依然として監視モード(⁠p=none⁠)にとどまっていることにあり、これは既存のレコードをアクティブな拒否ポリシーへと移行させる重要な機会となっています。

詳細分析:ルワンダのドメインに見られる4つの構造的な脆弱性

1. 「検疫の罠」:中間フィルタリングへの過度な依存

ルワンダのドメイン態勢を特徴づけるのは、 p=検疫 (全国で35.7%、そのうち 政府部門では61.4%、 医療分野で60.0%、および 銀行業界で50.0%)。検疫機能は不正なメールをスパムフォルダに振り分けるものの、なりすましメッセージを完全に阻止することはできず、ユーザーのスパム受信箱を埋めてしまうため、ドメインの評判が損なわれるリスクが残る。

専門家の見識

「隔離は不可欠な過渡的な状態であり、恒久的な防御策ではありません。p=隔離の状態で停滞していると、依然として不正なメールが受信サーバーに侵入してしまう可能性があります。ブランド名なりすましを完全に防ぐには、p=拒否という厳格な措置へと移行する必要があります。」

ルワンダにおけるDMARCの導入

マイサム・アル・ラワティ、PowerDMARC CEO

専門家の見識

「MTA-STS を使用せずに運用すると、現代の通信チャネルは根本的に無防備な状態になります。 MTA-STS の適用が強制されない場合、中継経路上の攻撃者は、セキュアな接続を平文へと格下げすることが可能です。法律第058/2021号に基づきデータのプライバシーを保護するためには、トランスポート層での暗号化の強制は不可欠です。」

ルワンダにおけるDMARCの導入

ユネス・タラダ、PowerDMARCサービス・デリバリー・マネージャー

2. 全米規模のMTA-STSの脆弱性:ユニバーサル・クリアテキスト・トランジットのリスク

分析対象となったすべてのセクターにおいて、 分析対象となった全セクターにおけるルワンダのドメインの0.0%が MTA-STSを導入していないため、国内の電子メール配信は、その場しのぎのSTARTTLS暗号化に完全に依存している。悪意のあるネットワーク仲介者は、SSLストリッピングやダウングレード攻撃を通じてこの脆弱性を悪用し、セキュリティアラートを発生させることなく、機密性の高い電子メールを暗号化されていない形式で傍受することができる。

3. DNSSECの未導入:主権ルーティング層における脆弱性

圧倒的な 97.7% のルワンダのドメインは、DNSSEC署名を行っていません。これにより、 DNSキャッシュポイズニング や偽造された検索応答に対する広範な脆弱性を生み出し、攻撃者が送信元サーバーを改ざんすることなく、トラフィックを密かに傍受したり、メールの配信先をリダイレクトしたりすることを可能にしてしまいます。

専門家の見識

「DNSの解決層で暗号的な検証が行われない場合、下流の認証メカニズムは機能しなくなります。DNSSECは、受信システムが悪意のある偽装サーバーではなく、正当なネームサーバーと通信していることを確認するための暗号的な保証を提供します。」

ルワンダにおけるDMARCの導入

PowerDMARC、オペレーション&デリバリー・シフト・リーダー、アヤン・ブイヤ

専門家の見識

「クラウドサービスの普及に伴い、SPFルックアップの枯渇は、事業拡大を図る企業にとって避けられない課題となっています。レコードを動的に圧縮し、構文エラーを回避し、送信メッセージの配信率を維持するためには、 自動化されたSPFフラット化の導入が不可欠です。」

ルワンダにおけるDMARCの導入

Engjell Koliqi、PowerDMARC マーケティングマネージャー

4. SPF 照会の境界と設定の欠落

公益事業や通信分野ではSPFの妥当性が概ね高い一方で、教育などの主要分野では憂慮すべき乖離が見られる(45.5%がSPFを省略している)。さらに、企業がクラウドホスト型アプリケーションを導入するにつれ、レコードが厳格な 10回のDNSルックアップ制限を頻繁に超えてしまい、評価のタイムアウトや正当な配信の失敗を引き起こしている。

グローバル・ベンチマーキング:ルワンダの現状

国際的なベンチマークに照らしてルワンダの認証体制を評価すると、基礎的な導入状況は堅調で、隔離措置への取り組みも高い水準にある一方で、完全な施行とトランジット暗号化の推進を加速させる余地が明らかにあることがわかる。

世界ランキング:2026年の比較データ

国数 SPF値 DMARC 拒否 MTA-STS 有効 DNSSEC有効化済み
デンマーク 96.8% 57.6% 3.0% 65.8%
アメリカ 95.7% 49.0% 1.7% 18.0%
英国 93.7% 44.1% 20.6% 3.8%
フランス 95.6% 28.3% 2.6% 17.9%
エクアドル 96.1% 24.9% 1.4% 4.8%
オランダ 70.0% 23.2% 0.9% 37.7%
ポーランド 98.9% 21.2% 0.9% 15.7%
ブラジル 92.1% 20.7% 0.7% 21.9%
オーストリア 97.0% 19.7% 1.9% 7.1%
ルーマニア 97.1% 17.3% 1.8% 7.0%
スイス 96.0% 16.8% 4.4% 32.6%
イタリア 91.0% 16.7% 1.0% 3.5%
ガーナ 86.0% 9.1% 0.9% 3.9%
ルワンダ 85.4% 8.5% 0.0% 2.3%

世界の注目を浴びるルワンダ:2026年分析

1
執行体制

ルワンダの 8.5% p=棄却 は は、同地域の比較対象であるガーナ(9.1%)とほぼ同水準にあるが、イタリア(16.7%)や、デンマーク(57.6%)といったトップ国には及ばない。)といった先進国には及ばない。しかし、隔離措置(35.7%)を考慮に入れると、ルワンダの総合的な施行率(44.2%)は多くの新興市場を大幅に上回っており、厳格な入国拒否措置の基盤がすでに整っていることを示している。)は多くの新興市場を大幅に上回っており、厳格な拒否措置の基盤がすでに機能していることを示している。

2
トランジット暗号

以下のように MTA-STSの導入率が0.0%である、ルワンダはガーナ(0.9%)といった地域内の他国や、英国(20.6%)といった世界の交通セキュリティ先進国に比べ、ルワンダは遅れをとっている。)やスイス(4.4%)といった世界的な交通セキュリティ先進国に比べても、ルワンダは大きく遅れをとっており、これが全国的に最も緊急を要するプロトコル更新の機会)といった、交通セキュリティの分野で世界をリードする国々と比較して、国内で最も緊急性の高いプロトコル更新の機会となっています。

3
DNSSECの現状

で DNSSEC導入率は2.3%という数値で、ルワンダはガーナ(3.9%)やイタリア(3.5%)をわずかに下回っており、トップレベルレジストリにおいて国家ドメインゾーンに署名を行う必要性が浮き彫りとなっている。

PowerDMARCの見解

「ルワンダは、国家サイバーセキュリティ庁の主導のもと、デジタルガバナンスにおいて羨望の的となる基盤を築き上げました。DMARCレコードが全国的に導入され、隔離措置の採用が著しく進んでいることは、各組織が認証の概念を十分に理解していることを示しています。今、最も重要な課題は、この取り組みを完結させることです。すなわち、ドメインを隔離状態から自動拒否へと移行させ、MTA-STSを導入して通信中のセキュリティを確保し、DNSの境界を保護することで、ルワンダのデジタル経済全体にわたるエンドツーエンドのデジタルレジリエンスを確立することです。」

戦略ロードマップ:アクティブ保護への移行

組織的な脆弱性に対処し、NCSAの「必須サービス提供者」要件を満たすため、ルワンダの組織は以下の3つの業務上の優先事項を実行すべきである:

「隔離」から「強制拒否」への移行(p=reject)

現在 p=quarantine(35.7%)および p=none(30.5%)に設定されている組織ドメインを、p=reject に完全に移行し、ルワンダのブランドを悪用した不正なメッセージが確実に排除されるようにする。

ホスト型 MTA-STS および TLS-RPT プロトコルの導入

ホスト型MTA-STSおよびTLSレポートテレメトリを自動化して導入することで、国内および国際的なエクスチェンジ間におけるサーバー間メール転送の暗号化を保証し、全国規模の転送過程における盗聴の脆弱性を排除します。

動的なSPFフラット化の自動化

自動化されたSPFフラット化(PowerSPF)を活用して、クラウド検索の制限を解消し、レコードのエラーを排除することで、SPF評価のタイムアウトが発生することなく、機関からの正規な通信が確実に配信されるようにします。

方法論、調査およびデータ出典

DNSレコードの分析

ルワンダの組織およびパブリックドメインの境界全体において、自動化されたDNS照会操作が実行され、確立されたIETF RFC規格に基づいて、SPF、DMARC、MTA-STS、およびDNSSECレコードの評価が行われました。

セクターサンプリング

評価の対象となったのは、ルワンダの経済インフラを支える8つの主要分野である:

  • 銀行業(金融サービス)
  • ヘルスケア
  • 公共部門(政府)
  • 教育
  • エネルギー
  • メディア
  • 電気通信事業
  • 輸送・物流

リスク分類

セキュリティ態勢評価では、アクティブな「p=reject」ポリシーを適用しているドメインの分布、DMARCの未適用率、SPFの構文の妥当性、およびMTA-STSとDNSSECの導入率を評価します。

ルワンダのドメイン可視化を能動的防御へと転換する

ルワンダが掲げる「大陸のデジタルハブ」となるというビジョンを実現するには、安全で検証可能な電子通信が不可欠です。受動的な監視や隔離措置といった従来の対応から、自動化された強制的な防御体制へと移行することで、ルワンダの企業や政府機関は自社のブランドを保護し、国の重要インフラを守ることができます。貴組織のメール認証体制を評価・自動化・強化するには、今すぐPowerDMARCにお問い合わせください。