E-mails de hameçonnage générés par l'IA : comment vérifier les e-mails rédigés par l'IA avant de leur faire confiance
Blog, Délivrabilité des courrielsLes e-mails de hameçonnage générés par l'IA sont soignés, personnalisés et difficiles à repérer. Découvrez comment vérifier l'identité de l'expéditeur, contrôler les en-têtes et utiliser les protocoles SPF, DKIM et DMARC pour les bloquer.
Quarantine de Microsoft : Comment rechercher et débloquer les e-mails mis en quarantaine dans Outlook
Blog, Délivrabilité des courrielsDes e-mails manquent dans Microsoft 365 ou Outlook ? Découvrez où se trouve l'quarantine , comment localiser et débloquer les messages mis en quarantaine, et pourquoi les e-mails sont placés en quarantaine.
Les 6 meilleurs outils de délivrabilité des e-mails pour améliorer le placement dans la boîte de réception en 2026
Délivrabilité des courriels, BlogDécouvrez les meilleurs outils de délivrabilité des e-mails pour améliorer le positionnement dans la boîte de réception, surveiller la réputation et prévenir les problèmes de spam. Comparez les meilleures solutions pour améliorer les performances de l'email.
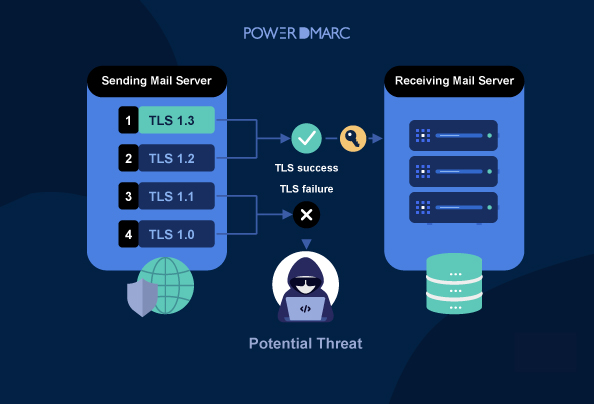
Qu'est-ce que le rapport TLS ? Comment les rapports SMTP TLS permettent-ils de détecter les échecs de livraison des e-mails ?
Délivrabilité des courriels, BlogLes rapports TLS vous indiquent quand le chiffrement TLS SMTP échoue lors de la transmission d'un e-mail. Découvrez comment fonctionnent les rapports TLS SMTP, ce qu'ils contiennent et comment en configurer un.

Les meilleurs serveurs MCP DMARC en 2026 : intégrez l'IA à vos données d'authentification des e-mails
Blog, Délivrabilité des courrielsMCP permet aux assistants IA d'interroger vos données DMARC en temps réel. Voici les fournisseurs DMARC qui disposent actuellement d'un serveur MCP, à commencer par PowerDMARC, qui propose une implémentation complète en lecture/écriture.

Abus d'infrastructure légitime : la technique de hameçonnage qui contourne l'authentification des e-mails
Blog, Délivrabilité des courrielsUne nouvelle catégorie d'attaques de hameçonnage n'utilise ni faux domaines ni expéditeurs suspects : elle exploite à des fins malveillantes l'infrastructure de messagerie cloud à laquelle vos filtres font déjà confiance. Découvrez comment fonctionne l'exploitation abusive d'une infrastructure légitime et comment la surveillance DMARC permet de la détecter.