Arnaques par hameçonnage pendant les fêtes de fin d'année 2026 : comment les cybercriminels usurpent l'identité des marques à l'approche du Black Friday et de Noël
par
Dernière mise à jour :
10 10 min de lecture


par
Dernière mise à jour :
Points clés à retenir
La période des achats de fin d’année entraîne une intense effervescence commerciale. Alors que les boîtes de réception des consommateurs se remplissent de confirmations d’expédition, d’offres promotionnelles et de reçus numériques, les cybercriminels y trouvent la période la plus lucrative de l’année. À l’approche du Black Friday en novembre 2025, une hausse de 620 % des attaques de hameçonnage liées au Black Friday a été enregistrée.
La pression intense exercée pour profiter d’offres promotionnelles à durée limitée rend les acheteurs en ligne vulnérables, tandis que les entreprises sont exposées à un risque accru lorsque leurs employés recherchent des cadeaux sur leurs appareils professionnels. Pour les marques, les conséquences sont graves. Lorsque des escrocs usurpent l’identité de votre entreprise pour tromper les clients, la confiance des acheteurs s’effondre. Pour protéger votre organisation et vos clients, vous devez comprendre le fonctionnement des escroqueries saisonnières et mettre en place les mesures de protection techniques permettant d’empêcher l’utilisation abusive des noms de domaine.
Les semaines comprises entre début novembre et la première semaine de janvier constituent une période propice aux acteurs malveillants. Cette hausse annuelle s'explique par la convergence de plusieurs facteurs : les schémas comportementaux, les goulots d'étranglement opérationnels et les outils automatisés utilisés dans le cadre de la cybercriminalité :
Les données historiques de télémétrie des attaques montrent à quelle vitesse les cybercriminels se tournent vers les thèmes liés au commerce de détail à l'approche des fêtes de fin d'année. Les informations sur les menaces recueillies au cours du cycle des fêtes de fin d'année 2025 révèlent l'ampleur de ces activités malveillantes :
Ces chiffres illustrent une économie de la cybercriminalité organisée, structurée de manière à tirer parti du trafic saisonnier dans le secteur de la vente au détail. Une analyse plus approfondie des statistiques relatives au phishing par e-mail et au protocole DMARC confirme que les domaines non authentifiés restent, année après année, les principaux vecteurs de détournement de marque.
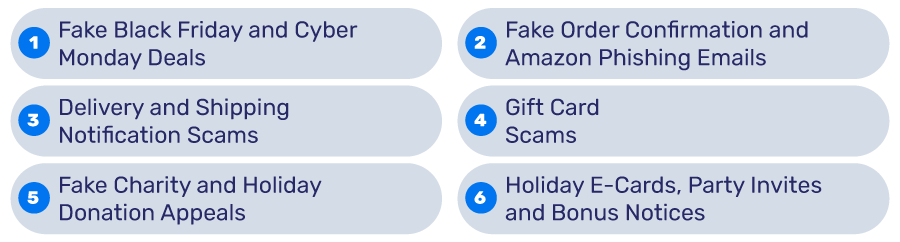
Les cybermenaces liées aux fêtes de fin d'année vont des campagnes opportunistes à grande échelle ciblant les consommateurs aux tentatives d'intrusion hautement ciblées visant les entreprises. La plupart des campagnes saisonnières s'articulent autour de six formats qui ont fait leurs preuves.
Les fausses boutiques en ligne constituent l'un des pièges saisonniers les plus courants dans le secteur de la vente au détail. Les cybercriminels créent des copies convaincantes de sites web connus spécialisés dans l'habillement, les équipements de plein air et les produits technologiques grand public, proposant des articles très prisés avec des remises allant de 70 % à 90 %.
Au cours des précédentes périodes de soldes, des chercheurs ont mis au jour des boutiques frauduleuses hébergées sur des domaines trompeurs et inoffensifs, tels que hoka-blackfriday[.]com et aliexpress-discount[.]shop. Ces sites reproduisent les logos authentiques des marques, les photos des catalogues et les processus de paiement. Lorsqu’une victime saisit ses informations, les pirates récupèrent les numéros de carte bancaire, les adresses de facturation et les numéros de téléphone. Le paiement est validé, mais l’article acheté n’est jamais livré.
Le phishing par confirmation de commande mise sur l'effet de surprise. La victime reçoit par e-mail un reçu correspondant à un article coûteux qu'elle n'a jamais acheté, comme un téléviseur à 1 800 dollars, un sac à main de créateur ou une console de jeux haut de gamme.
Le message vise délibérément à semer la panique, en présentant une consigne urgente : « Si vous n’avez pas autorisé cette commande, cliquez ici pour l’annuler immédiatement » ou en fournissant un numéro d’assistance client gratuit frauduleux. En cliquant sur le lien d’annulation, la victime est redirigée vers un site de vol d’identifiants déguisé en page de connexion Amazon, PayPal ou Apple ID. Si la victime appelle le numéro de téléphone, des opérateurs de centres d’appels malveillants la persuadent d’installer un logiciel de bureau à distance ou de communiquer ses coordonnées bancaires sous prétexte de traiter un remboursement.
Alors que les réseaux postaux mondiaux traitent des milliards de colis saisonniers, l'usurpation d'identité des services de livraison génère des taux de clics exceptionnellement élevés. Les pirates diffusent des e-mails et des SMS trompeurs prétendant provenir de FedEx, UPS, DHL ou des services postaux nationaux.
Ces notifications prétendent généralement qu’un colis ne peut être livré en raison d’une adresse incomplète, de documents douaniers manquants ou de frais de relivraison impayés compris entre 1,50 $ et 3,00 $. Le montant modeste de ces frais dissipe les soupçons de la victime. Cependant, la passerelle de paiement associée vole l’intégralité des informations de la carte de paiement, les codes de sécurité et les données d’identité. Dans d’autres cas, cliquer sur le lien de suivi fourni télécharge directement sur l’appareil de la victime un logiciel d’espionnage ou un cheval de Troie bancaire mobile.
Les programmes de cartes-cadeaux s'adressent à la fois aux consommateurs et aux salariés d'entreprise selon deux approches distinctes :
La période des fêtes incite aux dons caritatifs, et les cybercriminels exploitent cette bonne volonté en lançant des campagnes frauduleuses sous le couvert d’organisations à but non lucratif. Les escrocs lancent des campagnes de collecte de fonds faisant appel à l’émotion, au profit des victimes de catastrophes, des familles défavorisées ou d’initiatives en faveur du bien-être animal.
Ces e-mails redirigent les donateurs vers des portails de paiement frauduleux où les dons sont directement versés sur des portefeuilles électroniques ou des comptes offshore contrôlés par les cybercriminels. Au-delà de la perte financière immédiate, ces stratagèmes permettent de dérober les données des cartes de paiement et de priver les associations à but non lucratif légitimes de ressources essentielles.
Ciblant les environnements d'entreprise, les cybercriminels font passer des liens et des pièces jointes malveillants pour des annonces internes liées au travail. Parmi les stratagèmes couramment utilisés, on trouve notamment les cartes de vœux numériques, les invitations aux fêtes de fin d'année organisées par l'entreprise ou encore les avis concernant les primes de fin d'année et les nouveaux calendriers de paie.
L'ouverture de la carte numérique jointe ou la connexion à la page d'invitation associée déclenche l'exécution de macros malveillantes ou redirige l'utilisateur vers un portail d'authentification unique (SSO) d'entreprise falsifié. Une fois que les pirates ont mis la main sur ces identifiants d'entreprise, ils obtiennent un accès au réseau interne leur permettant de déployer des ransomwares, de voler des fichiers confidentiels ou de manipuler des virements financiers.
Pour donner un air de légitimité à ces messages trompeurs, les pirates ont recours à différentes techniques permettant de falsifier l'identité de l'expéditeur. Pour choisir les mesures de protection adaptées, il est nécessaire de comprendre le fonctionnement de chacune de ces techniques.
| Technique | Comment ça marche | Qu'est-ce qui l'empêche ? |
|---|---|---|
| Usurpation de domaine exact | Les pirates insèrent le véritable nom de domaine d'une marque directement dans l'en-tête « From » visible (conforme à la norme RFC 5322) de l'e-mail, ce qui donne l'impression que le message est identique à une véritable communication de l'entreprise. | Une sécurité stricte des e-mails via DMARC a été configurée avec une politique d'application « p=reject » sur l'ensemble des domaines d'envoi et des domaines parqués détenus. |
| Domaines similaires / Domaines apparentés | Les cybercriminels enregistrent des noms de domaine visuellement trompeurs qui imitent la marque authentique (par exemple, en remplaçant des lettres par des chiffres, en ajoutant des préfixes tels que brand-support[.]com ou en utilisant d'autres extensions de domaine). | Surveillance proactive des domaines similaires, flux d'informations sur les menaces en temps réel et services automatisés de suppression par les bureaux d'enregistrement. |
| Usurpation du nom d'affichage | Les pirates utilisent un compte de messagerie en ligne gratuit (comme Gmail ou Outlook), mais configurent le nom d'affichage pour qu'il indique « Assistance Amazon » ou « Nom d'un dirigeant » afin de tromper les clients de messagerie mobiles. | Règles de filtrage des e-mails entrants, détection de l'usurpation du nom d'affichage et formation complète de sensibilisation des employés. |
| Comptes légitimes piratés | Les cybercriminels piratent le compte de messagerie d'un fournisseur ou d'un employé légitime à l'aide d'identifiants volés, puis envoient des factures frauduleuses ou des messages d'appât depuis une boîte mail authentifiée. | Authentification multifactorielle (MFA) obligatoire, contrôles stricts des sessions et détection des anomalies comportementales lors des connexions aux boîtes mail. |
| Hameçonnage par SMS (smishing) | Les escrocs envoient des SMS en se faisant passer pour des facteurs ou des établissements financiers, contournant ainsi complètement les systèmes de protection des messageries d'entreprise pour atteindre les appareils mobiles. | Protection des terminaux mobiles, filtrage des spams au niveau de l'opérateur et sensibilisation des utilisateurs afin qu'ils ne cliquent jamais sur des liens non vérifiés reçus par SMS. |
Pour mettre fin à l'utilisation non autorisée de l'identité de votre entreprise, il faut s'attaquer à la fois aux aspects techniques l'usurpation d'adresse e-mail sur vos domaines authentiques et les hameçonnage via des domaines ressemblants sur l’ensemble d’Internet.
Pour évaluer les communications saisonnières, il faut allier un examen technique à un certain scepticisme face aux arguments émotionnels. Utilisez cette liste de contrôle pratique lorsque vous examinez des messages inattendus liés aux fêtes :
Pour protéger votre marque et votre clientèle pendant les périodes de forte affluence, il est indispensable de mettre en place une sécurité proactive des e-mails et une surveillance continue des noms de domaine. Les administrateurs de noms de domaine doivent mettre en œuvre ces cinq mesures de sécurité avant les pics de trafic saisonniers :
Pour rationaliser ce processus, des solutions anti-hameçonnage telles que PowerDMARC combinent la gestion automatisée du protocole DMARC, le déploiement hébergé de BIMI et la détection continue des domaines similaires au sein d’une plateforme opérationnelle unique.
Si vous ou l'un de vos collaborateurs recevez un message suspect, prendre des mesures immédiates permet de limiter au maximum les risques potentiels :
Quelles sont les tentatives d'hameçonnage les plus courantes pendant les fêtes ?
Parmi les escroqueries les plus courantes, on trouve les faux sites proposant des réductions pour le Black Friday, les fausses notifications d'annulation de commande se faisant passer pour des reçus Amazon ou PayPal, les notifications d'échec de livraison de colis, les faux appels aux dons caritatifs et les demandes d'achat de cartes-cadeaux adressées aux employés d'entreprises. Chaque stratagème exploite l'urgence liée à cette période de l'année pour dérober des informations de paiement ou des identifiants de connexion.
Pourquoi les arnaques liées au Black Friday se multiplient-elles chaque année ?
Les escroqueries liées au Black Friday se multiplient, car les dépenses des consommateurs en ligne atteignent leur pic annuel, tandis que les boîtes de réception sont inondées de messages marketing légitimes. Les cybercriminels tirent parti de ce volume élevé d'e-mails, de la distraction des acheteurs et de l'utilisation généralisée d'outils d'IA générative qui permettent de créer facilement et à moindre coût de faux e-mails réalistes et des sites marchands contrefaits.
Quelles sont les marques les plus souvent imitées pendant les fêtes ?
Les plateformes mondiales de vente au détail telles qu’Amazon, Alibaba et AliExpress enregistrent le plus grand nombre de tentatives d’usurpation d’identité. Les principaux transporteurs, notamment FedEx, UPS et DHL, font régulièrement l’objet d’usurpations d’identité dans le cadre d’escroqueries liées à la livraison de colis, tout comme les grandes chaînes de distribution telles que Walmart, Target et Macy’s, notamment pendant les week-ends de promotions des fêtes de fin d’année.
Comment savoir si une offre du Black Friday est une arnaque ?
Les revendeurs légitimes proposent rarement des produits récents et très recherchés à des prix inférieurs de 80 % à 90 % aux prix habituels du marché. Vérifiez attentivement l'URL du site web pour repérer d'éventuelles fautes d'orthographe ou des extensions de domaine inhabituelles. Évitez les boutiques qui exigent un paiement par virement entre particuliers, virement bancaire ou cartes-cadeaux, et vérifiez les promotions en vous rendant directement sur le site web officiel de la marque.
Le protocole DMARC peut-il mettre fin au hameçonnage pendant les fêtes ?
Une politique DMARC définie sur « p=reject » empêche l'usurpation de domaine exacte, dans laquelle un attaquant insère votre nom de domaine authentique dans l'en-tête « De » de l'e-mail. Cependant, DMARC ne peut pas bloquer les e-mails envoyés à partir de domaines similaires trompeurs ou de comptes tiers compromis, ce qui nécessite une surveillance proactive des domaines similaires et un filtrage des menaces entrantes.
Quelle est la différence entre l'usurpation de marque et l'usurpation d'identité de marque ?
L'usurpation de marque est une attaque technique spécifique dans laquelle un fraudeur envoie des messages en falsifiant le nom de domaine authentique d'une entreprise dans l'en-tête de l'e-mail. L'usurpation d'identité de marque est une catégorie plus large qui englobe les domaines similaires, la manipulation du nom d'affichage, les sites web clonés et les faux profils sur les réseaux sociaux conçus pour imiter une organisation de confiance.
La période des achats de fin d'année génère des revenus essentiels pour les commerçants légitimes, mais elle offre également des opportunités de choix aux cybercriminels qui cherchent à abuser de la confiance des clients. Face aux cybercriminels qui mettent en place des boutiques clonées, envoient de fausses alertes d'expédition et des notifications de commande falsifiées, la sécurisation des communications numériques constitue une priorité opérationnelle vitale.
Il est très simple de protéger votre entreprise avant le pic de trafic saisonnier. Évaluez votre niveau de sécurité en matière d'authentification des e-mails à l'aide de l'outil gratuit de PowerDMARC Domain Analyzer pour identifier les lacunes de configuration dans vos enregistrements SPF, DKIM et DMARC, et recherchez les enregistrements suspects ciblant vos marques déposées grâce à notre outil de vérification des domaines similaires. Sécuriser dès aujourd’hui votre identité d’expéditeur garantit que vos messages promotionnels parviennent en toute sécurité dans les boîtes de réception de vos clients, tout en éloignant les pirates de votre marque.

 Sécurité de l'IoT industriel : protéger les appareils connectés et les e-mails qu'ils envoient...