AppRiver(Zix)メール認証ガイド:SPF、DKIM、およびDMARC

by
最終更新日:
5 読了時間:5分

by
最終更新日:
主なポイント
貴社がクラウドメールセキュリティ、ホスト型Exchange、またはセキュアな送信リレーのサービスとしてAppRiver(現在はZixの一部門)を利用している場合、メッセージはAppRiverのEdgePilot配信インフラを通じて送信されます。
DNSによる認証が確認できない場合、受信側メールシステム(GoogleやYahooなど)は、お客様のドメインがAppRiverに対し、お客様に代わってメッセージを転送することを承認したかどうかを確認できません。SPF、DKIM、DMARCのポリシーを適切に導入することで、メッセージの真正性を暗号的に証明し、ドメインのなりすましを防止し、受信トレイへの確実な配信を確保できます。
AppRiverがお客様のドメインの送信メール中継またはホスト型Exchangeを管理している場合、これらの認証プロトコルを設定することで、運用上の重要な安全対策が講じられます:
SPFでは、どのIP範囲およびメールサーバーが、お客様のドメイン名を使用してメッセージを送信することを許可されるかを定義します。AppRiverは、送信ルーティングにEdgePilotインフラストラクチャを使用しています。
ドメインのDNSに有効なSPFエントリがない場合は、DNS管理コンソール(Cloudflare、GoDaddy、Route 53など)で新しいTXTレコードを作成してください:
v=spf1 include:edgepilot.com ~all
(注:すべての送信元を把握する間、メールの配信に支障が生じないよう、初期導入時には「-all」ではなく「~all(ソフトフェイル)」を使用することをお勧めします)。
お使いのドメインがすでに他のプラットフォーム(Microsoft 365、Google Workspace、Amazon SESなど)を介してメールを送信している場合は、決して2つ目のSPFレコードを公開しないでください。複数のSPF TXTレコードを公開することは、標準的なRFC仕様に違反し、即座にPermErrorが発生します。
その代わりに、既存のTXTレコードを編集し、終了タグの直前に「include:edgepilot.com」を挿入してください:
v=spf1 include:spf.protection.outlook.com ~all
v=spf1 include:spf.protection.outlook.com include:edgepilot.com ~all
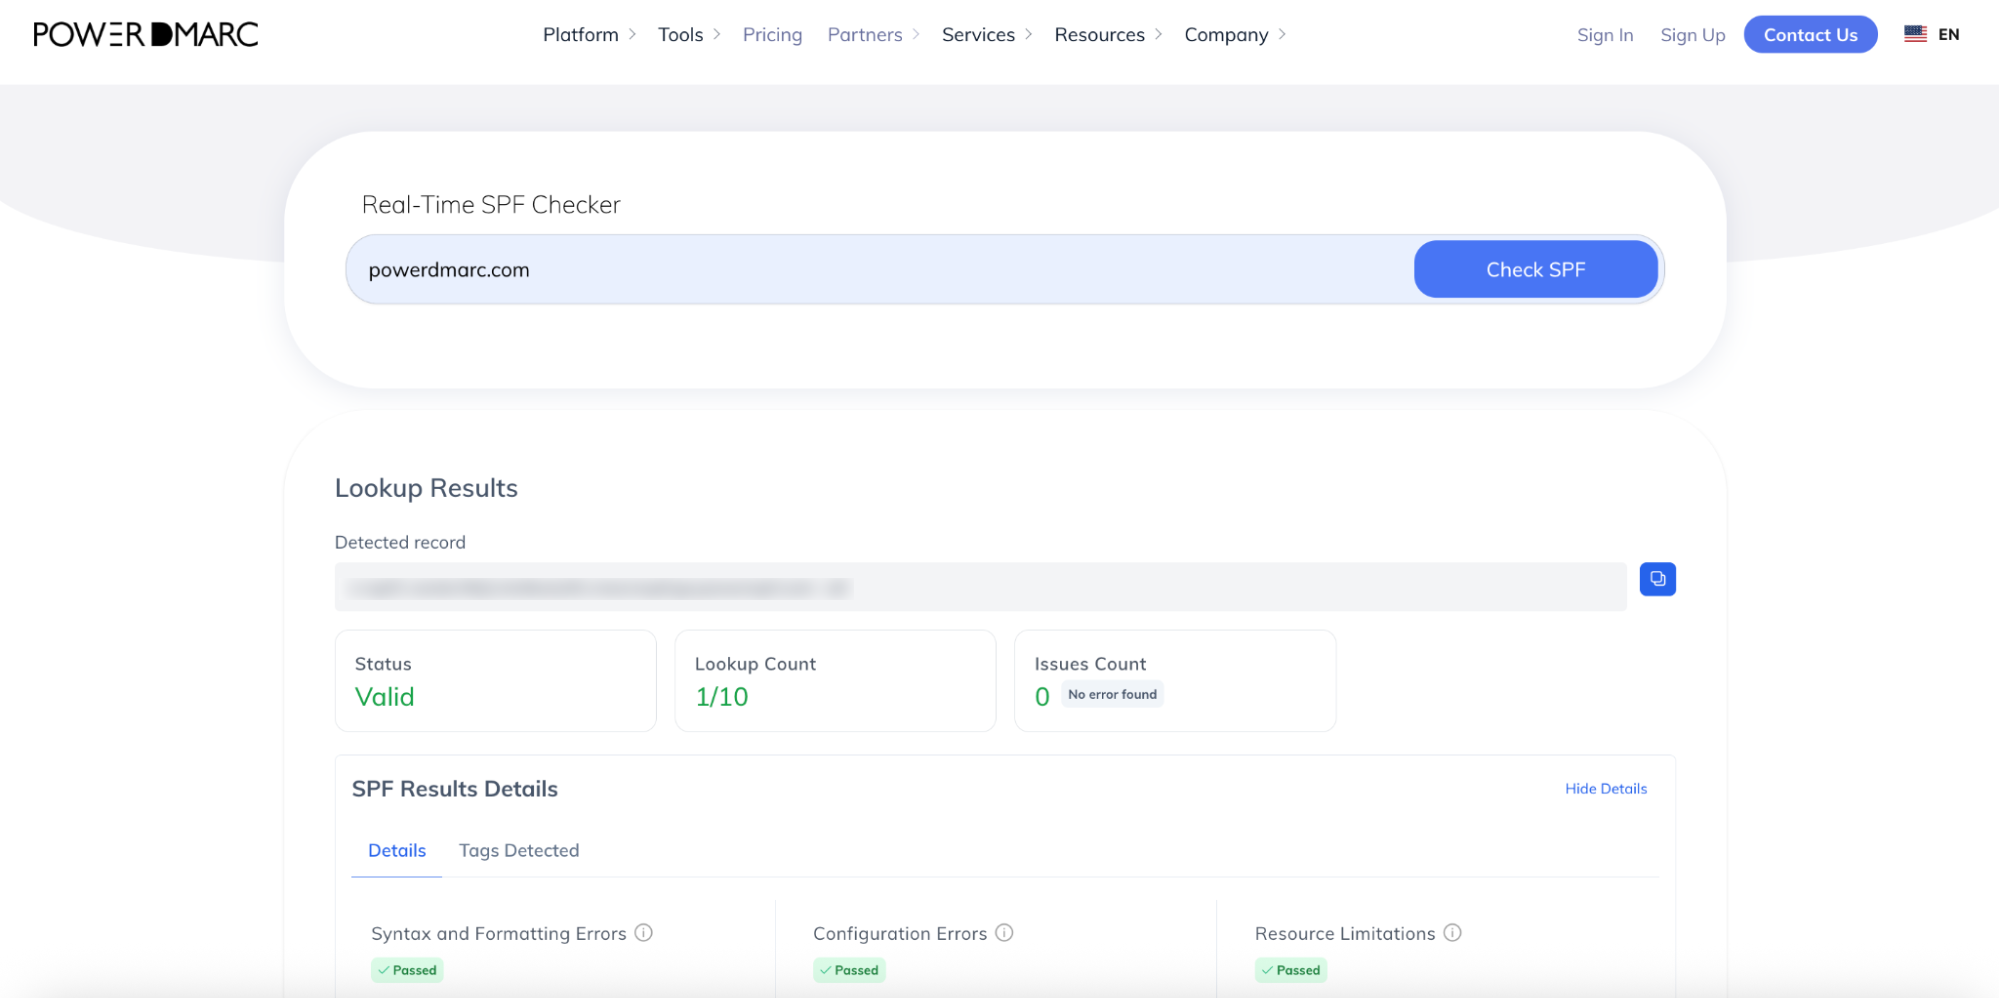
プロのヒント:DNSルックアップの回数を常に確認しておきましょう。SPFでは、DNSルックアップは最大10回までと制限されています。組織で複数のアウトバウンドマーケティングツールやトランザクションツールを活用している場合は、PowerDMARCの「Hosted SPF」または「SPF Flattening」を利用してルックアップ回数を削減し、認証失敗を防ぐことを検討してください。PowerDMARCのSPFチェッカーを使えば、いつでも現在のルックアップ回数を確認できます。
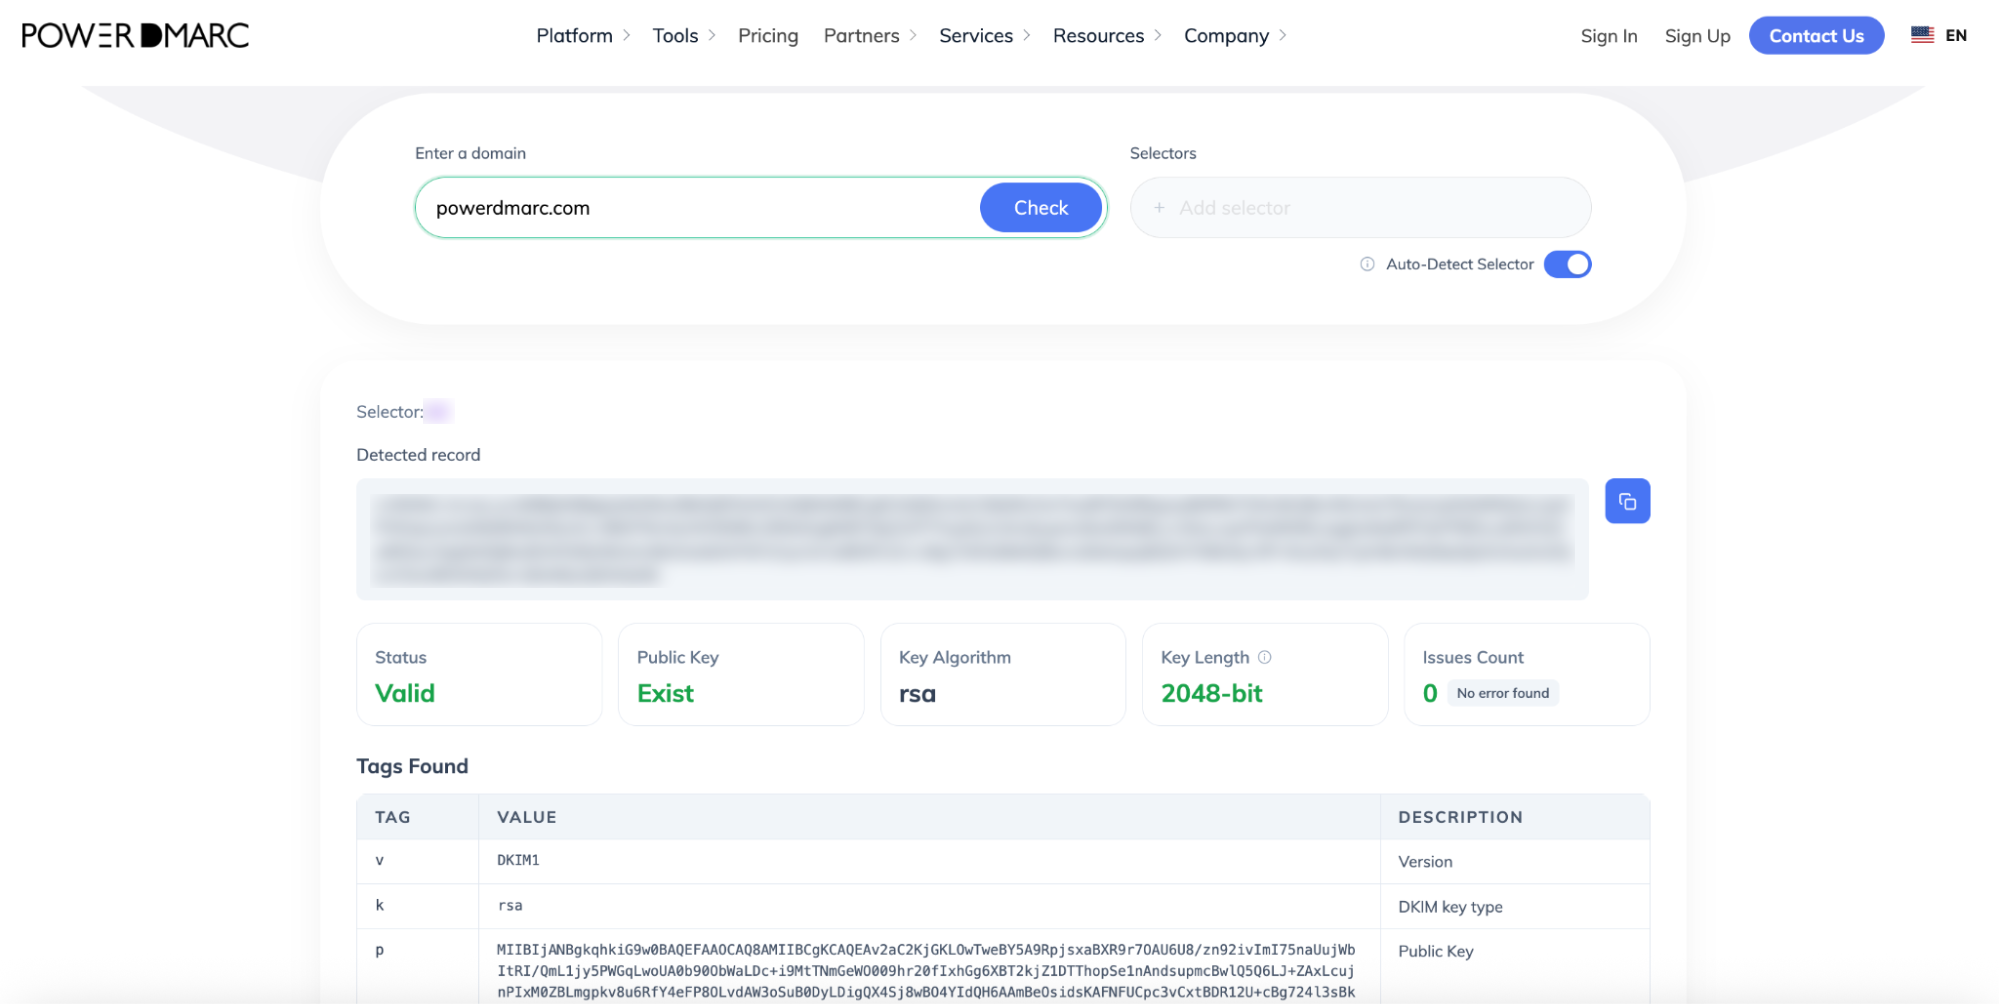
DKIMは、電子メールメッセージがあなたのドメインから送信されたものであり、転送中に改ざんされていないことを、暗号技術を用いて保証します。SPFが送信サーバーの認証を行うのに対し、DKIMはメッセージのヘッダーおよび本文そのものに署名を行います。
AppRiverは、アカウントごとに固有の暗号鍵ペアを管理しています。
1. AppRiver サポートチームにご連絡ください(管理ポータルから、または [email protected] まで)。
2. 送信ドメインに対して、カスタムDKIM署名を申請してください。
3. サポートチームからは、以下のサポートが提供されます:
セレクタとキーの詳細を受け取ったら、DNSプロバイダーにログインし、必要なレコードを追加してください:
v=DKIM1; k=rsa; p=[アプリ提供の公開鍵]
(Cloudflareをご利用のお客様への注意: AppRiverからCNAMEレコードが提供されている場合、認証エラーを防ぐために、「プロキシステータス」が「DNSのみ(灰色の雲)」に設定されていることを確認してください)。
DNSレコードが公開されたことをAppRiverのサポートに通知し、アカウントの送信署名機能を無効にしてもらってください。確認が取れたら、PowerDMARCのDKIMチェッカーを使用して、セレクタが正しく解決されることを確認してください。
SPF および DKIM の設定が完了したら、DMARC を実装する必要があります。DMARC は、SPF または DKIM の検証に失敗した受信メッセージを、受信メールサーバーがどのように扱うべきかを指示し、ドメインのアクティビティを完全に可視化します。
PowerDMARCの無料DMARCレコード生成ツールを使用して、初期レコードを作成してください。
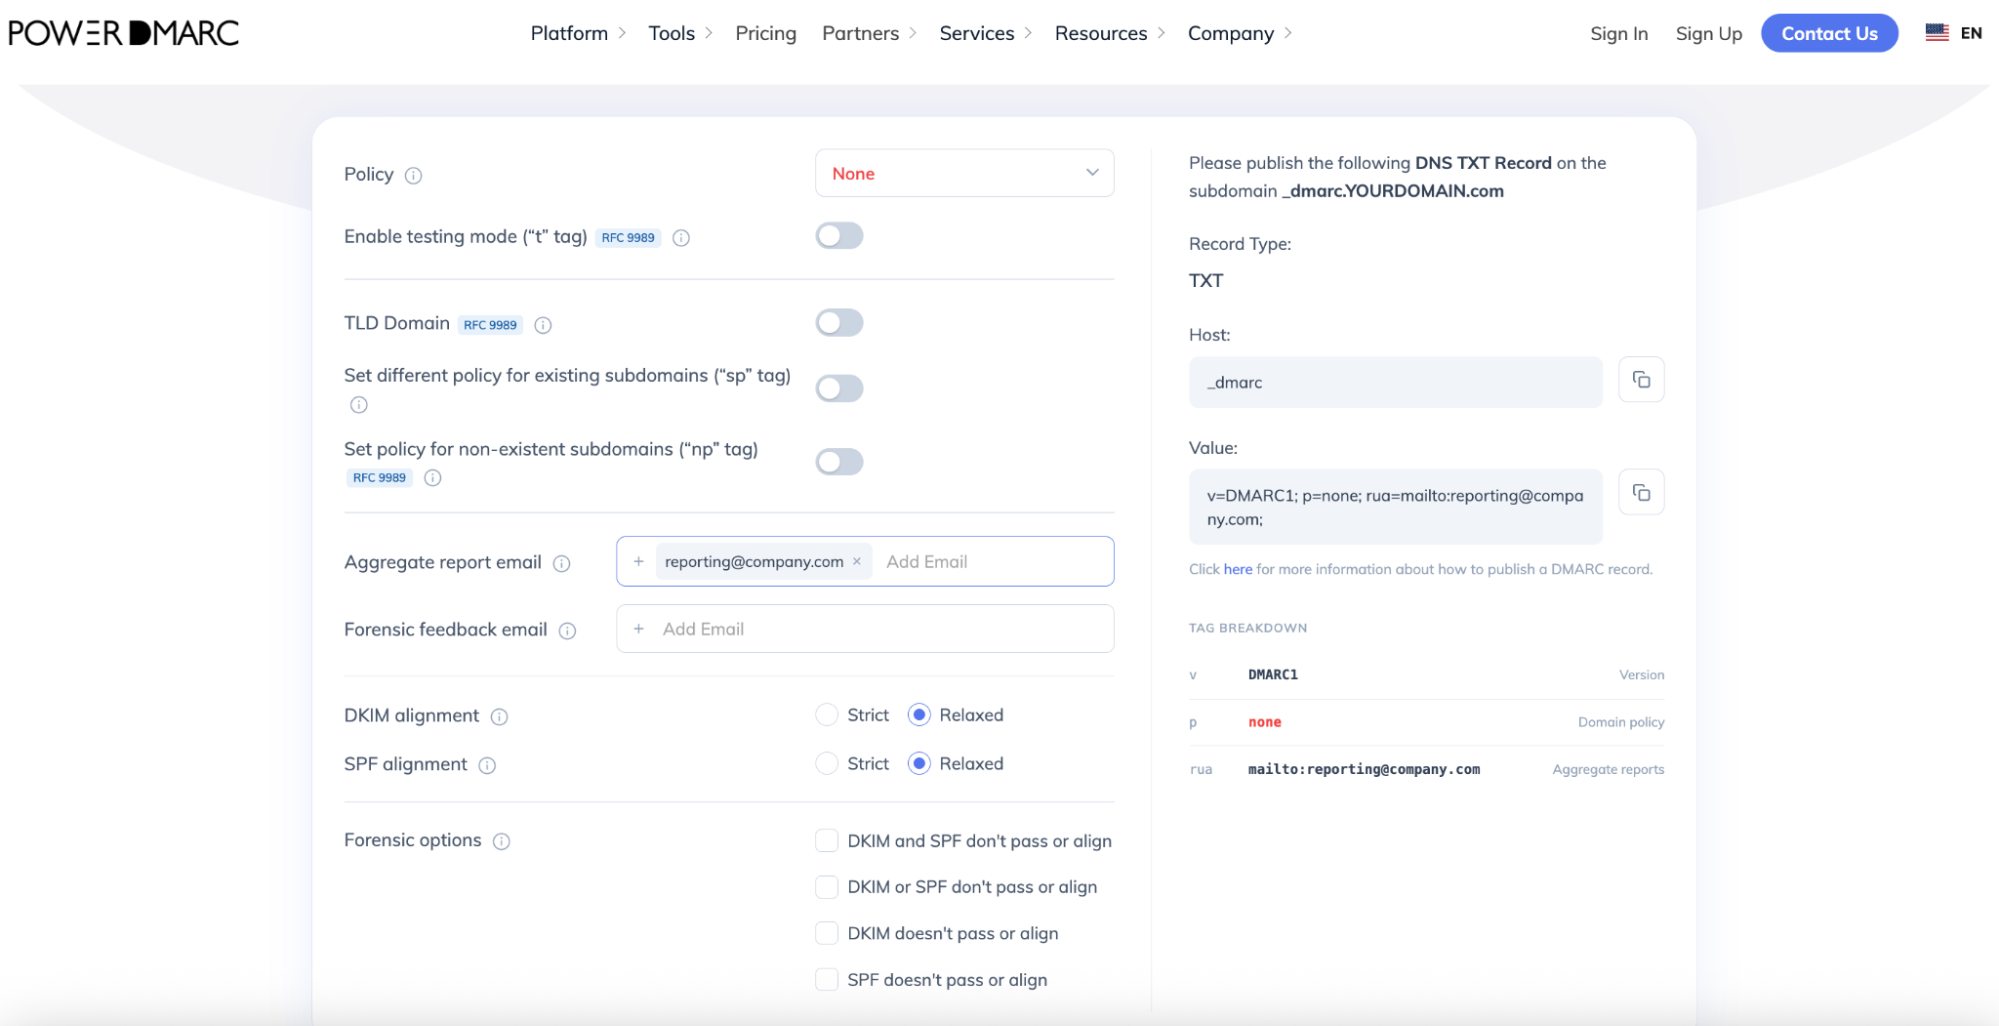
1. DNS設定を開き、新しいレコードを作成します:
2. 記録を保存してください。
p=none を初期設定として設定することで、設定が完了するまでの間、正当なビジネスメールを拒否したり隔離したりすることなく、ドメインを名乗って送信されたすべてのメールを監視することができます。
DNSの変更が世界中に反映されるまでには、15分から24~48時間かかる場合があります。
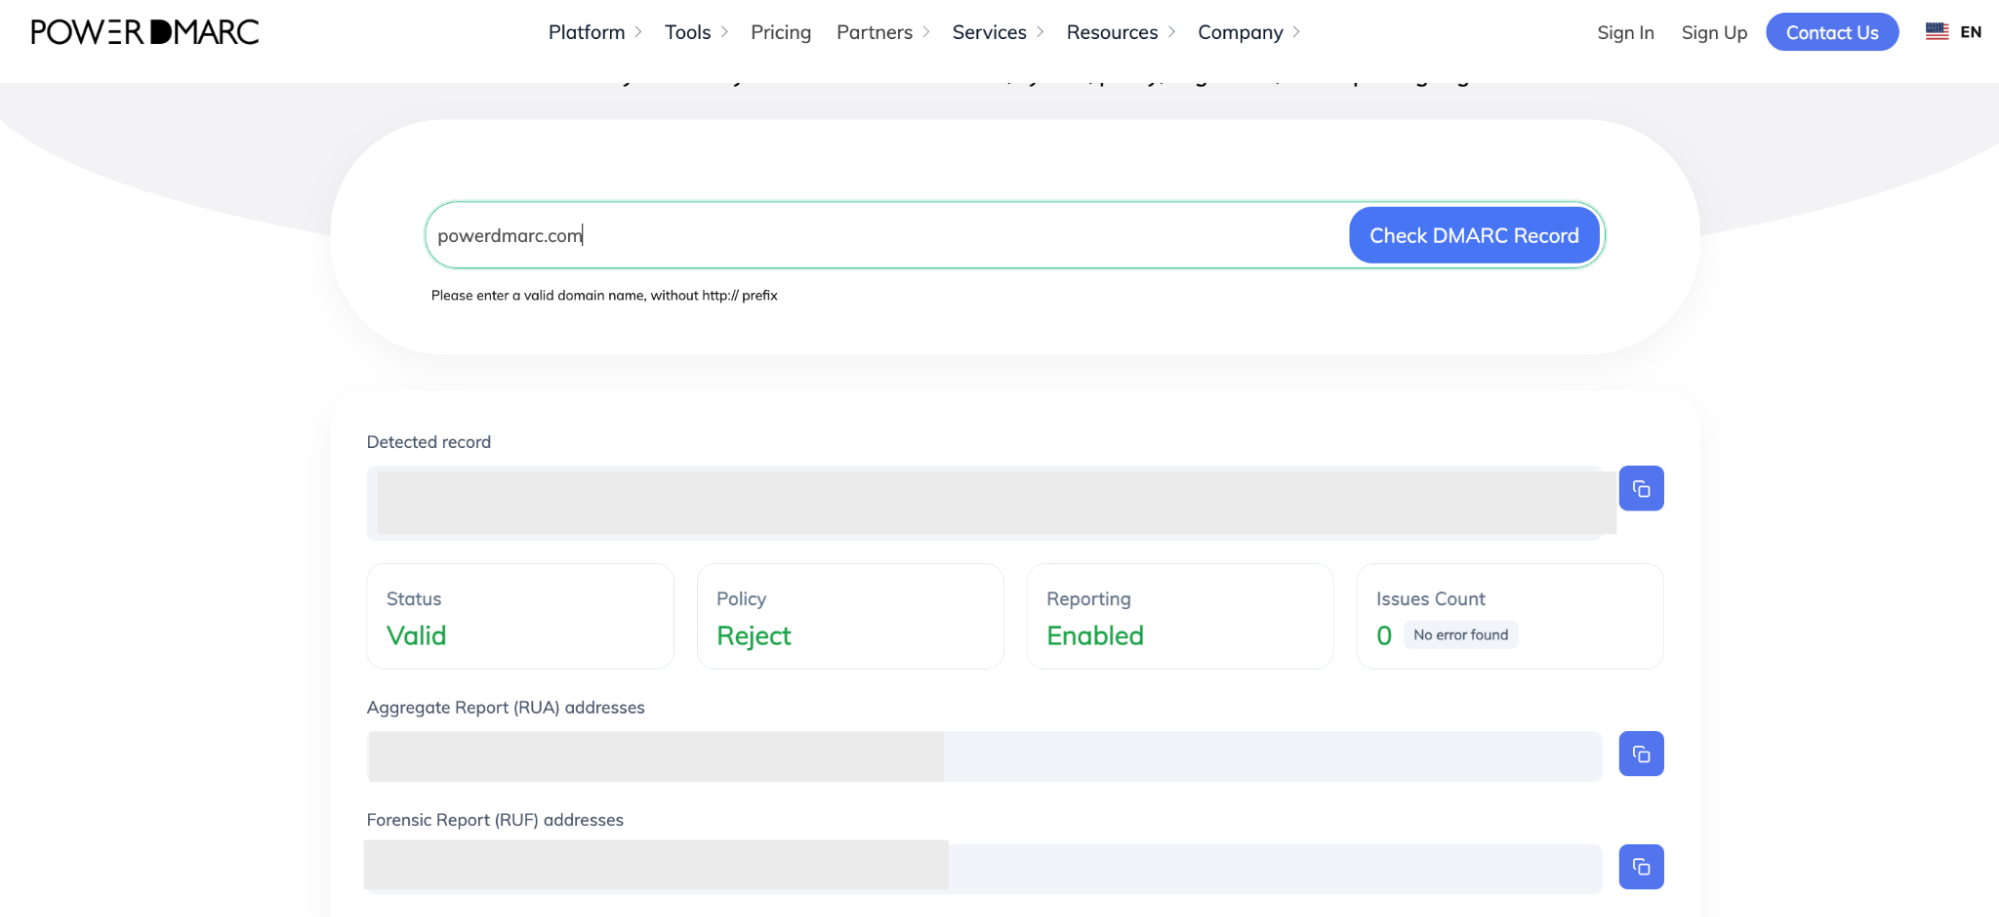
1.ドメインの健全性チェックを実行する:PowerDMARCの無料DMARCレコードチェッカーを使用して、公開済みのレコードを検証してください。
2.テストメールを送信する:AppRiverの送信サービスを通じて、外部アカウント(Gmailなど)にテストメールを送信します。
3.メッセージヘッダーを確認する:「Show original」を選択して生のヘッダーを開き、「Authentication-Results」フィールドを確認します:
PowerDMARCの集計レポートにより、AppRiverやその他のツールを経由する正当な送信トラフィックの100%が、整合されたSPFおよびDKIMを常に通過していることが確認できたら、強制適用に移行できます:
メールセキュリティを最大限に強化する準備はできていますか?PowerDMARCを利用すれば、組織はAppRiverからの送信トラフィックをシームレスに監視し、自動フラット化機能によってSPFルックアップの制限を解消し、DMARCの完全な適用へと安全に移行することができます。
今すぐ弊社チームにお問い合わせいただくか、PowerDMARCのデモをご予約いただき、ビジネスコミュニケーションのセキュリティを確保しましょう!