Oracle メール配信:DKIM、DMARC、および SPF の設定ガイド

by
最終更新日:
5 読了時間:5分
by
最終更新日:
主なポイント
組織でOracle Cloud Infrastructure(OCI)のメール配信機能やOracle Integration Cloud(OIC)を使用して、トランザクションメッセージ、通知、または一斉配信キャンペーンを送信している場合、堅牢なドメイン認証の設定は極めて重要な手順となります。
適切なメール認証(SPF、DKIM、DMARC)を設定することで、ドメインをなりすましから確実に保護できます。これらのレコードが設定されていない場合、Oracleから送信されるメールは、GmailやYahooなどの主要なメールプロバイダーによってスパムフォルダに振り分けられたり、完全にブロックされたりするリスクが高くなります。
Oracle Cloud Infrastructure は、エンタープライズグレードの通知および配信サービスを提供しています。同社の配信プラットフォームは高度なセキュリティを備えていますが、認証されていないカスタムドメインを使用してメールを送信すると、スパムフィルターに引っかかることがよくあります。
必要な認証プロトコルを設定すると、すぐにそのメリットを実感できるでしょう:
セットアッププロセスを開始するには、Oracle Cloud Infrastructure(OCI)コンソールにログインし、ドメイン登録業者のDNS管理パネル(Cloudflare、GoDaddy、Route 53など)にアクセスする必要があります。
認証値を生成するには、まずOCIコンソール内で送信元ドメインを登録する必要があります。
1. アプリケーションがメール送信に利用している特定のリージョンのOCI コンソールにログインします。
2. ナビゲーションメニューを開き、「開発者向けサービス」を選択します。
3. [アプリケーション統合] で [メール配信] を選択し、[メールドメイン] をクリックします。
4.[メールドメインの作成] をクリックし、コンパートメントを選択して、「差出人」アドレスで使用する正確な送信ドメインまたはサブドメインを入力します。
5. 次に、[承認済み送信者] メニューを開き、Oracle 経由でメールを送信する各メールアドレスを追加します。OCI では、承認されていない送信者からのメールは拒否されるためです。
SPFレコードは、受信サーバーに対して、どのIPアドレスがあなたのドメインのメール送信を許可されているかを伝えます。Oracleでは、設定を最適に保つために、地域別および大陸別のレコードを使用しています。
DNSプロバイダーのコンソールにログインし、TXTレコードを更新してください。SPFレコードがまだない場合は、ルートドメイン(@)に新しいTXTレコードを作成してください:
米国・南北アメリカ:v=spf1 include:rp.oracleemaildelivery.com ~all
ヨーロッパ:v=spf1 include:eu.rp.oracleemaildelivery.com ~all
アジア太平洋:v=spf1 include:ap.rp.oracleemaildelivery.com ~all
すべての商用地域:v=spf1 include:rp.oracleemaildelivery.com include:ap.rp.oracleemaildelivery.com include:eu.rp.oracleemaildelivery.com ~all
Note: If you have an existing SPF record for other services like Google Workspace or Microsoft 365, do not create a second TXT record. Simply merge the correct Oracle include statement into your existing record before the ~all tag. For example: v=spf1 include:_spf.google.com include:rp.oracleemaildelivery.com ~all.
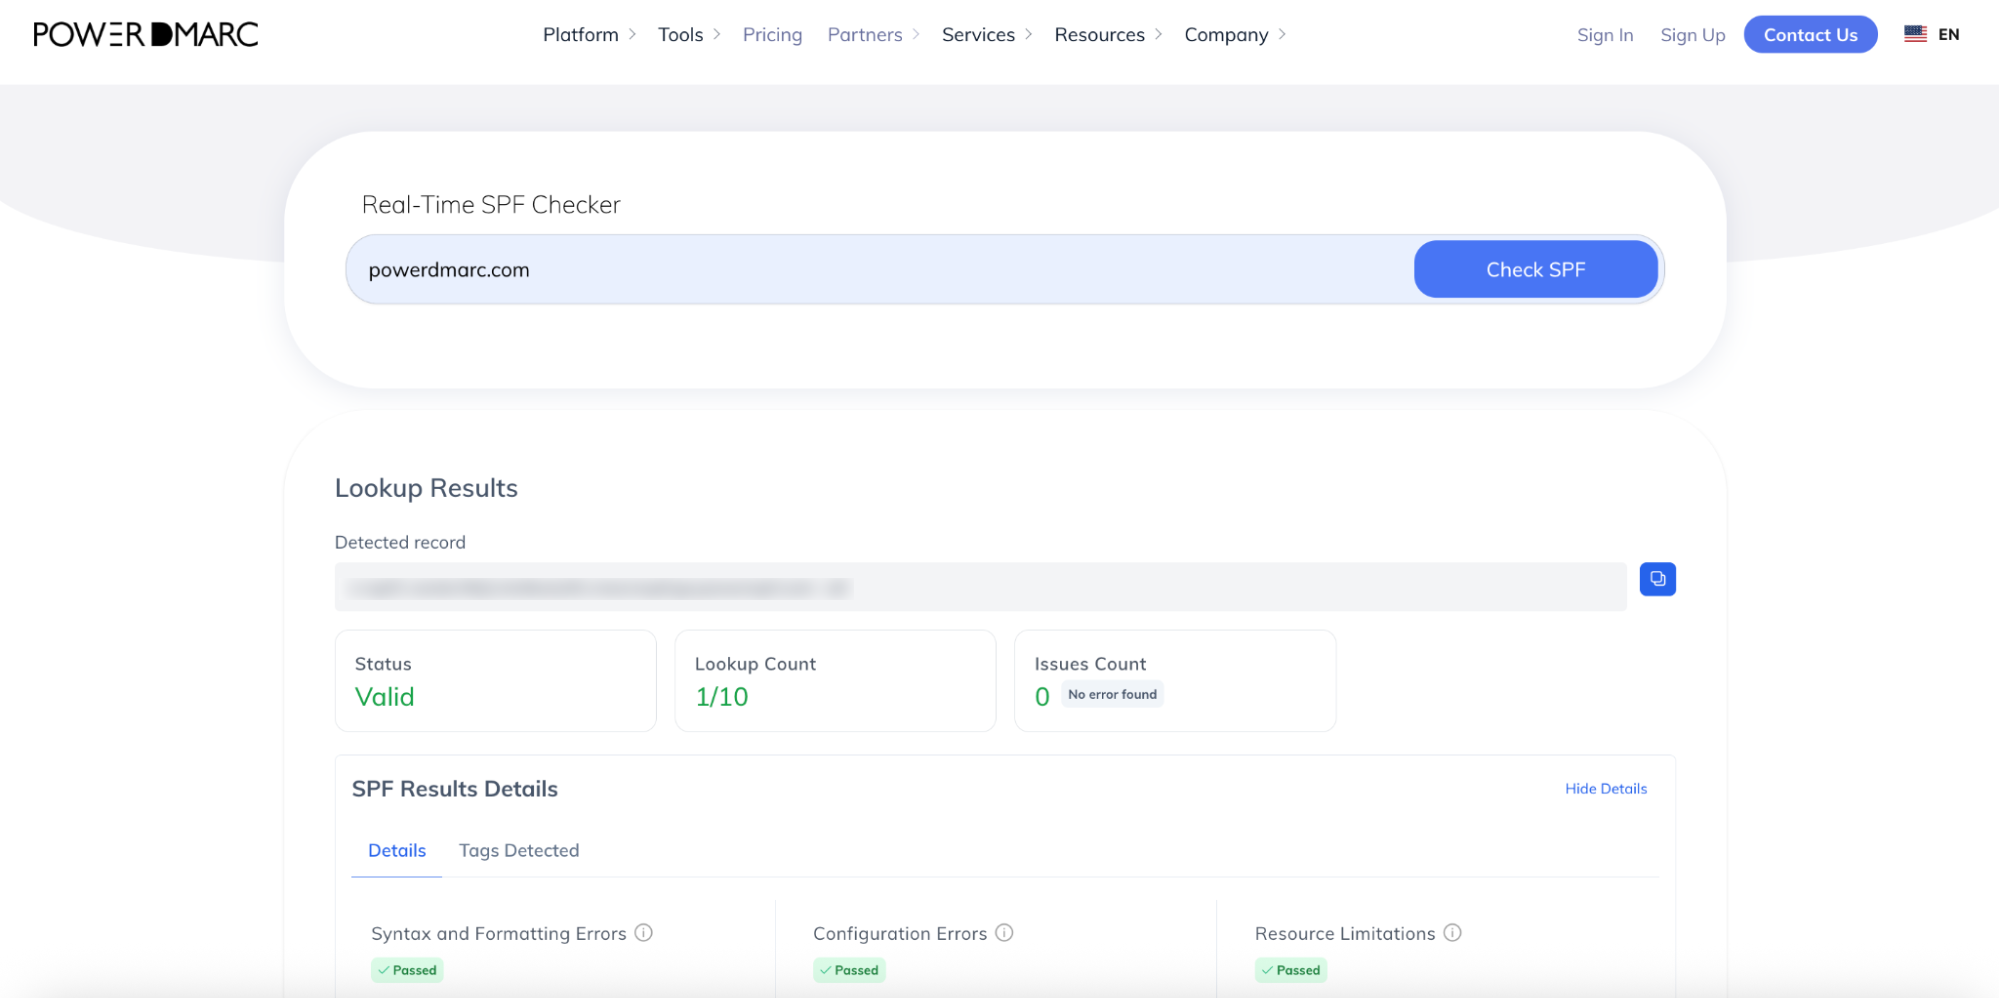
複数の送信元を管理していて、制限に近づいている場合は、当社のホステッドSPFソリューションをご検討いただく価値があります。また、PowerDMARCのSPFチェッカーで現在のレコードを確認することもできます。
DKIMは、送信されるメッセージにデジタル署名を付加し、そのメールがドメイン所有者によって送信され、承認されたものであることを確認します。
1. OCIコンソールに戻り、「メールドメイン」の下にあるドメイン名を選択してください。
2. 左側の詳細ページの「リソース」の下にある「DKIM」を選択し、「DKIMを追加」をクリックします。
3. 希望するセレクタ名を入力し、「DKIMレコードを生成」をクリックします。
4. OCIは、CNAMEレコードとCNAMEレコードの値を生成します。
5. DNSプロバイダのコンソールにログインし、生成されたCNAMEレコードを公開します:
6. OCIコンソールに戻り、[DKIMの追加] をクリックして生成を完了させ、ステータスが「アクティブ」になるまで待ちます。
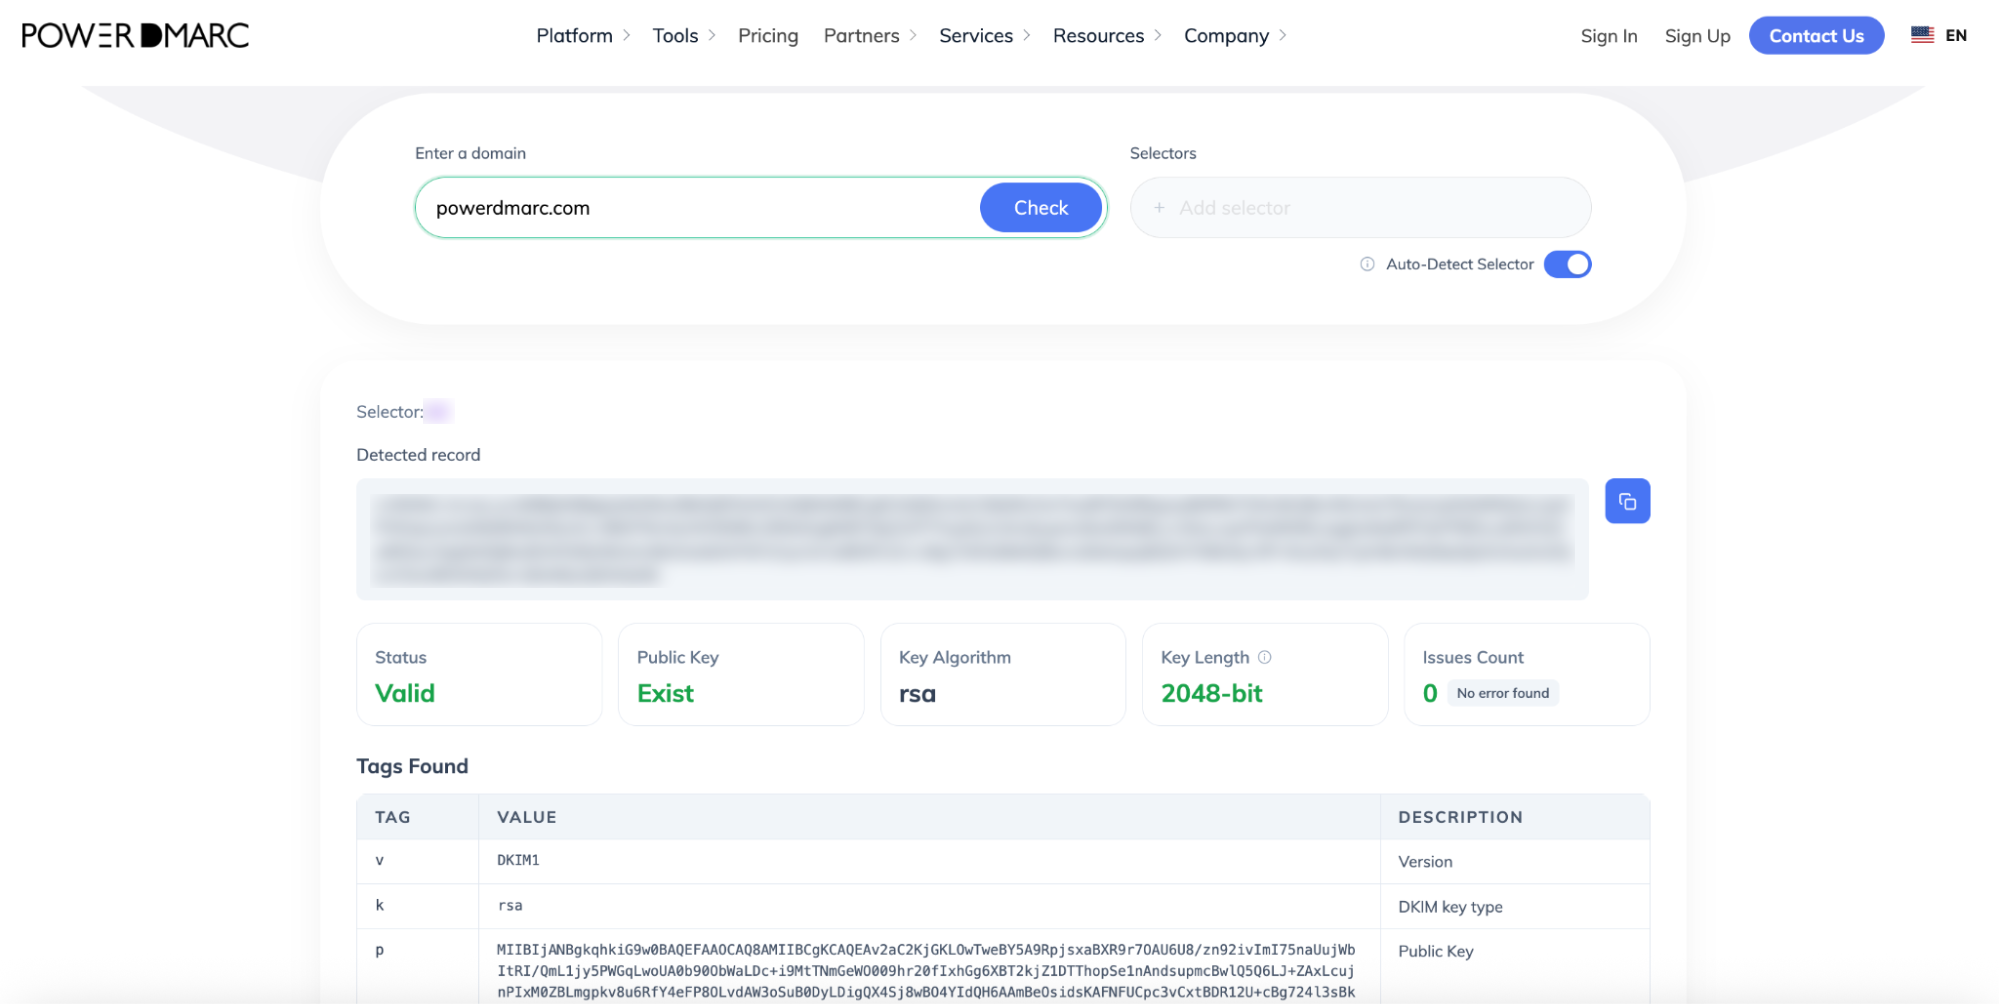
PowerDMARCのDKIMチェッカーを使って、レコードそのものを確認することができます。
SPFレコードとDKIMレコードを公開した後は、ドメインの信頼性を保護するために、DMARCポリシーの導入が必要です。
PowerDMARCの無料ジェネレーターを使えば、安全にDMARCレコードを作成できます:
1. PowerDMARCの「無料DMARCレコード生成ツール」にアクセスしてください。
2. ポリシーをp=none(監視専用モード)に設定します。これにより、メッセージは通常通り配信されると同時に集計レポートが生成されるため、メールの送信状況を把握することができます。
3. DMARCの集計レポート(rua)を受信するために、専用のセキュリティ用メールアドレスを入力してください。
4. DNS管理パネルにログインし、新しいTXTレコードを追加します:
5. レコードを保存します。
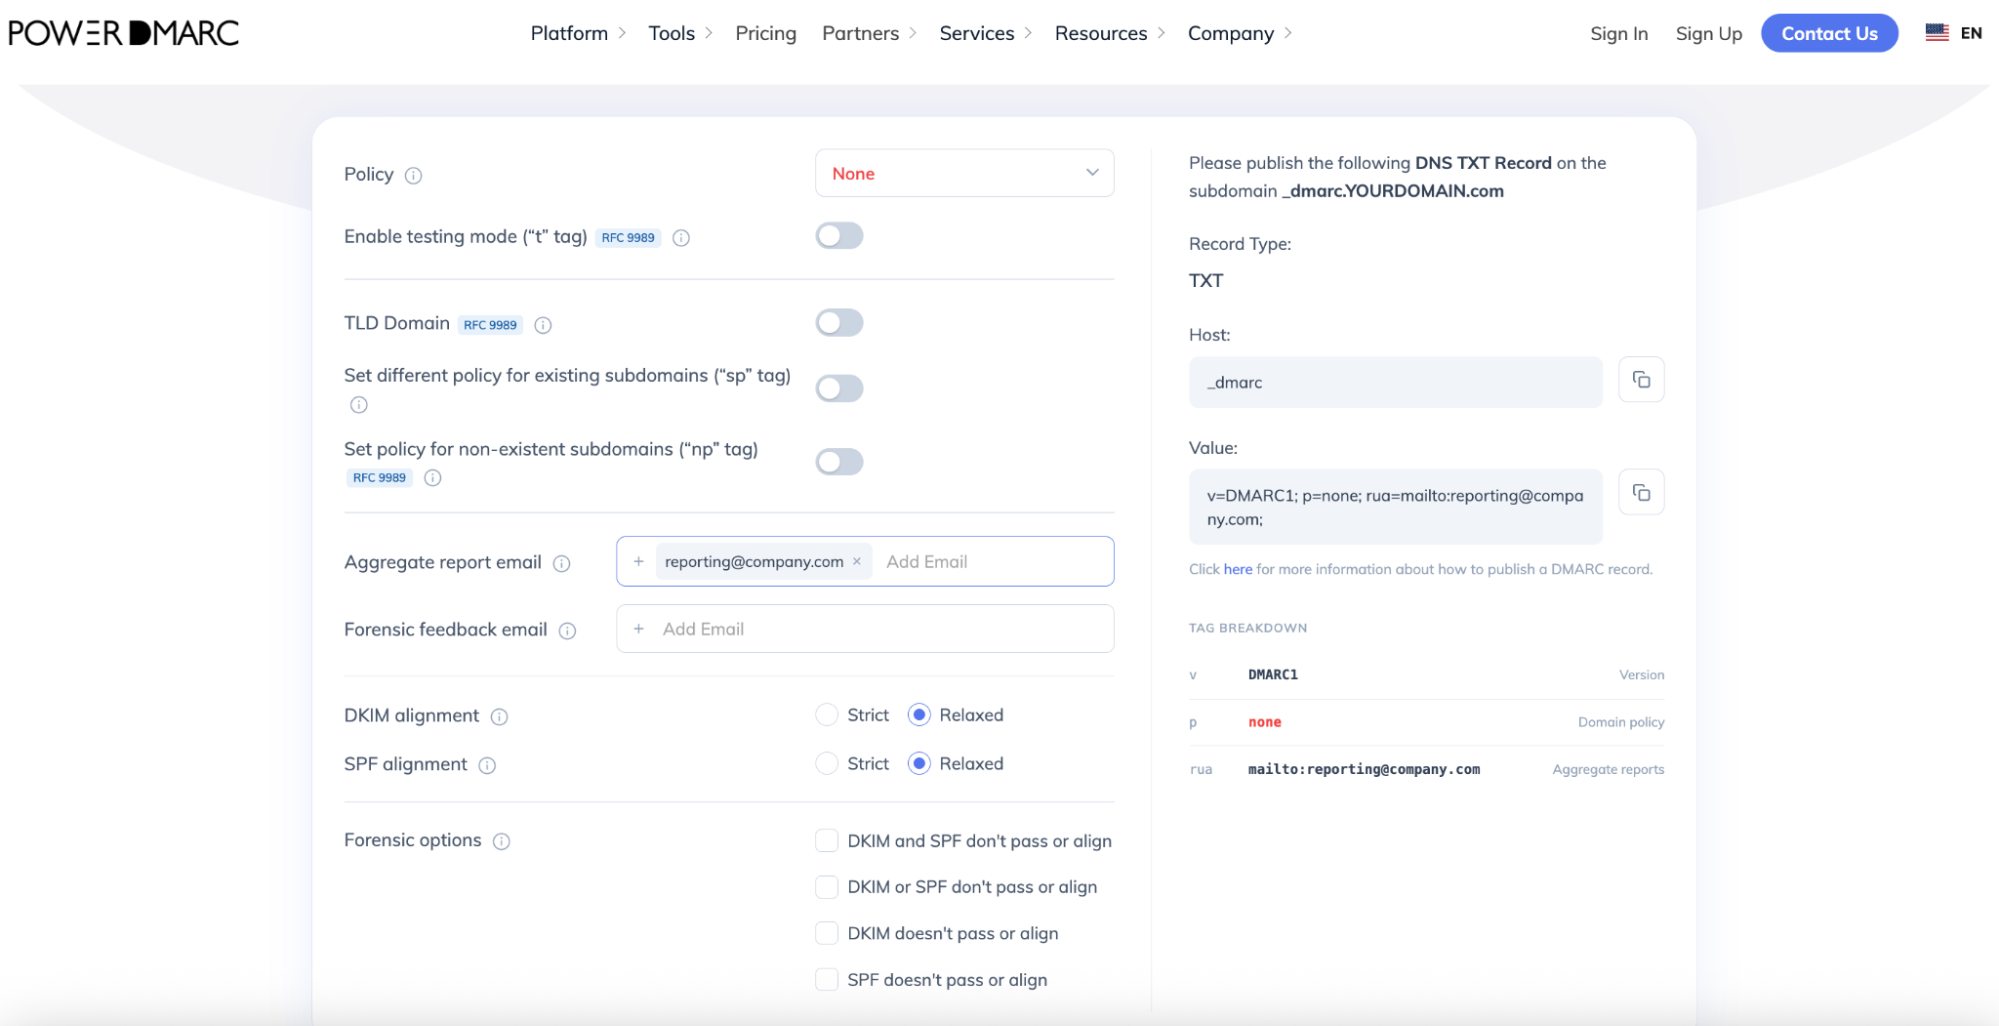
「p=none」とは何か、またその他のポリシーがどのようなものかについて混乱している方のために、以下に簡潔に説明します:
Important: Jumping straight to enforcement risks blocking your own legitimate business emails. Starting with p=none is essential to map out your mail flow and fix any authentication issues safely. However, staying at p=none for too long is not recommended as it leaves your domain vulnerable to phishing and impersonation threats. Move to an enforcement policy as soon as you are confident with your setup.
OCIコンソールで「メールドメインの詳細」ページを開きます。「SPFおよびDKIMの検証」セクションに移動し、検証チェックを実行して、Oracleのプラットフォームが新しく公開されたDNSレコードを正常に読み込めることを確認してください。
新しく公開したレコードが正しく配置され、グローバルメールネットワークから認識されるようにするには、自動ドメイン診断を実行してください:
PowerDMARCの無料DMARCレコードチェッカーを使って、レコードが正しく公開されているかどうかを即座に確認してください。
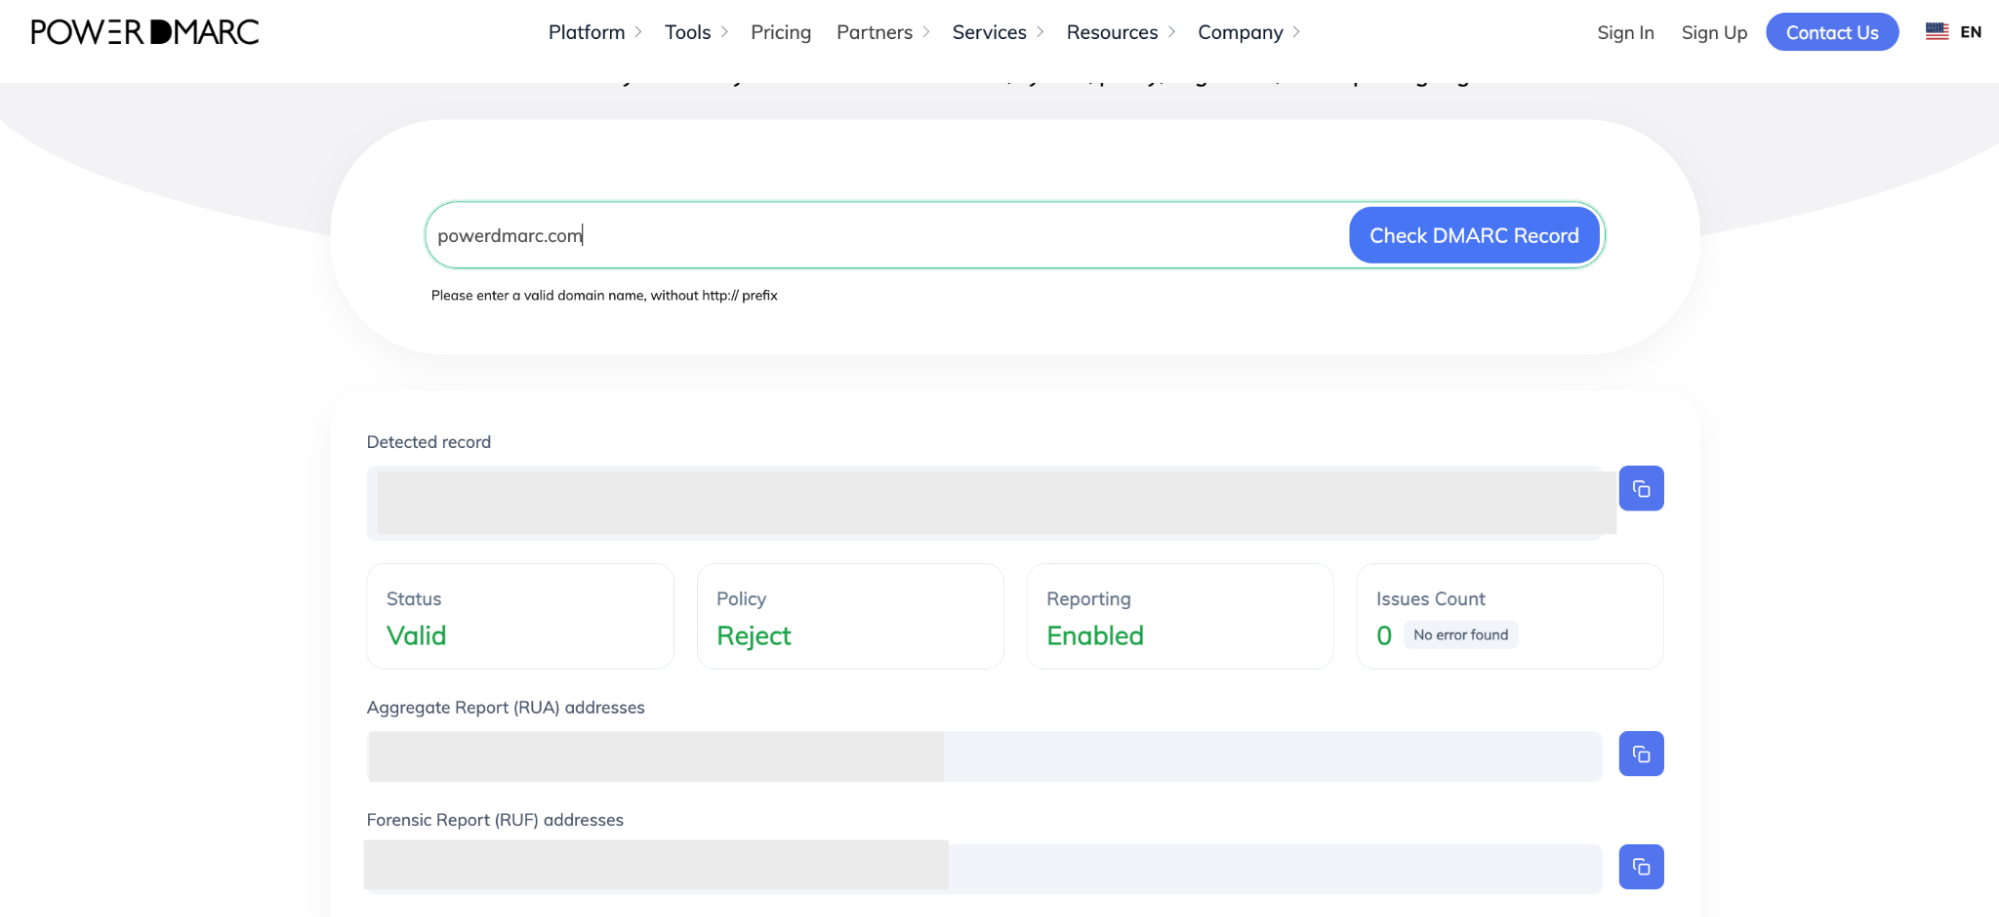
ドメインの概要画面で、以下の点を確認してください:
ビジネス用メールインフラのセキュリティ確保は、顧客とのプロフェッショナルな関係を維持し、ドメインのなりすましから守る上で極めて重要です。p=none から厳格なDMARC 適用ポリシーへ安全に移行したい場合、BIMI を導入して顧客の受信トレイにブランドロゴを表示したい場合、あるいは自動レポートをシームレスに監視したい場合、PowerDMARC チームがサポートいたします。
ぜひ弊社までお問い合わせいただくか、PowerDMARCのデモにご登録いただき、より安全なメール通信の威力を実際にご体験ください!