ドメイン有効期限の監視:実際に効果のある6つの方法
by
最終更新日:
9 読了時間:約9分
by
最終更新日:
主なポイント
2017年7月、エンタープライズ向けマーケティングオートメーションプラットフォーム「Marketo」が世界中でサービス停止に陥った。顧客リードフォームへの入力データが収集されなくなり、キャンペーン追跡リンクが機能しなくなり、主要なユーザーダッシュボードがフリーズした。その根本原因は、ランサムウェアの侵入でも分散型サービス拒否攻撃(DDoS)でもなく、marketo.comの年間登録が更新されていなかったことだった。 長年にわたり、同様の管理上の見落としにより、銀行プラットフォームがオフラインになったり、地域の緊急対応システムが停止したり、大手スポーツフランチャイズのウェブサイトが利用できなくなったりする事態が発生してきました。
ドメイン名は永久に購入されるものではなく、所定の期間だけリースされるものです。そのリース期間が気づかぬうちに満了してしまうと、業務の混乱やセキュリティ上のリスクが瞬く間に生じます。本ガイドでは、期限切れドメインの技術的なライフサイクルを解説し、期限切れドメインが深刻なサイバー脅威を招く理由を検証するとともに、デジタルポートフォリオ全体で活用できる6つの実用的な監視手法について詳しく説明します。
有効なドメインが更新期限を過ぎても支払いがなされない場合、そのドメインは直ちに公開市場に出されるわけではありません。その代わりに、有効期限切れ後の各段階という厳格なプロセスを経ることになります。.com、.org、.net などの汎用トップレベルドメイン(gTLD)については、このプロセスはICANN の「有効期限切れ登録回復ポリシー(ERRP)」に基づいて標準化されています。
有効期限切れ後のライフサイクルは、以下の明確な段階を経ます:
1.自動更新猶予期間(1日目~45日目):レジストラはドメインを「期限切れ」としてマークし、通常は通常のDNSルーティングを一時停止します。この期間は、レジストラのポリシーによって異なりますが、通常30日から45日間続き、その間、ウェブサイトやビジネス用メールの解決が停止します。元の登録者は、違約金なしで標準の更新料金にてドメインを更新することができます。
2.リデンプション・グレース期間(30日間):更新が行われないままグレース期間が終了すると、レジストラはドメインの削除を申請し、これによりレジストリレベルのリデンプション・グレース期間(RGP)が開始されます。 ドメインはアクティブなゾーンファイルから完全に削除されます。元の所有者はこの30暦日の間にドメインを回復することは可能ですが、レジストラはレジストリの回復手数料を支払う必要があり、これは通常の更新料に加えて、多くの場合80ドルから250ドルの範囲の復元費用として請求されます。
3.削除保留(5日間):RGP期間中に誰もドメインを取り戻さなかった場合、ドメインは変更不可能な5日間の「削除保留」ステータスに移行します。この段階では、レジストリはすべての操作を凍結します。この期間中、いかなる者もドメインの更新、復元、移管、変更を行うことはできません。
4.一般公開とドロップ:削除保留期間が5日目を迎えた時点で、レジストリは当該ドメインを一般プールに戻します。これにより、そのドメインは即座に誰でも先着順で取得可能となります。自動化されたドロップキャッチネットワークやドメインオークションボットは、商業的に価値のあるドメイン名を、わずか数分の1秒のうちに取得してしまうことがよくあります。
5.国別コードTLD(ccTLD)の違い:国別コードトップレベルドメイン(.de、.uk、.ch、.jpなど)は、ICANNのERRPの適用対象外です。これらは、各国の独立したレジストリ運営者によって管理されています。一部のccTLDレジストリでは、自動更新の猶予期間が一切設けられておらず、更新されなかったドメインは直ちに正式な移管手続きまたは迅速な削除サイクルへと移行されます。
ドメインの管理権を失うことは、単に収益の損失やサービスの停止にとどまりません。悪意のある攻撃者の手に渡ると、更新されなかったドメインは、企業に対する情報収集やソーシャルエンジニアリングのための有効な手段となってしまいます。
有効期限が切れた後、レジストラがDNSサービスを一時停止した瞬間、外部のメールサーバーは貴社のMXレコードを照会できなくなります。クライアント、ベンダー、戦略的パートナーからの受信メールは、配信失敗通知とともに返送されてしまいます。同時に、貴社のシステムから送信されるメールは、SPF、DKIM、DMARCといった重要な認証チェックに失敗し、宛先のゲートウェイによってトラフィックが即座に拒否されてしまいます。
放棄されたドメインが攻撃者に取得されると、その攻撃者はそのドメインが築き上げた評判を悪用することができるようになります:
見過ごされがちなリスクの一つに、稼働中のインフラが依存している外部ドメインの有効期限切れが挙げられます。企業環境では、多くの場合、専門のサードパーティ製ソフトウェアベンダー、マーケティングオートメーションツール、および地域のクラウドホスティングプロバイダーと接続しています。
サードパーティのベンダーがドメインの有効期限を切らせてしまった場合、あなたのDNSゾーンに、そのアドレスを指すCNAME、MX、NS、またはSPFインクルードのポインタが保持されていると、未解決のDNSレコードが残ってしまいます。攻撃者は、その失効したベンダーのドメインを登録し、対応するエンドポイントを乗っ取り、あなたのサブドメインを完全に制御してしまう可能性があります。
この仕組みにより、攻撃者は巧妙なDNSハイジャックの手法を用いて、防御境界を迂回することが可能になります。DNS乗っ取りの自動アラート機能を実装することで、ITチームは、外部の攻撃者がそれらを発見して悪用する前に、関連付けられていないホスト名や孤立したCNAMEターゲットを特定できるようになります。
ドメインの足跡を保護するには、冗長化された管理制御の層と継続的な技術的検証が必要です。ここでは、規模を問わずあらゆるポートフォリオにおけるドメインのライフサイクルを追跡するための、6つの実用的な手法を紹介します。
最近のドメイン登録業者では、自動更新のオン/オフ切り替え機能に加え、自動メールによるリマインダー機能も備わっています。ICANNの規定に基づき、登録業者はドメインの有効期限が切れる約1ヶ月と1週間前に更新通知を送信するとともに、有効期限切れから5日以内にフォローアップの通知を送信しなければなりません。
個別のドメインの確認やオンボーディング時の抜き打ち検査を行う場合、レジストリのデータベースを照会することで、正式な有効期限、登録履歴、および現在のレジストラロック状況を確認できます。従来のWHOIS照会はポート43を介してプレーンテキストで送信されますが、最新のレジストリではRegistration Data Access Protocol(RDAP)に対応しており、安全なHTTPS接続を介して標準化されたデータを返します。
開発チームは、cron や CI/CD パイプラインを通じてスケジュールされる簡単なコマンドラインスクリプトを作成することで、インフラストラクチャ全体にわたる有効期限の追跡を自動化できます。
構造化されていないWHOISのテキスト応答を解析する代わりに、最新のスクリプトでは公開されているRDAP RESTエンドポイントに対してクエリを実行します。RDAPは、登録の有効期限を詳細に記述した「events」配列を含む、整理された予測可能なJSONオブジェクトを返します。PythonやBashで書かれたシンプルなスクリプトであれば、このタイムスタンプを解析して残存日数を計算し、ドメインの残存期間が60日を下回った際に、Slack、Microsoft Teams、PagerDutyなどの企業向けコミュニケーションツールにアラートを送信することができます。
幅広いポートフォリオを管理する組織では、通常、専門的なドメイン監視ソフトウェアや、有効期限チェック機能が統合された最新の稼働時間管理プラットフォームを導入しています。これらのプラットフォームは、レジストリのエンドポイントに対して自動的にクエリを実行し、更新に関する警告を複数の通信経路を通じてエスカレーションします。
最適なドメインセキュリティ管理ソリューションを選択することで、組織は有効期限の追跡、稼働率の測定、ポートフォリオのガバナンスを、単一の運用ビューの下で一元化することができます。
大企業では、ドメインの無秩序な増加が頻繁に発生しています。製品チームは特定の機能のために独立したドメインを開設し、マーケティングチームは短期的なイベント用に説明的なURLを取得し、地域の子会社は現地のベンダーを通じて現地のccTLDを登録します。一元的な管理が行われていないと、誰がドメインを所有しているのか誰も把握していないという理由だけで、ドメインが失効してしまうことがあります。
デジタル上の存在全体にわたる複数のドメインおよびサブドメインに関連するリスクを把握することは、見落とされたり放置されたりした資産が知らぬ間に有効期限切れとなり、企業ネットワークへのバックドアとなるのを防ぐために不可欠です。
プライマリレジストラのアカウントに登録されているドメインのみを監視していると、外部への依存によるリスクにさらされることになります。稼働中のデジタル環境は、CNAMEエイリアス、メールルーティングポリシー、委任されたネームサーバーを通じて、常に外部のホスト名とやり取りを行っています。外部のパートナーやサードパーティのサービスプロバイダーがドメインの有効期限を切らせてしまうと、稼働中の設定が無効な宛先を指してしまう可能性があります。
この脆弱性に対する対策として:
各監視手法は、それぞれ異なる組織の要件を満たしています。このマトリックスを活用して、運用上のオーバーヘッド、拡張性、およびカバー範囲に基づいて各手法を評価してください。
| モニタリング方法 | 運用上の取り組み | 多くのドメインに対応 | サードパーティの有効期限を捕捉 | 最適 |
|---|---|---|---|---|
| レジストラの自動更新 | 極めて低い | 高 | いいえ | 所有するすべての登録に対する基盤層 |
| 手動によるWHOIS / RDAP | 高 | 極めて低い | いいえ | 単発の検査、ベンダー監査、およびトリアージ |
| スクリプト化された RDAP / Cron | 中程度(セットアップおよび維持管理) | 高 | いいえ | 独自のワークフローを必要とするエンジニアリング部門 |
| ドメイン監視ツール | 低 | 高 | いいえ | Slack、メール、Webhookでのスケジュールされた通知 |
| 一元管理された在庫 | ミディアム(四半期ごと) | 高 | いいえ | コーポレート・ガバナンスとベンダーの統合 |
| DNS およびダングリングの監視 | 低(連続) | 高 | はい。 | 依存関係の破損や乗っ取りからの保護 |
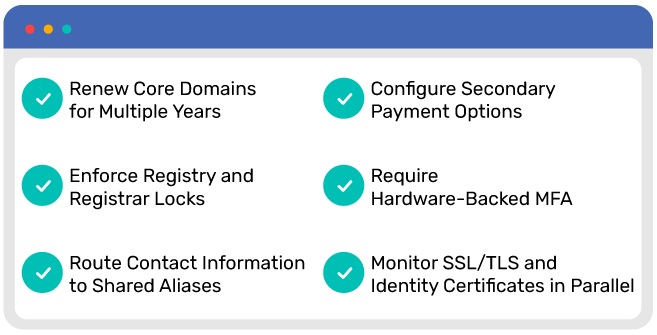
強靭なドメイン管理体制とは、自動化されたアラート機能と厳格な運用管理を組み合わせたものです:
包括的なDNSセキュリティのベストプラクティスを導入することで、ドメインのライフサイクル管理、ネームサーバーのセキュリティ、および電子メール認証の標準を網羅したエンドツーエンドの防御体制を構築できます。
RDAPまたはWHOISクエリを実行することで、どのドメインの有効期限も確認できます。PowerDMARCの無料WHOISドメイン検索ツールを使えば、有効期限、登録履歴、ネームサーバー、およびレジストラのステータスコードを数秒で確認できます。
ドメインの有効期限が切れると、通常、レジストラはDNSの解決を停止します。これにより、受信メールサーバーがMXレコードを照会できなくなり、受信メッセージが差出人に返送されてしまいます。一方、サーバーからの送信メッセージはSPF、DKIM、DMARCの認証に失敗し、企業の通信チャネル全体で広範囲にわたる配信障害が発生することになります。
はい。ただし、そのドメインはまず有効期限満了後のサイクルを完了する必要があります。 ICANNの標準的なgTLDポリシーに基づき、更新されなかったドメインは、自動更新猶予期間(最大45日間)および30日間の償還猶予期間を経て、5日間の削除保留状態に入ります。レジストリがドメインを削除すると、そのドメインはパブリックプールに入り、ドロップキャッチサービス、ドメイン投資家、悪意のある者が直ちに登録できるようになります。
.com のような汎用トップレベルドメインの場合、自動更新猶予期間は通常 30 日から 45 日間続き、その後、30 日間の強制的な復元猶予期間が設けられます。国別コードドメイン(.de、.uk、.ch など)については、各国のレジストリが独自のポリシーを定めています。猶予期間を大幅に短縮しているレジストリもあれば、復元期間を設けずに更新されなかったドメインを削除するレジストリもあります。
ドメインの更新を怠ると、中核となるWebサービスが停止したり、社内のメール通信に支障をきたしたり、ブランドが悪意のあるなりすましの標的となる恐れがあります。レジストラからの自動リマインダーメールのみに頼ることは、不必要な運用リスクを招くことになります。
ドメインポートフォリオを一元化されたインベントリに統合し、多段階のアラートワークフローを設定し、複数年にわたるレジストラロックを確保することで、主要なWeb資産を不慮の有効期限切れから保護することができます。同時に、DNSゾーンの設定を常に把握しておくことで、有効期限が切れた外部サービスが攻撃者への侵入経路となることを確実に防ぐことができます。
今すぐドメインの登録状況を確認し、PowerDMARCがどのようにしてチームのDNS設定のずれを追跡し、未解決の依存関係を特定し、ドメイン全体のセキュリティ体制を強化するのに役立つか、無料デモをご予約の上、ぜひご確認ください。