Waarom Magic Link-e-mails mislukken: problemen met de afleverbaarheid bij wachtwoordloze authenticatie
door
Laatst bijgewerkt:
8 leestijd: 8 minuten

door
Laatst bijgewerkt:
Belangrijkste Conclusies
Het is duidelijk waarom bedrijven inloggen via ‘magic links’ aanbieden. Wachtwoorden worden vergeten, het opnieuw instellen ervan kost tijd, en gebruikers vinden geen van beide erg prettig.
Het versturen van een inloglink via e-mail lijkt me een redelijke manier om dat allemaal te omzeilen.
Maar zoals men zegt: het zit hem in de details. De e-mail zelf is nu een onderdeel geworden van het inlogproces. Als deze niet aankomt, kan de gebruiker het inloggen niet voltooien, zelfs als alles op je website lijkt te werken.
Als je gebruikers vraagt om hun spamfolder te controleren of hun spamfilters opnieuw in te stellen en het dan nog eens te proberen, loop je waarschijnlijk veel potentiële klanten mis. Dat is te ingewikkeld voor de gemiddelde gebruiker.
Het lijkt me het beste om de belangrijkste problemen bij de levering op te lossen. Maar wat gaat er eigenlijk mis bij de levering?
Hieronder bespreken we de belangrijkste redenen waarom e-mails met ‘magic links’ mislukken, maken we een onderscheid tussen problemen met de bezorging van e-mails en problemen met de links zelf, en leggen we uit hoe je de kans kunt vergroten dat ze in de inbox van de gebruikers terechtkomen.
Een ‘magische link’-e-mail is een informele benaming voor e-mails die naar gebruikers worden verzonden om hen zonder wachtwoord toegang te geven tot een website of bron. Meer technische alternatieven voor deze term zijn onder meer ‘link voor inloggen zonder wachtwoord’ of ‘e-mail-inloglink’.
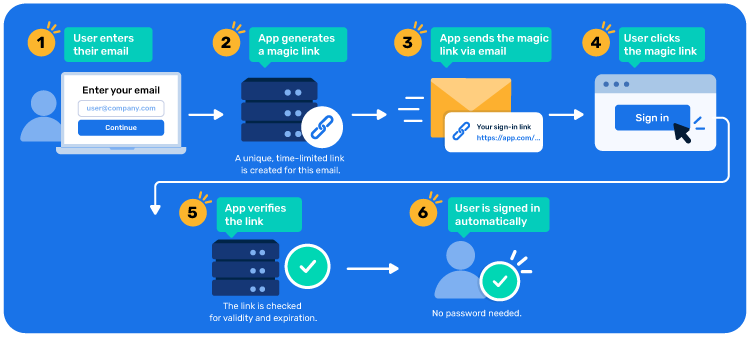
Wachtwoorden zijn lastig, vooral omdat het moeite kost om ze te onthouden. Daarom kiezen bedrijven voor oplossingen voor wachtwoordloze authenticatie, zoals ‘magic links’. Hieronder wordt stap voor stap uitgelegd hoe het werkt (de vereenvoudigde versie):
Zo’n link verloopt meestal na een bepaalde, beperkte tijd (meestal een paar minuten) en is slechts eenmalig geldig.
In deze afbeelding kun je het volledige proces zien:
Het sleutelwoord in dit hele verhaal is ‘zonder wachtwoord’, maar dat betekent niet dat er niets meer te beveiligen valt. Iemand die toegang krijgt tot je inbox, kan ook de inloglinks gebruiken die daarheen zijn gestuurd. Daar komt tweefactorauthenticatie een groot verschil kan maken en niet alleen uw account kan redden, maar ook uw wachtwoordloze aanmelding kan beschermen.
Voor het bedrijf dat deze e-mails verstuurt, is een betrouwbare bezorging net zo belangrijk. Als het bericht de gebruiker nooit bereikt, wordt het inlogproces afgebroken voordat deze toegang tot de dienst kan krijgen.
Wanneer je je app de taak toevertrouwt om het authenticatieproces van gebruikers af te handelen, is het verleidelijk om aan te nemen dat alles vlekkeloos zal verlopen. Het is immers een puur technisch proces, zonder enige kans op menselijke fouten. Maar er zijn verschillende punten waarop het mis kan gaan.
Laten we beginnen met de ontvangende server en de routinematige technische controles die bepalen of je e-mail betrouwbaar is.
Een bekende afzendernaam is geen garantie dat je e-mail door het verificatiesysteem van de ontvangende servers met open armen wordt ontvangen. Iedereen kan een naam kopiëren. Ontvangende servers hebben meer nodig dan alleen een naam; ze hebben iets nodig dat ze daadwerkelijk kunnen controleren.
Daar komen SPF, DKIM en DMARC-beleid om de hoek kijken:
Drie technische controles, één beslissing om je e-mail te accepteren of af te wijzen (of naar de spamfolder te sturen).
Bovendien kunnen je inlogmails, zelfs als je gewone zakelijke e-mails prima werken, mogelijk niet door de laatste DMARC-controle komen.
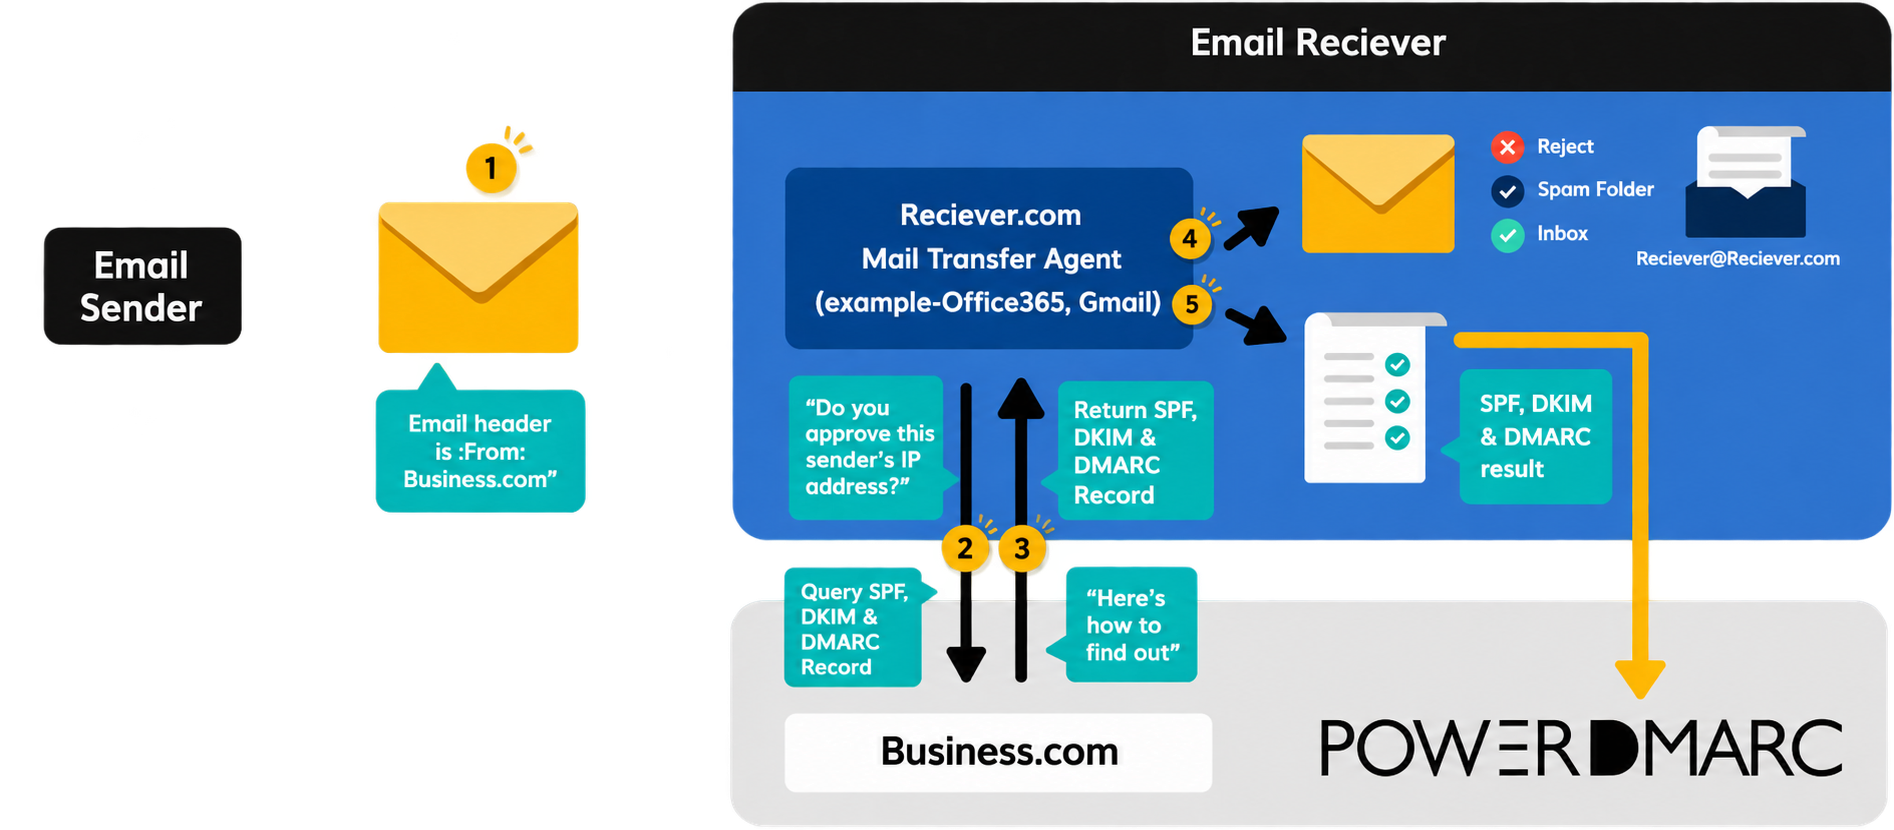
Om te achterhalen waar het probleem ligt, kun je gewoon tools voor e-mailbezorgbaarheid gebruiken en regelmatig controles uitvoeren. Controleer de SPF-, DKIM- en DMARC-instellingen en test of je e-mails de inbox bereiken. Zorg er bovendien voor dat je een daadwerkelijke aanmeldings-e-mail test, aangezien deze mogelijk een andere verzendconfiguratie gebruikt dan je gewone e-mails.
Voordat we het überhaupt gaan hebben over de inhoud van e-mails als mogelijke factor die de afleverbaarheid beïnvloedt, is er iets veel duidelijker dat we in overweging moeten nemen: de reputatie van het domein en het IP-adres van de afzender. Tot op zekere hoogte is dit zelfs nog belangrijker (het komt in ieder geval eerder aan de orde) dan de technische controles die we in het vorige hoofdstuk hebben besproken.
Om de reputatie te beoordelen, kijken e-mailproviders naar wat er vanuit jouw domein en vanaf jouw verzend-IP is verzonden:
Deze factoren zijn van invloed op de manier waarop toekomstige e-mails worden behandeld, inclusief e-mails die jouw ‘magische URL’s’ bevatten.
Bovendien ben je misschien niet het enige bedrijf dat dat IP-adres gebruikt. Veel e-maildiensten plaatsen meerdere klanten op een gedeelde infrastructuur. Je mag van geluk spreken als de andere gebruikers van dat IP-adres een betere reputatie hebben dan jij, maar dat is niet altijd het geval. Hun aangetaste reputatie zal onvermijdelijk de reputatie van je gedeelde IP-adres schaden,
Het gevolg? Ook je inlogmails kunnen door de filter worden tegengehouden.
Spamfilters werken niet altijd zoals bedoeld. Hun algoritmen worden bij elke grote update van het besturingssysteem of beveiligingspatch opnieuw geëvalueerd. Dus als je maandenlang e-mails met ‘magische links’ blijft ontvangen, betekent dat nog niet dat die de volgende maand niet toch in je spamfolder terechtkomen.
Wat e-mailspamfilters in feite doen, is dat ze scannen op verdachte e-mailinhoud:
Sommige spamfilters zijn erg gevoelig voor links waarvan de bestemming verborgen is achter URL-verkorters of meerdere omleidingen. Dit is geen volledige lijst, aangezien er nog andere redenen kunnen zijn waarom spamfilters een e-mail blokkeren.
Het feit dat een e-mail een link of een dringende zin bevat, betekent natuurlijk niet automatisch dat het om spam gaat. Spamfilters voor e-mail houden rekening met verschillende signalen tegelijk, waaronder de reputatie van de afzender. Maar onnodige toevoegingen kunnen ervoor zorgen dat een legitiem inlogbericht minder betrouwbaar overkomt.
Als je inlogmails een automatisch toegevoegde handtekening bevatten, controleer dan ook dat deel van het bericht. Een handtekening die na de DKIM-ondertekening wordt toegevoegd, kan niet alleen extra links en afbeeldingen bevatten, maar ook problemen met de e-mailverificatie door de inhoud te wijzigen die al was ondertekend.
Een afgeleverde e-mail wordt op het dashboard weergegeven als een succesvolle uitkomst. Voor de klant betekent succes dat hij toegang krijgt tot zijn account. Tussen die twee gebeurtenissen zit nog een stap, en die verloopt niet altijd vlekkeloos.
Klanten plannen hun dag niet in op basis van het tijdstip waarop ze de e-mail ontvangen waarin staat dat ze toegang tot hun account krijgen. Wanneer een toegangsverzoek wordt verzonden, kan de klant een telefoontje krijgen en daardoor even worden afgeleid. Tegen de tijd dat de klant weer toegang tot zijn account wil krijgen, is de e-mail weliswaar aangekomen, maar is de speciale URL al verlopen.
Dit is het verwachte gedrag van een tijdelijke link. Toch wordt de situatie frustrerend wanneer de klant er vanwege de lange wachttijd tijdens de levering nauwelijks gebruik van kan maken.
Bovendien kan het herhaaldelijk versturen van verzoeken tot nog een andere vorm van onduidelijkheid leiden. Afhankelijk van hoe het verzendende systeem werkt, wordt elke keer dat je op ‘verzenden’ klikt via een knop voor herverzending de vorige link geannuleerd, waardoor je meerdere vrijwel identieke e-mails ontvangt en je je gaat afvragen welke nu wel geldig is… en welke niet.
Als je een oud bericht probeert te openen, kan het gebeuren dat je per ongeluk op een link klikt die al is verwijderd; en als je dan nog een verzoek verstuurt, voeg je weer een nieuwe link toe aan al die andere verwarrende links. Dat is een bekend probleem, nietwaar?
Sommige beveiligingsscanners werken grondiger dan andere. Dit is een klassiek geval waarin ‘beter’ de vijand is van ‘goed’, dat wil zeggen: wanneer een beveiligingssysteem niet alleen de inhoud van de e-mail scant en het domein van de afzender controleert, maar ook daadwerkelijk alle links opent die in deze e-mail staan.
Je hoeft geen genie te zijn om te begrijpen wat er in dit geval gebeurt met een e-mail met een ‘magische link’. De link in die e-mail is slechts één keer geldig. Het beveiligingssysteem ontneemt je dus in feite het recht om die link te gebruiken, en de link verloopt nog voordat je hem überhaupt hebt geopend.
Als dat gebeurt, helpt het misschien niet om nog een e-mail te sturen. De vervangende e-mail doorloopt dezelfde veiligheidscontroles en kan om precies dezelfde reden onbruikbaar worden.
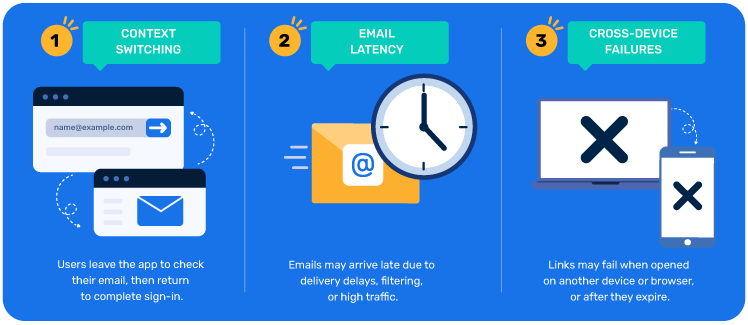
Andere veelvoorkomende problemen met magische links na bezorging in de inbox van de gebruiker zijn onder meer contextwisseling (een gebruiker moet schakelen tussen verschillende applicaties, wat vooral op mobiele apparaten erg vervelend is) en problemen bij het wisselen tussen verschillende apparaten:
Kennis is macht. We hebben bewust veel tijd en ruimte besteed aan het uitleggen van alle mogelijke oorzaken die ervoor kunnen zorgen dat het inloggen via Magic Link mislukt. Laten we nu eens kijken hoe we problemen met de e-mailbezorging kunnen oplossen die ervoor zorgen dat gebruikers geen toegang krijgen tot hun accounts.
Eén ding moet meteen duidelijk zijn: er is geen enkele instelling die alle verzendproblemen kan oplossen. Maar je kunt je inlogmails zeker betrouwbaarder maken door deze vier zaken goed te regelen:
Tip van een professional: Controleer of je e-mailprovider kliktracking toevoegt aan inloglinks en vraag of dit kan worden verwijderd als dat het geval is. Kliktracking kan de oorspronkelijke URL vervangen door een tracking-omleiding, waardoor er nog een extra kans ontstaat dat er iets misgaat. Kliktracking is sowieso niet nodig voor inlogmails.
Magische links in e-mails voor wachtwoordloze authenticatie kunnen om allerlei redenen niet werken. Sommige redenen zijn technisch van aard, andere hebben te maken met menselijke factoren.
Als afzender moet je blijven controleren hoe het ermee staat, zelfs als op het dashboard van je e-mailprogramma ‘bezorgd’ staat. Doe een extra inspanning en doorloop het inlogproces zelf, waarbij je let op de punten waar je klanten vastlopen. Je zult verbaasd zijn hoeveel inzichten je hieruit haalt en hoeveel je kunt doen om je e-mailbezorgingsproces te verbeteren.
Uw klanten zouden hier helemaal niets van hoeven te begrijpen. Ze hebben om toegang tot hun account gevraagd, en het inlogproces zou dat heel eenvoudig moeten maken.
Magische links zijn in één opzicht veiliger dan wachtwoorden: ze elimineren het bekende risico dat gebruikers zwakke wachtwoorden kiezen of hetzelfde wachtwoord voor meerdere accounts gebruiken. Maar ze brengen een ander risico met zich mee: dat iemand toegang krijgt tot het e-mailaccount van de ontvanger en misbruik maakt van zijn toegangsrechten.
Er bestaat geen universele, voor iedereen geschikte tijdlimiet voor het openen van een venster. Een ‘magische link’ moet een gebruiker voldoende tijd geven om zijn e-mailprogramma te openen, de tekst van de e-mail te lezen, de link te vinden en erop te klikken. Bij het vaststellen van die tijdlimiet moet je rekening houden met vertragingen bij de bezorging en de gevoeligheid van het account.
Nee, dat is niet het geval. Het doorstaan van de DMARC-controle helpt alleen maar om te bevestigen dat het zichtbare afzenderdomein overeenkomt met een domein dat via SPF of DKIM is geauthenticeerd. Naast het DMARC-beleid kunnen er nog andere redenen zijn waarom de bezorging mislukt, bijvoorbeeld een aangetaste reputatie van de afzender, spamachtige inhoud van het bericht, verborgen links of gewoon te veel links in één e-mail.
Het eerste wat je moet doen, is hun spamfolder controleren, want daar belanden de meeste mislukte registratie-e-mails. Een ander veelvoorkomend probleem is een fout in het e-mailadres als ze dit handmatig invoeren. Als deze twee stappen niet helpen, vraag dan om een nieuwe link, maar druk niet herhaaldelijk op ‘Verzenden’. Als je nog steeds niets ontvangt, neem dan contact op met de klantenservice of gebruik een andere aanmeldingsoptie, indien beschikbaar.