7 externe afzenders die vaak de DMARC-regels overtreden (en hoe je ze allemaal kunt verifiëren)
door
Laatst bijgewerkt:
9 leestijd: 9 minuten


door
Laatst bijgewerkt:
Belangrijkste Conclusies
De meeste organisaties versturen e-mails via veel meer systemen dan alleen hun e-mailserver. Marketingplatforms, CRM-systemen, helpdesks, factureringstools en een steeds groter wordende reeks AI-assistenten versturen allemaal berichten waarin uw domein in het ‘Van’-adres staat vermeld. Elk daarvan is een externe afzender, en elk daarvan is een plek waar SPF, DKIM en DMARC kunnen falen zonder dat iemand het merkt.
Fouten zijn nu belangrijker dan ooit. Gmail, Yahoo en Outlook.com eisen dat afzenders die meer dan 5.000 berichten per dag versturen, zich authenticeren via SPF, DKIM en DMARC en deze afstemmen op het ‘Van’-domein; anders kunnen ze niet-conforme bulkmail zonder meer weigeren. Bij een lager volume is de kans groter dat een bericht dat niet aan de DMARC-vereisten voldoet in de spamfolder terechtkomt, en het zal helemaal niet aankomen zodra je overstapt op een weigeringsbeleid.
Deze handleiding behandelt zeven categorieën externe afzenders, legt uit hoe elke categorie doorgaans de DMARC-regels overtreedt, en somt de stappen op om deze te verifiëren. De handleiding sluit af met voorbeelden van DNS-records, een verificatiemethode en een implementatieplan.
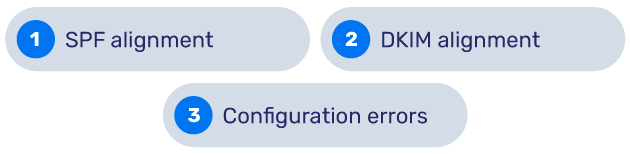
DMARC wordt goedgekeurd wanneer ten minste één van SPF of DKIM wordt goedgekeurd en deze overeenkomt met het domein in het zichtbare ‘Van’-adres. Die overeenstemming is het punt dat mensen vaak over het hoofd zien.
Bij ‘versoepelde afstemming’ – de standaardinstelling – wordt een subdomein afgestemd op het bovenliggende organisatiedomein. Bij ‘strikte afstemming’ is een exacte overeenkomst vereist. Aangezien DKIM-handtekeningen doorgaans intact blijven bij het doorsturen, terwijl dit bij SPF vaak niet het geval is, streven de meeste teams naar DKIM-afstemming voor elke externe afzender.
| Type afzender | Waar DMARC meestal faalt | Eerste oplossing |
|---|---|---|
| 1. Notulisten voor AI-vergaderingen | Functies waarmee je via je domein e-mails verstuurt vanaf andere servers dan die van je e-mailprovider | Vraag welk domein in het ‘Van’-adres staat, en voer vervolgens authenticatie uit of pas beperkingen toe |
| 2. Marketingplatforms | Het standaard bounce-domein van de leverancier en de DKIM-handtekening komen niet overeen | Een eigen subdomein met aangepaste DKIM en return-path |
| 3. CRM en verkoopbetrokkenheid | Massale verzendingen vanaf platformservers en te veel SPF-includes | Verzending via mailbox voor 1:1-mail; geauthenticeerd subdomein voor mailreeksen |
| 4. Helpdesk en ondersteuning | Antwoorden van support@ die door de helpdesk zijn verzonden, en doorsturen waardoor de SPF-regel wordt geschonden | DKIM- en return-path-records van de leverancier; geen blinde doorsturing |
| 5. Kalender en planning | Verzending met merknaam en ongetekende kalenderberichten | Schakel aangepaste DKIM in bij uw e-mailprovider; verifieer verzendingen onder uw eigen merknaam |
| 6. Facturering en betalingen | Facturen van billing@ zonder bijbehorende DNS-records | Aangepast verzenddomein met providerrecords; overgang naar handhaving |
| 7. HR en werving | Systemen die door HR zijn opgezet zonder beoordeling door IT | Door IT-afdeling gecontroleerde configuratie op een geauthenticeerd subdomein |
Vergaderassistenten sturen samenvattingen, actiepunten en conceptversies voor vervolgstappen en delen links, vaak met deelnemers buiten uw bedrijf. Of uw team nu Fathom gebruikt of alternatieven voor Fathom overweegt alternatieven voor Fathom, vraag de leverancier dan hoe de e-mails worden geauthenticeerd voordat u een mailbox koppelt of het verzenden vanuit uw domein inschakelt.
Veel van deze tools versturen e-mails vanaf hun eigen domein en tonen uw naam als weergavenaam. Dit heeft geen invloed op uw DMARC-resultaten, omdat het domein in het ‘Van’-adres dat van de leverancier is. De problemen beginnen bij functies die uw domein in het ‘Van’-adres vermelden en vanaf de servers van de leverancier versturen, zoals vervolg-e-mails die lijken te zijn afkomstig van u. Die berichten bevatten het retourpad en de DKIM-handtekening van de leverancier, waardoor ze weliswaar voldoen aan de SPF- en DKIM-controles, maar toch niet overeenkomen met uw domein. Een derde patroon is een tool die via uw eigen Google- of Microsoft-mailbox verstuurt. Die e-mail wordt ondertekend en afgeleverd door uw e-mailprovider, dus er is wel overeenstemming zolang DKIM-ondertekening daar voor uw domein is ingeschakeld.
Vragen die je aan de verkoper moet stellen:
Hoe je dit kunt verifiëren:
Marketingplatforms versturen de grootste hoeveelheid e-mail namens derden, waardoor ze de meest voorkomende bron van DMARC-problemen zijn. Standaard ondertekenen veel platforms de e-mail met de eigen DKIM-sleutel van de leverancier en gebruiken ze het bounce-domein van de leverancier als retourpad. SPF en DKIM komen dan wel overeen met het domein van de leverancier, maar geen van beide komt overeen met het domein in uw ‘Van’-adres, waardoor DMARC mislukt.
Bij grote volumes staat er meer op het spel. Gmail, Yahoo en Outlook.com eisen dat afzenders die meer dan 5.000 berichten per dag versturen, zich authenticeren via SPF, DKIM en DMARC en dat het ‘Van’-domein overeenkomt met de afzender. Daarnaast moeten marketingmails voorzien zijn van een afmeldfunctie met één klik en een laag percentage spamklachten. Bulkmail die niet aan deze eisen voldoet, kan direct worden geweigerd.
Hoe je dit kunt verifiëren:
Verkooptools verzenden berichten doorgaans op een van de volgende twee manieren. Eén-op-één-e-mails die via een gekoppelde Google- of Microsoft-mailbox worden verzonden, worden door uw e-mailprovider geauthenticeerd. Voor bulkcampagnes en opties waarbij berichten via het platform worden verzonden, wordt gebruikgemaakt van de eigen servers van het platform, en die moeten worden geconfigureerd. Een veelvoorkomende fout is dat een platform berichten verzendt vanaf de persoonlijke e-mailadressen van gebruikers op uw domein zonder dat DKIM of het retourpad is ingesteld.
Deze tools stapelen ook SPF-includes op. Elke include kost DNS-lookups, en SPF staat er slechts 10 per evaluatie toe (RFC 7208). Als de limiet wordt overschreden, behandelen ontvangers SPF als een permanente fout, waardoor de controle mislukt.
Hoe je dit kunt verifiëren:
Supportteams willen meestal dat antwoorden afkomstig zijn van [email protected]. Dat betekent dat de servers van de helpdesk e-mails versturen met uw domein in het ‘Van’-adres, wat SPF- of DKIM-validatie vereist om aan de DMARC-eisen te voldoen. Bij veel configuraties wordt dit overgeslagen, omdat tickets tijdens het testen lijken te werken: de controles van de leverancier zelf slagen en de bezorging in een minder strenge inbox verloopt succesvol.
De afhandeling van inkomende e-mail brengt een tweede reeks problemen met zich mee. Het automatisch doorsturen van een supportmailbox naar de helpdesk is eenvoudig, maar door het doorsturen wordt SPF vaak ongeldig, omdat het IP-adres van de doorstuurder niet is geautoriseerd voor de oorspronkelijke afzender. DKIM-handtekeningen blijven bij het doorsturen intact, wat een van de redenen is waarom DKIM-afstemming betrouwbaarder is dan SPF-afstemming.
Hoe je dit kunt verifiëren:
Planningstools versturen uitnodigingen, bevestigingen en herinneringen, meestal namens een organisator. De meeste versturen deze vanuit het domein van de leverancier, waarbij uw adres in het veld ‘Reply-To’ staat; dit heeft geen invloed op uw DMARC. Problemen ontstaan door merkgebonden opties die zonder authenticatie vanuit uw domein worden verstuurd, en door agenda-e-mails die ongetekend worden verzonden.
Het geval waarin geen handtekening is geplaatst, wordt gemakkelijk over het hoofd gezien. Als DKIM-ondertekening niet is ingeschakeld voor uw aangepaste domein in Microsoft 365, wordt uitgaande e-mail in plaats daarvan ondertekend met het standaardtenantdomein, dat niet overeenkomt met uw ‘Van’-domein. Ook bij Google Workspace moet DKIM voor uw domein zijn ingeschakeld.
Hoe je dit kunt verifiëren:
Facturen, kwitanties en betalingsherinneringen behoren tot de meest misbruikte soorten e-mails. Aanvallers bootsen deze na omdat ontvangers snel reageren op alles wat met geld te maken heeft, en een vervalste factuur kan ervoor zorgen dat een betaling naar een andere bestemming wordt doorgestuurd. Deze platforms versturen e-mails vaak vanuit hun eigen domein met uw bedrijfsnaam, en bieden de mogelijkheid om te verzenden via [email protected]. Die optie werkt alleen voor DMARC als de DNS-records correct zijn ingesteld.
Bedrijven maken vaak gebruik van meerdere factureringssystemen tegelijk, zoals boekhoudsoftware, een betalingsverwerker en een abonnementsbeheersysteem. Elk daarvan is een afzonderlijke afzender met zijn eigen gegevens.
Hoe je dit kunt verifiëren:
Sollicitantvolgsystemen versturen e-mails naar kandidaten via adressen die eindigen op careers@ of jobs@, onboardingplatforms sturen welkomstberichten en salarisverwerkingssystemen sturen meldingen naar werknemers. Deze systemen worden vaak door HR geselecteerd en geconfigureerd zonder dat IT hierbij betrokken is, waardoor niemand de DNS-instellingen controleert. Het gevolg is dat aanbiedingen in de spamfolder terechtkomen en kandidaten uitnodigingen voor sollicitatiegesprekken mislopen.
Ook hier komt identiteitsfraude veel voor. E-mails met vacaturefraude waarin de huisstijl van een echt bedrijf wordt nagebootst, zijn een veelgebruikte tactiek, en een strikt DMARC-beleid maakt het moeilijker om dergelijke e-mails vanaf je eigen domein te versturen.
Hoe je dit kunt verifiëren:
De exacte namen en waarden zijn afkomstig van de configuratiepagina van de betreffende leverancier. De onderstaande voorbeelden geven weer wat je kunt verwachten. De domeinnamen zijn tijdelijke aanduidingen.
SPF op het verzendende subdomein (één record per domein)
mail.example.com. TXT “v=spf1 include:_spf.vendor.example ~all”
DKIM-ondertekeningsrecords, die doorgaans worden geleverd als CNAME’s:
selector1._domainkey.mail.example.com. CNAME selector1.dkim.vendor.example.
selector2._domainkey.mail.example.com. CNAME selector2.dkim.vendor.example.
Aangepast domein voor het retourpad (bounce)
bounce.mail.example.com. CNAME return.vendor.example.
DMARC-record, start in de bewakingsmodus
_dmarc.example.com. TXT “v=DMARC1; p=none; rua=mailto:[email protected]”
Stuur een echt bericht vanuit het systeem naar een externe mailbox, open de bron van het oorspronkelijke bericht en bekijk de authenticatieresultaten. Je wilt dat SPF of DKIM de controle doorstaan en dat het domein dat daarachter zit overeenkomt met het ‘Van’-domein.
In overeenstemming: DMARC geslaagd
spf=pass smtp.mailfrom=bounce.mail.example.com
dkim=pass header.d=mail.example.com
dmarc=pass header.from=mail.example.com
Geslaagd, maar niet in overeenstemming: DMARC-fout
spf=pass smtp.mailfrom=bounces.vendor.example
dkim=pass header.d=vendor.example
dmarc=fail header.from=example.com
In het tweede voorbeeld worden beide controles met succes doorlopen, maar voor het domein van de leverancier. Geen van beide komt overeen met example.com, dus DMARC mislukt. Dat is het kenmerk van een niet-geverifieerde externe afzender.
Wat is het verschil tussen het slagen voor SPF of DKIM en het slagen voor DMARC?
SPF en DKIM kunnen voor elk domein worden goedgekeurd, ook voor dat van de leverancier. DMARC voegt hieraan de eis toe dat het goedgekeurde domein overeenkomt met het domein in je „Van”-adres.
Moet ik elke leverancier aan mijn SPF-record toevoegen?
Niet altijd. Als een leverancier een aangepast retourpad op je subdomein gebruikt en ondertekent met ‘aligned’ DKIM, kan DMARC de controle doorstaan zonder dat je root-SPF-record wordt aangepast. Door minder ‘includes’ te gebruiken, blijf je bovendien binnen de limiet van 10 lookups.
Moet ik subdomeinen gebruiken voor afzenders van derden?
Vaak wel, ja. Een subdomein scheidt reputatie- en DNS-records van elkaar en maakt het gemakkelijker om elke bron te volgen en te beheren. Houd er rekening mee dat subdomeinen je DMARC-beleid overnemen, tenzij je `sp=` instelt of een apart record publiceert.
Hoe lang duurt het voordat p=reject wordt bereikt?
Dat hangt af van het aantal afzenders dat je hebt en hoe snel je de problemen kunt oplossen. Bij veel organisaties duurt dit enkele weken tot een paar maanden, waarbij ze zich baseren op geaggregeerde rapporten.
Wat als een leverancier geen overeenkomst kan sluiten met mijn domein?
Dan zou DMARC de SPF-afstemming moeten doorstaan met een aangepast retourpad. Als geen van beide mogelijk is, moet de leverancier vanaf zijn eigen domein verzenden, niet vanaf het jouwe.
Is DMARC van toepassing op e-mail die via Google Workspace of Microsoft 365 wordt verzonden?
Ja. Zorg ervoor dat DKIM-ondertekening daar voor uw eigen domein is ingeschakeld, anders wordt de e-mail mogelijk ondertekend met een standaarddomein dat niet overeenkomt.

 PowerDMARC versus DMARCTrust: welk e-mailauthenticatieplatform past het beste bij u?