NZ organisaties met lage DMARC-nalevingspercentages
door
Laatst bijgewerkt:
2 leestijd: 2 minuten
door
Laatst bijgewerkt:
Belangrijkste Conclusies
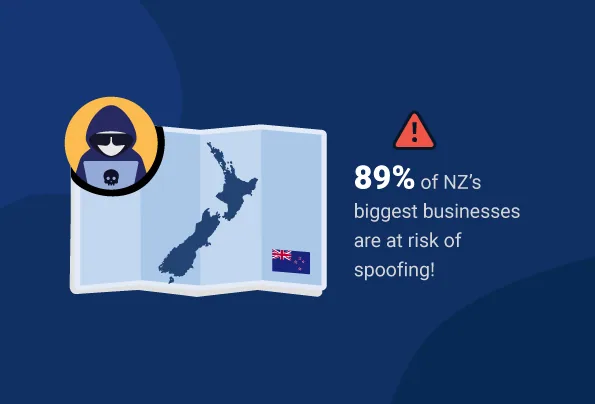
De top 200 bedrijven en overheidsinstellingen in Nieuw-Zeeland hebben te kampen met ernstige problemen met DMARC-compliance, waardoor ze wereldwijd op de 36e plaats staan.
In de afgelopen jaren zijn veel grote landen over de hele wereld het belang gaan inzien van e-mailbeveiliging om phishing-aanvallen te voorkomen. In dit klimaat van snelle veranderingen in cyberbeveiligingspraktijken loopt Nieuw-Zeeland achter op zijn collega's wat betreft bewustwording en respons op wereldwijde beveiligingstrends.
We hebben 332 domeinen van organisaties in zowel de publieke als de private sector onderzocht. Onder de domeinen die we onderzochten waren:
Door hun openbare DNS-records te bestuderen en gegevens te verzamelen over hun SPF- en DMARC-statussen, konden we gegevens verzamelen over hoe goed grote Nieuw-Zeelandse organisaties beschermd zijn tegen spoofing. Je kunt onze studie downloaden om de details achter deze cijfers te ontdekken:
Onze volledige studie bevat een diepgaand onderzoek naar de grootste hindernissen waarmee Nieuw-Zeelandse bedrijven te maken krijgen bij het effectief implementeren van DMARC.
 PowerDMARC kondigt partnerschap aan met Qatar-gebaseerde Cyber Beveiligi...