Lista de comprobación del administrador de TI para responder a un incidente de suplantación de identidad en el correo electrónico empresarial
por
Última actualización:
Tiempo de lectura: 6 min

por
Última actualización:
Puntos clave
El compromiso del correo electrónico empresarial (BEC) no es simplemente un problema de filtrado de correo electrónico. Una vez que un atacante consigue acceder a un buzón legítimo, un ataque BEC puede desarrollarse desde el interior de tu propia organización. Los atacantes pueden utilizar conversaciones existentes, contactos, información de pago, calendarios, archivos y procesos internos para que la actividad fraudulenta parezca algo habitual.
Esto cambia el trabajo de los administradores de TI. Una respuesta eficaz ante un ataque de suplantación de identidad en el correo electrónico empresarial debe abarcar la identidad comprometida, el buzón de correo, los dispositivos finales relacionados, la infraestructura de correo electrónico, los procesos financieros y las pruebas necesarias para comprender lo que ha ocurrido. El primer objetivo es la contención. El segundo es determinar hasta dónde ha llegado el atacante.
Una capa central de operaciones de TI facilita la coordinación de la respuesta. El software de gestión de TI puede ayudar a los administradores a realizar un seguimiento de los dispositivos afectados, los usuarios, el software, los cambios de configuración y las tareas de corrección desde una vista operativa común. No sustituye a los controles de seguridad del correo electrónico, pero proporciona un contexto útil cuando un incidente va más allá de un único buzón.
Abre un registro de incidencia tan pronto como se sospeche de un caso de BEC y asigna a una persona responsable de la respuesta técnica. A partir de ahí, elabora una cronología que incluya el primer mensaje sospechoso, el acceso sospechoso a la cuenta, los cambios en la contraseña o en la autenticación multifactorial (MFA), los cambios en las reglas del buzón, los mensajes salientes y cualquier actividad financiera.
Evita realizar cambios que destruyan pruebas útiles antes de que se haya documentado la investigación inicial. Al mismo tiempo, la preocupación por preservar las pruebas nunca debe permitir que el atacante siga teniendo acceso activo. La respuesta debe encontrar un equilibrio entre ambos aspectos.
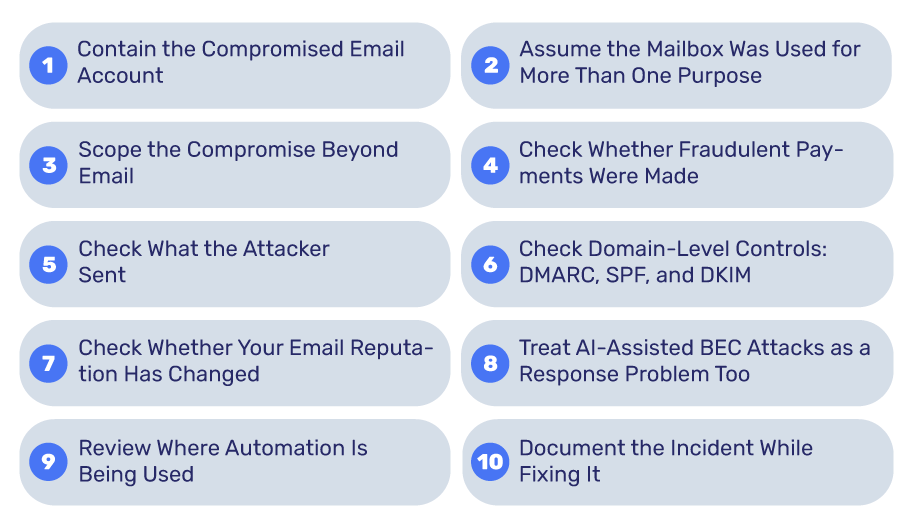
La primera prioridad técnica es impedir que el atacante siga utilizando la cuenta. Tu lista de comprobación inmediata debería incluir:
Las reglas del buzón merecen una atención especial. Un atacante puede crear reglas que reenvíen automáticamente determinados mensajes, oculten las alertas de seguridad o eliminen comunicaciones que puedan delatar la intrusión.
Un buzón de correo comprometido no debe considerarse un problema aislado relacionado con las credenciales.
Los atacantes pueden buscar en los mensajes anteriores facturas, datos de proveedores, nombres de directivos, información de pago, detalles de contratos, datos de clientes o enlaces de autenticación. También pueden seguir las conversaciones antes de enviar una solicitud fraudulenta, de modo que el mensaje encaje de forma natural en una relación comercial ya existente.
Revisa el buzón en busca de indicios de espionaje, así como de casos evidentes de fraude. Fíjate en inicios de sesión inusuales, nuevas reglas de reenvío, conversaciones eliminadas, mensajes enviados sospechosos y cambios en la configuración de la cuenta.
Elabora una cronología siempre que sea posible. ¿Cuándo se produjo el inicio de sesión sospechoso? ¿Cuándo se envió el primer mensaje fraudulento? ¿Se modificaron los ajustes del buzón antes o después de ese suceso? Estos detalles ayudan a distinguir el acceso inicial de la actividad posterior.
Una de las distinciones más importantes a la hora de responder a los ataques de BEC es la que se establece entre el compromiso del buzón de correo y la suplantación de identidad.
Si el atacante ha obtenido credenciales válidas, es posible que también se hayan visto comprometidos otros sistemas. Comprueba si la cuenta da acceso a almacenamiento en la nube, plataformas de colaboración, sistemas de administración remota, aplicaciones financieras, plataformas CRM, gestores de contraseñas o documentación interna.
Investiga también el dispositivo del empleado afectado. Es posible que una página de phishing haya capturado las credenciales sin comprometer el terminal, mientras que la presencia de malware o de un programa de robo de información apunta a un problema más grave.
Es aquí donde los datos sobre la administración de terminales y de TI cobran valor. La pregunta no es solo «¿Se ha visto comprometida esta bandeja de correo?», sino «¿A qué más podría tener acceso esta identidad?».
El BEC suele tener un objetivo económico, por lo que los departamentos de finanzas y de informática deberían colaborar, en lugar de tratar el incidente como un problema puramente técnico.
Compara las solicitudes de pago recientes con los registros habituales de los proveedores. Presta especial atención a:
El método de verificación más seguro es un canal de comunicación independiente y de confianza. Confirma un nuevo número de cuenta bancaria utilizando los datos de contacto habituales; nunca respondas al correo electrónico en el que se te solicitó el cambio.
Una vez controlada la situación, comprueba si la cuenta comprometida se utilizó para ponerse en contacto con clientes, proveedores, empleados o directivos.
Revisa los registros de correo enviado y los historiales de los mensajes, siempre que estén disponibles. Identifica los mensajes que contengan instrucciones de pago, enlaces para restablecer contraseñas, archivos adjuntos maliciosos, solicitudes de información confidencial o cambios en los procesos establecidos.
Avisa rápidamente a los destinatarios, sobre todo si pudieran seguir una instrucción controlada por un atacante. Un mensaje enviado desde un buzón de correo electrónico auténtico de la empresa resulta mucho más creíble que un correo electrónico de phishing convencional, sobre todo cuando retoma una conversación ya iniciada.
No des por sentado que borrar el mensaje fraudulento del buzón del remitente pone fin al incidente. Es posible que los destinatarios ya lo hayan abierto, reenviado o hayan tomado medidas al respecto.
DMARC, SPF y DKIM son medidas de control importantes contra el BEC, pero los administradores de TI deben comprender qué puede y qué no puede lograr cada una de ellas.
DMARC ofrece un marco normativo para gestionar los mensajes que no superan la autenticación, con opciones para supervisarlos, ponerlos en cuarentena o rechazarlos. Tu política de DMARC es, por lo tanto, un elemento importante para proteger tu dominio contra la suplantación de identidad.
Sin embargo, esto no detiene automáticamente a un atacante que envíe mensajes desde un buzón de correo realmente comprometido. Si el delincuente accede a una cuenta legítima y envía un mensaje a través del servicio de correo autorizado, el mensaje seguirá pudiéndose autenticar con normalidad.
Tras un incidente, revisa tu configuración de SPF, DKIM y DMARC y comprueba que todos los servicios de envío legítimos estén correctamente identificados. El objetivo es reducir la suplantación de dominio y, al mismo tiempo, abordar por separado la apropiación de cuentas.
Una cuenta comprometida puede generar un segundo problema si los atacantes la utilizan para enviar grandes cantidades de correos electrónicos maliciosos o no deseados.
Revisión listas de bloqueo, tasas de rebote, reclamaciones por spam y otros indicadores de reputación del remitente. La supervisión ayuda a determinar si el incidente ha afectado a tu capacidad para enviar correo legítimo. Un servicio de reputación de correo electrónico puede ofrecer información adicional sobre la reputación del dominio y de la IP durante ese proceso.
Esto es importante porque recuperar el control de un buzón de correo no revierte necesariamente todas las consecuencias del ataque. Es posible que otros sistemas de correo ya hayan reaccionado ante el tráfico generado durante el ataque.
El objetivo fundamental de BEC no ha cambiado, pero sí lo ha hecho la calidad de la suplantación de identidad.
Un análisis reciente de Forbes describe cómo los atacantes combinan la información obtenida de las organizaciones con comunicaciones generadas por IA, clonación de voz y tecnología «deepfake» para que las solicitudes fraudulentas resulten más convincentes. El artículo también señala un aumento considerable de las pérdidas por BEC registradas en EE. UU. entre 2021 y 2025. Las estafas potenciadas por la IA están haciendo que algunas señales de alerta tradicionales sean menos fiables.
Una gramática deficiente o un mensaje claramente genérico ya no pueden considerarse los principales indicadores de fraude. Los controles de autenticación, las normas de transacción y la verificación independiente cobran mayor importancia cuando el mensaje en sí mismo parece convincente.
Las mismas organizaciones que se enfrentan a ataques de BEC cada vez más sofisticados también están introduciendo una mayor automatización en sus operaciones de TI.
Las últimas noticias sobre empresas del Reino Unido apuntan a un uso cada vez mayor de la IA en la gestión de las tecnologías de la información, incluida la gestión automatizada de tareas rutinarias relacionadas con los servicios y la infraestructura. La IA en las TI también plantea la cuestión de cuánto control deben conservar las organizaciones a medida que los sistemas automatizados asumen más responsabilidades.
Esto es importante durante la respuesta ante incidentes. Los sistemas automatizados pueden identificar actividades sospechosas, recopilar registros, desactivar cuentas o activar flujos de trabajo con rapidez, pero es necesario controlar estrictamente sus permisos.
Investigación en materia de seguridad sobre los flujos de trabajo impulsados por IA destaca igualmente los riesgos que surgen cuando los sistemas autónomos obtienen acceso privilegiado a la infraestructura empresarial. El entorno de respuesta a incidentes no es una excepción.
Comprueba qué sistemas automatizados tenían acceso permanente a la identidad comprometida y confirma que sus permisos estuvieran lo suficientemente restringidos como para limitar el alcance del impacto.
Este paso suele pasarse por alto. Anota lo que ocurrió mientras aún se disponga de las pruebas.
Registra el indicador inicial, las cuentas afectadas, las direcciones IP sospechosas, los cambios en las reglas de los buzones de correo, los eventos de autenticación, los mensajes fraudulentos, los intentos de pago, las medidas de contención, el restablecimiento de credenciales, los sistemas revisados y las notificaciones enviadas. De este modo se crea un registro técnico para futuras investigaciones y se facilita la identificación de los fallos en los controles.
La revisión final debería responder a varias preguntas prácticas:
La respuesta ante un ataque de BEC es más eficaz cuando se aborda simultáneamente como un incidente relacionado con la identidad, la infraestructura, las finanzas y las comunicaciones. Se debe contener la cuenta, revocar la persistencia, delimitar el alcance del acceso, proteger los procesos financieros, revisar los controles de dominio, preservar las pruebas y verificar las instrucciones importantes a través de un canal que no esté bajo el control del buzón de correo comprometido.
¿Cuál es el primer paso a la hora de responder ante un caso de suplantación de identidad en el correo electrónico empresarial?
Controla la cuenta comprometida. Restricte su acceso, revoca las sesiones activas y actualiza los tokens; a continuación, restablece la contraseña y elimina cualquier método de autenticación multifactorial (MFA) desconocido, autorizaciones OAuth y reglas de la bandeja de entrada.
¿DMARC detiene los ataques de suplantación de identidad empresarial (BEC)?
DMARC impide que los atacantes suplanten tu dominio, pero no puede impedir que se envíen mensajes desde un buzón de correo que haya sido realmente comprometido, ya que esos mensajes superan la autenticación. Para evitar la apropiación de cuentas también se necesitan controles a nivel de identidad.
¿Basta con restablecer la contraseña tras el acceso no autorizado a una cuenta de correo electrónico?
No. Los atacantes pueden mantener el acceso a través de sesiones activas, tokens de actualización, el consentimiento de la aplicación OAuth, los métodos de autenticación multifactorial añadidos y las reglas de reenvío. Revoca todos estos elementos junto con el restablecimiento de la contraseña.