Guide de configuration de DKIM, DMARC et « SPF » pour la messagerie Oracle

par
Dernière mise à jour :
5 Temps de lecture : 5 min
par
Dernière mise à jour :
Points clés à retenir
Si votre entreprise utilise Oracle Cloud Infrastructure (OCI) Email Delivery ou Oracle Integration Cloud (OIC) pour envoyer des messages transactionnels, des notifications ou des campagnes de masse, la mise en place d'une authentification de domaine fiable constitue une étape essentielle.
La mise en place d'une authentification correcte des e-mails (SPF, DKIM et DMARC) garantit la protection de votre domaine contre l'usurpation d'identité. Sans ces enregistrements, vos e-mails générés par Oracle courent un risque élevé d'atterrir dans les dossiers de spam ou d'être complètement bloqués par les principaux fournisseurs de messagerie tels que Gmail et Yahoo.
Oracle Cloud Infrastructure propose des services de notification et d'envoi de messages adaptés aux entreprises. Bien que sa plateforme d'envoi soit hautement sécurisée, l'envoi d'e-mails à partir d'un domaine personnalisé non authentifié déclenche souvent les filtres anti-spam.
Une fois que vous aurez configuré les protocoles d'authentification nécessaires, vous en constaterez immédiatement les avantages :
Pour lancer la procédure de configuration, vous devrez vous connecter à votre console Oracle Cloud Infrastructure (OCI) et accéder au panneau de gestion DNS de votre registraire de domaine (tel que Cloudflare, GoDaddy ou Route 53).
Pour générer vos valeurs d'authentification, vous devez d'abord enregistrer votre domaine d'envoi dans la console OCI.
1. Connectez-vous à la console OCI dans la région spécifique utilisée par vos applications pour l'envoi de courriers.
2. Ouvrez le menu de navigation et sélectionnez « Services pour développeurs ».
3. Dans la section « Intégration des applications », sélectionnez « Envoi d'e-mails », puis cliquez sur « Domaines de messagerie ».
4. Cliquez sur « Créer un domaine de messagerie », sélectionnez votre compartiment, puis saisissez le domaine ou sous-domaine d'envoi exact que vous utiliserez dans votre adresse « De ».
5. Ensuite, ouvrez le menu « Expéditeurs approuvés » et ajoutez chaque adresse e-mail spécifique qui enverra des messages via Oracle, car OCI rejette les messages provenant d'expéditeurs non approuvés.
Un enregistrement « SPF » indique aux serveurs destinataires quelles adresses IP sont autorisées à envoyer des e-mails au nom de votre domaine. Oracle utilise des enregistrements régionaux et continentaux pour optimiser votre configuration.
Connectez-vous à la console de votre fournisseur DNS et mettez à jour vos enregistrements TXT. Si vous ne disposez pas encore d'un enregistrement « SPF », créez un nouvel enregistrement TXT sur votre domaine racine (@) :
États-Unis/Amériques : v=spf1 include:rp.oracleemaildelivery.com ~all
Europe : v=spf1 include:eu.rp.oracleemaildelivery.com ~all
Asie-Pacifique : v=spf1 include:ap.rp.oracleemaildelivery.com ~all
Toutes les régions commerciales : v=spf1 include:rp.oracleemaildelivery.com include:ap.rp.oracleemaildelivery.com include:eu.rp.oracleemaildelivery.com ~all
Note: If you have an existing SPF record for other services like Google Workspace or Microsoft 365, do not create a second TXT record. Simply merge the correct Oracle include statement into your existing record before the ~all tag. For example: v=spf1 include:_spf.google.com include:rp.oracleemaildelivery.com ~all.
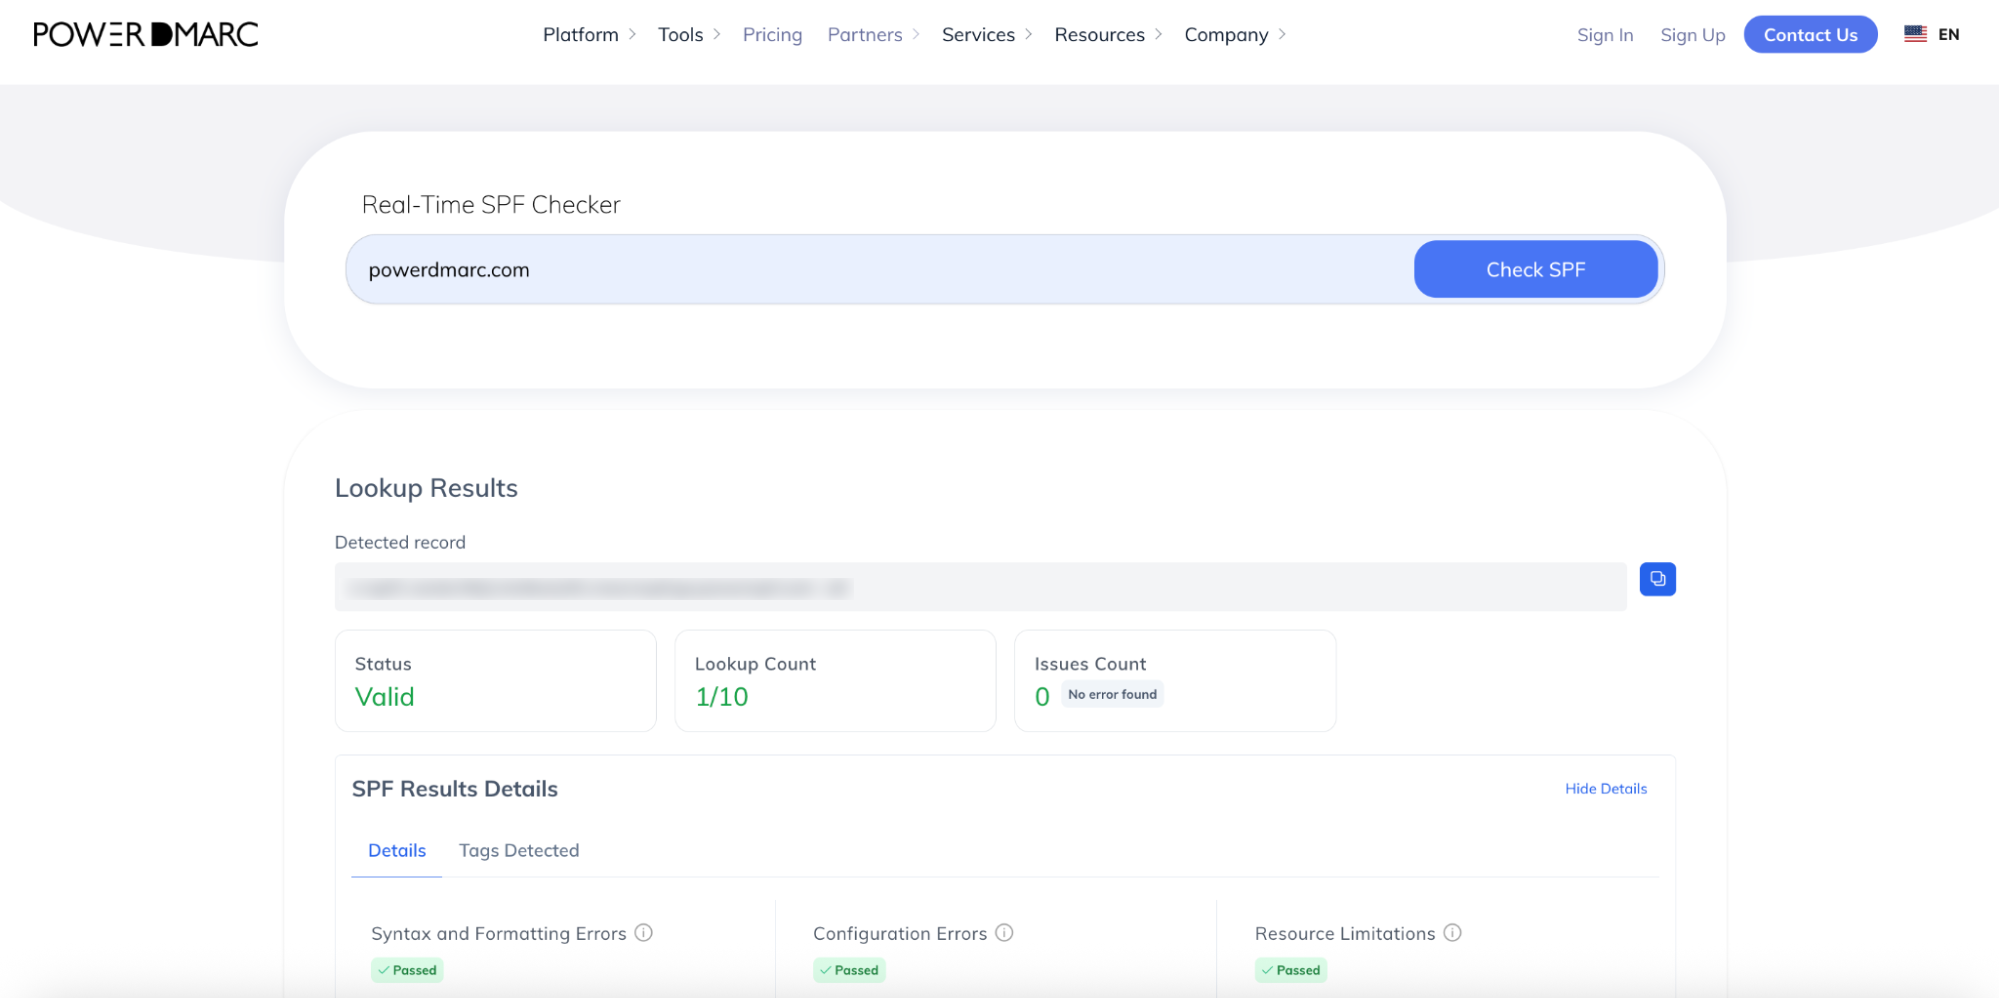
Si vous gérez plusieurs sources d'envoi et que vous approchez de la limite, notre solution « Hosted SPF » mérite votre attention ; vous pouvez d'ailleurs vérifier votre score actuel grâce à l'outil de vérification «SPF » de PowerDMARC.
Le protocole DKIM ajoute une signature numérique à vos messages sortants, ce qui permet de vérifier que l'e-mail a bien été envoyé et autorisé par le propriétaire du domaine.
1. Retournez dans votre console OCI, dans la section « Domaines de messagerie », puis sélectionnez votre nom de domaine.
2. Dans la section « Ressources » de la page de détails à gauche, sélectionnez « DKIM », puis cliquez sur « Ajouter un DKIM ».
3. Saisissez le nom de votre choix pour le sélecteur, puis cliquez sur « Générer un enregistrementDKIM ».
4. OCI va générer un enregistrement CNAME et une valeur d'enregistrement CNAME.
5. Connectez-vous à la console de votre fournisseur DNS et publiez l'enregistrement CNAME généré :
6. Revenez à la console OCI, cliquez sur « Ajouter DKIM » pour terminer la génération, puis attendez que le statut passe à « actif ».
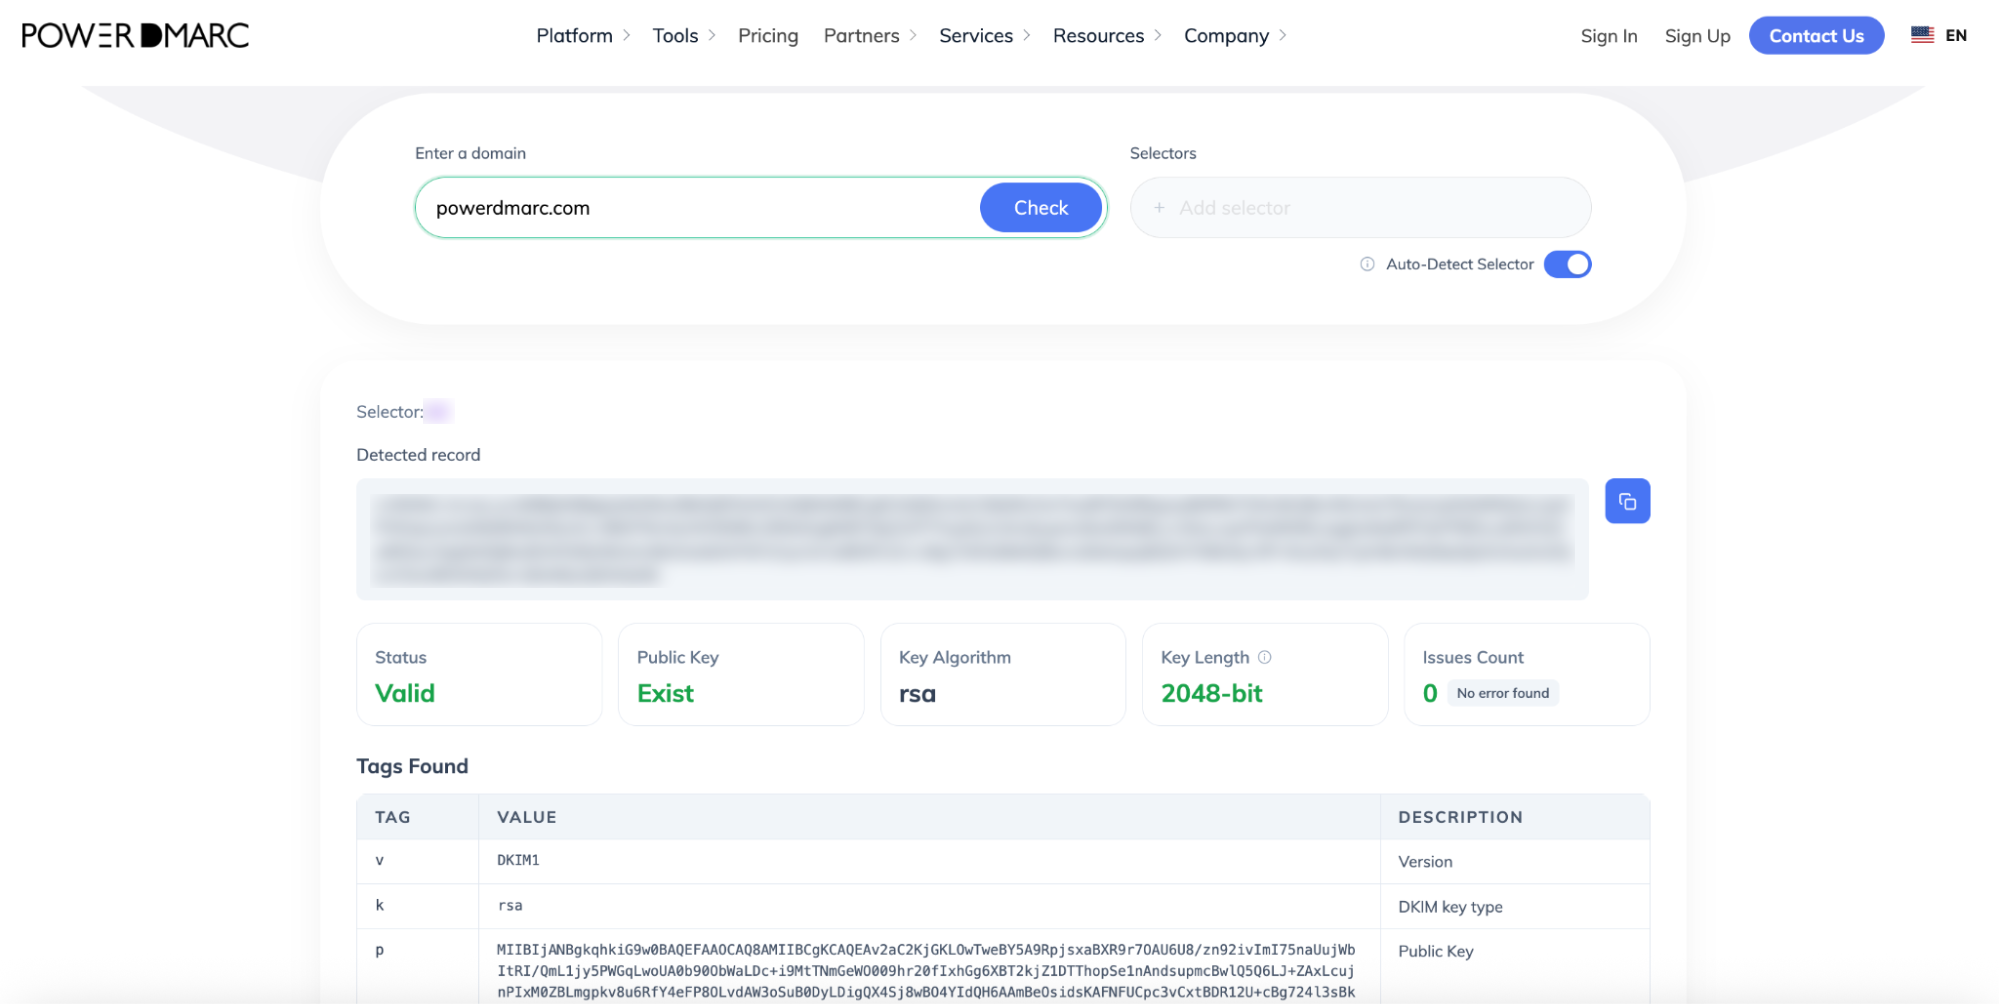
Vous pouvez vérifier l'enregistrement lui-même à l'aide de l'outil de vérification DKIM de PowerDMARC.
Une fois vos enregistrements SPF et DKIM publiés, il est nécessaire de mettre en place une politique DMARC afin de protéger l'identité de votre domaine.
Vous pouvez créer votre enregistrement DMARC en toute sécurité à l'aide du générateur gratuit de PowerDMARC :
1. Accédez à l'outil gratuit de génération d'enregistrements DMARC de PowerDMARC.
2. Définissez votre politique sur p=none (mode « surveillance uniquement »). Cela permet de transmettre vos messages normalement tout en générant des rapports agrégés, afin que vous puissiez suivre l'état de vos flux de messagerie.
3. Saisissez votre adresse e-mail dédiée à la sécurité afin de recevoir les rapports agrégés DMARC (rua).
4. Connectez-vous à votre panneau de gestion DNS et ajoutez un nouvel enregistrement TXT :
5. Enregistrez l'enregistrement.
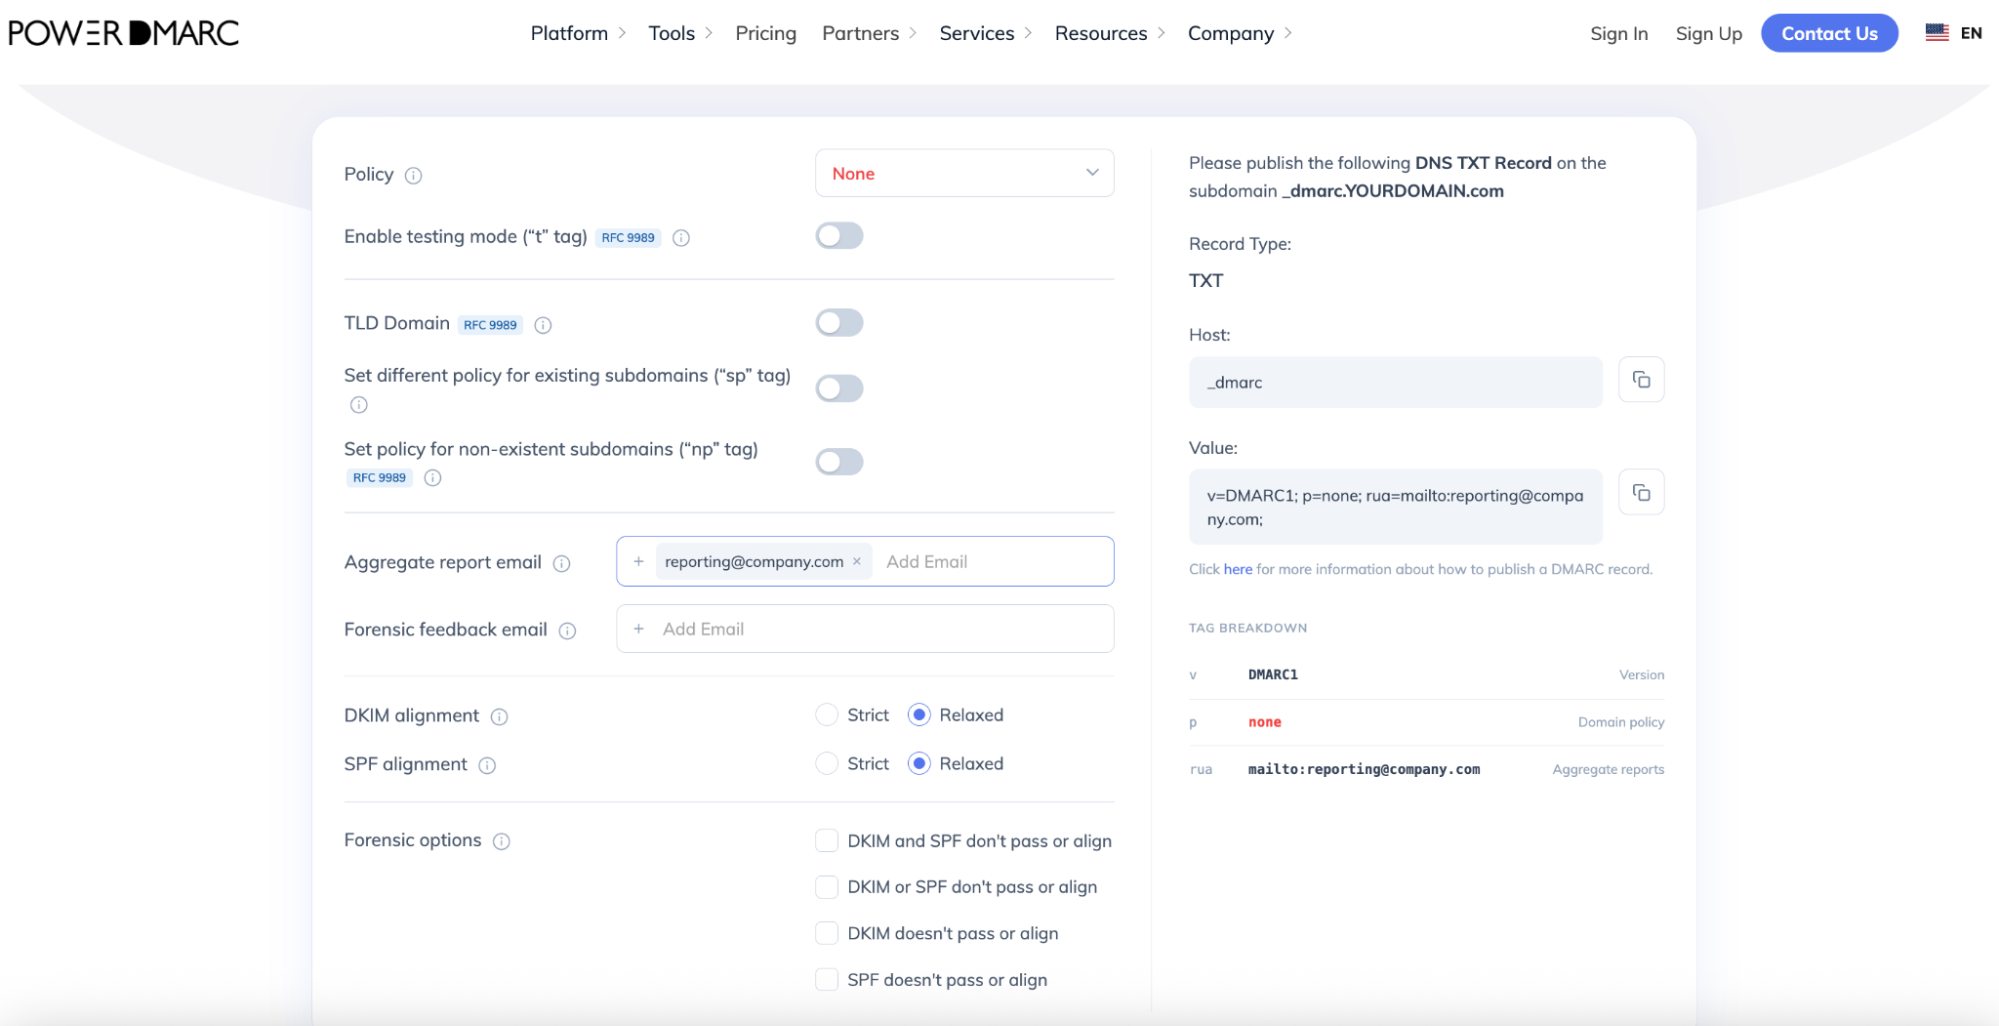
Si vous ne comprenez pas bien ce que signifie « p=none » ni en quoi consistent les autres politiques, voici une explication succincte :
Important: Jumping straight to enforcement risks blocking your own legitimate business emails. Starting with p=none is essential to map out your mail flow and fix any authentication issues safely. However, staying at p=none for too long is not recommended as it leaves your domain vulnerable to phishing and impersonation threats. Move to an enforcement policy as soon as you are confident with your setup.
Accédez à la page « Détails du domaine de messagerie » dans la console OCI. Rendez-vous dans la section « Vérification de l'SPF e et du DKIM » et lancez la vérification afin de vous assurer que la plateforme Oracle parvient bien à lire vos enregistrements DNS récemment publiés.
Pour vous assurer que vos enregistrements récemment publiés sont correctement configurés et visibles par le réseau de messagerie mondial, effectuez un diagnostic automatisé du domaine :
Utilisez l'outil gratuit de vérification des enregistrements DMARC de PowerDMARC pour vérifier instantanément que votre enregistrement est correctement publié.
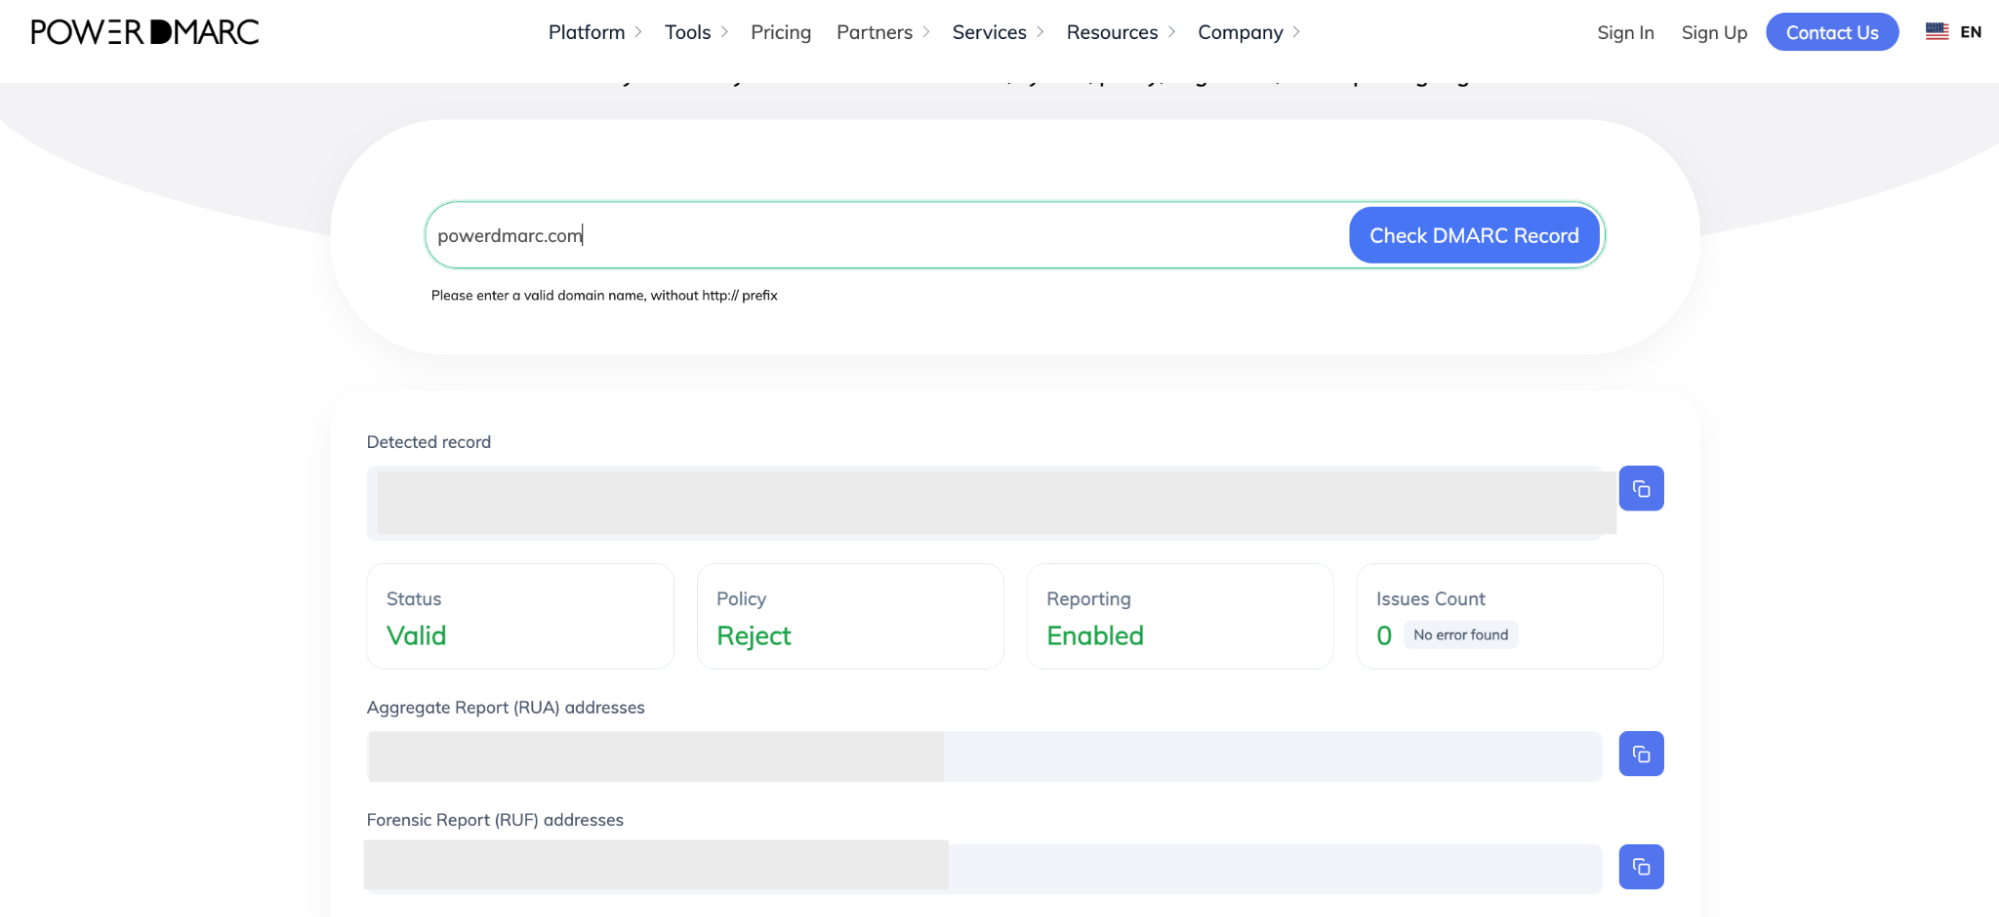
Dans l'aperçu de votre domaine, vérifiez les éléments suivants :
La sécurisation de l'infrastructure de messagerie de votre entreprise est essentielle pour entretenir des relations professionnelles avec vos clients et protéger votre domaine contre l'usurpation d'identité. Que vous souhaitiez passer en toute sécurité d'une politique « p=none » à une politique d'application stricte de DMARC, mettre en œuvre BIMI pour afficher le logo de votre marque dans les boîtes de réception de vos clients ou suivre vos rapports automatisés en toute simplicité, l'équipe PowerDMARC est là pour vous aider.
N'hésitez pas à nous contacter ou à vous inscrire à une démonstration avec PowerDMARC pour découvrir par vous-même toute la puissance d'une messagerie électronique plus sécurisée !