Handleiding voor e-mailverificatie van AppRiver (Zix): SPF, DKIM en DMARC

door
Laatst bijgewerkt:
5 leestijd: 5 minuten

door
Laatst bijgewerkt:
Belangrijkste Conclusies
Wanneer uw organisatie gebruikmaakt van AppRiver (nu onderdeel van Zix) voor e-mailbeveiliging in de cloud, gehoste Exchange of beveiligde uitgaande e-maildoorsturing, worden uw berichten verzonden via de EdgePilot-bezorgingsinfrastructuur van AppRiver.
Zonder geverifieerde DNS-autorisatie kunnen ontvangende e-mailsystemen (zoals Google en Yahoo) niet vaststellen of uw domein AppRiver toestemming heeft gegeven om berichten namens u door te sturen. Door een op elkaar afgestemd SPF-, DKIM- en DMARC-beleid te implementeren, wordt de authenticiteit van berichten cryptografisch aangetoond, wordt domeinspoofing voorkomen en wordt ervoor gezorgd dat berichten betrouwbaar in de inbox terechtkomen.
Als AppRiver voor uw domein de doorsturing van uitgaande e-mail of gehoste Exchange verzorgt, biedt het configureren van deze authenticatieprotocollen essentiële operationele waarborgen:
SPF bepaalt welke IP-bereiken en e-mailservers berichten mogen verzenden onder uw domeinnaam. AppRiver maakt gebruik van de EdgePilot-infrastructuur voor uitgaande routing.
Als je domein geen actieve SPF-vermelding in DNS heeft, maak dan een nieuw TXT-record aan in je DNS-beheerconsole (bijvoorbeeld Cloudflare, GoDaddy, Route 53):
v=spf1 include:edgepilot.com ~all
(Opmerking: We raden aan om bij de eerste implementatie de optie ~all (soft fail) te gebruiken in plaats van -all, om ervoor te zorgen dat de e-mailbezorging niet wordt verstoord terwijl alle verzendbronnen worden geïnventariseerd).
Als uw domein al e-mail verstuurt via andere platforms (zoals Microsoft 365, Google Workspace of Amazon SES), publiceer dan nooit een tweede SPF-record. Het publiceren van meerdere SPF-TXT-records is in strijd met de standaard RFC-specificaties en leidt onmiddellijk tot een PermError.
Bewerk in plaats daarvan je bestaande TXT-record en voeg `include:edgepilot.com` in vlak voor het afsluitende teken:
v=spf1 include:spf.protection.outlook.com ~all
v=spf1 include:spf.protection.outlook.com include:edgepilot.com ~all
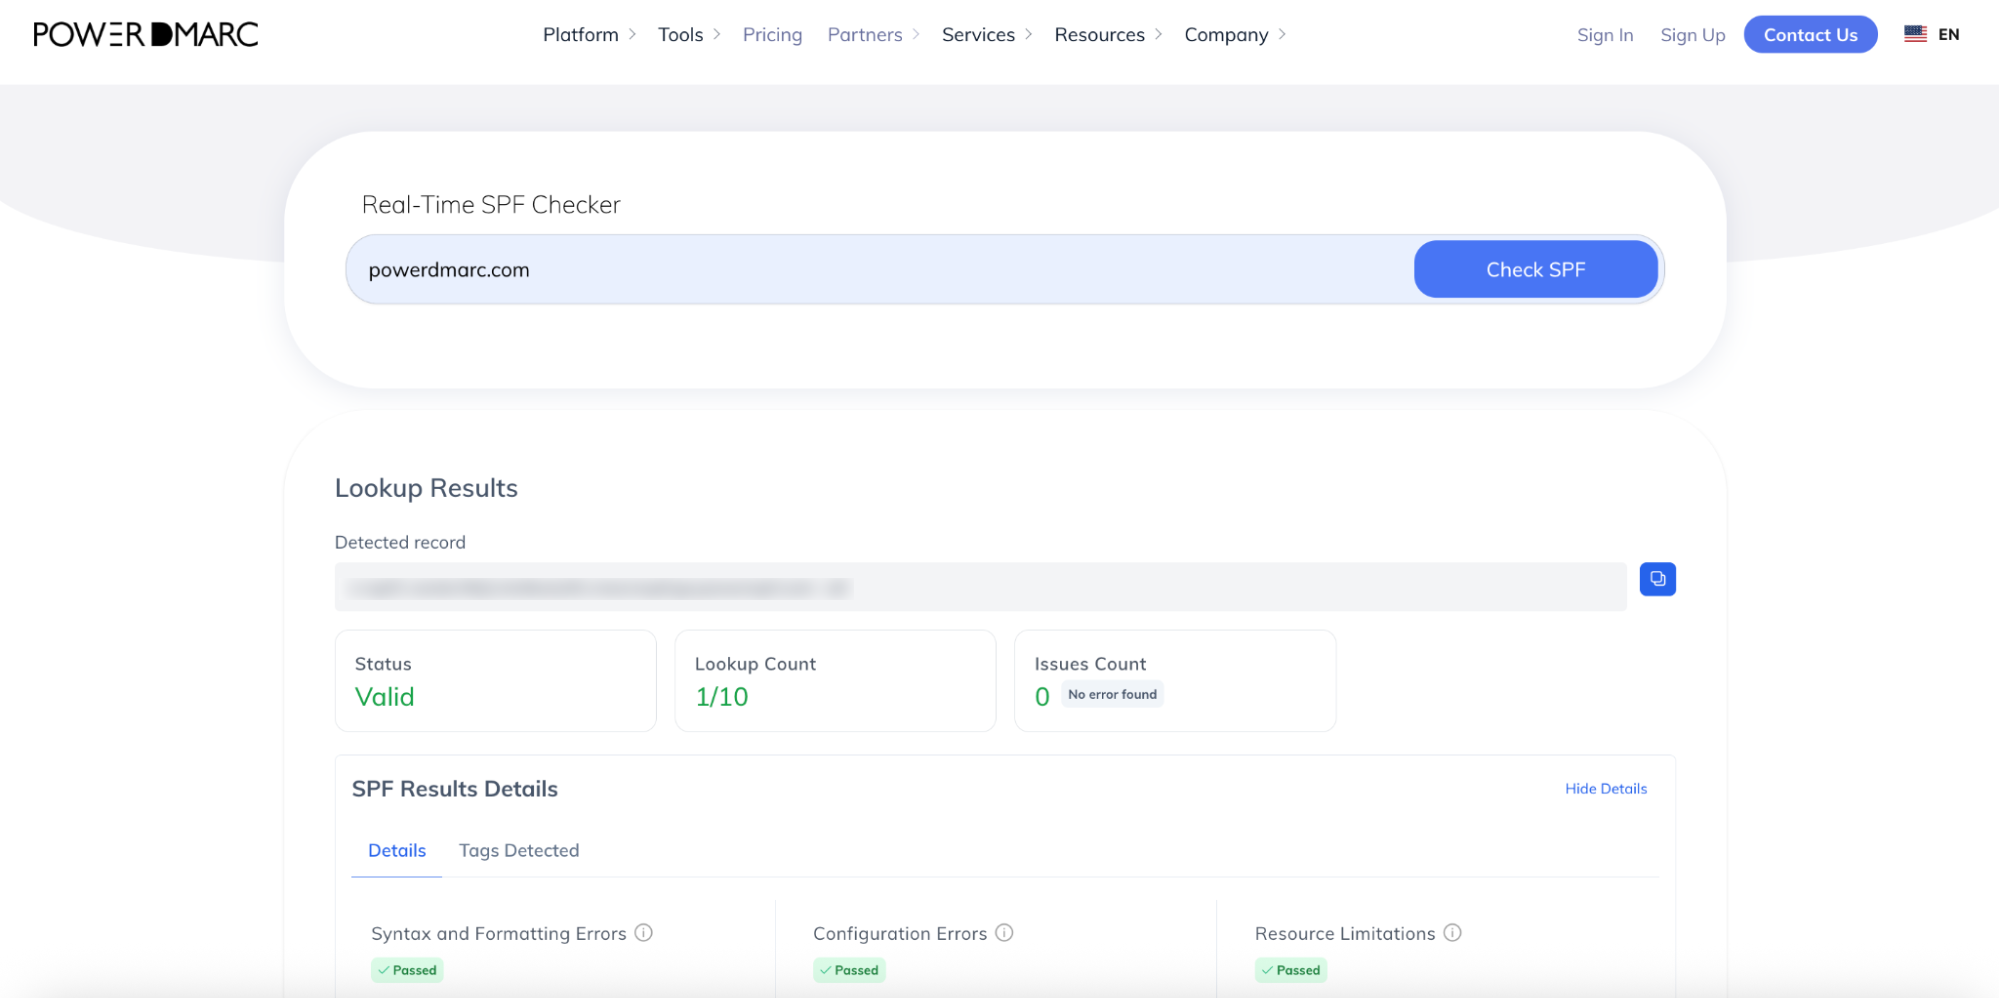
Pro-tip: Houd het aantal DNS-lookups in de gaten. SPF staat maximaal 10 DNS-lookups toe. Als je organisatie gebruikmaakt van meerdere tools voor uitgaande marketing of transacties, kun je overwegen om PowerDMARC’s Hosted SPF / SPF Flattening in te zetten om het aantal lookups te beperken en te voorkomen dat de authenticatie mislukt. Je kunt het huidige aantal lookups op elk moment controleren met de SPF-checker van PowerDMARC.
DKIM biedt cryptografische garantie dat een e-mailbericht afkomstig is van uw domein en tijdens het verzenden niet is gemanipuleerd. Terwijl SPF de verzendende server verifieert, ondertekent DKIM de kopteksten en de hoofdtekst van het bericht zelf.
AppRiver coördineert unieke cryptografische sleutelparen per account.
1. Neem contact op met het AppRiver-ondersteuningsteam (via uw beheerdersportaal of via [email protected]).
2. Vraag een aangepaste DKIM-ondertekening aan voor uw verzenddomein.
3. Het ondersteuningsteam zal u het volgende bieden:
Zodra u de selector en de sleutelgegevens hebt ontvangen, logt u in bij uw DNS-provider en voegt u het vereiste record toe:
v=DKIM1; k=rsa; p=[openbare sleutel verstrekt door AppRiver]
(Opmerking voor Cloudflare-gebruikers: als AppRiver een CNAME-record verstrekt, zorg er dan voor dat de proxystatus is ingesteld op ‘Alleen DNS’ (grijze wolk) om authenticatiefouten te voorkomen).
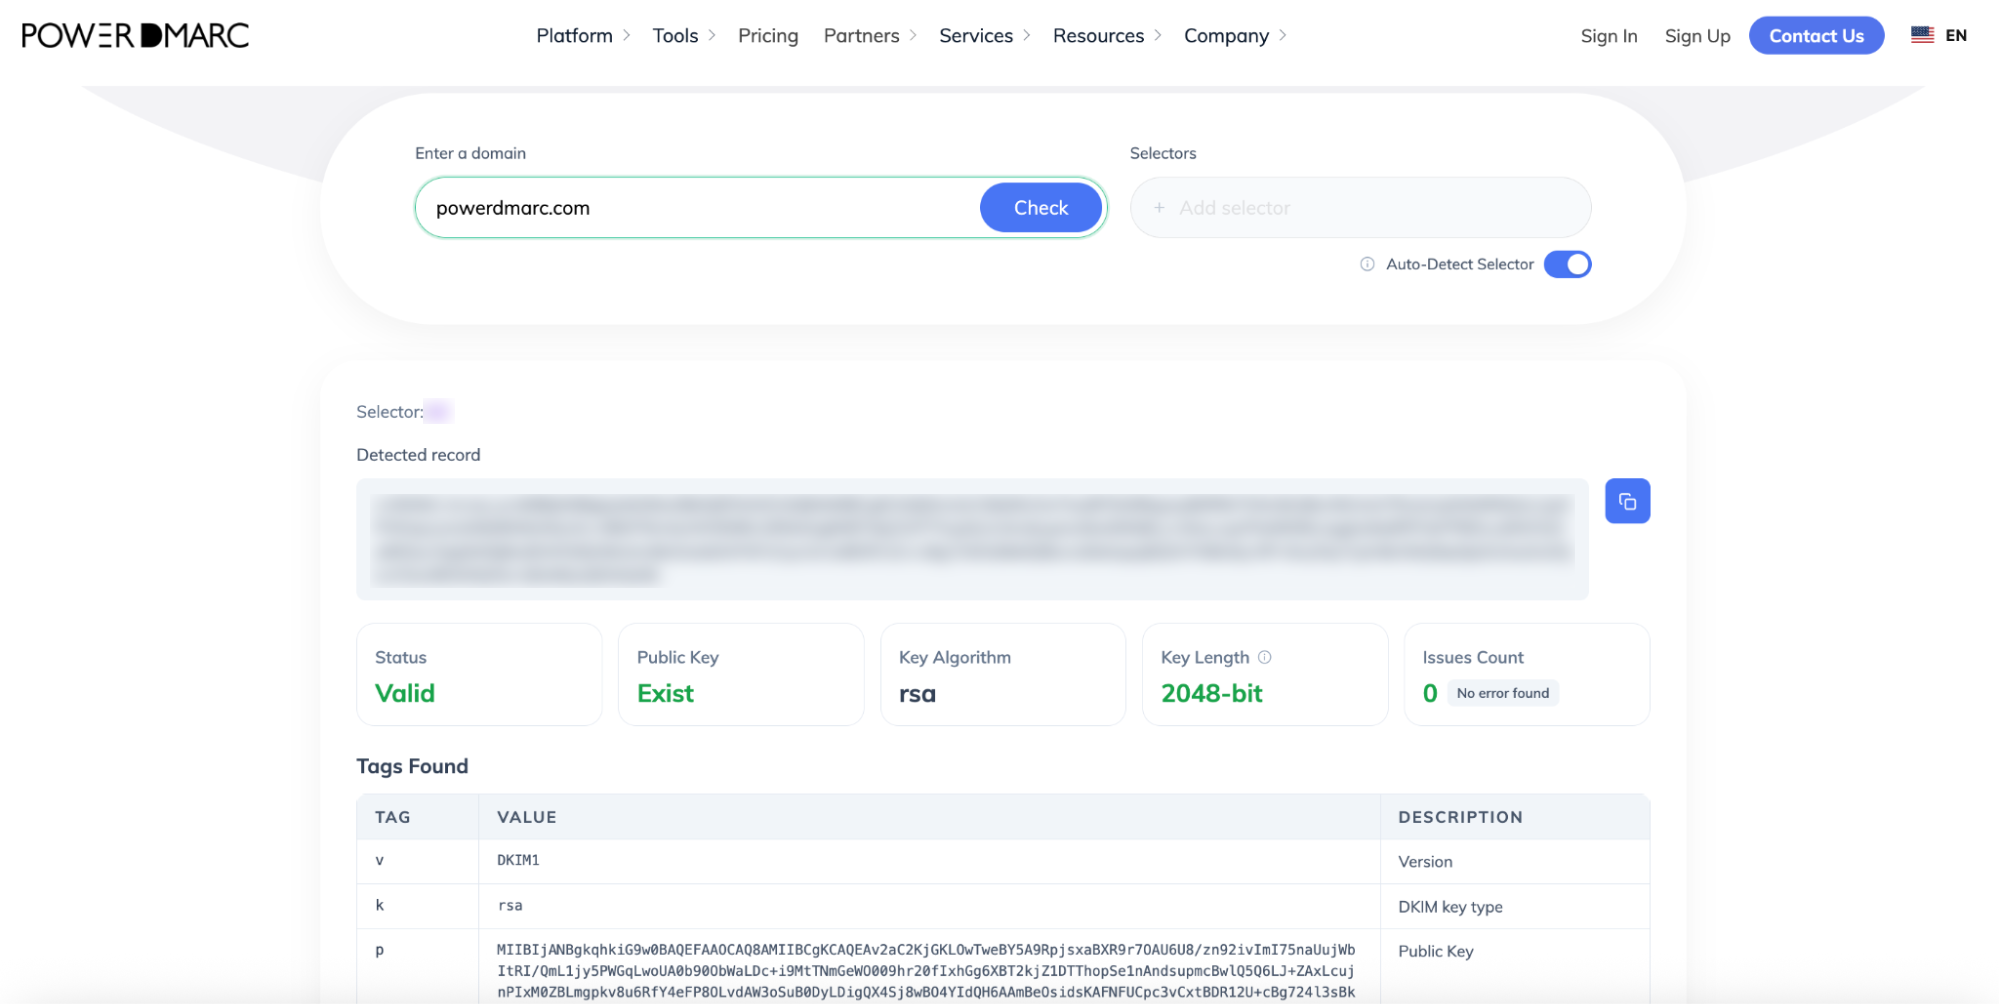
Laat de ondersteuning van AppRiver weten dat je DNS-record is gepubliceerd, zodat zij de uitgaande ondertekening voor je account kunnen uitschakelen. Gebruik, zodra dit is bevestigd, de DKIM-checker van PowerDMARC om te controleren of je selector correct wordt omgezet.
Nadat SPF en DKIM zijn geconfigureerd, moet u DMARC implementeren. DMARC geeft ontvangende e-mailservers instructies over hoe ze inkomende berichten moeten behandelen die de SPF- of DKIM-controles niet doorstaan, waardoor u volledig inzicht krijgt in de activiteit op het domein.
Gebruik de gratis DMARC Record Generator van PowerDMARC om je eerste record op te stellen.
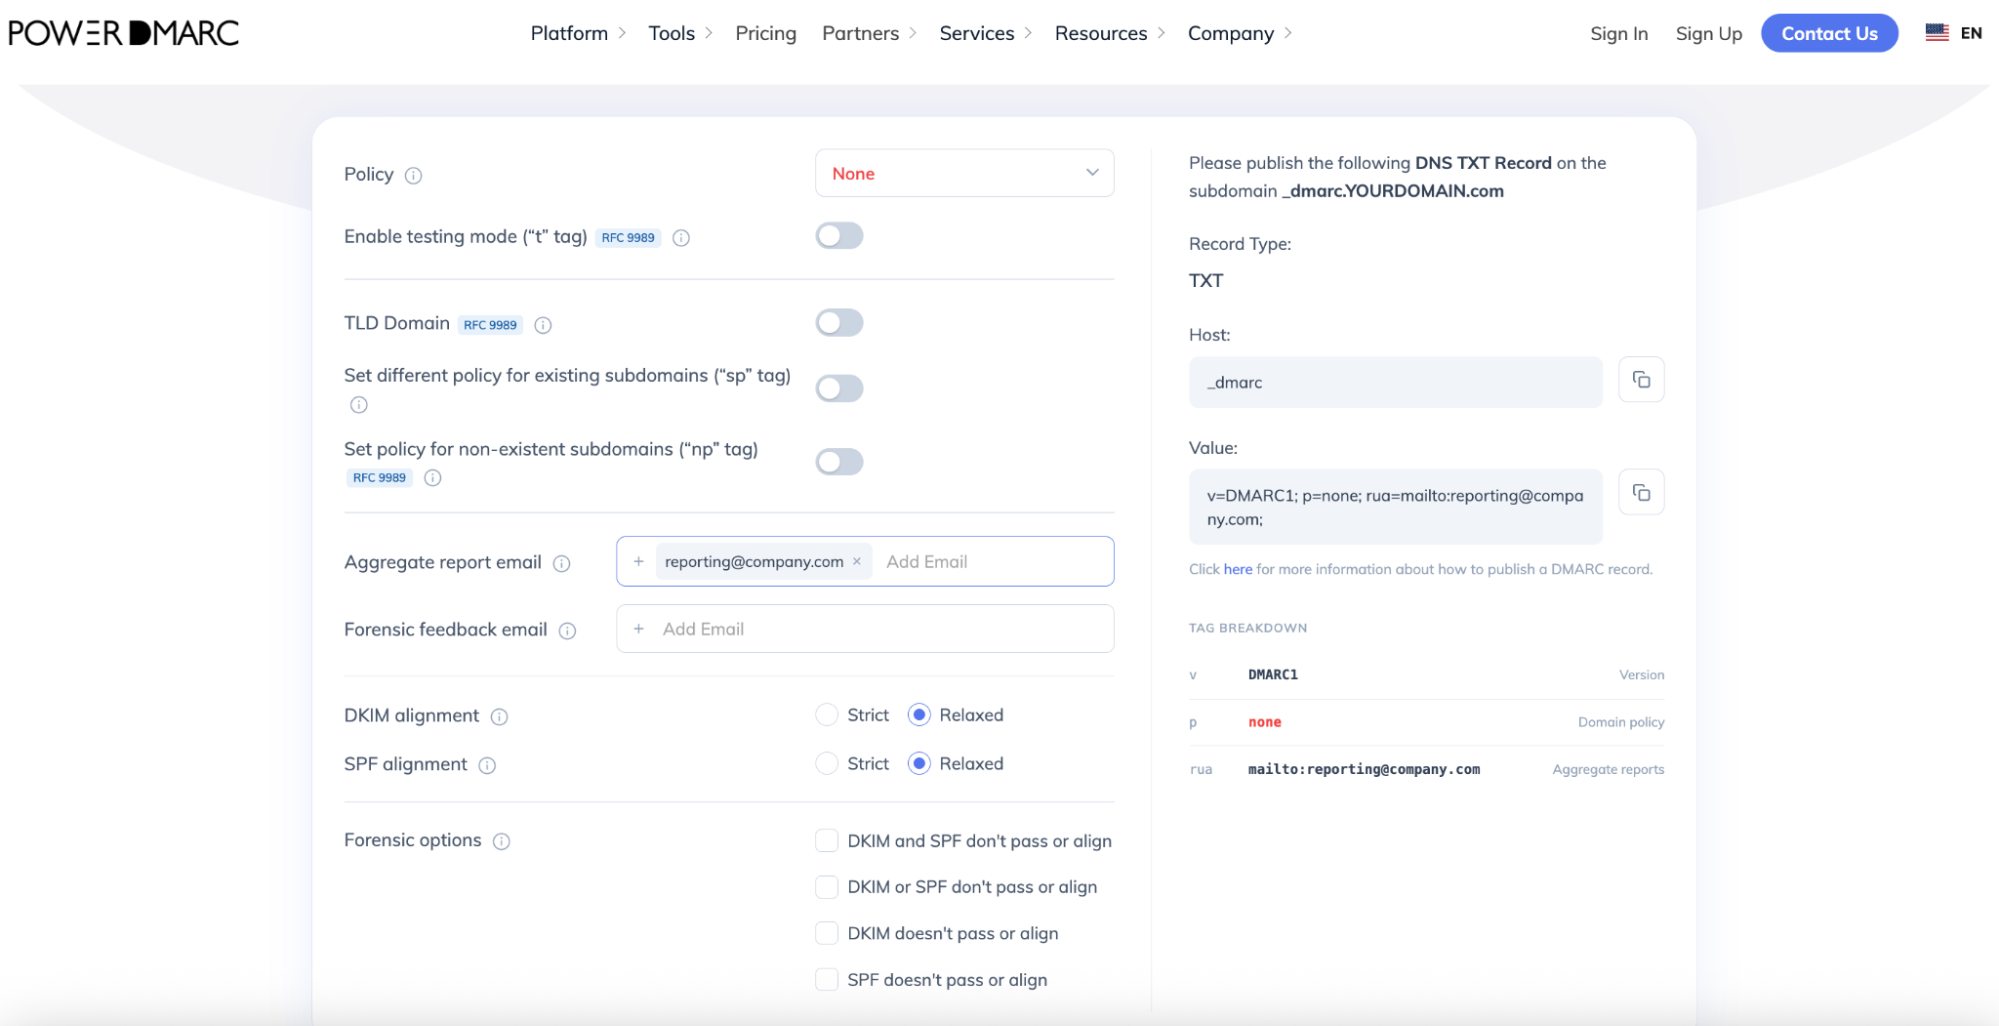
1. Open je DNS-instellingen en maak een nieuw record aan:
2. Sla je gegevens op.
Door te beginnen met p=none kunt u alle e-mails die namens uw domein worden verzonden in de gaten houden, zonder dat legitieme zakelijke e-mails worden geweigerd of in quarantaine worden geplaatst terwijl uw configuratie nog wordt afgerond.
Het kan tussen de 15 minuten en 24–48 uur duren voordat DNS-wijzigingen wereldwijd zijn doorgevoerd.
1. Voer een domeinstatuscontrole uit: Controleer je gepubliceerde records met de gratis DMARC Record Checker van PowerDMARC.
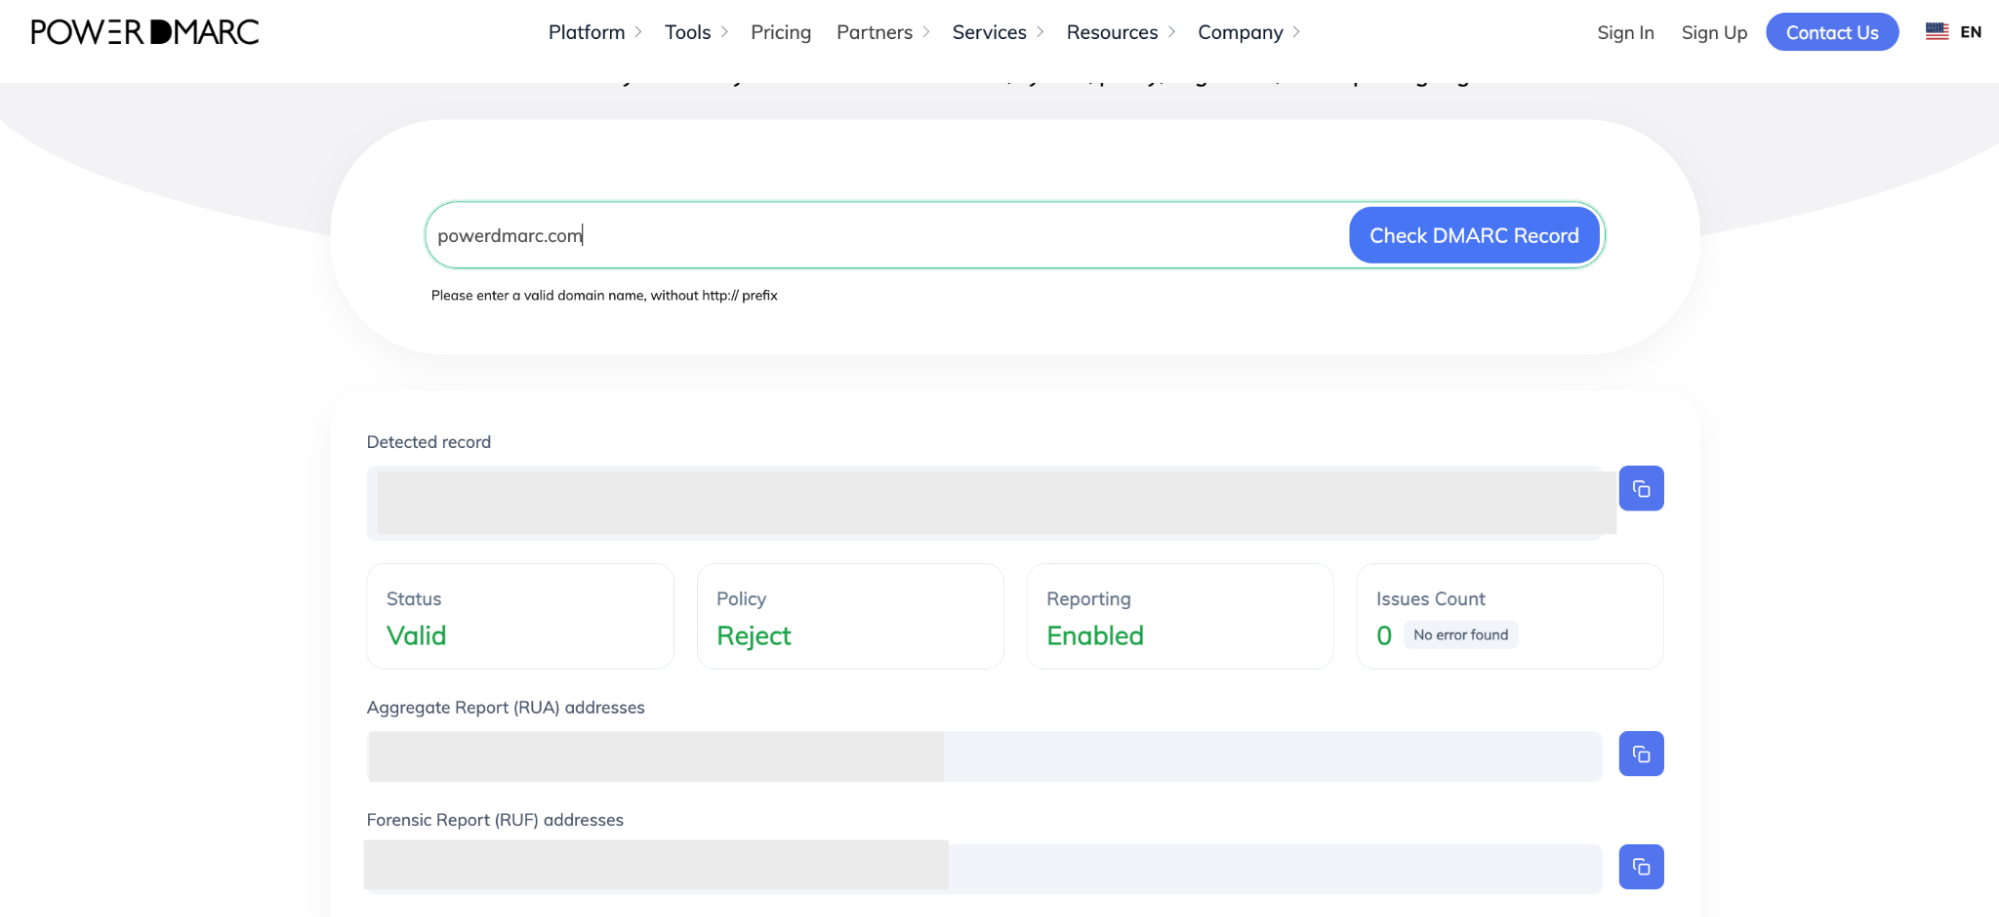
2. Een test-e-mail versturen: Verstuur een test-e-mail via uw AppRiver-uitgaande service naar een extern account (bijv. Gmail).
3. Controleer de berichtheaders: Open de onbewerkte headers (“Origineel weergeven”) en controleer het veld ‘Authentication-Results’:
Zodra uit uw PowerDMARC-overzichtsrapporten blijkt dat 100% van uw legitieme uitgaande verkeer via AppRiver en andere tools consequent voldoet aan de SPF- en DKIM-vereisten, kunt u overgaan tot handhaving:
Klaar om de beveiliging van uw e-mail te optimaliseren? PowerDMARC helpt organisaties om de uitgaande e-mailstromen van AppRiver naadloos te monitoren, beperkingen bij SPF-lookups op te heffen door middel van automatische ‘flattening’, en veilig over te stappen op volledige DMARC-handhaving.
Neem contact op met ons team of boek vandaag nog een PowerDMARC-demo om uw zakelijke communicatie te beveiligen!