Überwachung der DNS-Sicherheit und Einhaltung von Vorschriften

Verhindern Sie DNS-Ausfälle, abgelaufene Zertifikate und Domain-Übernahmen, bevor sie Ihnen Umsatzverluste oder Beanstandungen bei einem Audit einbringen. Kontinuierliche Überwachung aller Domains in Ihrem Besitz, mit einem täglichen Sicherheits-Score und der genauen Lösung für jedes auftretende Problem.

DNS-SicherheitDNS-Sicherheit

DNS-Sicherheit und Compliance

0+

Organisationen weltweit

0+

Mehr als 2.000 MSPs vertrauen uns

0+

Länder, in denen wir tätig sind

Was versteht man unter DNS-Sicherheitskonformität?

„DNS Security Compliance“ ist eine in PowerDMARC integrierte Funktion zur automatisierten, kontinuierlichen Überwachung. Sie bewertet Ihre Domains anhand mehrerer Echtzeit-Sicherheitsprüfungen, darunter die Erkennung von „dangling CNAMEs“, den Zustand der Nameserver, den Lebenszyklus von Zertifikaten, die Integrität der Registrierung sowie die Identitätsfälschung von Marken, und liefert einen täglichen Sicherheitsscore mit einer Schritt-für-Schritt-Anleitung zur Fehlerbehebung.

Warum DNS-Sicherheit für Ihr Unternehmen von entscheidender Bedeutung ist

Schützen Sie Ihren Umsatz und das Vertrauen Ihrer Kunden, indem Sie Ausfälle Ihrer Website vermeiden

Wenn ein SSL-Zertifikat oder eine Domain-Registrierung abläuft, sind Ihre öffentlich zugänglichen Dienste sofort nicht mehr erreichbar.

Verhindern Sie Markenmissbrauch über Ihre eigene Infrastruktur

Ein „Dangling“-CNAME-Eintrag ermöglicht es einem Angreifer, schädliche Inhalte über Ihre eigene vertrauenswürdige Subdomain unter Ihrem Namen in der URL bereitzustellen.

Stoppen Sie Phishing-Kampagnen, die auf Ihre Marke und Ihre Kunden abzielen

Verhindern Sie, dass Angreifer ähnliche Domains registrieren und E-Mail-Server aktivieren, bevor sie Spear-Phishing-Angriffe starten.

Sicherheitsaudits und Lieferantenprüfungen schneller bewältigen

Erhalten Sie sofort exportierbare Nachweise zu DNSSEC, CAA-Richtlinien, Transfersperren und Zertifikatshygiene, die bei SOC-2-, ISO-27001- und PCI-DSS-Prüfungen zur Sprache kommen.

Zuerst das Richtige in Ordnung bringen

Die meisten Teams wissen bereits, dass irgendwo in ihrem DNS etwas nicht stimmt. Die schwierigere Frage ist, was zuerst behoben werden muss – und genau diese Frage beantwortet die DNS-Sicherheitsüberwachung.

Wissen, was zuerst behoben werden muss

Jeder fehlgeschlagene Check wird nach Schweregrad eingestuft und enthält eine Schritt-für-Schritt-Anleitung zur Behebung – so kann Ihr Team die Probleme mit dem höchsten Risiko zuerst angehen, anstatt sich anhand einer einfachen Liste durch die Probleme durchzuarbeiten.

Durch den Alarmlärm hindurchhören

Warnmeldungen werden nach dem tatsächlichen Risiko priorisiert, sodass Ihr Team nur über das informiert wird, was wirklich wichtig ist. Geprüfte und akzeptierte Einträge können mit einem Klick ignoriert – und jederzeit wiederhergestellt – werden, wodurch Ihre Bewertung realistisch bleibt.

Alle DNS-Änderungen anzeigen

Jede Änderung an den Datensätzen wird fortlaufend mit den Vorher- und Nachher-Werten protokolliert, sodass unbefugte oder unerwartete Vorgänge sofort auffallen – und nicht erst bei Ihrem nächsten Audit.

Anpassung an die NIST SP 800-81r3-Richtlinien zur DNS-Sicherheit

Halten Sie sich an das Rahmenwerk des National Institute of Standards and Technology (NIST) für die Sicherheit der DNS-Infrastruktur. NIST SP 800-81r3, der „Secure DNS Deployment Guide“, enthält detaillierte Empfehlungen zum Schutz von DNS-Komponenten – und „DNS Security Compliance“ sorgt für die in diesen Richtlinien geforderte kontinuierliche Überwachung.

Anpassung an die NIST SP 800-81r3-Richtlinien zur DNS-Sicherheit

Sorgen Sie für die Einhaltung der Vorgaben des National Institute of Standards and Technology (NIST) zur Sicherheit der DNS-Infrastruktur und stellen Sie sicher, dass diese dauerhaft eingehalten werden. Der NIST-Leitfaden SP 800-81r3: „Secure DNS Deployment Guide“ enthält detaillierte Empfehlungen zum Schutz von DNS-Komponenten, und unsere Funktion „DNS Security Compliance“ bietet die für die Einhaltung dieser Richtlinien erforderlichen Funktionen zur kontinuierlichen Überwachung.

NIST-Konformitätsabgleich

NIST-Abteilung NIST-Empfehlung Wie die DNS-Sicherheitskonformität von PowerDMARC hilft
3.6.1 Ausnutzung von „Dangling CNAME“ DNS-Zustandsprüfungen erkennen und kennzeichnen automatisch „dangling“ CNAME-Einträge, die für eine Übernahme von Subdomains anfällig sind.
3.6.2 Ausnutzung der „Lame“-Delegation DNS-Zustandsprüfungen überwachen die Verfügbarkeit der Nameserver und die Integrität der Delegierung, um Hijacking zu verhindern.
3.6.3 Ausnutzung von Domainnamen mit ähnlichem Klang Die Überwachung auf ähnliche Domains identifiziert Domains, die zum Phishing missbraucht werden, und gibt entsprechende Warnmeldungen aus.
3.1 Bedrohungen durch Zonentransfer Die DNS-Eintragsüberwachung erkennt unbefugte Änderungen an Einträgen und warnt vor einer Offenlegung durch AXFR-Zonentransfers.
2.2.3 DNS-Hygiene und bewährte Verfahren Der einheitliche Zertifikatsablaufkalender erfasst alle anstehenden Verlängerungen von SSL/TLS-Zertifikaten und Domain-Registrierungen in einer Übersicht.
3.8 Überlegungen zur DNSSEC-Signierung Automatisierte DNSSEC-Funktionsprüfungen überprüfen kontinuierlich die Integrität Ihrer DNSSEC-Vertrauenskette.

Ein DNS-Zustandsprüfungswert für jede Domain

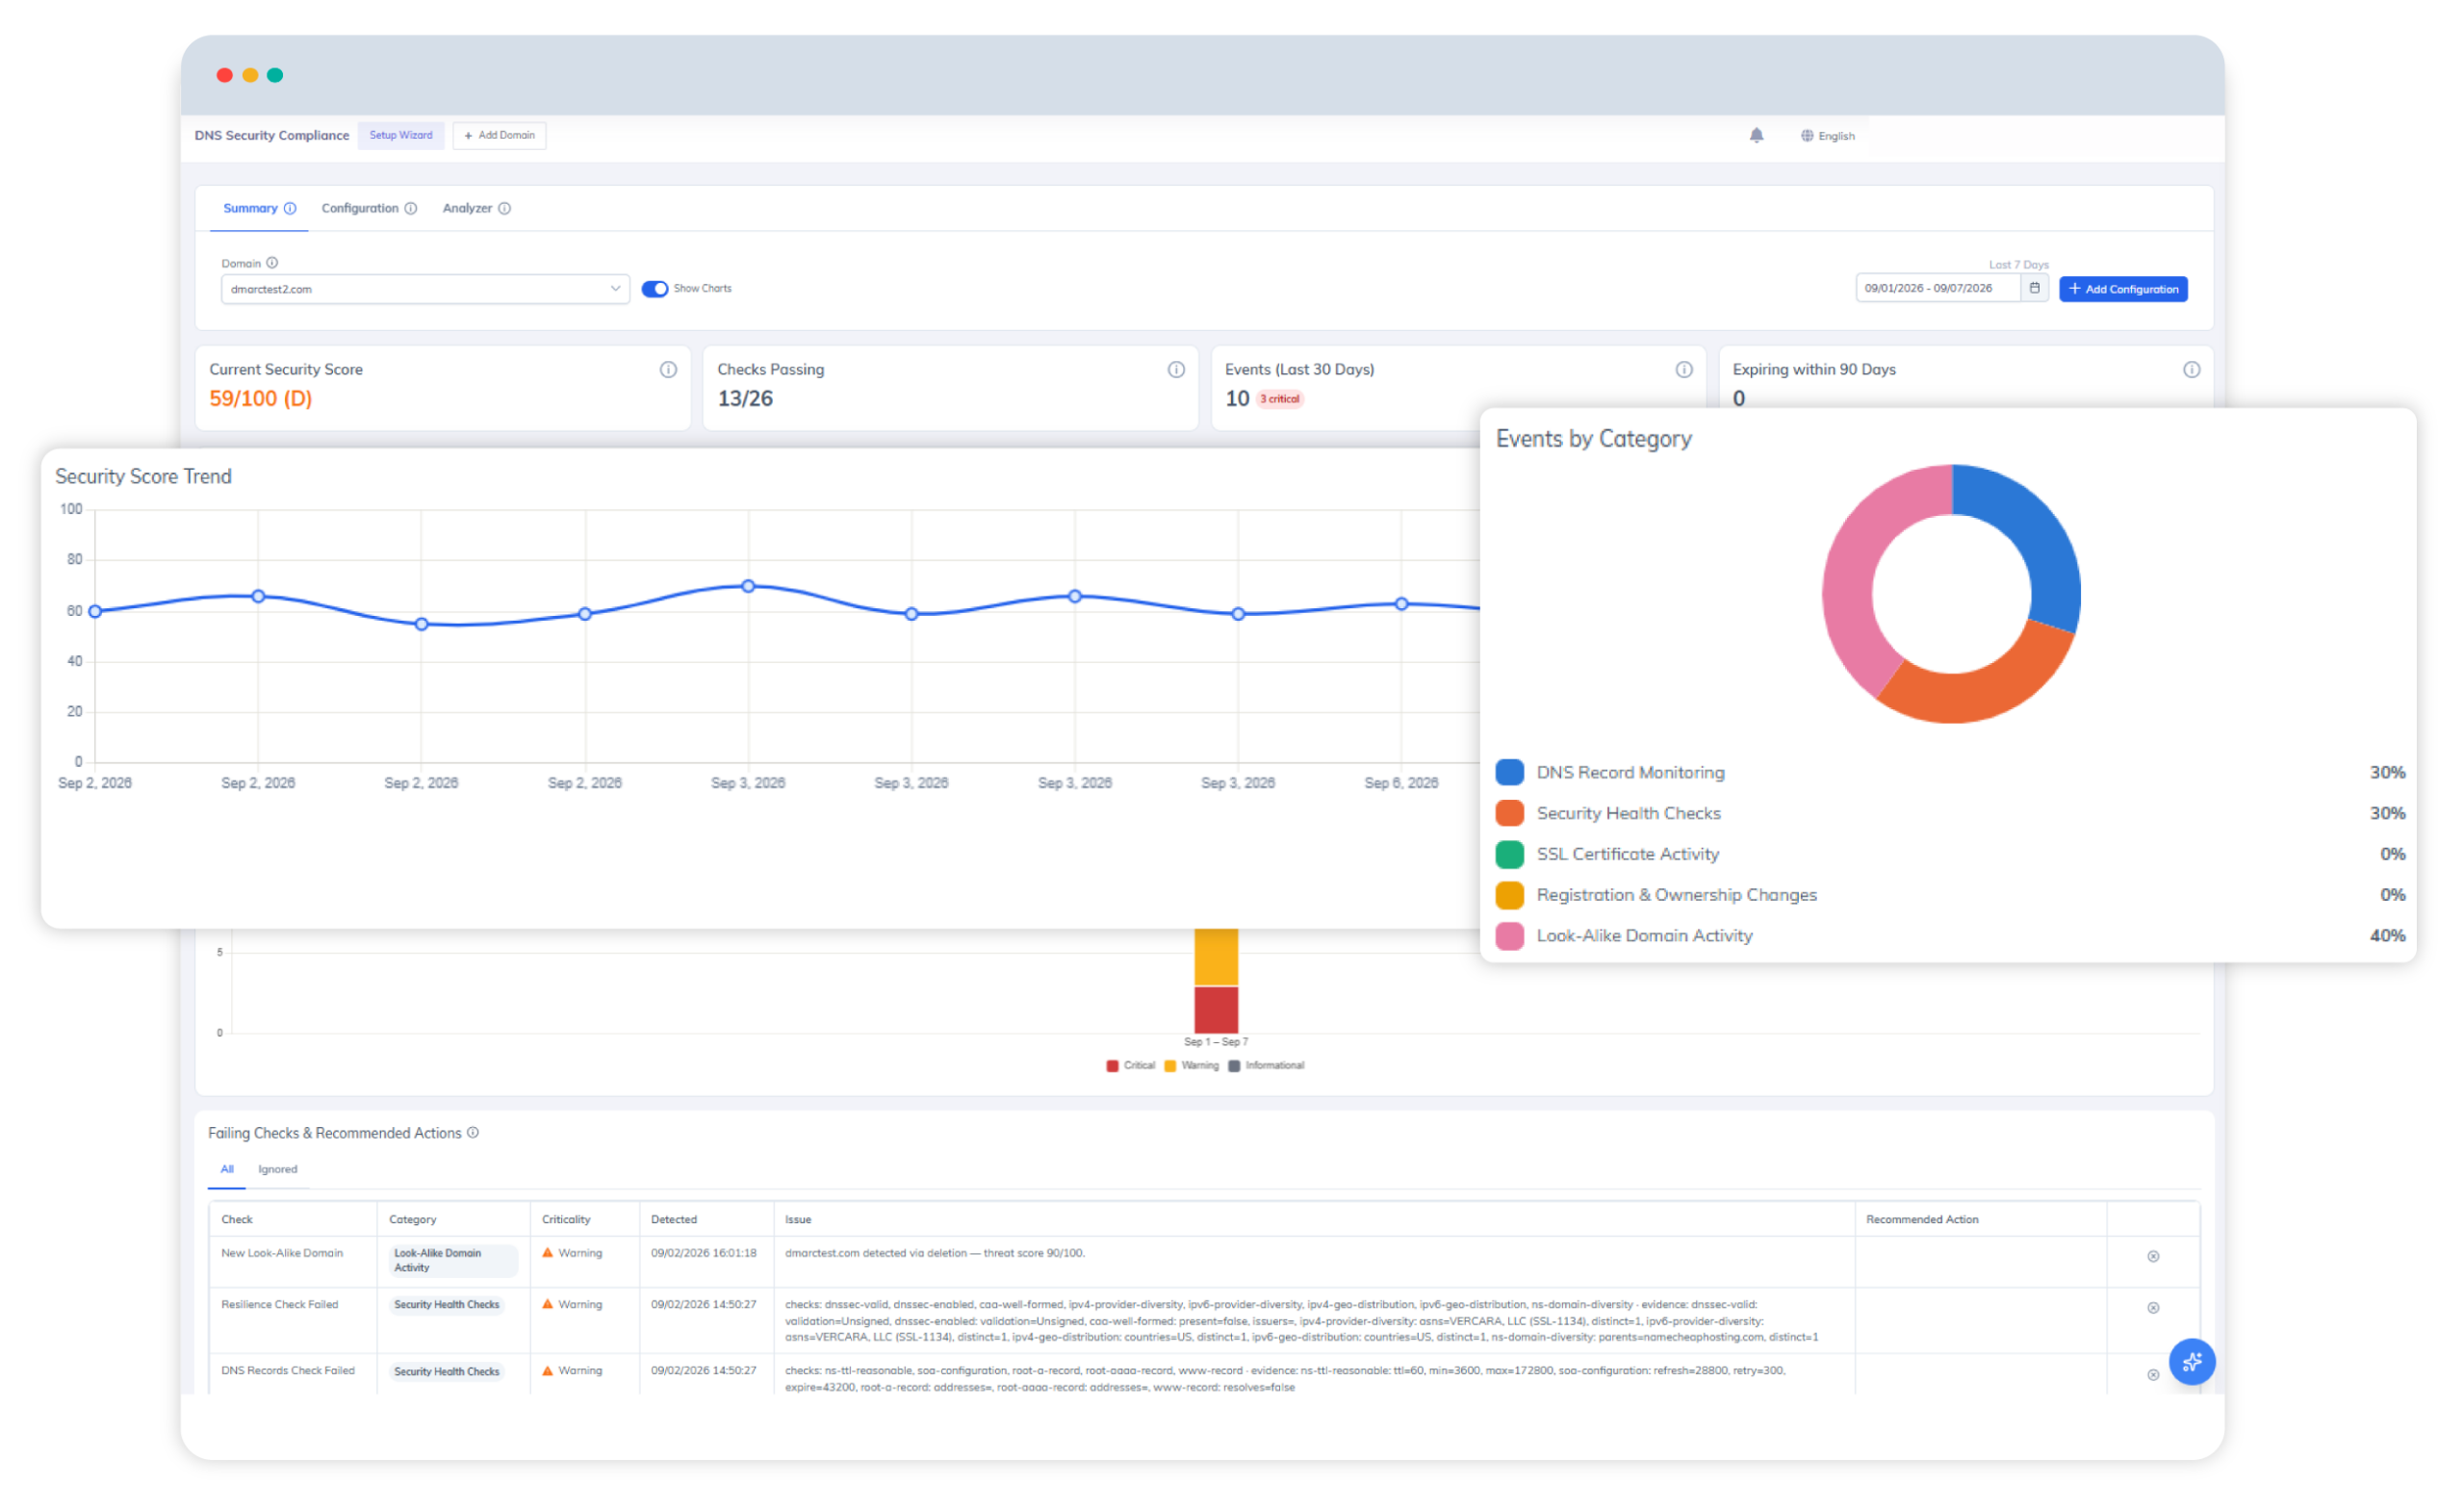
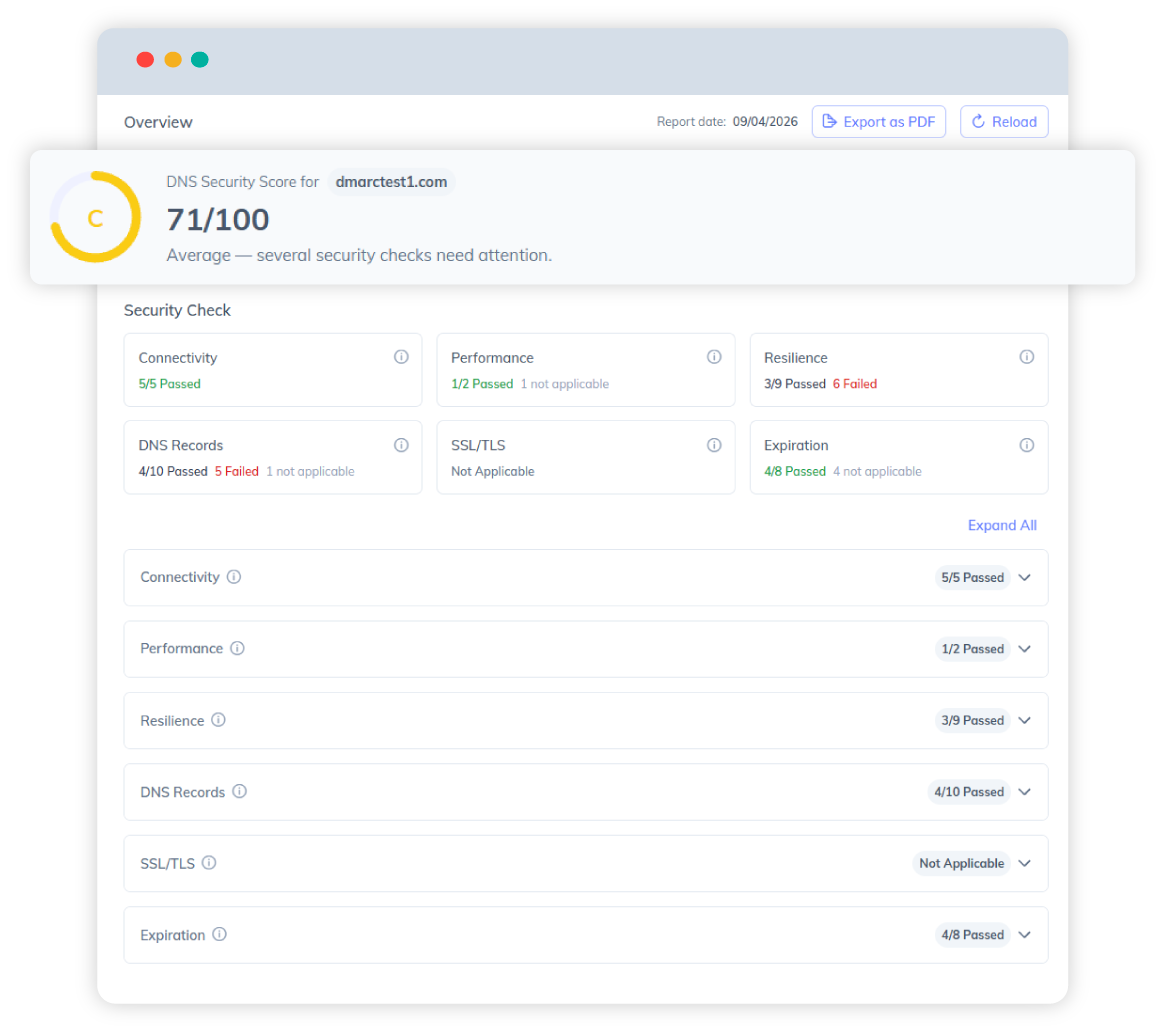
Erhalten Sie eine eindeutige Sicherheitsbewertung von 0 bis 100 und eine Note von A bis F auf der Grundlage von Echtzeit-Prüfungen. Automatische tägliche Scans halten Ihre Bewertung auf dem neuesten Stand, während Ihnen unser integrierter Sicherheitsbewertungstrend dabei hilft, Verbesserungen zu verfolgen und Konfigurationsänderungen im Zeitverlauf zu erkennen.

DNS-Sicherheit

Was umfasst die DNS-Sicherheitsüberwachung?

Kategorie Umfang
DNS-Sicherheitsüberprüfungen Verfügbarkeit von Nameservern, DNSSEC, CAA-Einträge, Ausfallsicherheit, Leistung, SOA-Konfiguration, ungültige CNAME-Einträge
Überwachung von SSL-Zertifikaten Ablauf, Nichtübereinstimmung des Hostnamens, schwache Schlüssel, veraltetes TLS, Kettenvalidierung, selbstsignierte Zertifikate
Überwachung der Domain-Registrierung Ablauf der Domain, Änderungen bei Registrar/Registrant, Transfersperre, EPP-Status
Überwachung von Domains mit ähnlichem Namen Neue Registrierungen, aktive MX-Erkennung, Bedrohungsbewertung, Änderungen an der Infrastruktur
Überwachung von DNS-Einträgen Erkennung von Datensatzänderungen, Nameserver-Synchronisierung, AXFR-Offenlegung
Sicherheitsstufe Gesamtwert A–F mit Trendverfolgung

Funktionen zur Überwachung der Domänensicherheit

Nach Schweregrad geordnete fehlgeschlagene Prüfungen mit Anleitungen zur Behebung

Jeder fehlgeschlagene Check wird nach Schweregrad priorisiert und enthält eine Schritt-für-Schritt-Anleitung zur Behebung sowie einen direkten Ein-Klick-Link zum entsprechenden Knowledge-Base-Artikel.

Erkennung von „Dangling“-CNAME-Einträgen Hoch
DNSSEC-Validierung (vollständige Kette) Hoch

Erkennung von Domains mit ähnlichem Namen mit MX-Benachrichtigungen

Erkennt neu registrierte Typosquatting-Domains, die auf Ihre Marke abzielen, und benachrichtigt Sie sofort, wenn eine solche Domain aktive MX-Einträge für Phishing-Zwecke einrichtet.

shop-0xample.com MX Active
examp1e-secure.io MX Active

Kalender zur Überwachung des Ablaufs von SSL-Zertifikaten

Fasst die in den nächsten 90 Tagen ablaufenden SSL/TLS-Zertifikate und Domain-Registrierungen in einem einzigen, nach Dringlichkeit farbcodierten Kalender zusammen.

Dringend Demnächst Gesund

Weitere Kernkompetenzen

Sicherheitsbewertung und -note

Kontinuierliche Bewertung auf einer Skala von 0 bis 100 und Noten von A bis F, die täglich anhand von 46 Echtzeit-Überprüfungen aktualisiert werden.

Echtzeit-DNS-Ereignis-Feed

Chronologisches Audit-Protokoll, das Datensatzänderungen, AXFR-Lecks und Änderungen an den Nameservern mit Vorher-Nachher-Werten aufzeigt.

Prüfungen ignorieren und wiederherstellen

Unterdrückung akzeptierter Fehlalarme mit einem Klick, wobei Ihre Punktzahl automatisch neu berechnet wird und die Daten dabei vollständig wiederherstellbar bleiben.

Ereignisse nach Kategorie und Schweregrad

Interaktives Ringdiagramm nach Ereigniskategorie, kombiniert mit wöchentlichen gestapelten Balkendiagrammen nach Schweregrad.

Export des Analyseberichts

Auf Anfrage erstellte, mit Ihrem Branding versehene PDF-Zusammenfassungen und CSV-Exporte im Flachformat für Führungskräfteberichte und Compliance-Prüfungen.

CSV-Export von Veranstaltungen

Vollständige, gefilterte DNS-Ereignisprotokolle stehen für den vollständigen Datenexport und Workflows zur Reaktion auf Vorfälle zur Verfügung.

So funktioniert die Einhaltung von DNS-Sicherheitsstandards

1

Konfigurieren

Fügen Sie Domains über einen 4-Schritte-Assistenten hinzu, wählen Sie aus über 34 Ereignistypen aus und richten Sie Benachrichtigungsgruppen ein.

2

Monitor

Tägliche automatisierte Scans aktualisieren Bewertungen, fehlgeschlagene Prüfungen, Ablauftermine und die Nachverfolgung ähnlicher Einträge.

3

Rezension

Sehen Sie sich die nach Priorität geordneten Fehlerbehebungen auf dem Übersichts-Dashboard an und befolgen Sie die Schritt-für-Schritt-Anleitung zur Behebung.

4

Titel

Verfolgen Sie den Verlauf der Konfiguration mithilfe des Sicherheitsbewertungstrends und der Ereignisübersicht „Vorher/Nachher“.

5

Bericht

Führen Sie Analyzer-Auswertungen nach Bedarf durch und exportieren Sie Berichte im PDF- oder CSV-Format, die Sie weitergeben können.

Mehr als nur ein DNS-Überwachungstool

Echtzeit-Prüfungen des DNS-Zustands, der Zertifikate und der Registrierung in einer einzigen Bewertung

Konkrete Anweisungen zur Behebung pro fehlgeschlagener Prüfung – eine klare Abhilfemaßnahme, nicht nur eine Warnmeldung

Workflow für bekannte Fehlalarme ignorieren – sorgt dafür, dass die Bewertungen dem tatsächlichen Risiko entsprechen

Einheitlicher Ablaufkalender, der SSL-Zertifikate und Domain-Registrierungen zusammenfasst

Erkennung von Domains mit ähnlichem Namen mit Benachrichtigung bei MX-Aktivierung

Detaillierte Angaben zur Änderungsstufe mit „Vorher“- und „Nachher“-Werten für jede DNS-Änderung

Weitergabefähige Berichte im PDF-/CSV-Format ohne Gewährung des Plattformzugangs

Native PowerDMARC-Integration – keine separaten Tools oder Anmeldungen erforderlich

Häufig gestellte Fragen zur DNS-Sicherheitsüberwachung

Was ist DNS-Sicherheitsüberwachung?
Die DNS-Sicherheitsüberwachung umfasst die kontinuierliche Überprüfung von DNS-Konfigurationen, kryptografischen Einträgen (DNSSEC, CAA), dem Betriebszustand der Nameserver und dem Registrierungsstatus, um Schwachstellen, ungültige CNAME-Einträge, ablaufende Zertifikate und „Look-Alike“-Bedrohungen zu erkennen, bevor es zu Ausfällen oder Sicherheitsverletzungen kommt.
Wie oft überprüft PowerDMARC mein DNS?
Die Scans werden täglich automatisch durchgeführt. Administratoren können außerdem jederzeit manuell Analyzer-Scans auslösen, um die jüngsten Änderungen zu überprüfen.
Was sind die DNS-Sicherheitsprüfungen?
Die Überprüfungen umfassen DNS-Zustandsparameter, SSL-Zertifikatsprüfungen, Überprüfungen der Domain-Registrierung, die Erkennung von ähnlich klingenden Domains, Änderungen an DNS-Einträgen sowie eine allgemeine Sicherheitsbewertung.
Umfasst dies die Überwachung des Ablaufs von SSL-Zertifikaten?
Ja. Es überprüft kontinuierlich die TLS-Protokolle, die kryptografische Stärke und die Integrität der Zertifikatskette und trägt gleichzeitig alle anstehenden Zertifikatsabläufe in einen vorausschauenden 90-Tage-Kalender ein.
Wie funktioniert die Überwachung von ähnlichen Domains?
Das System durchsucht globale Registrierungsdatenbanken nach Varianten Ihrer Marke und benachrichtigt Ihr Team umgehend, sobald eine gefälschte Domain MX-Einträge aktiviert, um einen Phishing-Angriff zu starten.
Kann ich Fehlalarme aus meiner Bewertung ausschließen?
Ja. Der „Mit einem Klick ignorieren“-Workflow entfernt akzeptierte Ausnahmen aus der Bewertung. Ignorierte Einträge können jederzeit überprüft und wiederhergestellt werden.
Kann ich einen DNS-Sicherheitsbericht exportieren?
Ja. Sie können vollständige Domain-Bewertungen, Übersichts-Kacheln zu den einzelnen Kategorien und detaillierte Prüfergebnisse als PDF-Dateien mit Ihrem Logo oder als CSV-Dateien im Flachformat exportieren.
Inwiefern unterscheidet sich dies von einem DNS-Überwachungstool?
Herkömmliche DNS-Tools erfassen lediglich die Serververfügbarkeit und die Netzwerklatenz. PowerDMARC fasst den DNS-Zustand, kryptografische Zertifikate, die Integrität der Registrierung und den Markenschutz in einem einzigen, umsetzbaren Wert zusammen.
Sichern Sie noch heute Ihre gesamte DNS-Angriffsfläche ab

Überwachen Sie den DNS-Zustand, fehlgeleitete DNS-Einträge, ablaufende Zertifikate, Domain-Registrierungen und Markenmissbrauch anhand eines einheitlichen Bewertungswerts.