Liste de contrôle à l'intention de l'administrateur informatique en cas d'incident lié à une usurpation d'adresse e-mail professionnelle
par
Dernière mise à jour :
6 Temps de lecture : 2 min

par
Dernière mise à jour :
Points clés à retenir
La fraude par usurpation de messagerie professionnelle (BEC) ne se résume pas à un simple problème de filtrage des e-mails. Dès qu'un pirate parvient à accéder à une boîte mail légitime, une attaque BEC peut se dérouler depuis l'intérieur même de votre organisation. Les pirates peuvent exploiter les conversations existantes, les contacts, les informations de paiement, les agendas, les fichiers et les processus internes pour faire passer leurs activités frauduleuses pour des opérations courantes.
Cela modifie la mission des administrateurs informatiques. Une réponse efficace face à une compromission de messagerie professionnelle doit porter à la fois sur l’identité compromise, la boîte mail, les terminaux associés, l’infrastructure de messagerie, les processus financiers et les éléments de preuve nécessaires pour comprendre ce qui s’est passé. Le premier objectif est le confinement. Le second consiste à déterminer jusqu’où l’attaquant est allé.
Une couche centrale dédiée aux opérations informatiques facilite la coordination des interventions. Un logiciel de gestion informatique peuvent aider les administrateurs à suivre les appareils, les utilisateurs, les logiciels, les modifications de configuration et les mesures correctives concernés à partir d'une vue opérationnelle commune. Il ne remplace pas les contrôles de sécurité des e-mails, mais il fournit un contexte utile lorsqu'un incident dépasse le cadre d'une simple boîte mail.
Ouvrez un dossier d'incident dès que vous soupçonnez une attaque de type BEC et désignez un responsable chargé de la réponse technique. À partir de là, établissez une chronologie reprenant le premier message suspect, l'accès présumé au compte, les modifications de mot de passe ou d'authentification multifactorielle (MFA), les modifications des règles de la boîte de réception, les messages sortants et toute activité financière.
Évitez d'apporter des modifications susceptibles de détruire des éléments de preuve utiles avant que l'enquête préliminaire n'ait été consignée par écrit. Dans le même temps, le souci de préserver les éléments de preuve ne doit en aucun cas permettre à un pirate informatique de conserver un accès actif au système. L'intervention doit trouver un juste équilibre entre ces deux aspects.
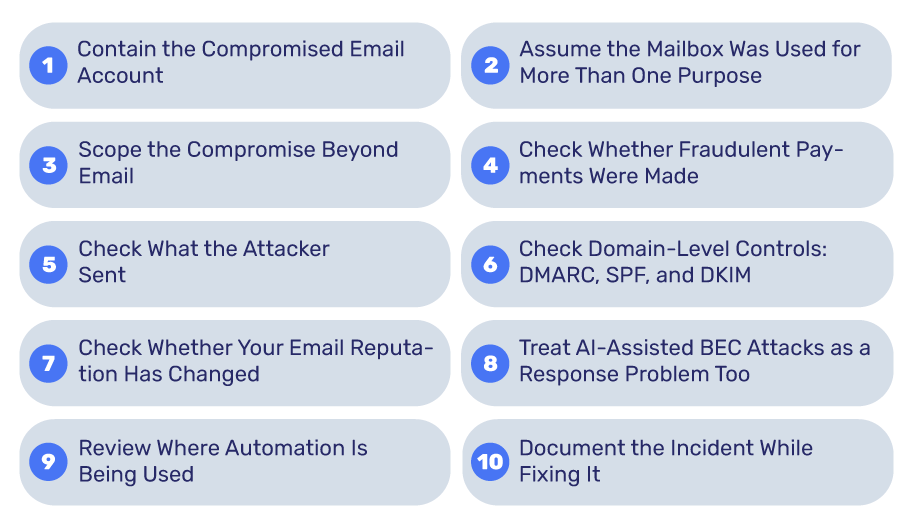
La première priorité technique consiste à empêcher l'attaquant de continuer à utiliser le compte. Votre liste de vérification immédiate doit inclure :
Les règles de boîte aux lettres méritent une attention particulière. Un pirate peut créer des règles qui transfèrent automatiquement certains messages, masquent les alertes de sécurité ou suppriment les communications susceptibles de révéler l'intrusion.
Une boîte mail compromise ne doit pas être considérée comme un simple problème isolé lié aux identifiants.
Les pirates peuvent passer au crible l'historique des messages à la recherche de factures, de coordonnées de fournisseurs, de noms de dirigeants, d'informations de paiement, de détails contractuels, de données clients ou de liens d'authentification. Ils peuvent également surveiller les échanges avant d'envoyer une demande frauduleuse, afin que le message s'intègre naturellement dans une relation commerciale existante.
Vérifiez votre boîte de réception pour détecter tout signe de reconnaissance ainsi que toute fraude manifeste. Recherchez les connexions inhabituelles, les nouvelles règles de redirection, les conversations supprimées, les messages envoyés suspects et les modifications apportées aux paramètres du compte.
Établissez une chronologie dans la mesure du possible. Quand cette connexion suspecte a-t-elle eu lieu ? Quand le premier message frauduleux a-t-il été envoyé ? Les paramètres de la boîte mail ont-ils été modifiés avant ou après cet événement ? Ces détails permettent de distinguer l'accès initial des activités ultérieures.
L'une des distinctions les plus importantes dans la réponse aux attaques de type BEC concerne la différence entre la compromission d’une boîte mail et compromission d'identité.
Si l'attaquant a mis la main sur des identifiants valides, d'autres systèmes pourraient également avoir été compromis. Vérifiez si ce compte donne accès à un espace de stockage dans le cloud, à des plateformes de collaboration, à des systèmes d'administration à distance, à des applications financières, à des plateformes CRM, à des gestionnaires de mots de passe ou à de la documentation interne.
Examinez également l'appareil de l'employé concerné. Une page de hameçonnage peut avoir permis de récupérer des identifiants sans compromettre le terminal, tandis qu'un logiciel malveillant ou un programme de vol d'informations indique un problème plus vaste.
C’est là que les données relatives à la gestion des terminaux et à l’administration informatique prennent toute leur importance. La question n’est pas seulement de savoir « Cette boîte mail a-t-elle été piratée ? », mais aussi « À quoi d’autre cette identité a-t-elle pu avoir accès ? »
Le BEC ayant souvent un objectif financier, les services financiers et informatiques devraient collaborer plutôt que de considérer l'incident comme un problème purement technique.
Comparez les demandes de paiement récentes aux données habituelles des fournisseurs. Portez une attention particulière aux éléments suivants :
La méthode de vérification la plus sûre consiste à utiliser un canal de communication distinct et fiable. Vérifiez un nouveau numéro de compte bancaire en utilisant les coordonnées habituelles, et ne répondez jamais à l'e-mail dans lequel la modification vous a été demandée.
Une fois la situation maîtrisée, déterminez si le compte piraté a été utilisé pour contacter des clients, des fournisseurs, des employés ou des dirigeants.
Passez en revue les archives des e-mails envoyés et les historiques de messagerie, lorsqu'ils sont disponibles. Identifiez les messages contenant des instructions de paiement, des liens de réinitialisation de mot de passe, des pièces jointes malveillantes, des demandes d'informations confidentielles ou des modifications apportées aux procédures en vigueur.
Alertez rapidement les destinataires, surtout s'ils risquent de donner suite à une instruction émanant d'un attaquant. Un message envoyé depuis une boîte mail officielle de l'entreprise semble bien plus crédible qu'un e-mail de hameçonnage classique, en particulier lorsqu'il s'inscrit dans la continuité d'une conversation existante.
Ne partez pas du principe que le fait de supprimer le message frauduleux de la boîte de réception de l'expéditeur met fin à l'incident. Il se peut que des destinataires l'aient déjà ouvert, transféré ou qu'ils aient donné suite à ce message.
DMARC, l'SPF et DKIM constituent des mesures de contrôle importantes contre les escroqueries par usurpation d'identité (BEC), mais les administrateurs informatiques doivent bien comprendre ce que chacune d'entre elles permet et ne permet pas de réaliser.
DMARC fournit un cadre de règles pour la gestion des messages dont l'authentification a échoué, avec la possibilité de les surveiller, de les « quarantine » ou de les rejeter. Votre politique DMARC constitue donc un élément essentiel de la protection de votre domaine contre l’usurpation d’identité.
Cependant, cela n'empêche pas automatiquement un pirate qui envoie un message à partir d'une boîte mail réellement piratée. Si le pirate se connecte à un compte légitime et envoie un message via le service de messagerie autorisé, ce message peut tout de même être authentifié normalement.
Après un incident, vérifiez votre configuration de l'SPF, du DKIM et du DMARC, et assurez-vous que tous les services d'envoi légitimes sont correctement répertoriés. L'objectif est de réduire l'usurpation d'identité de domaine tout en traitant séparément le problème du piratage de compte.
Un compte piraté peut entraîner un deuxième problème si les pirates s'en servent pour envoyer de grands volumes d'e-mails malveillants ou indésirables.
Avis des listes noires, les taux de rebond, les plaintes pour spam et d’autres indicateurs de réputation de l’expéditeur. Cette surveillance permet de déterminer si l’incident a affecté votre capacité à envoyer des e-mails légitimes. Un service de réputation des e-mails peut offrir une visibilité supplémentaire sur la réputation du domaine et de l'adresse IP au cours de ce processus.
Cela est important car le fait de reprendre le contrôle d'une boîte mail ne permet pas nécessairement d'annuler toutes les conséquences de l'attaque. D'autres systèmes de messagerie ont peut-être déjà réagi au trafic généré lors de la compromission.
L'objectif fondamental du BEC n'a pas changé, mais la qualité de l'usurpation d'identité, elle, a évolué.
Une analyse récente de Forbes décrit comment les cybercriminels associent des informations organisationnelles récupérées à des communications générées par l’IA, au clonage vocal et à la technologie « deepfake » afin de rendre leurs demandes frauduleuses plus convaincantes. L’article fait également état d’une augmentation substantielle des pertes liées au BEC signalées aux États-Unis entre 2021 et 2025. Les escroqueries optimisées par l'IA rendent certains signes avant-coureurs traditionnels moins fiables.
Une grammaire approximative ou un message manifestement générique ne peuvent plus être considérés comme les principaux indicateurs de fraude. Les contrôles d'authentification, les règles de transaction et la vérification indépendante prennent davantage d'importance lorsque le message lui-même semble convaincant.
Les mêmes entreprises, confrontées à des attaques BEC de plus en plus sophistiquées, renforcent également l'automatisation de leurs opérations informatiques.
Des études récentes menées auprès d'entreprises britanniques mettent en évidence une utilisation croissante de l'IA dans la gestion informatique, notamment pour l'automatisation des tâches courantes liées aux services et aux infrastructures. L'IA dans l'informatique soulève également la question du degré de contrôle que les organisations devraient conserver à mesure que les systèmes automatisés assument davantage de responsabilités.
C'est un aspect crucial lors de la gestion des incidents. Les systèmes automatisés peuvent identifier les activités suspectes, collecter des journaux, désactiver des comptes ou déclencher rapidement des workflows, mais leurs autorisations doivent faire l'objet d'un contrôle rigoureux.
Recherche en matière de sécurité sur les flux de travail pilotés par l’IA mettent également en évidence les risques qui surviennent lorsque des systèmes autonomes se voient accorder un accès privilégié à l’infrastructure de l’entreprise. L’environnement de gestion des incidents ne fait pas exception.
Vérifier quels systèmes automatisés disposaient d'un accès permanent à l'identité compromise, et s'assurer que leurs autorisations étaient suffisamment restreintes pour limiter l'ampleur des répercussions.
Cette étape est souvent négligée. Notez ce qui s'est passé tant que les éléments de preuve sont encore disponibles.
Recueillez les informations relatives à l'indicateur initial, aux comptes concernés, aux adresses IP suspectes, aux modifications apportées aux règles de messagerie, aux événements d'authentification, aux messages frauduleux, aux tentatives de paiement, aux mesures de confinement, à la réinitialisation des identifiants, aux systèmes vérifiés et aux notifications envoyées. Cela permet de constituer un dossier technique en vue d'enquêtes futures et aide à identifier les défaillances des contrôles.
Cette analyse finale devrait apporter des réponses à plusieurs questions pratiques :
La réponse à une attaque de type BEC est plus efficace lorsqu’elle est traitée simultanément comme un incident lié à l’identité, à l’infrastructure, aux finances et aux communications. Il convient de confiner le compte, de supprimer toute persistance, de limiter le champ d’accès, de protéger les processus financiers, de passer en revue les contrôles de domaine, de préserver les preuves et de vérifier les instructions importantes via un canal qui n’est pas contrôlé par la boîte mail compromise.
Quelle est la première étape à suivre en cas de compromission d'un compte de messagerie professionnel ?
Maîtrisez le compte compromis. Limitez ses accès, révoquez les sessions actives et actualisez les jetons, puis réinitialisez le mot de passe et supprimez toutes les méthodes d'authentification multifactorielle (MFA) inconnues, les autorisations OAuth et les règles de boîte de réception.
Le protocole DMARC permet-il de mettre fin aux attaques de type BEC ?
Le protocole DMARC empêche les pirates d'usurper votre domaine, mais il ne peut pas bloquer les messages envoyés depuis une boîte mail réellement compromise, car ces messages passent l'authentification. La protection contre la prise de contrôle de compte nécessite également des contrôles au niveau de l'identité.
Est-ce qu’une réinitialisation du mot de passe suffit après le piratage d’un compte de messagerie ?
Non. Les pirates peuvent conserver leur accès via les sessions actives, les jetons de rafraîchissement, le consentement OAuth de l'application, les méthodes d'authentification multifactorielle (MFA) ajoutées et les règles de redirection. Révoquez tous ces éléments en même temps que la réinitialisation du mot de passe.