Wat is DNS-tunneling? Aanvallen, detectie en preventie
door
Laatst bijgewerkt:
9 leestijd: 9 minuten

door
Laatst bijgewerkt:
Belangrijkste Conclusies
Het Domain Name System (DNS) fungeert als de basisgids van het internet en zet gebruiksvriendelijke hostnamen om in machinaal leesbare IP-adressen. Omdat vrijwel elke netwerktoepassing afhankelijk is van naamomzetting, laten organisaties uitgaand DNS-verkeer doorgaans zonder veel controle door hun netwerkperimeter heen. Firewalls die ongeoorloofd surfen op het web, bestandsoverdrachten en SSH-verbindingen blokkeren, laten poort 53 vrijwel altijd wijd open staan.
Kwaadwillenden maken misbruik van dit standaardvertrouwen. Door ongeautoriseerde gegevens via standaard opzoekverzoeken te leiden, kan een aanvaller heimelijk communiceren met interne hosts en intellectueel eigendom wegsluizen zonder een directe TCP-verbinding tot stand te brengen. Inzicht in deze verborgen kanalen, in combinatie met bredere DNS-kwetsbaarheden, is essentieel voor het opbouwen van een veerkrachtige bedrijfsbeveiliging.
DNS-tunneling is een techniek voor cyberaanvallen waarbij niet-DNS-programma’s, gegevenspakketten of opdrachten op afstand worden verwerkt in standaard DNS-verzoeken en -antwoorden. Omdat recursieve resolvers deze zoekopdrachten standaard over netwerkperimeters heen doorsturen, kunnen aanvallers een stabiel communicatiekanaal in beide richtingen tot stand brengen dat perimeterfirewalls, netwerkproxies en inhoudsfilters volledig omzeilt.
In grote lijnen is het misbruik van het protocol gebaseerd op verzoeken van clients die naar een door de aanvaller beheerd domein worden gestuurd. Wanneer gecompromitteerde software gegevens moet verzenden, verpakt deze die gegevens in het subdomeinlabel van een opzoekopdracht. Recursieve resolvers sturen het verzoek door naar hogere niveaus totdat het de gezaghebbende server van de aanvaller bereikt, die de lading uitpakt en instructies terugstuurt die zijn ingebed in standaard DNS-antwoordrecords.
Voor het opzetten van een DNS-tunnel is het niet nodig om recursieve resolvers van bedrijven te compromitteren of in te grijpen in de kern-DNS-rootservers. In plaats daarvan maakt het gebruik van standaard DNS-routeringsmechanismen volgens de volgende levenscyclus:
1. Voorbereiding van de infrastructuur: De aanvaller registreert een openbaar domeinnaam (zoals attacker-c2.net) en configureert een gezaghebbende naamserver waarover hij de controle heeft, zodat deze alle verzoeken voor dat domein en de bijbehorende subdomeinen afhandelt.
2. Aflevering van de payload: Een intern eindpunt wordt gecompromitteerd via phishing, het misbruik van softwarekwetsbaarheden of manipulatie van de toeleveringsketen. De malware die op dit eindpunt draait, bevat logica die specifiek is geschreven om lokale gegevens te verpakken in DNS-conforme labels.
3. Gegevenscodering en segmentatie: Omdat de DNS-protocolstandaarden (RFC 1035) individuele domeinnamen beperken tot 63 tekens en volledige domeinnamen tot 253 tekens, verdeelt de malware grote datasets in kleine stukjes. Elk stukje wordt gecodeerd met formaten zoals Base32 of hexadecimaal, waarna het resultaat als subdomein wordt toegevoegd (bijvoorbeeld 4d616c6963696f7573.data.attacker-c2.net). Er wordt vaak voor Base32 gekozen omdat DNS-lookups niet hoofdlettergevoelig zijn.
4. Recursieve resolutie: Het eindpunt start een standaard DNS-opzoeking. Omdat de computer is geconfigureerd om de interne DNS-resolver van het bedrijf te gebruiken, wordt de aanvraag eerst naar de bedrijfsserver gestuurd. De bedrijfsserver herkent dit als een routineverzoek, stelt vast dat het record niet in de cache staat en stuurt de opzoeking door via de wereldwijde DNS-hiërarchie.
5. Extractie van de payload: De query komt uiteindelijk terecht bij de gezaghebbende naamserver van de aanvaller. In plaats van een echt IP-adres voor de hosting van de website te verstrekken, verwijdert de server van de aanvaller de bovenliggende domeinnaam, haalt de gecodeerde subdomeinreeks eruit en zet de oorspronkelijke gegevens weer in elkaar.
6. Verzending van opdrachten via antwoorden: Om opdrachten terug te sturen naar het bedrijfsnetwerk, stelt de autoritatieve server een antwoordrecord op. Aanvallers maken vaak gebruik van TXT-records, omdat deze tot 255 tekens per tekenreeks kunnen bevatten, of van CNAME- en NULL-records. Wanneer de bedrijfsresolver het antwoord terugstuurt naar de geïnfecteerde host, haalt de malware op de client de payload eruit en voert de instructies van de operator uit.
Gedurende deze hele uitwisseling brengt het geïnfecteerde eindpunt nooit een directe netwerkverbinding tot stand met de infrastructuur van de aanvaller. Elke byte wordt ongemoeid via legitieme DNS-servers van het bedrijf doorgestuurd.
Hoewel netwerkbeheerders af en toe tunnelingprogramma’s gebruiken voor diagnostische doeleinden, maken cybercriminelen gebruik van deze techniek in verschillende cruciale fasen van de cyber-killchain.

Het wegsluizen van gegevens is het meest voorkomende doel van DNS-tunneling. Wanneer aanvallers systemen compromitteren die betalingsgegevens, inloggegevens of bedrijfseigen broncode bevatten, wordt uitgaande webtoegang vaak streng gefilterd of gecontroleerd door DLP-proxies ( Data Loss Prevention ).
Door gevoelige gegevens op te splitsen in afzonderlijke delen en deze via subdomeinopzoekingen te verzenden, kan malware langzaam gigabytes aan informatie doorsluizen zonder ooit een HTTP- of FTP-sessie te openen.
Zodra malware voet aan de grond heeft gekregen, heeft deze een betrouwbaar kanaal nodig om opdrachten van de achterliggende operators te ontvangen. Aanvallers zetten vaak tunnelingprogramma’s zoals iodine of dnscat2 in als alternatieve kanalen voor het geval de primaire HTTPS-verbindingen worden verbroken. Beveiligingsteams moeten deze kenmerken van de tools herkennen tijdens de incidentrespons.
Via bidirectionele DNS-tunnels kunnen aanvallers beheersopdrachten uitvoeren, secundaire malware-fasen uploaden en laterale bewegingen coördineren tot diep in gesegmenteerde netwerken.
In omgevingen met beperkte toegang, zoals wifi-netwerken van hotels, hotspots op luchthavens of geïsoleerde VLAN’s voor gasten binnen bedrijven, blokkeren netwerkswitches doorgaans al het uitgaande internetverkeer totdat een gebruiker zich via een captive portal heeft geauthenticeerd.
Om de portaalpagina zelf te kunnen oplossen, moet het netwerk echter DNS-verzoeken op poort 53 toestaan. Aanvallers en onbevoegde gebruikers maken gebruik van DNS-tunnels om onbeperkt internetverkeer via deze open resolvers te leiden, waarbij ze de factureringsbarrières en netwerkisolatiemaatregelen omzeilen.
DNS-tunneling is allesbehalve theoretisch. Geavanceerde cybercriminaliteitsgroepen en actoren van nationale overheden hebben DNS-communicatie herhaaldelijk geïntegreerd in grootschalige cybercampagnes.
Een van de meest ingrijpende inbreuken op de toeleveringsketen in de geschiedenis van de cyberbeveiliging was grotendeels gebaseerd op DNS-signalering. Bij de SUNBURST-backdoor, die via kwaadaardige updates voor de SolarWinds Orion-software werd verspreid, communiceerde de malware met cybercriminelen via dynamische subdomeinen onder avsvmcloud.com.
De achterdeur verzamelde basisinformatie over de host, codeerde de gegevens in alfanumerieke tekenreeksen en voegde deze als subdomeinen toe aan zoekverzoeken. Wanneer gezaghebbende naamservers die onder controle van de aanvaller stonden deze verzoeken ontvingen, antwoordden ze met CNAME-records die verwezen naar secundaire commandoservers of specifieke IP-adresbereiken, die de achterdeur opdracht gaven om in slaapstand te gaan, te worden beëindigd of secundaire HTTP-kanalen te activeren. De volledige omvang van deze operationele werkwijze is gedocumenteerd in CISA-advies AA20-352A.
De door de Iraanse staat gesteunde cybercriminaliteitsgroep die bekendstaat als OilRig (APT34) heeft DNS-tunneling systematisch ingezet voor zowel het verzenden van opdrachten als het wegsluizen van gegevens. In diverse campagnes gericht tegen organisaties in de energie-, financiële en overheidssector heeft OilRig op maat gemaakte malwarefamilies ingezet, zoals ALMA Communicator, DNSpionage en Saitama.
Deze implantaten houden de computers van slachtoffers in de gaten, halen gevoelige bestanden op en structureren de gegevens in grootschalige DNS-verzoeken die gericht zijn op door de aanvallers gecontroleerde naamservers. Als standaardcommunicatieprotocollen falen of firewalls de webverbindingen onderbreken, schakelt de malware automatisch over op DNS-tunneling om de persistentie en de beheerscontrole te behouden.
Aangezien legitieme netwerken dagelijks miljoenen DNS-transacties verwerken, is het voor het opsporen van kwaadaardige tunnels noodzakelijk om zowel de kenmerken van individuele verzoeken als bredere verkeerstrends te analyseren. Detectiestrategieën vallen over het algemeen onder twee hoofdcategorieën: payload-analyse en verkeersanalyse.
Bij payload-analyse worden de specifieke tekenreeksen, structuren en resource-records in afzonderlijke DNS-verzoeken en -antwoorden onderzocht.
Bij verkeersanalyse worden geaggregeerde zoekpatroonontwikkelingen in de loop van de tijd onderzocht, waarbij afwijkend operationeel gedrag wordt opgespoord, zelfs wanneer individuele zoekopdrachten op het eerste gezicht onschuldig lijken.
Om DNS-tunneling op grote schaal aan het licht te brengen, zijn speciaal daarvoor ontwikkelde defensieve instrumenten nodig:
De uitgebreide oplossing voor DNS-beveiligingsmonitoring van PowerDMARC helpt ondernemingen om wijzigingen in records, ongeoorloofde aanpassingen aan de infrastructuur en tekortkomingen op het gebied van compliance binnen hun openbare domeinen op te sporen. Deze proactieve monitoring zorgt ervoor dat uw gezaghebbende DNS-zones goed beveiligd blijven tegen manipulatie en biedt tegelijkertijd het diepgaande inzicht dat nodig is om verborgen misbruik van protocollen op te sporen.
Het opsporen van tunneling is van cruciaal belang, maar proactieve maatregelen in de netwerkarchitectuur kunnen veel tunnelingpogingen al in de kiem smoren voordat gegevens de omgeving verlaten. Beveiligingsteams dienen de volgende beveiligingsmaatregelen te implementeren:
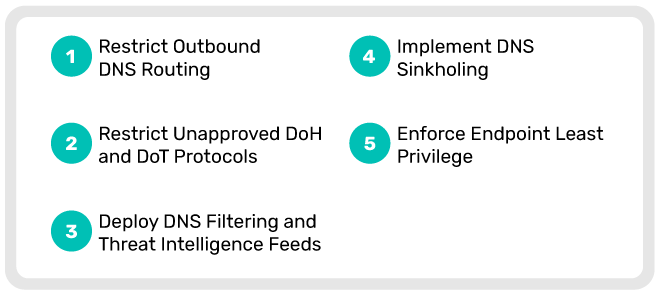
Omdat het Domain Name System op meerdere architecturale lagen kwetsbaar is, verwarren beveiligingsteams tunneling vaak met andere vormen van DNS-manipulatie. In de volgende tabel worden de operationele verschillen weergegeven:
Voor een uitgebreider overzicht van bedreigingen voor de infrastructuur voor naamomzetting kunt u onze gids over de verschillende soorten DNS-aanvallen raadplegen.
Is DNS-tunneling illegaal?
Ja, het gebruik van DNS-tunneling om ongeoorloofde gegevens te exfiltreren, malware te verspreiden of heimelijk toegang te verkrijgen tot een bedrijfsnetwerk zonder uitdrukkelijke toestemming is illegaal en vormt wereldwijd een overtreding van wetgeving inzake computercriminaliteit, zoals de Computer Fraud and Abuse Act (CFAA) in de Verenigde Staten.
Kan een traditionele firewall DNS-tunneling tegenhouden?
Standaardfirewalls weten DNS-tunneling zelden op eigen kracht te blokkeren. Omdat standaardfirewalls alleen de regels voor bron, bestemming en poort controleren (waardoor UDP/TCP-verkeer op poort 53 wordt toegestaan), beschouwen ze tunneling-verzoeken als gewone naamopzoekingen. Om tunneling te blokkeren zijn next-generation firewalls (NGFW), deep packet inspection (DPI) of speciale Protective DNS-diensten nodig die de entropie van de payload, de frequentie van de verzoeken en de reputatie van het domein beoordelen.
Maakt DNS over HTTPS (DoH) het moeilijker om tunneling op te sporen?
Ja. DNS over HTTPS versleutelt verzoeken en antwoorden binnen standaard TLS-sessies via poort 443, waardoor DNS-verkeer niet te onderscheiden is van normaal versleuteld HTTPS-surfen. Wanneer malware DoH gebruikt om externe openbare resolvers te bereiken, kunnen traditionele netwerkmonitors de subdomeinen of de inhoud van de payload niet inspecteren zonder actieve TLS-ontcijferingsproxies. Daarom is het van cruciaal belang om directe uitgaande DoH-verbindingen naar ongeautoriseerde openbare resolvers te blokkeren.
Wat is het verschil tussen DNS-tunneling en DNS-exfiltratie?
DNS-exfiltratie is een specifiek doel, terwijl DNS-tunneling het bredere transportmechanisme is. DNS-exfiltratie verwijst strikt genomen naar de uitgaande overdracht en diefstal van gevoelige gegevens via DNS-verzoeken. DNS-tunneling kan daarentegen ook in twee richtingen plaatsvinden, waarbij interactieve command-and-control-shells worden opgezet, inkomende opdrachten van operators worden doorgegeven en algemeen IP-verkeer over beperkte netwerken wordt gerouteerd.
DNS blijft een essentieel protocol dat moderne organisaties niet zomaar kunnen uitschakelen. Helaas zorgen het universele bereik en de soepele firewallinstellingen ervoor dat aanvallers het zullen blijven gebruiken als achterdeur om gevoelige intellectuele eigendom te kapen en voortdurende toegang te behouden. Om DNS-tunneling tegen te gaan, zijn continue netwerkinzicht, robuuste uitgaande filtering op poort 53 en geautomatiseerde inspectie nodig, waarmee afwijkend zoekgedrag in realtime kan worden opgespoord.
Het beveiligen van het netwerk van uw organisatie begint met inzicht in de huidige status van uw externe aanvalsoppervlak. Naast het monitoren van uitgaande zoekpatroon moeten bedrijven ervoor zorgen dat hun naar buiten gerichte domeininfrastructuur en e-mailverificatieprotocollen volledig beveiligd zijn tegen spoofing, ongeoorloofde wijzigingen aan records en verkeerde configuraties. Gebruik de gratis domeinanalysator van PowerDMARC om onmiddellijk de status van uw domein te controleren, de SPF- en DMARC-status te verifiëren en beveiligingskwetsbaarheden op te sporen voordat aanvallers hiervan misbruik kunnen maken.








 Wat is een DNS-sinkhole en hoe werkt het?