Wat is een DNS-sinkhole en hoe werkt het?
door
Laatst bijgewerkt:
9 leestijd: 9 minuten


door
Laatst bijgewerkt:
Belangrijkste Conclusies
Elke moderne netwerkverbinding begint met een opzoekactie. Telkens wanneer een apparaat een webpagina opent, een update downloadt of contact zoekt met een externe server, vraagt het een resolver om een voor mensen leesbare domeinnaam om te zetten in een IP-adres. Omdat deze opzoekactie plaatsvindt voordat er gegevenspakketten tussen hosts worden verzonden, vormt dit een van de meest effectieve controlepunten in de netwerkbeveiliging.
Kwaadwillenden maken voortdurend misbruik van deze stap. Malwarevarianten sturen verzoeken naar externe hosts om opdrachten te ontvangen of gegevens te stelen, en via phishing-tactieken worden gebruikers ertoe verleid om frauduleuze webportalen op te roepen. Inzicht in de grote verscheidenheid aan soorten DNS-aanvallen onderstreept waarom het essentieel is om het opzoekgedrag te beheersen. DNS-sinkholing biedt beveiligingsteams een actief mechanisme om deze verzoeken in een vroeg stadium te onderscheppen, waardoor kwaadaardige communicatie wordt gestopt voordat een geïnfecteerde machine verbinding kan maken.
Een DNS-sinkhole is een beveiligingsmechanisme dat DNS-verzoeken onderschept die bestemd zijn voor bekende kwaadaardige domeinen en in plaats van het legitieme bestemmingsadres een vals, gecontroleerd IP-adres retourneert. Deze omleiding voorkomt dat clientapparaten toegang krijgen tot de infrastructuur van cyberdreigingen, waardoor callbacks van malware, phishingcampagnes en commandokanalen van botnets al in de resolutiefase effectief worden geneutraliseerd.
Bij standaard netwerkactiviteiten vraagt een recursieve resolver de gezaghebbende naamservers op en verstrekt hij de client het werkelijke externe adres van de opgevraagde hostnaam. In een ‘sinkholed’-configuratie toetst de resolver het opgevraagde domein aan de hand van een zorgvuldig samengestelde blokkeerlijst. Als het opgevraagde domein op die lijst staat, verbergt de resolver het werkelijke antwoord. In plaats daarvan levert hij een alternatief adres dat door de netwerkbeheerder is aangewezen, zoals een loopback-adres of een speciale interne logserver.
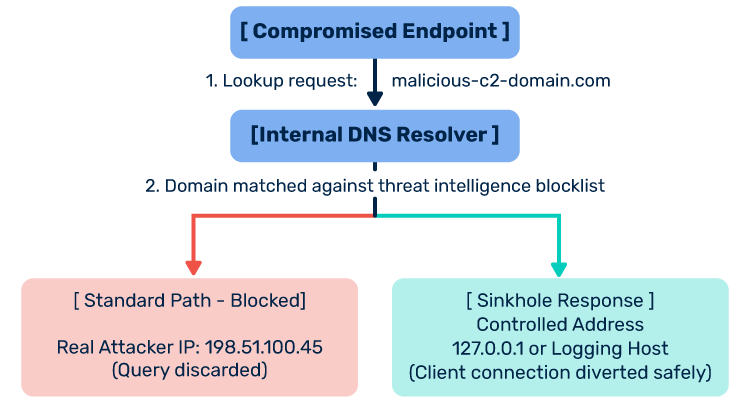
Door het IP-adres van de bestemming in te vullen, zorgt de resolver ervoor dat de client nooit een TCP-handshake start met de computer van de aanvaller. De verbinding wordt onschadelijk beëindigd binnen de lokale omgeving.
Om te begrijpen hoe een DNS-sinkhole werkt, moet je eerst kijken naar de rol van de recursieve resolver in het dagelijkse bedrijfsverkeer. Wanneer een intern werkstation een verzoek verstuurt, wordt die query rechtstreeks naar een lokale resolver doorgestuurd. Je kunt ons overzicht bekijken over wat een DNS-server is om te zien hoe standaard recursieve lookups werken in gedistribueerde netwerken.
DNS-sinkholing voegt drie essentiële operationele componenten toe aan deze opzoekcyclus:
Een sinkhole is afhankelijk van nauwkeurige en actuele gegevens over bedreigingen. Beveiligingsteams voorzien resolvers van lijsten met bekende schadelijke domeinen, die worden verzameld uit open-source bedreigingsfeeds, commerciële aanbieders van bedreigingsinformatie, telemetrie van incidentrespons en branchegroepen voor het delen van informatie. Deze lijsten bevatten actieve phishing-URL’s, distributieknooppunten voor ransomware en bekende command-and-control (C2)-domeinen.
Wanneer een eindpunt een opzoekverzoek verstuurt, toetst de resolver het opgevraagde domein aan de hand van de regels van de beleidszone, alvorens standaard internet-root-hints uit te voeren of verzoeken door te sturen naar upstream-servers. Als het domein overeenkomt met een vermelding op de blokkeerlijst, stopt de resolver het uitgaande resolutieproces. Moderne resolvers doen dit met behulp van Response Policy Zones (RPZ), een technologie waarmee beheerders DNS-antwoorden dynamisch kunnen herschrijven op basis van aangepaste beleidsregels.
Zodra de resolver een override activeert, geeft hij een vooraf gedefinieerd adres terug. Afhankelijk van de doelstellingen van het beveiligingsteam valt dit adres onder een van de volgende twee configuraties:
Dankzij deze logfunctie verandert de sinkhole van een passief blokkeringsinstrument in een actieve sensor voor het opsporen van bedreigingen. Een firewalllogboek geeft wellicht alleen een uitgaand verzoek naar een extern IP-adres weer, maar de sinkhole-collector registreert precies welk intern werkstation de kwaadaardige aanvraag heeft gegenereerd, waardoor incidentbeheerders het gecompromitteerde apparaat onmiddellijk kunnen isoleren.
DNS-sinkholes worden op verschillende niveaus van het internetecosysteem ingezet en dienen verschillende operationele doelen, afhankelijk van wie ze beheert.
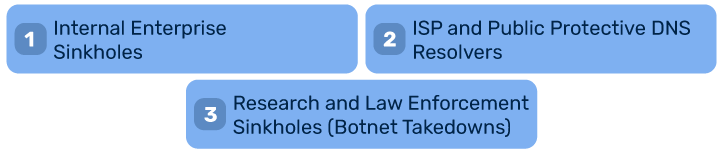
Organisaties implementeren interne sinkholes op lokale DNS-resolvers, Next-Generation Firewalls (NGFW) of beveiligde webgateways. Het belangrijkste doel is het beveiligen van de eindpunten van de onderneming en het bewaken van de interne netwerkhygiëne. Wanneer een medewerker op een phishinglink klikt of wanneer malware op de achtergrond probeert verbinding te maken met een C2-server, blokkeert de sinkhole van de onderneming de uitgaande verbinding en waarschuwt het Security Operations Center (SOC) met het interne IP-adres van het apparaat.
Internetproviders en openbare DNS-beheerders (zoals Quad9 of 1.1.1.2 van Cloudflare) maken gebruik van sinkholes om een breed publiek van consumenten en bedrijven te beschermen. In plaats van logbestanden bij te houden voor diepgaand forensisch onderzoek naar hosts, richten deze providers zich op schaalgrootte. Ze leiden verzoeken voor gevaarlijke domeinen om naar null-routes of gehoste waarschuwingspagina’s, waardoor wordt voorkomen dat enorme hoeveelheden schadelijk verkeer hun abonnees bereiken.
Tijdens grootschalige operaties tegen cybercriminaliteit zetten gerechtelijke autoriteiten en beveiligingsonderzoekers ‘sinkholes’ op op het niveau van de registrar of het registry. Door middel van gerechtelijke bevelen nemen onderzoekers de eigendom over van kwaadaardige domeinen die hard gecodeerd zijn in malwarevarianten. Ze wijzigen de autoritatieve nameserverrecords voor die domeinen, waardoor miljoenen geïnfecteerde bots wereldwijd naar onderzoeksservers worden geleid. Hierdoor wordt de controle van de criminele groep over de geïnfecteerde computers verbroken en kunnen onderzoekers de omvang en de geografische verspreiding van het botnet in kaart brengen.
DNS-sinkholing heeft een centrale rol gespeeld bij het oplossen van enkele van de meest kritieke cyberbeveiligingsincidenten uit de recente geschiedenis.
In mei 2017 was er de WannaCry-ransomware wereldwijd verspreidde en ziekenhuizen, telecommunicatiebedrijven en vervoerssystemen in meer dan 150 landen lamlegde. De worm verspreidde zich zelfstandig met behulp van de EternalBlue-exploit.
Tijdens het analyseren van het malwarebestand ontdekte beveiligingsonderzoeker Marcus Hutchins een niet-geregistreerd domein dat vast in de broncode was gecodeerd. De maker van de malware had een controle ingebouwd: voordat de hostschijf werd versleuteld, stuurde de code een DNS-verzoek naar dit domein. Als het verzoek mislukte, ging de ransomware door met het versleutelen van bestanden. Als het domein reageerde, brak de malware de uitvoering af. Hutchins registreerde het domein voor ongeveer tien dollar en leidde het om naar een sinkhole-server. Toen computers wereldwijd het domein succesvol konden omzetten, stopte de ingebouwde logica de uitvoeringsroutine, waardoor de wereldwijde uitbraak onbedoeld in de kiem werd gesmoord.
Het Avalanche-netwerk was meer dan zeven jaar actief als een illegaal ‘bulletproof’ hosting- en malwareverspreidingsplatform, dat meer dan twee dozijn banktrojanen en ransomwarevarianten zoals GozNym en TeslaCrypt ondersteunde. De infrastructuur maakte gebruik van dubbele fast-flux-technieken, waarbij IP-adressen en naamservers om de paar minuten werden gewisseld om detectie te ontwijken.
Eind 2016 heeft een multinationale coalitie van wetshandhavingsinstanties uit veertig landen, samen met Europol en het Amerikaanse ministerie van Justitie, de operatie ontmanteld. Volgens door Europol vrijgegeven documentatie hebben de autoriteiten meer dan 800.000 domeinen in beslag genomen, geblokkeerd of omgeleid naar sinkhole-servers. Door de criminele naamservers te vervangen door gecontroleerde sinkhole-servers, hebben onderzoekers honderdduizenden geïnfecteerde computers van slachtoffers losgekoppeld van hun beheerders, wat een van de grootste gezamenlijke ontmantelingen van botnets ooit was.
Het implementeren van een DNS-sinkhole biedt unieke strategische voordelen voor de netwerkbeveiliging:
Het combineren van bescherming tegen query-aanvallen op netwerkniveau met bredere best practices voor DNS-beveiliging zorgt voor een sterke, diepgaande verdediging, waardoor zowel interne werkstations als externe randknooppunten een hoog beveiligingsniveau behouden.
Hoewel DNS-sinkholing een krachtige filterlaag biedt, is het geen allesomvattende beveiligingsoplossing. Netwerkteams moeten rekening houden met een aantal structurele beperkingen:
Het opzetten van een functionele DNS-sinkhole is mogelijk in verschillende omgevingen, van thuislabs tot directory-services op bedrijfsniveau. Het proces is gericht op het aanpassen van het beleid van de resolver om ongewenste verzoeken te onderscheppen.
In Unix-omgevingen binnen bedrijven waar de Berkeley Internet Name Domain (BIND)-daemon of Unbound wordt gebruikt, wordt vaak gebruikgemaakt van Response Policy Zones (RPZ). RPZ-regels, die vaak ‘DNS-firewalls’ worden genoemd, zorgen ervoor dat de lokale recursieve server een aangepast antwoord terugstuurt wanneer een client om een geblokkeerde zone vraagt.
Een beheerder maakt een speciaal zonebestand aan dat is gevuld met gegevens over bedreigingen:
$TTL 1 uur
@ IN SOA localhost. root.localhost. ( 2026102401 1 uur 15 min 30 dagen 2 uur )
NS localhost.; Leid kwaadaardige domeinen via een sinkhole naar een interne loghost
malicious-site.example.com CNAME sinkhole.internal.network.
phishing-domain.example.net A 192.168.10.50
*.bad-actor-infrastructure.org A 192.168.10.50
Elke zoekopdracht die overeenkomt met deze records wordt direct omgezet naar 192.168.10.50, in plaats van dat er een verzoek wordt gestuurd naar de rootservers.
In Active Directory-omgevingen beschikt Windows Server DNS over ingebouwde beleidsfuncties waarmee beheerders query’s kunnen blokkeren of omleiden zonder dat daarvoor externe software nodig is. Door via PowerShell beleidsregels voor het omzetten van query’s te configureren, kunnen beheerders inkomende FQDN-criteria toetsen aan een blokkeerlijst met kwaadaardige domeinen en een statisch null-IP-adres retourneren:
Add-DnsServerQueryResolutionPolicy -Name “SinkholePolicy” -Action DENY -FQDN “EQ,*.maliciousdomain.com”
Voor thuiskantoren en netwerken van kleine bedrijven bieden DNS-filters op hardwareniveau, zoals Pi-hole, kant-en-klare sinkhole-diensten. Pi-hole wordt geïnstalleerd op een kleine server of virtuele machine en fungeert als de primaire resolver van het lokale netwerk. Het leest blokkeerlijsten die door de beveiligingsgemeenschap zijn samengesteld en retourneert 0.0.0.0 wanneer een apparaat een domein opvraagt dat gekoppeld is aan advertentienetwerken, tracking-telemetrie of malwaredomeinen.
Wanneer u nieuwe sinkhole-beleidsregels doorvoert, kunnen actieve apparaten in het netwerk nog steeds verbinding blijven maken met oude adressen totdat de cache van hun interne besturingssysteem verloopt. Bij het oplossen van problemen of het controleren of een sinkhole-regel naar behoren functioneert, moeten beheerders weten hoe ze de DNS op de betrokken eindpunten moeten leegmaken om bestaande cachetabellen te wissen en een onmiddellijke query naar de resolver af te dwingen.
In discussies over beveiliging worden de termen ‘sinkhole’, ‘blackhole’ en ‘filtering’ vaak door elkaar gebruikt. Hoewel ze allemaal tot doel hebben bedreigingen op het niveau van de naamomzetting te beperken, werken ze op verschillende manieren.
| Kenmerk/Eigenschap | DNS-sinkhole | DNS-blackhole | DNS filteren |
|---|---|---|---|
| Primaire actie | Leidt de verzoek door naar een gecontroleerd, veilig IP-adres | Verwijdert de zoekopdracht of retourneert NXDOMAIN (niet-bestaand domein) | Blokkeert de toegang op basis van beleidscategorieën of beveiligingsrisico’s |
| Verkeersbestemming | Een intern verzameladres of loopback-adres | Nergens; het pakket wordt beëindigd of stilzwijgend verwijderd | Een standaardblokpagina of een null-route |
| Forensische logboekregistratie | Hoog; verzamelt gedetailleerde gegevens over hostheaders en verbindingen | Laag; meestal beperkt tot de statistieken voor het wegvallen van resolvers | Medium; houdt navigatiegebeurtenissen van gebruikers en beleidsverzoeken bij |
| Belangrijkste toepassingsgebied | Detectie van malware, onderbreking van C2-verbindingen, uitschakeling van botnets | Het voorkomen van DDoS-verkeer en het weglaten van query’s met een hoog volume | Inhoudsbeheer, aanvaardbaar gebruik op de werkplek, beveiliging |
| Typische beheerders | SOC-analisten, incidentresponsteams, wetshandhavingsinstanties | Netwerkingenieurs, vervoersbedrijven, internetproviders | IT-medewerkers van bedrijven, HR-medewerkers, compliance-functionarissen |
Een DNS-blackhole weigert simpelweg te reageren of laat het apparaat weten dat het record niet bestaat. Een sinkhole geeft opzettelijk een adres als antwoord waarmee de client naar een geïsoleerde omgeving wordt geleid, waar beveiligingsmedewerkers kunnen volgen wat de client vervolgens probeert te doen.
Is een DNS-sinkhole hetzelfde als een Pi-hole?
Een Pi-hole is een specifieke implementatie van een DNS-sinkhole die is ontworpen voor lokale netwerken. Terwijl sinkholes voor bedrijven vooral gericht zijn op het registreren van botnetcommunicatie en het opsporen van malware-infecties, maakt een Pi-hole voornamelijk gebruik van sinkhole-technieken om advertenties, webtracking en ongewenste telemetrieverbindingen te blokkeren voordat deze de schermen van eindgebruikers bereiken.
Welk IP-adres gebruikt een sinkhole?
Een sinkhole maakt doorgaans gebruik van een niet-routeerbaar adres of een speciaal verzameladres. Veelvoorkomende niet-routeerbare adressen zijn onder meer 127.0.0.1 (het loopback-adres van de host) of 0.0.0.0 (een niet-routeerbaar meta-adres). Wanneer het doel is om forensisch bewijsmateriaal vast te leggen, geeft de sinkhole het privé-IP-adres van een speciale monitoringserver terug, die de gegevens van inkomende verbindingen registreert.
Kan malware een DNS-sinkhole omzeilen?
Ja. Malware kan een DNS-sinkhole omzeilen door ruwe IP-adressen vast in de code in te bouwen, waardoor het helemaal niet meer nodig is om domeinnamen op te vragen. Malware kan ook lokale resolvers omzeilen door gebruik te maken van versleutelde protocollen zoals DNS-over-HTTPS (DoH) of DNS-over-TLS (DoT) die naar externe openbare servers verwijzen, of door lokale systeemconfiguratiebestanden te wijzigen.
Is DNS-sinkholing legaal?
Ja, binnen het interne netwerk van een organisatie is DNS-sinkholing een gangbare beveiligingsmaatregel. Netwerkeigenaren behouden de volledige zeggenschap over de manier waarop hun resolvers het interne verkeer verwerken. Wanneer sinkholing op het openbare internet wordt toegepast om de controle over externe domeinen over te nemen, zijn daarvoor gerechtelijke bevelen, medewerking van de domeinregistratie-instantie of gecoördineerde internationale wetshandhavingsoperaties vereist.
DNS-sinkholes vormen een essentiële verdedigingslinie voor uitgaand verkeer: ze voorkomen dat interne computers communiceren met infrastructuur van cybercriminelen en brengen verborgen infecties aan het licht. Het beveiligen van het verkeer dat uw werkstations verlaat, is echter nog maar het halve werk. U moet ook de domeinnaam van uw bedrijf beschermen tegen misbruik bij uitgaande cyberaanvallen op externe partners en klanten.
Zonder voortdurend toezicht kunnen subtiele afwijkingen in de configuratie, het ongeoorloofd aanmaken van records of ‘dangling pointers’ uw organisatie kwetsbaar maken voor domeinkaping en e-mailspoofing. Met geautomatiseerde DNS-beveiligingsmonitoring en nalevingscontrolekunt u realtime wijzigingen in uw gezaghebbende zones volgen, afwijkende aanpassingen onmiddellijk detecteren en de reputatie van uw domein beschermen tegen ongeoorloofde manipulatie.








 PowerDMARC versus VerifyDMARC: welke DMARC-tool biedt je meer?