Wat is een man-in-the-middle-aanval (MITM)? Hoe werkt het, soorten en preventie
door
Laatst bijgewerkt:
9 leestijd: 9 minuten
door
Laatst bijgewerkt:
Belangrijkste Conclusies
Man-in-the-middle-aanvallen behoren tot de oudste trucs op het gebied van netwerkbeveiliging, en ze zijn vandaag de dag nog steeds effectief omdat ze niet rechtstreeks op de versleuteling zijn gericht. Ze richten zich op het pad dat gegevens afleggen, of dat nu een lokaal netwerk is, een DNS-opzoeking of de routeringstabellen die verkeer over het internet leiden. Zodra een aanvaller zich in dat pad heeft genesteld, kan hij onopgemerkt tussen twee partijen in zitten die geen reden hebben om te vermoeden dat er iets mis is, aangezien beide partijen een reactie blijven ontvangen die eruitziet als een normaal antwoord.
In deze gids wordt uitgelegd hoe deze aanvallen precies werken, welke verschillende vormen ze aannemen, hoe je ze kunt herkennen voordat er daadwerkelijk schade wordt aangericht, en welke specifieke verdedigingsmaatregelen er voor elke laag bestaan, inclusief het aspect van e-mail dat in de meeste uitlegartikelen over dit onderwerp volledig over het hoofd wordt gezien.
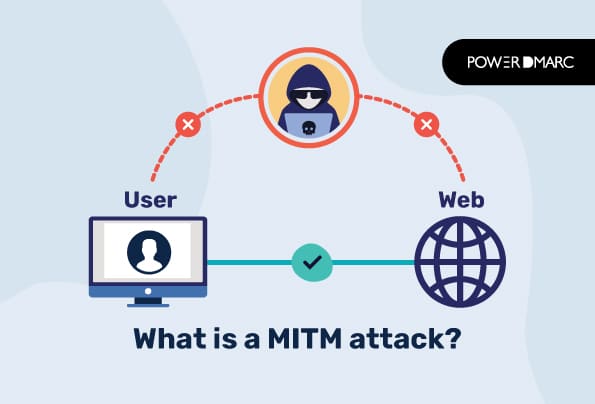
Een man-in-the-middle-aanval (MITM) vindt plaats wanneer een aanvaller zich tussen twee communicerende partijen plaatst en de gegevens die tussen hen worden uitgewisseld onderschept, leest of wijzigt. Het kan gaan om een persoon en een website, twee e-mailservers of een apparaat en een wifi-router. Geen van beide partijen merkt dat er iets mis is, omdat de aanvaller het verkeer in beide richtingen doorstuurt en de verbinding er volkomen normaal kan laten uitzien.
De klassieke vergelijking is die van een postbeambte die je brieven opent, ze leest, ze weer dichtplakt en ze weer in de brievenbus stopt. Je ontvangt je brief. De afzender denkt dat deze ongewijzigd is aangekomen. Maar iemand heeft hem onderweg gelezen, en als diegene dat had gewild, had hij of zij er een paar woorden in kunnen veranderen voordat de brief werd doorgestuurd.
MITM-aanvallen zijn belangrijk omdat ze niet gebaseerd zijn op het kraken van versleuteling via brute force. Ze zijn gebaseerd op het binnendringen in het pad dat het verkeer aflegt – of dat nu een lokaal netwerk, een DNS-opzoeking of een routeringstabel is – en maken misbruik van het feit dat veel systemen dat pad standaard vertrouwen.
De meeste MITM-aanvallen verlopen volgens een vergelijkbaar patroon, ongeacht welke techniek de aanvaller gebruikt om zich in positie te brengen:
De aanvaller fungeert in feite als een onzichtbaar doorgeefstation. Zolang beide partijen een reactie blijven ontvangen die eruitziet als een normaal antwoord, kan de aanval doorgaan zolang de aanvaller die positie behoudt.
MITM is geen afzonderlijke techniek. Het is een categorie aanvallen die hetzelfde doel hebben (zich tussen twee communicerende partijen plaatsen), maar verschillende methoden gebruiken om dat doel te bereiken.
ARP-spoofing is de meest voorkomende MITM-techniek op lokale netwerken, zoals een kantoor-LAN of een onbeveiligd openbaar netwerk. Het Address Resolution Protocol (ARP) koppelt IP-adressen aan de fysieke (MAC-)adressen van apparaten op een lokaal netwerk en beschikt niet over een ingebouwde verificatiemechanisme. Een aanvaller verstuurt vervalste ARP-berichten die zijn eigen MAC-adres koppelen aan het IP-adres van een legitiem apparaat, zoals de router van het netwerk. Zodra apparaten op het netwerk hun ARP-tabellen bijwerken met deze valse koppeling, wordt verkeer dat bedoeld is voor de router in plaats daarvan naar de aanvaller gestuurd.
Bij DNS-spoofing (ook wel DNS-cachevergiftiging genoemd) wordt een apparaat of resolver een vervalste DNS-reactie voorgeschoteld, waarbij een legitieme domeinnaam wordt gekoppeld aan een IP-adres dat onder controle staat van de aanvaller. Als dit lukt, worden slachtoffers die een echte website of mailserver proberen te bereiken, ongemerkt omgeleid naar een door de aanvaller gecontroleerde server, die vaak wordt gebruikt voor het stelen van inloggegevens of phishing. Dit is ook het punt waarop DNS-beveiliging specifiek relevant wordt voor e-mail, aangezien een gemanipuleerde MX-record-lookup kan bepalen waar een verzendende server denkt dat de mailserver van een ontvanger zich bevindt.
HTTPS is bedoeld om MITM-aanvallen te voorkomen door de verbinding tussen een browser en een website te versleutelen. SSL-stripping omzeilt dit door het eerste verbindingsverzoek te onderscheppen en het stilletjes terug te zetten van HTTPS naar gewoon HTTP voordat de browser een versleutelde sessie tot stand brengt, zodat het verkeer van het slachtoffer in leesbare tekst wordt verzonden, terwijl de adresbalk er op niet-geüpdatete of oudere browsers nog steeds bedrieglijk normaal uitziet. Moderne browsers en HSTS (HTTP Strict Transport Security) hebben het moeilijker gemaakt om dit uit te voeren dan tien jaar geleden, maar het blijft een gedocumenteerde techniek tegen systemen die HTTPS niet consequent afdwingen.
Bij een ‘evil twin’-aanval wordt een frauduleus wifi-toegangspunt opgezet dat een legitiem toegangspunt nabootst, vaak met dezelfde of een zeer vergelijkbare netwerknaam. Slachtoffers die hier verbinding mee maken – soms automatisch omdat hun apparaat een netwerk met die naam onthoudt – sturen al hun verkeer via de apparatuur van de aanvaller. Dit is een van de meest voorkomende MITM-aanvalsmethoden in openbare ruimtes zoals luchthavens, cafés en hotels, juist omdat er geen toegang nodig is tot het apparaat van het slachtoffer of het echte netwerk.
Het Border Gateway Protocol (BGP) wordt door internetproviders gebruikt om aan te geven voor welke IP-adresreeksen zij verantwoordelijk zijn voor de routering. BGP beschikt niet over ingebouwde authenticatie, waardoor een netwerkbeheerder – hetzij door een verkeerde configuratie, hetzij met kwaadwillige bedoelingen – ten onrechte kan aangeven dat hij eigenaar is van IP-adresreeksen die aan iemand anders toebehoren. Andere netwerken die deze valse melding accepteren, gaan het verkeer voor die adressen vervolgens via het netwerk van de aanvaller routeren. Dit is een aanval op routingsniveau in plaats van een lokale aanval, en deze kan in één keer grote hoeveelheden verkeer beïnvloeden.
In april 2018 maakten aanvallers juist hiervan gebruik om IP-prefixen van Amazons Route 53 DNS-dienst te kapen, waardoor zoekopdrachten voor de cryptovaluta-portemonnee-website MyEtherWallet werden omgeleid naar een kwaadaardige server en er ongeveer 150.000 dollar aan Ethereum werd gestolen van gebruikers die naar een phishingpagina werden doorgestuurd.
E-mail kent een eigen variant van dit probleem. Wanneer de ene e-mailserver een bericht aan een andere bezorgt, wordt de verbinding doorgaans omgezet naar een versleutelde verbinding met behulp van een commando dat STARTTLS heet.
Het addertje onder het gras is dat STARTTLS standaard opportunistisch werkt: als de verbinding niet kan worden opgewaardeerd, zullen de meeste mailservers het bericht toch in leesbare tekst versturen in plaats van de bezorging af te breken. Een aanvaller die zich op het netwerkpad tussen twee mailservers bevindt, kan de STARTTLS-onderhandeling onderscheppen en deze verwijderen, zodat de verzendende server het aanbod tot versleuteling nooit te zien krijgt en terugvalt op het verzenden van het bericht in onversleutelde vorm. Dit wordt een STARTTLS-downgrade-aanval genoemd, en het wordt specifiek genoemd als een bedreiging die MTA-STS (RFC 8461) moet afwenden. Een afzender die een MTA-STS-beleid handhaaft, zal de bezorging weigeren in plaats van terug te vallen op leesbare tekst wanneer TLS niet kan worden geverifieerd.
Lenovo Superfish (2015)
Lenovo heeft een partij consumentenlaptops geleverd waarop de adware „Superfish“ vooraf was geïnstalleerd; deze software onderschepte het surfgedrag van gebruikers om gerichte advertenties in te voegen, ook op HTTPS-sites. Hiervoor installeerde het bedrijf op elke getroffen computer een eigen, zelfondertekend rootcertificaat, waarbij dat certificaat voor alle installaties dezelfde privésleutel gebruikte.
Zodra onderzoekers de sleutel hadden achterhaald, kon iedereen zich op elke getroffen Lenovo-laptop voordoen als een willekeurige HTTPS-website zonder dat er een waarschuwing in de browser verscheen, waardoor een stukje adware veranderde in een kant-en-klare MITM-tool voor aanvallers op openbare wifi-netwerken. CISA heeft een advies gepubliceerd waarin de kwetsbaarheid wordt bevestigd en waarin gebruikers wordt geadviseerd zowel de software als het certificaat te verwijderen.
De BGP-kaping van MyEtherWallet in 2018
Zoals hierboven beschreven, maakten aanvallers gebruik van een BGP-kaping gericht op de Route 53 DNS-infrastructuur van Amazon om het verkeer naar een website voor cryptovaluta-wallets om te leiden naar een server die zij onder hun controle hadden, waarbij ze het geld van gebruikers hebben gestolen.
Cloudflare, waarvan de eigen DNS-resolver door de gelekte routes werd getroffen, heeft het incident kort na het voorval uitvoerig gedocumenteerd. Het is een van de duidelijkste voorbeelden van hoe een MITM-aanval op routingsniveau gevolgen kan hebben voor gebruikers die op hun eigen apparaten niets verkeerds hebben gedaan.
Diefstal van inloggegevens voor openbare wifi-netwerken
Deze methode is wat alledaagser, maar komt in het dagelijks leven veel vaker voor. Een aanvaller zet in een openbare ruimte een open of ‘evil twin’-wifi-netwerk op, wacht tot mensen verbinding maken en luistert vervolgens ofwel rechtstreeks het onversleutelde verkeer af, ofwel gebruikt hij technieken zoals ARP-spoofing en SSL-stripping om inloggegevens te onderscheppen die via de verbinding worden verzonden.
CISA noemt dit een specifiek risico bij het verbinden met openbare hotspots en raadt aan om daar geen gevoelige inlogacties of transacties uit te voeren zonder VPN.
MITM-aanvallen zijn zo ontworpen dat ze onzichtbaar zijn, maar ze laten meestal wel een paar sporen achter als je weet waar je moet zoeken:
Geen enkele beveiligingsmaatregel kan alle soorten MITM-aanvallen tegenhouden, aangezien de technieken op verschillende lagen plaatsvinden, van het lokale netwerk tot aan de routering op het internet. Een gelaagde aanpak biedt een bredere dekking:
De meeste handleidingen over MITM-aanvallen richten zich op internetverkeer en gaan niet verder dan dat. E-mail is echter ook kwetsbaar voor dit soort aanvallen, en dat wordt vaak over het hoofd gezien. Omdat STARTTLS opportunistisch werkt, kan een aanvaller die de verbinding tussen twee e-mailservers kan onderscheppen, het versleutelingsvoorstel negeren en het bericht in leesbare tekst doorsturen, zonder dat een van beide e-mailservers dit per se als een fout signaleert.
MTA-STS vult deze leemte op. Door een MTA-STS-beleid in de ‘enforce’-modus te publiceren, laat een domein elke verzendende e-mailserver weten dat het altijd TLS ondersteunt en geeft het precies aan welke servers bevoegd zijn om zijn e-mail te ontvangen. Als een verzendende server geen TLS-verbinding kan tot stand brengen met een server die aan het beleid voldoet, weigert hij de e-mail af te leveren in plaats van stilzwijgend terug te vallen op onversleutelde tekst. Omdat het beleid zelf via HTTPS wordt opgehaald in plaats van tijdens de SMTP-handshake te worden onderhandeld, kan een aanvaller het niet op dezelfde manier manipuleren als hij een STARTTLS-aanbod kan verwijderen.
DANE voegt hier nog een extra laag aan toe. In plaats van te vertrouwen op het traditionele systeem van certificeringsinstanties, publiceert DANE een TLSA-record in het DNS waarin precies wordt gespecificeerd welk certificaat een e-mailserver moet tonen. Omdat DANE afhankelijk is van DNSSEC, is het TLSA-record zelf beveiligd tegen het soort DNS-spoofing dat eerder in dit artikel is beschreven, waardoor verzendende servers op cryptografische wijze kunnen controleren of ze daadwerkelijk communiceren met de e-mailserver van de beoogde ontvanger.
Samen bieden MTA-STS en DANE een oplossing voor de twee zaken die opportunistisch STARTTLS nooit heeft kunnen garanderen: dat er daadwerkelijk versleuteling wordt gebruikt en dat de server aan de andere kant de juiste is. PowerDMARC ondersteunt beide, zodat domeinen versleutelde, geverifieerde e-mailbezorging kunnen afdwingen zonder dat ze handmatig DNS-records of op het web gehoste beleidsbestanden hoeven te beheren.

Opmerking: Transportversleuteling beschermt alleen de verbinding. Het voorkomt niet dat iemand uw domein vervalst in het veld ‘Van’ van een e-mail die uw mailservers helemaal niet passeert. Daar is DMARC voor bedoeld, en deze twee beveiligingsmaatregelen werken het beste in combinatie met elkaar, in plaats van als vervanging voor elkaar.
Wat is het doel van een MITM-aanval?
Het doel is vrijwel altijd om communicatie te onderscheppen, te lezen of te wijzigen waarvan beide partijen denken dat deze privé is. Afhankelijk van het motief van de aanvaller kan dat betekenen dat inloggegevens worden gestolen, financiële transacties worden omgeleid, schadelijke inhoud in een legitieme verbinding wordt geïnjecteerd, of dat het verkeer simpelweg wordt afgeluisterd zonder dat een van beide partijen hiervan op de hoogte is.
Kan HTTPS MITM-aanvallen voorkomen?
HTTPS maakt MITM-aanvallen aanzienlijk moeilijker door het verkeer tussen een browser en een website te versleutelen, maar biedt op zichzelf geen volledige garantie. Technieken zoals SSL-stripping, vervalste of gecompromitteerde certificaten en ‘evil twin’-wifi-netwerken die het verkeer onderscheppen voordat de HTTPS-verbinding tot stand is gebracht, kunnen nog steeds kwetsbaarheden veroorzaken. Door HTTPS te combineren met HSTS en certificaatpinning worden de meeste van die kwetsbaarheden gedicht.
Wat is de meest voorkomende vorm van een MITM-aanval?
Op lokale netwerken is ARP-spoofing de meest voorkomende techniek, omdat hiervoor geen speciale toegang nodig is, behalve dat men zich op hetzelfde netwerk bevindt. In openbare ruimtes komen ‘evil twin’-wifi-aanvallen vaker voor, omdat hiervoor niet eens een bestaand netwerk hoeft te worden gehackt.
Hoe voorkomt MTA-STS MITM-aanvallen via e-mail?
MTA-STS voorkomt STARTTLS-downgrade-aanvallen door een domein de mogelijkheid te bieden om – via HTTPS in plaats van via de SMTP-handshake zelf – aan te geven dat het altijd TLS vereist voor inkomende e-mail. Verzendende servers die MTA-STS ondersteunen, zullen weigeren e-mail in leesbare tekst af te leveren aan een domein met een afgedwongen beleid, waardoor de opportunistische kwetsbaarheid wordt gedicht die STARTTLS op zichzelf openlaat.
Is een MITM-aanval hetzelfde als afluisteren?
Ze zijn verwant, maar niet identiek. Afluisteren houdt doorgaans in dat men passief naar het dataverkeer luistert zonder dit te wijzigen. Een MITM-aanval gaat een stap verder: de aanvaller positioneert zich actief in het communicatiepad en kan het dataverkeer in beide richtingen lezen, wijzigen, invoegen of blokkeren, en niet alleen observeren.

 DMARC Tester - DMARC testmethoden uitgelegd