Was ist ein DNS-Sinkhole und wie funktioniert es?
von
Zuletzt aktualisiert:
9 Lesezeit: 9 Minuten


von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Jede moderne Netzwerkverbindung beginnt mit einer Namensauflösung. Immer wenn ein Gerät eine Webseite öffnet, ein Update herunterlädt oder eine Verbindung zu einem externen Server herstellt, fordert es einen Resolver auf, einen für Menschen lesbaren Domainnamen in eine IP-Adresse umzuwandeln. Da diese Namensauflösung stattfindet, bevor Datenpakete zwischen den Hosts übertragen werden, stellt sie einen der wirksamsten Kontrollpunkte bei der Netzwerkabwehr dar.
Angreifer nutzen diesen Schritt ständig aus. Malware-Varianten fragen Remote-Hosts ab, um Befehle zu empfangen oder Daten zu exfiltrieren, und Phishing-Köder verleiten Benutzer dazu, betrügerische Webportale aufzurufen. Das Verständnis der großen Vielfalt an Arten von DNS-Angriffen unterstreicht, warum die Kontrolle des Lookup-Verhaltens unerlässlich ist. DNS-Sinkholing bietet Sicherheitsteams einen aktiven Mechanismus, um diese Abfragen frühzeitig abzufangen und böswillige Kommunikation zu unterbinden, bevor ein infizierter Rechner eine Verbindung herstellen kann.
Ein DNS-Sinkhole ist ein Sicherheitsmechanismus, der DNS-Anfragen an bekannte bösartige Domänen abfängt und anstelle des legitimen Ziels eine falsche, kontrollierte IP-Adresse zurückgibt. Diese Umleitung verhindert, dass Client-Geräte die Infrastruktur der Bedrohung erreichen, und neutralisiert so Malware-Callbacks, Phishing-Kampagnen und Botnetz-Befehlskanäle bereits in der Auflösungsphase.
Im normalen Netzwerkbetrieb fragt ein rekursiver Resolver autoritative Nameserver ab und liefert dem Client die tatsächliche externe Adresse des angeforderten Hostnamens. In einer „Sinkhole“-Konfiguration gleicht der Resolver die angeforderte Domain mit einer kuratierten Sperrliste ab. Wenn die angeforderte Domain auf dieser Liste steht, unterdrückt der Resolver die eigentliche Antwort. Stattdessen gibt er eine vom Netzwerkadministrator festgelegte alternative Adresse zurück, beispielsweise eine Loopback-Adresse oder einen speziellen internen Protokollierungsserver.
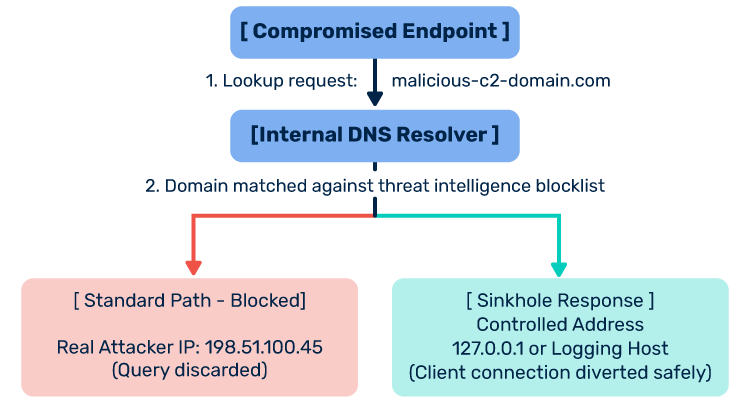
Durch das Ersetzen der Ziel-IP-Adresse stellt der Resolver sicher, dass der Client niemals einen TCP-Handshake mit dem Rechner des Angreifers initiiert. Die Verbindung wird harmlos innerhalb der lokalen Umgebung beendet.
Um die Funktionsweise eines DNS-Sinkholes zu verstehen, muss man sich zunächst die Rolle des rekursiven Resolvers im täglichen Unternehmensdatenverkehr ansehen. Wenn eine interne Workstation eine Anfrage sendet, leitet sie diese direkt an einen lokalen Resolver weiter. Sie können sich unsere Erläuterung zu Was ist ein DNS-Server? nachlesen, um zu erfahren, wie standardmäßige rekursive Lookups in verteilten Netzwerken funktionieren.
Durch DNS-Sinkholing werden drei zentrale operative Komponenten in diesen Suchzyklus eingebunden:
Ein Sinkhole ist auf genaue und aktuelle Bedrohungsdaten angewiesen. Sicherheitsteams versorgen die Resolver mit Listen bekannter bösartiger Domains, die aus Open-Source-Bedrohungsfeeds, von kommerziellen Anbietern von Bedrohungsinformationen, aus Telemetriedaten zur Vorfallreaktion sowie aus branchenweiten Austauschgruppen stammen. Diese Listen enthalten aktive Phishing-URLs, Knotenpunkte zur Verbreitung von Ransomware sowie bekannte Command-and-Control-Domains (C2).
Wenn ein Endpunkt eine Lookup-Anfrage sendet, gleicht der Resolver die angeforderte Domain anhand der Regeln seiner Policy-Zone ab, bevor er Standard-Internet-Root-Hints ausführt oder Anfragen an übergeordnete Ebenen weiterleitet. Stimmt die Domain mit einem Eintrag auf der Sperrliste überein, bricht der Resolver den ausgehenden Auflösungsprozess ab. Moderne Resolver erreichen dies mithilfe von Response Policy Zones (RPZ), einer Technologie, die es Administratoren ermöglicht, DNS-Antworten dynamisch auf der Grundlage benutzerdefinierter Richtlinien umzuschreiben.
Sobald der Resolver eine Überschreibung auslöst, gibt er eine vordefinierte Adresse zurück. Je nach den Zielen des Sicherheitsteams fällt diese Adresse unter eine von zwei Konfigurationen:
Durch diese Protokollierungsfunktion wird das Sinkhole von einem passiven Blockierungswerkzeug zu einem aktiven Sensor zur Erkennung von Bedrohungen. Ein Firewall-Protokoll zeigt möglicherweise nur eine ausgehende Anfrage an eine externe IP-Adresse an, doch der Sinkhole-Kollektor erfasst genau den internen Arbeitsplatzrechner, von dem die böswillige Anfrage stammt, sodass die für die Vorfallbearbeitung zuständigen Mitarbeiter das kompromittierte Gerät sofort isolieren können.
DNS-Sinkholes werden auf verschiedenen Ebenen des Internet-Ökosystems eingesetzt und dienen je nach Betreiber unterschiedlichen betrieblichen Zwecken.
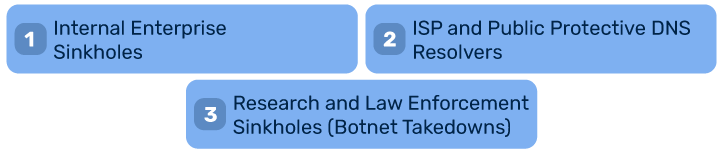
Unternehmen setzen interne Sinkholes auf lokalen DNS-Resolvern, Next-Generation-Firewalls (NGFW) oder sicheren Web-Gateways ein. Das Hauptziel besteht darin, die Endgeräte des Unternehmens zu schützen und die Sicherheit im internen Netzwerk zu überwachen. Wenn ein Mitarbeiter auf einen Phishing-Link klickt oder Malware im Hintergrund versucht, einen C2-Server zu erreichen, verhindert das Unternehmens-Sinkhole die ausgehende Verbindung und benachrichtigt das Security Operations Center (SOC) unter Angabe der internen IP-Adresse des Geräts.
Internetdienstanbieter und öffentliche DNS-Betreiber (wie Quad9 oder 1.1.1.2 von Cloudflare) setzen Sinkholes ein, um eine breite Masse von Privat- und Geschäftskunden zu schützen. Anstatt Protokollsammler für eine detaillierte Host-Forensik zu betreiben, legen diese Anbieter den Schwerpunkt auf Skalierbarkeit. Sie leiten Anfragen an gefährliche Domains auf Null-Routen oder gehostete Warnseiten um und verhindern so, dass riesige Mengen an bösartigem Datenverkehr ihre Kunden erreichen.
Im Rahmen groß angelegter Operationen zur Bekämpfung der Cyberkriminalität richten Justizbehörden und Sicherheitsforscher sogenannte „Sinkholes“ auf der Ebene der Registrare oder Registries ein. Mithilfe gerichtlicher Anordnungen übernehmen die Ermittler die Kontrolle über bösartige Domains, die fest in Malware-Varianten programmiert sind. Sie ändern die autoritativen Nameserver-Einträge dieser Domains und leiten so Millionen infizierter Bots weltweit auf Forschungsserver um. Dadurch wird die Kontrolle der kriminellen Gruppe über die infizierten Computer unterbrochen, und die Forscher können die Größe und die geografische Ausbreitung des Botnetzes erfassen.
Das DNS-Sinkholing hat bei der Bewältigung einiger der schwerwiegendsten Cybersicherheitsvorfälle der jüngeren Vergangenheit eine zentrale Rolle gespielt.
Im Mai 2017 hat die verbreitete sich die Ransomware „WannaCry“ verbreitete sich weltweit und legte Krankenhäuser, Telekommunikationsunternehmen und Verkehrssysteme in mehr als 150 Ländern lahm. Der Wurm verbreitete sich selbstständig mithilfe des „EternalBlue“-Exploits.
Bei der Analyse der Malware-Binärdatei entdeckte der Sicherheitsforscher Marcus Hutchins eine im Quellcode fest eingeprogrammierte, nicht registrierte Domain. Der Malware-Autor hatte eine Überprüfung eingebaut: Vor der Verschlüsselung des Host-Laufwerks sendete der Code eine DNS-Abfrage an diese Domain. Schlieg die Abfrage fehl, fuhr die Ransomware mit der Dateiverschlüsselung fort. Antwortete die Domain, brach die Malware die Ausführung ab. Hutchins registrierte die Domain für etwa zehn Dollar und leitete sie auf einen Sinkhole-Server um. Als Rechner weltweit die Domain erfolgreich auflösten, stoppte die eingebaute Logik die Ausführungsroutine und verhinderte so unbeabsichtigt den weltweiten Ausbruch der Malware.
Das Avalanche-Netzwerk wurde über sieben Jahre lang als illegale „Bulletproof“-Hosting- und Malware-Verbreitungsplattform betrieben und unterstützte mehr als zwei Dutzend Banking- Trojaner sowie Ransomware-Varianten wie GozNym und TeslaCrypt. Die Infrastruktur nutzte doppelte Fast-Flux-Techniken, bei denen IP-Adressen und Nameserver alle paar Minuten gewechselt wurden, um einer Entdeckung zu entgehen.
Ende 2016 zerschlug eine multinationale Koalition aus Strafverfolgungsbehörden aus vierzig Ländern gemeinsam mit Europol und dem US-Justizministerium diese Operation. Laut von Europol veröffentlichten Unterlagen beschlagnahmten, sperrten oder leiteten die Behörden mehr als 800.000 Domains auf Sinkhole-Server um. Durch das Ersetzen der kriminellen Nameserver durch kontrollierte Sinkhole-Server trennten die Ermittler Hunderttausende infizierter Opferrechner von ihren Betreibern und führten damit eine der größten gemeinsam durchgeführten Botnetz-Zerschlagungsaktionen aller Zeiten durch.
Die Implementierung eines DNS-Sinkholes bietet einzigartige strategische Vorteile für die Netzwerkverteidigung:
Kombination von Abfrageschutz auf Netzwerkebene mit umfassenderen Bewährten Verfahren für DNS-Sicherheit schafft eine starke mehrschichtige Verteidigung und gewährleistet, dass sowohl interne Arbeitsstationen als auch externe Edge-Knoten ein hohes Sicherheitsniveau aufweisen.
DNS-Sinkholing bietet zwar eine wirksame Filterebene, stellt jedoch keine allumfassende Sicherheitslösung dar. Netzwerkteams müssen mehrere strukturelle Einschränkungen berücksichtigen:
Die Einrichtung eines funktionsfähigen DNS-Sinkholes ist in verschiedenen Umgebungen möglich, vom Heimlabor bis hin zu Verzeichnisdiensten auf Unternehmensebene. Der Prozess konzentriert sich auf die Anpassung der Resolver-Richtlinien, um fehlerhafte Anfragen abzufangen.
In Unix-Umgebungen in Unternehmen, in denen der Berkeley Internet Name Domain (BIND)-Daemon oder Unbound zum Einsatz kommt, werden häufig Response Policy Zones (RPZ) verwendet. RPZ-Regeln, die oft als „DNS-Firewalls“ bezeichnet werden, konfigurieren den lokalen rekursiven Server so, dass er eine geänderte Antwort zurückgibt, wenn ein Client eine gesperrte Zone abfragt.
Ein Administrator erstellt eine spezielle Zonendatei, die mit Bedrohungsdaten gefüllt ist:
$TTL 1h
@ IN SOA localhost. root.localhost. ( 2026102401 1h 15m 30d 2h )
NS localhost.; Umleitung bösartiger Domains über einen Sinkhole-Mechanismus an einen internen Protokollierungshost
malicious-site.example.com CNAME sinkhole.internal.network.
phishing-domain.example.net A 192.168.10.50
*.bad-actor-infrastructure.org A 192.168.10.50
Jede Abfrage, die mit diesen Einträgen übereinstimmt, wird direkt auf 192.168.10.50 aufgelöst, anstatt Root-Server abzufragen.
In Active Directory-Umgebungen verfügt Windows Server DNS über native Richtlinienfunktionen, mit denen Administratoren Abfragen blockieren oder umleiten können, ohne dass externe Software erforderlich ist. Durch die Konfiguration von Richtlinien zur Abfrageauflösung über PowerShell können Administratoren eingehende FQDN-Kriterien mit einer Sperrliste für bösartige Domänen abgleichen und eine statische Null-IP-Adresse zurückgeben:
Add-DnsServerQueryResolutionPolicy -Name „SinkholePolicy“ -Action DENY -FQDN „EQ,*.maliciousdomain.com“
Für Heimbüros und Netzwerke kleiner Unternehmen bieten DNS-Filter auf Hardwareebene wie Pi-hole schlüsselfertige Sinkhole-Dienste. Pi-hole wird auf einem kleinen Server oder einer virtuellen Maschine installiert und fungiert als primärer Resolver des lokalen Netzwerks. Es liest die von der Sicherheits-Community zusammengestellten Sperrlisten aus und gibt 0.0.0.0 zurück, sobald ein Gerät eine Domain abfragt, die mit Werbenetzwerken, Tracking-Telemetrie oder Malware-Domains in Verbindung steht.
Wenn Sie neue Sinkhole-Richtlinien implementieren, greifen aktive Geräte im Netzwerk möglicherweise weiterhin auf alte Adressen zu, bis der interne Cache ihres Betriebssystems abgelaufen ist. Bei der Fehlerbehebung oder der Überprüfung, ob eine Sinkhole-Regel wie vorgesehen funktioniert, sollten Administratoren wissen, , wie man den DNS-Cache auf den betroffenen Endgeräten leeren, um vorhandene Cache-Tabellen zu löschen und eine sofortige Abfrage beim Resolver zu erzwingen.
In Diskussionen zum Thema Sicherheit werden die Begriffe „Sinkhole“, „Blackhole“ und „Filterung“ oft synonym verwendet. Obwohl sie alle das Ziel verfolgen, Bedrohungen auf der Ebene der Namensauflösung abzuwehren, funktionieren sie auf unterschiedliche Weise.
| Merkmal/Eigenschaft | DNS-Sinkhole | DNS-Blackhole | DNS-Filterung |
|---|---|---|---|
| Hauptaktion | Leitet die Anfrage an eine kontrollierte, sichere IP-Adresse weiter | Bricht die Abfrage ab oder gibt NXDOMAIN (nicht vorhandene Domäne) zurück | Blockiert den Zugriff basierend auf Richtlinienkategorien oder Sicherheitsrisiken |
| Verkehrsziel | Eine interne Sammel- oder Loopback-Adresse | Nirgendwo; das Paket wird beendet oder stillschweigend verworfen | Eine Standard-Blockierungsseite oder eine Nullroute |
| Forensische Protokollierung | Hoch; erfasst detaillierte Host-Header und Verbindungsdaten | Niedrig; beschränkt sich in der Regel auf Resolver-Drop-Metriken | Medium; erfasst Navigationsereignisse der Benutzer und das Aufrufen von Richtlinien |
| Hauptanwendungsfall | Erkennung von Malware, Unterbrechung der C2-Verbindung, Zerschlagung von Botnetzen | Verhinderung von DDoS-Verkehr, Verwerfen von Abfragen mit hohem Datenaufkommen | Inhaltsverwaltung, angemessene Nutzung am Arbeitsplatz, Sicherheit |
| Typische Administratoren | SOC-Analysten, Incident-Response-Teams, Strafverfolgungsbehörden | Netzwerktechniker, Verkehrsbetriebe, Internetdienstanbieter | IT-Mitarbeiter in Unternehmen, Personalabteilung, Compliance-Beauftragte |
Ein DNS-Blackhole weigert sich schlichtweg, eine Antwort zu geben, oder teilt dem Gerät mit, dass der Eintrag nicht existiert. Ein Sinkhole antwortet absichtlich mit einer Adresse, die den Client in eine isolierte Umgebung weiterleitet, in der das Sicherheitspersonal überwachen kann, was der Client als Nächstes zu tun versucht.
Ist ein DNS-Sinkhole dasselbe wie ein Pi-Hole?
Ein Pi-hole ist eine spezielle Implementierung eines DNS-Sinkholes, die für lokale Netzwerke entwickelt wurde. Während Sinkholes in Unternehmen vor allem darauf ausgerichtet sind, die Kommunikation von Botnetzen zu protokollieren und Malware-Infektionen zu erkennen, nutzt ein Pi-hole in erster Linie Sinkhole-Techniken, um Werbung, Web-Tracking und unerwünschte Telemetrieverbindungen zu blockieren, bevor diese auf den Bildschirmen der Endnutzer erscheinen.
Welche IP-Adresse verwendet ein Sinkhole?
Ein Sinkhole verwendet in der Regel entweder eine nicht routbare Adresse oder eine spezielle Sammeladresse. Zu den gängigen nicht routbaren Adressen gehören 127.0.0.1 (die Host-Loopback-Adresse) oder 0.0.0.0 (eine nicht routbare Meta-Adresse). Wenn das Ziel darin besteht, forensische Beweise zu erfassen, gibt das Sinkhole die private interne IP-Adresse eines dedizierten Überwachungsservers zurück, der die Details der eingehenden Verbindungen aufzeichnet.
Kann Malware ein DNS-Sinkhole umgehen?
Ja. Malware kann ein DNS-Sinkhole umgehen, indem sie IP-Adressen direkt in ihren Code einbindet, wodurch die Abfrage von Domainnamen gänzlich entfällt. Sie kann lokale Resolver auch umgehen, indem sie verschlüsselte Protokolle wie DNS-over-HTTPS (DoH) oder DNS-over-TLS (DoT) nutzt, die auf externe öffentliche Server verweisen, oder indem sie lokale Systemkonfigurationsdateien verändert.
Ist DNS-Sinkholing legal?
Ja, innerhalb des internen Netzwerks einer Organisation ist DNS-Sinkholing eine gängige Sicherheitsmaßnahme. Die Netzwerkbetreiber behalten die vollständige Kontrolle darüber, wie ihre Resolver den internen Datenverkehr verarbeiten. Wenn Sinkholing im öffentlichen Internet eingesetzt wird, um die Kontrolle über externe Domains zu erlangen, sind gerichtliche Anordnungen, die Zusammenarbeit der Registrierungsstellen oder koordinierte internationale Strafverfolgungsmaßnahmen erforderlich.
DNS-Sinkholes bilden eine wichtige Verteidigungslinie für den ausgehenden Datenverkehr, da sie verhindern, dass interne Rechner mit der Infrastruktur von Angreifern kommunizieren, und verborgene Infektionen aufdecken. Doch die Absicherung des von Ihren Arbeitsplätzen ausgehenden Datenverkehrs ist nur die halbe Miete. Sie müssen auch den Domainnamen Ihres Unternehmens davor schützen, bei ausgehenden Cyberangriffen auf externe Partner und Kunden missbraucht zu werden.
Ohne kontinuierliche Überwachung können subtile Konfigurationsabweichungen, die unbefugte Erstellung von Datensätzen oder „Dangling Pointer“ Ihr Unternehmen für Domain-Hijacking und E-Mail-Spoofing anfällig machen. Mit automatisierter DNS-Sicherheitsüberwachung und Compliancekönnen Sie Änderungen in Ihren autoritativen Zonen in Echtzeit verfolgen, ungewöhnliche Änderungen sofort erkennen und den Ruf Ihrer Domain vor unbefugten Manipulationen schützen.

 PowerDMARC vs. VerifyDMARC: Welches DMARC-Tool bietet Ihnen mehr?