Was ist DNS-Tunneling? Angriffe, Erkennung und Prävention
von
Zuletzt aktualisiert:
9 Lesezeit: 9 Minuten

von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Das Domain Name System (DNS) dient als grundlegendes Verzeichnis des Internets und übersetzt menschenlesbare Hostnamen in maschinenlesbare IP-Adressen. Da fast jede Netzwerkanwendung auf die Namensauflösung angewiesen ist, lassen Unternehmen routinemäßig ausgehenden DNS-Datenverkehr über ihre Netzwerkgrenzen hinweg mit minimaler Überprüfung zu. Firewalls, die unbefugtes Surfen im Internet, Dateiübertragungen und SSH-Verbindungen blockieren, lassen Port 53 fast immer weit offen.
Angreifer nutzen dieses standardmäßige Vertrauen aus. Indem sie unbefugte Daten über normale Abfrageanfragen leiten, kann ein Angreifer heimlich mit internen Hosts kommunizieren und geistiges Eigentum abziehen, ohne eine direkte TCP-Verbindung herzustellen. Das Verständnis dieser versteckten Kanäle sowie der allgemeinen DNS-Schwachstellen ist für den Aufbau einer widerstandsfähigen Unternehmensabwehr von entscheidender Bedeutung.
DNS-Tunneling ist eine Technik für Cyberangriffe, bei der Nicht-DNS-Programme, Daten-Payloads oder Fernbefehle in Standard-DNS-Abfragen und -Antworten eingebettet werden. Da rekursive Resolver diese Abfragen routinemäßig über Netzwerkgrenzen hinweg weiterleiten, können Angreifer einen stabilen bidirektionalen Kommunikationskanal aufbauen, der Perimeter-Firewalls, Netzwerk-Proxys und Inhaltsfilter vollständig umgeht.
Im Wesentlichen beruht der Protokollmissbrauch auf Client-Abfragen, die an eine vom Angreifer betriebene Domain gerichtet sind. Wenn kompromittierte Software Daten übertragen muss, verpackt sie diese Daten in die Subdomain-Bezeichnung einer Abfrage. Rekursive Resolver leiten die Abfrage nach oben weiter, bis sie den autoritativen Server des Angreifers erreicht, der die Nutzlast entpackt und Anweisungen zurücksendet, die in Standard-DNS-Antwortdatensätzen eingebettet sind.
Für die Einrichtung eines DNS-Tunnels ist es nicht erforderlich, rekursive Resolver des Unternehmens zu kompromittieren oder Eingriffe an den zentralen DNS-Root-Servern vorzunehmen. Stattdessen werden Standard-DNS-Routing-Mechanismen im Rahmen des folgenden Lebenszyklus genutzt:
1. Vorbereitung der Infrastruktur: Der Angreifer registriert einen öffentlichen Domainnamen (z. B. attacker-c2.net) und konfiguriert einen autoritativen Nameserver, den er kontrolliert, sodass dieser alle Anfragen für diese Domain und ihre Subdomains bearbeitet.
2. Übertragung der Nutzlast: Ein interner Endpunkt wird durch Phishing, Ausnutzung von Software-Schwachstellen oder Manipulation der Lieferkette kompromittiert. Die auf diesem Endpunkt ausgeführte Malware enthält eine Logik, die speziell dafür geschrieben wurde, lokale Daten in DNS-konforme Labels zu verpacken.
3. Datenkodierung und -segmentierung: Da die DNS-Protokollstandards (RFC 1035) einzelne Domänenbezeichnungen auf 63 Zeichen und vollständige Domänennamen auf 253 Zeichen beschränken, zerlegt die Malware große Datensätze in kleine Teile. Jedes Segment wird mit Formaten wie Base32 oder hexadezimal kodiert, wobei das Ergebnis als Subdomain angehängt wird (zum Beispiel 4d616c6963696f7573.data.attacker-c2.net). Base32 wird häufig gewählt, da bei DNS-Lookups die Groß- und Kleinschreibung keine Rolle spielt.
4. Rekursive Auflösung: Der Endpunkt initiiert eine Standard-DNS-Abfrage. Da der Rechner so konfiguriert ist, dass er den internen DNS-Resolver des Unternehmens nutzt, wird die Anfrage zunächst an den Unternehmensserver weitergeleitet. Der Unternehmensserver erkennt eine routinemäßige Anfrage, stellt fest, dass er den Eintrag nicht im Cache hat, und leitet die Abfrage über die globale DNS-Hierarchie weiter.
5. Extraktion der Nutzlast: Die Anfrage gelangt schließlich zum autoritativen Nameserver des Angreifers. Anstatt eine echte IP-Adresse für das Website-Hosting bereitzustellen, entfernt der Server des Angreifers den übergeordneten Domainnamen, extrahiert die verschlüsselte Subdomain-Zeichenkette und setzt die ursprünglichen Daten wieder zusammen.
6. Befehlsübermittlung über Antworten: Um Befehle zurück ins Unternehmensnetzwerk zu senden, erstellt der autoritative Server einen Antwortdatensatz. Angreifer nutzen häufig TXT-Einträge, da diese bis zu 255 Zeichen pro Zeichenfolge zulassen, oder CNAME- und NULL-Einträge. Wenn der Resolver des Unternehmens die Antwort an den infizierten Host zurückgibt, extrahiert die Client-Malware die Nutzlast und führt die Anweisungen des Angreifers aus.
Während dieses gesamten Datenaustauschs stellt der infizierte Endpunkt zu keinem Zeitpunkt eine direkte Netzwerkverbindung zur Infrastruktur des Angreifers her. Jedes Byte wird ungestört über legitime DNS-Server des Unternehmens weitergeleitet.
Während Netzwerkadministratoren Tunneling-Tools gelegentlich zu Diagnosezwecken einsetzen, nutzen Angreifer diese Technik in mehreren entscheidenden Phasen der Cyber-Kill-Chain.

Die Exfiltration von Daten ist das häufigste Ziel des DNS-Tunnelings. Wenn Angreifer Systeme kompromittieren, die Zahlungsdaten, Anmeldedaten oder firmeneigenen Quellcode enthalten, wird der ausgehende Webzugriff oft durch DLP-Proxys ( Data Loss Prevention ) streng gefiltert oder überprüft.
Indem Malware sensible Daten in einzelne Teile zerlegt und diese im Rahmen von Subdomain-Abfragen überträgt, kann sie nach und nach Gigabyte an Informationen weiterleiten, ohne jemals eine HTTP- oder FTP-Sitzung zu eröffnen.
Sobald sich Malware festgesetzt hat, benötigt sie einen zuverlässigen Kanal, um Befehle von ihren Betreibern zu empfangen. Angreifer setzen häufig Tunneling-Tools wie „iodine“ oder „dnscat2“ als alternative Kanäle ein, falls die primären HTTPS-Verbindungen unterbrochen werden. Sicherheitsteams sollten diese Tool-Signaturen bei der Reaktion auf Sicherheitsvorfälle erkennen.
Über bidirektionale DNS-Tunnel können Angreifer Verwaltungsbefehle ausführen, sekundäre Malware-Stufen hochladen und laterale Bewegungen tief im Inneren segmentierter Netzwerke koordinieren.
In eingeschränkten Umgebungen wie WLAN-Netzwerken von Hotels, Hotspots an Flughäfen oder isolierten VLANs für Unternehmensgäste blockieren Netzwerk-Switches in der Regel den gesamten ausgehenden Webdatenverkehr, bis ein Benutzer die Authentifizierung über ein Captive Portal abgeschlossen hat.
Damit die Portalseite jedoch aufgelöst werden kann, muss das Netzwerk DNS-Anfragen auf Port 53 zulassen. Angreifer und unbefugte Benutzer nutzen DNS-Tunnel, um uneingeschränkten Internetverkehr über diese offenen Resolver zu leiten und so Captive-Billing-Barrieren und Netzwerkisolationskontrollen zu umgehen.
DNS-Tunneling ist keineswegs nur Theorie. Raffinierte Hackergruppen und staatliche Akteure haben die DNS-Kommunikation wiederholt in groß angelegte Cyberkampagnen integriert.
Einer der folgenschwersten Angriffe auf die Lieferkette in der Geschichte der Cybersicherheit stützte sich in hohem Maße auf DNS-basierte Signalisierung. Bei der SUNBURST-Backdoor, die über bösartige Updates der SolarWinds-Orion-Software verbreitet wurde, kommunizierte die Malware mit den Angreifern über dynamische Subdomains unter avsvmcloud.com.
Die Backdoor sammelte grundlegende Host-Informationen, kodierte die Daten in alphanumerische Zeichenfolgen und fügte diese als Subdomains an Suchanfragen an. Wenn autoritative Nameserver, die unter der Kontrolle des Angreifers standen, diese Anfragen erhielten, antworteten sie mit CNAME-Einträgen, die auf sekundäre Befehlsserver oder bestimmte IP-Adressbereiche verwiesen, welche die Backdoor anwiesen, in den Ruhezustand zu wechseln, sich zu beenden oder sekundäre HTTP-Kanäle zu aktivieren. Der vollständige Umfang dieser Vorgehensweise ist in der CISA-Empfehlung AA20-352A dokumentiert.
Die als „OilRig“ (APT34) bekannte, vom iranischen Staat unterstützte Hackergruppe hat DNS-Tunneling systematisch für die Übermittlung von Befehlen und die Exfiltration von Daten eingesetzt. Im Rahmen mehrerer Kampagnen, die sich gegen Unternehmen aus den Bereichen Energie und Finanzen sowie gegen staatliche Einrichtungen richteten, setzte OilRig maßgeschneiderte Malware-Familien wie „ALMA Communicator“, „DNSpionage“ und „Saitama“ ein.
Diese Implantate überwachen die betroffenen Rechner, extrahieren sensible Dateien und strukturieren die Daten zu umfangreichen DNS-Abfragen, die an vom Angreifer kontrollierte Nameserver gerichtet sind. Wenn Standard-Kommunikationsprotokolle versagen oder Firewalls die Webkanäle unterbrechen, greift die Malware automatisch auf DNS-Tunneling zurück, um ihre Persistenz und die administrative Kontrolle aufrechtzuerhalten.
Da legitime Netzwerke täglich Millionen von DNS-Transaktionen verarbeiten, erfordert das Aufspüren bösartiger Tunnel sowohl die Analyse einzelner Abfrageeigenschaften als auch die Betrachtung allgemeiner Datenverkehrstrends. Erkennungsstrategien lassen sich im Allgemeinen in zwei Hauptbereiche unterteilen: Nutzdatenanalyse und Datenverkehrsanalyse.
Bei der Payload-Analyse werden die spezifischen Zeichenfolgen, Strukturen und Ressourceneinträge untersucht, die in einzelnen DNS-Anfragen und -Antworten enthalten sind.
Bei der Verkehrsanalyse werden aggregierte Abfragemuster im Zeitverlauf untersucht, um anomales Betriebsverhalten zu erkennen, selbst wenn einzelne Abfragen harmlos erscheinen.
Um DNS-Tunneling in großem Umfang aufzudecken, sind speziell dafür entwickelte Abwehrmaßnahmen erforderlich:
Die umfassende Lösung von PowerDMARC zur Überwachung der DNS-Sicherheit hilft Unternehmen dabei, Änderungen an Einträgen, unbefugte Änderungen an der Infrastruktur und Compliance-Lücken in ihren öffentlichen Domains zu erkennen. Diese proaktive Überwachung stellt sicher, dass Ihre autoritativen DNS-Zonen vor Manipulationen geschützt bleiben, und bietet gleichzeitig die erforderliche umfassende Transparenz, um verdeckten Protokollmissbrauch aufzudecken.
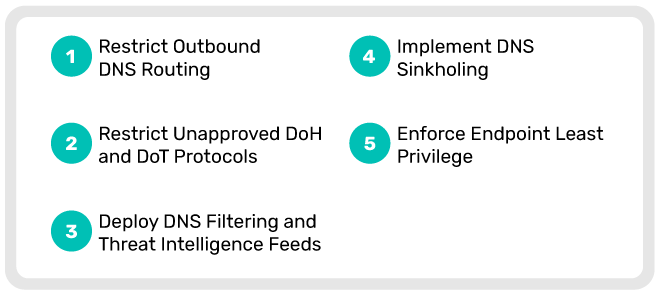
Das Erkennen von Tunneling ist zwar entscheidend, doch durch proaktive Maßnahmen in der Netzwerkarchitektur lassen sich viele Tunneling-Versuche bereits unterbinden, bevor Daten die Umgebung verlassen. Sicherheitsteams sollten die folgenden Maßnahmen zur Absicherung umsetzen:
Da das Domain Name System über mehrere Architekturebenen hinweg anfällig ist, verwechseln Sicherheitsteams das Tunneling häufig mit anderen Formen der DNS-Manipulation. Die folgende Tabelle verdeutlicht die operativen Unterschiede:
Wenn Sie sich eingehender mit den Bedrohungen für die Namensauflösungsinfrastruktur befassen möchten, lesen Sie unseren Leitfaden zu den verschiedenen Arten von DNS-Angriffen.
Ist DNS-Tunneling illegal?
Ja, die Nutzung von DNS-Tunneling zum Abzug unbefugter Daten, zur Verbreitung von Malware oder zur Schaffung eines verdeckten Zugriffs auf ein Unternehmensnetzwerk ohne ausdrückliche Genehmigung ist illegal und verstößt weltweit gegen Gesetze zur Bekämpfung von Computerkriminalität, wie beispielsweise den „Computer Fraud and Abuse Act“ (CFAA) in den Vereinigten Staaten.
Kann eine herkömmliche Firewall DNS-Tunneling verhindern?
Standard-Firewalls verhindern DNS-Tunneling in der Regel nicht von selbst. Da Standard-Firewalls lediglich die Regeln für Quelle, Ziel und Port überprüfen (und UDP-/TCP-Datenverkehr auf Port 53 zulassen), behandeln sie Tunneling-Abfragen wie gewöhnliche Namensauflösungen. Um Tunneling zu unterbinden, sind Firewalls der nächsten Generation (NGFW), Deep Packet Inspection (DPI) oder spezielle Protective-DNS-Dienste erforderlich, die die Entropie der Nutzdaten, die Abfragehäufigkeit und die Reputation der Domäne auswerten.
Macht DNS über HTTPS (DoH) das Aufspüren von Tunnelverbindungen schwieriger?
Ja. DNS-over-HTTPS verschlüsselt Anfragen und Antworten innerhalb von Standard-TLS-Sitzungen über Port 443, wodurch sich der DNS-Datenverkehr nicht mehr von normalem, verschlüsseltem HTTPS-Webbrowsing unterscheiden lässt. Wenn Malware DoH nutzt, um externe öffentliche Resolver zu erreichen, können herkömmliche Netzwerküberwachungssysteme die Subdomains oder den Inhalt der Nutzdaten ohne aktive TLS-Entschlüsselungsproxys nicht überprüfen. Daher ist es unerlässlich, direkte ausgehende DoH-Verbindungen zu nicht autorisierten öffentlichen Resolvern zu blockieren.
Was ist der Unterschied zwischen DNS-Tunneling und DNS-Exfiltration?
Die DNS-Exfiltration ist ein spezifisches Ziel, während das DNS-Tunneling den übergeordneten Transportmechanismus darstellt. Der Begriff „DNS-Exfiltration“ bezieht sich ausschließlich auf die ausgehende Übertragung und den Diebstahl sensibler Daten über DNS-Abfragen. Im Gegensatz dazu kann das DNS-Tunneling auch bidirektional erfolgen, indem interaktive Command-and-Control-Shells eingerichtet, eingehende Befehle von Betreibern übertragen und allgemeiner IP-Verkehr über eingeschränkte Netzwerke geleitet werden.
DNS ist nach wie vor ein unverzichtbares Protokoll, auf das moderne Unternehmen nicht einfach verzichten können. Leider sorgen seine universelle Reichweite und die lockere Behandlung durch Firewalls dafür, dass Angreifer es weiterhin als Hintertür nutzen werden, um sensibles geistiges Eigentum zu entwenden und sich dauerhaften Zugriff zu sichern. Um DNS-Tunneling entgegenzuwirken, sind eine kontinuierliche Netzwerktransparenz, eine robuste Ausgangsfilterung auf Port 53 sowie automatisierte Überwachungsmaßnahmen erforderlich, die anomales Abfrageverhalten in Echtzeit erkennen können.
Der Schutz des Netzwerks Ihres Unternehmens beginnt damit, dass Sie wissen, wie es um Ihre externe Angriffsfläche steht. Neben der Überwachung ausgehender Abfragemuster müssen Unternehmen sicherstellen, dass ihre öffentlich zugängliche Domain-Infrastruktur und ihre E-Mail-Authentifizierungsprotokolle umfassend vor Spoofing, unbefugten Änderungen an Datensätzen und Fehlkonfigurationen geschützt sind. Nutzen Sie den kostenlosen Domain-Analysator von PowerDMARC, um den Zustand Ihrer Domain sofort zu überprüfen, den SPF- und DMARC-Status zu verifizieren und Sicherheitslücken aufzudecken, bevor Angreifer diese ausnutzen können.