DoH vs. DoT: Was ist der Unterschied zwischen DNS über HTTPS und DNS über TLS?
von
Zuletzt aktualisiert:
9 Lesezeit: 9 Minuten

von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Jedes Mal, wenn Sie auf einen Link klicken oder eine Adresse in Ihren Browser eingeben, sendet Ihr Gerät eine Abfrage an einen rekursiven Resolver. Seit Jahrzehnten verarbeiten herkömmliche DNS-Server diese Anfragen über unverschlüsselte UDP- und TCP-Verbindungen auf Port 53. Da dieser Datenverkehr vollständig unverschlüsselt ist, kann jeder, der sich auf dem Kommunikationsweg befindet, Ihre Surfgewohnheiten einsehen oder die Antworten manipulieren, die Sie erhalten.
Um diese anhaltende Sicherheitslücke zu schließen, hat die Internet Engineering Task Force (IETF) zwei unterschiedliche kryptografische Transportprotokolle standardisiert: DNS over TLS (DoT) und DNS over HTTPS (DoH). Zwar verschlüsseln beide Protokolle Domain-Anfragen zwischen Ihrem Client und einem Resolver, doch arbeiten sie auf unterschiedlichen Schichten des Netzwerkstacks und führen zu sehr unterschiedlichen Ergebnissen hinsichtlich der Kontrolle über Unternehmensnetzwerke, des Datenschutzes der Nutzer und des Bedrohungsmanagements.
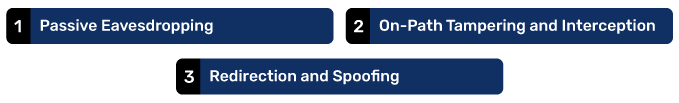
DNS im Klartext ist nach wie vor eine der größten strukturellen Schwachstellen der veralteten Internetarchitektur. Wenn Anfragen unverschlüsselt über öffentliche oder nicht vertrauenswürdige Verbindungen übertragen werden, sind Nutzer und Organisationen drei wesentlichen Gefahren ausgesetzt:
1. Passives Abhören: Jede Stelle, die Einblick in den Netzwerkverkehr hat – darunter Internetdienstanbieter (ISPs), Betreiber öffentlicher WLAN-Netze und Überwachungsprogramme – kann jede Domain-Abfrage protokollieren, die Ihr Gerät durchführt. Selbst wenn der nachfolgende Webverkehr über HTTPS erfolgt, geben Ihre DNS-Abfragen dennoch genau preis, mit welchen Diensten, Apps und Domains Sie interagieren.
2. Manipulation und Abfangen auf dem Übertragungsweg: Angreifer, die sich ein lokales Netzwerk teilen, können Klartext-Anfragen abfangen und gefälschte Antworten einfügen – eine Taktik, die als „Man-in-the-Middle“-Angriff bekannt ist. Auf diese Weise kann ein Angreifer legitimen Datenverkehr auf eine bösartige Infrastruktur umleiten, ohne dass das Opfer davon etwas bemerkt.
3. Umleitung und Spoofing: In einem typischen DNS-Spoofing- Szenario leiten manipulierte Suchantworten Nutzer auf Phishing-Landingpages weiter, die interne Unternehmensportale, Bankenseiten oder Single-Sign-On-Anbieter imitieren.
Durch die Verschlüsselung des Transportkanals zwischen dem Client-Gerät (Stub-Resolver) und dem vorgelagerten rekursiven Resolver werden diese Angriffsvektoren geschlossen. Dadurch wird sichergestellt, dass Abhörer nur verschlüsselte Datenströme statt Domainnamen im Klartext sehen, und gleichzeitig wird gewährleistet, dass die Antworten nicht von Middleboxen auf dem Weg verändert werden können.
DNS over TLS, das von der IETF in RFC 7858 standardisiert wurde , schützt klassische DNS-Nachrichten im Wire-Format innerhalb eines verschlüsselten Transport Layer Security (TLS)-Tunnels.
Anstatt den Standardport 53 zu verwenden, nutzt DoT einen eigenen, dedizierten Netzwerkport: Port 853.
Wenn ein Gerät DoT initiiert, baut es eine zuverlässige TCP-Verbindung zum Port 853 eines bestimmten Resolvers auf, führt einen standardmäßigen TLS-Handshake durch und tauscht DNS-Abfragen innerhalb dieser sicheren Sitzung aus. RFC 7858 verbietet die Übertragung von Klartextdaten über Port 853; sollte die TLS-Aushandlung fehlschlagen, wird die Verbindung beendet, anstatt auf eine unverschlüsselte Übertragung über diesen Port zurückzugreifen.
Da DoT keine Wrapper auf Anwendungsebene hinzufügt, bleibt der Overhead bei Abfragen minimal. Sobald die Verbindung hergestellt ist, können Clients bestehende TLS-Sitzungen wiederverwenden und mehrere Abfragen gleichzeitig in einer Pipeline zusammenfassen, um Latenzzeiten durch den Handshake bei jeder Abfrage zu vermeiden.

DNS über HTTPS, standardisiert in RFC 8484, verfolgt einen anderen architektonischen Ansatz. Anstatt einen dedizierten Transportkanal für Domain-Abfragen einzuführen, kapseln DoH-Anfragen und -Antworten in standardmäßige HTTP/2- oder HTTP/3-Nutzdaten ein, die mit TLS verschlüsselt sind.
DoH läuft über Port 443, denselben Netzwerkport, der auch für den normalen Webverkehr genutzt wird.
Gemäß RFC 8484 werden DNS-Abfragen als HTTP-GET- oder HTTP-POST-Anfragen mit dem spezifischen MIME-Typ „application/dns-message“ übertragen. Da dieser Datenaustausch vollständig zusammen mit dem Webdatenverkehr auf Port 443 multiplexiert wird, können externe Netzwerkbeobachter eine DNS-Abfrage nicht ohne Weiteres von einem gewöhnlichen Download einer sicheren Webseite unterscheiden.
Dieses Design gewährleistet ein Höchstmaß an Datenschutz für den Endnutzer. Sollte ein zwischengeschaltetes Netzwerk oder ein Internetdienstanbieter versuchen, den DNS-Verkehr zu überwachen oder zu filtern, verhindert DoH dies, es sei denn, diese unterbrechen und überwachen alle ausgehenden HTTPS-Verbindungen.
| Funktion / Metrik | DNS über TLS (DoT) | DNS über HTTPS (DoH) |
|---|---|---|
| IETF-Standard | RFC 7858 | RFC 8484 |
| Standardanschluss | TCP 853 | TCP/UDP 443 |
| OSI-Schicht | Transport / Darstellung (Schicht 4/6) | Anwendung (Schicht 7) |
| Verkehrstransparenz | Auf Port 853 isoliert; leicht zu identifizieren | Vermischt mit dem gesamten HTTPS-Webdatenverkehr; schwer zu isolieren |
| Firewall-Verwaltung | Einfach zuzulassen, einzuschränken oder zu überwachen | Ohne Deep Packet Inspection schwer zu kontrollieren |
| Primäres Designziel | Direktes kryptografisches Upgrade für DNS | Datenschutz für Nutzer und Kampf gegen Zensur durch Verschleierung |
| Protokoll-Overhead | Geringerer Overhead; nutzt das rohe DNS-Wire-Format | Etwas höherer Overhead; HTTP-Framing und Header |
| Typischer Einsatz | Betriebssystemebene, Mobilgeräte, Unternehmens-WAN | Webbrowser, einzelne Apps, Datenschutzsoftware |
| Betriebssystemunterstützung | Android (privates DNS), Linux, Apple-Profile | Windows 11, macOS, iOS, moderne Browser |
Der deutlichste operative Unterschied zwischen dem DoT und dem DoH betrifft die ihnen zugewiesenen Portnummern.
DoT läuft auf Port 853. Diese fest zugewiesene Portnummer macht die Netzwerküberwachung vorhersehbar. Ein Systemadministrator kann einen Blick in die Firewall-Protokolle werfen, überprüfen, ob der Datenverkehr über Port 853 zu einem autorisierten internen Resolver fließt, und unerwünschte Verbindungen mit einer einzigen Regel blockieren. Wenn ein nicht verwalteter Endpunkt versucht, über Port 853 Kontakt zu einem nicht autorisierten Resolver aufzunehmen, verwirft die Firewall das Paket, ohne den normalen Webdatenverkehr zu stören.
DoH wird über Port 443 geleitet. Da über Port 443 praktisch der gesamte verschlüsselte Internetverkehr läuft, kann ein Netzwerk Port 443 nicht blockieren, ohne den Zugriff auf das World Wide Web zu unterbrechen. Daher können Netzwerkadministratoren nicht erkennen, ob es sich bei einem ausgehenden Paket um einen gewöhnlichen API-Aufruf, um einen Nutzer, der eine E-Commerce-Website lädt, oder um eine verschlüsselte DNS-Anfrage an einen externen Resolver handelt.
Das Gesundheitsministerium (DoH) und das Verkehrsministerium (DoT) weisen auf eine anhaltende Debatte zwischen dem Datenschutz der Endnutzer und der zentralisierten Netzwerksicherheit hin.
Was den Schutz der Privatsphäre des Einzelnen angeht, schneidet DoH hervorragend ab. In öffentlichen WLAN-Netzwerken oder in Regionen, in denen Dienstanbieter den Browserverlauf ihrer Kunden protokollieren und kommerziell verwerten, verbirgt DoH die Metadaten der Abfragen in den regulären Web-Browsing-Datenströmen und schützt die Nutzer so vor invasivem Tracking.
Aus Sicht der Unternehmenssicherheit birgt nicht verwaltetes DoH erhebliche Risiken. Viele moderne Systeme zur Bedrohungsabwehr nutzen DNS-Filter, um bekannte Command-and-Control-Domains (C2) abzufangen, Tunnel zur Datenexfiltration zu unterbinden und Phishing-Endpunkte zu blockieren, noch bevor TCP-Handshakes überhaupt beginnen können.
Wenn ein Browser oder eine schädliche Anwendung innerhalb eines Unternehmensnetzwerks standardmäßig auf externes DoH umschaltet:
Aus diesem Grund blockieren IT-Teams in Unternehmen häufig nicht autorisierte DoH-Endpunkte an der IP-Grenze oder verteilen Gruppenrichtlinien, die die Verwendung von vom Unternehmen genehmigten Resolvern vorschreiben.
Im alltäglichen Einsatz bieten beide Protokolle schnelle Reaktionszeiten, sobald die anfänglichen Verbindungen hergestellt sind. Ihre zugrunde liegenden Mechanismen führen jedoch zu subtilen Leistungsunterschieden.
DoT verwendet rohe DNS-Nutzdaten über TLS. Dadurch bleibt die Rahmengröße kompakt, sodass pro Transaktion weniger Bytes benötigt werden. Das Protokoll nutzt standardmäßige TCP-Keep-Alive-Mechanismen und die Wiederaufnahme von TLS-Sitzungen, um den Verbindungsaufwand zu minimieren.
DoH verursacht einen etwas höheren Verarbeitungsaufwand, da es DNS-Abfragen in HTTP-Header einbetten und HTTP-Zustandsmaschinen verwalten muss. Da DoH jedoch vom Multiplexing von HTTP/2 und HTTP/3 profitiert, kann es Hunderte von gleichzeitigen Anfragen über einen einzigen Stream ohne „Head-of-Line-Blocking“ verarbeiten und dabei gleichzeitig HTTP-Caching-Mechanismen nutzen. Beim normalen Surfen im Internet ist der Latenzunterschied zwischen DoT und DoH in der Praxis für menschliche Nutzer kaum wahrnehmbar.
Die Wahl zwischen DoT und DoH hängt von Ihrer Umgebung, den betrieblichen Anforderungen und davon ab, wer die Netzwerkinfrastruktur verwaltet.
Wenn Sie häufig unterwegs sind, in Cafés arbeiten oder auf Internetanbieter für Privathaushalte angewiesen sind, die Ihre Suchanfragen überwachen, ist DoH in der Regel die sicherere Option. Durch die Aktivierung von DoH in Ihrem bevorzugten Browser stellen Sie sicher, dass lokale Netzbetreiber weder die von Ihnen besuchten Domains protokollieren noch Tracking-Skripte einschleusen können.
Unternehmen sollten DoT oder streng verwaltetes DoH priorisieren .
In Unternehmensumgebungen ist Transparenz ein absolutes Muss. IT-Teams müssen sicherstellen, dass alle Arbeitsplätze, mobilen Geräte und IoT-Geräte die Namensauflösung über zugelassene, sichere Resolver durchführen.
Um die Kontrolle zu behalten und gleichzeitig die Verschlüsselung aufrechtzuerhalten, sollten Unternehmen:
Mobile Geräte wechseln ständig zwischen vertrauenswürdigen Unternehmens-WLAN-Netzwerken, Heimroutern und Mobilfunkmasten hin und her. Android bewältigt dies nahtlos durch seine integrierte „Private DNS“-Funktion, die DoT nutzt und eine einheitliche Verschlüsselung für alle Apps auf dem Gerät gewährleistet, ohne dass separate Software erforderlich ist. iOS- und macOS-Geräte können denselben Schutz durch Konfigurationsprofile erreichen, die entweder DoT oder DoH unterstützen.
Im Zuge der Weiterentwicklung von Transportarchitekturen ist ein neues Protokoll in den Fokus gerückt: DNS over QUIC (DoQ), das in RFC 9250 standardisiert wurde.
Während DoT und das herkömmliche DoH über TCP laufen, läuft DoQ über QUIC auf dem UDP-Port 853. QUIC integriert die TLS-1.3-Verschlüsselung direkt in seinen Transport-Handshake. Diese Struktur behebt das „Head-of-Line-Blocking“, beschleunigt den Verbindungsaufbau durch die 0-RTT-Sitzungswiederaufnahme und unterstützt eine nahtlose Verbindungsmigration, wenn mobile Geräte zwischen WLAN- und Mobilfunknetzen wechseln.
Zwar steht DoQ an der Spitze der Forschung und Leistungsfähigkeit im Bereich des verschlüsselten DNS, doch befindet sich die Einführung in der Praxis im Vergleich zu den ausgereiften Ökosystemen von DoT und DoH noch in einem frühen Stadium.
Ein weit verbreiteter Irrtum ist, dass die Aktivierung von DoH oder DoT andere DNS-Sicherheitsprotokolle überflüssig macht. Tatsächlich decken verschlüsselte Datenübertragung und die Domain Name System Security Extensions (DNSSEC) zwei völlig unterschiedliche Aspekte des Sicherheitslebenszyklus ab.
Sollte ein Angreifer einen vorgelagerten autoritativen Nameserver kompromittieren oder einen DNS-Cache-Poisoning-Angriff durchführen, übermitteln DoH und DoT diese gefälschte Antwort direkt über einen sicheren, verschlüsselten Tunnel an Ihr Gerät.
Um die vollständige Integrität der Infrastruktur zu gewährleisten, müssen Unternehmen DNSSEC in ihren eigenen Domänenzonen implementieren und gleichzeitig die Resolver so konfigurieren, dass sie Signaturen validieren. Sie können überprüfen, ob Ihre aktuellen Domänen gültige kryptografische Signaturen veröffentlichen, indem Sie sie durch unseren automatisierten DNSSEC-Checker laufen lassen.
Ist DoH sicherer als DoT?
Aus rein kryptografischer Sicht ist keines der beiden Protokolle von Natur aus sicherer als das andere. Beide nutzen eine robuste TLS-Verschlüsselung, um DNS-Abfragen vor Beobachtung und Manipulation zu schützen. Der eigentliche Unterschied liegt in der Netzwerktransparenz: DoH bietet einen besseren Datenschutz vor lokaler Netzwerküberwachung, da es den Port 443 gemeinsam mit dem Webdatenverkehr nutzt, während DoT durch die Verwendung des dedizierten Ports 853 überlegene Verwaltungsfunktionen für Sicherheitsteams in Unternehmen bietet.
Sollte ich DNS über HTTPS aktivieren oder deaktivieren?
Für einzelne Nutzer auf privaten Geräten bietet die Aktivierung von DoH unmittelbare Vorteile für den Datenschutz, da dadurch verhindert wird, dass lokale Netzbetreiber und Internetdienstanbieter Suchanfragen protokollieren.
In Unternehmensumgebungen sollte nicht verwaltetes DoH jedoch in der Regel deaktiviert oder auf vom Unternehmen zugelassene Resolver umgeleitet werden. Wenn es nicht verwaltet wird, umgeht DoH auf Browserebene interne Netzwerk-Firewalls, Regeln zur Inhaltsfilterung und Geräte zur Bedrohungsüberwachung.
Kann DoH in einem Netzwerk blockiert werden?
Ja. Obwohl DoH nicht durch das Schließen eines bestimmten Ports blockiert werden kann, ohne gleichzeitig den HTTPS-Webdatenverkehr auf Port 443 zu deaktivieren, können Unternehmen DoH mithilfe alternativer Kontrollmaßnahmen einschränken. Netzwerkadministratoren können den Zugriff auf die öffentlichen IP-Adressen bekannter kommerzieller DoH-Resolver blockieren, den Zugriff über Web-Proxys einschränken oder Firewalls der nächsten Generation mit Application-Identification-Engines (App-ID) einsetzen, die in der Lage sind, DoH-Datenverkehrssignaturen zu erkennen.
Ersetzt ein VPN die Notwendigkeit von DoH oder DoT?
Ein virtuelles privates Netzwerk (VPN) verschlüsselt den gesamten Netzwerkverkehr, der Ihr Gerät verlässt – einschließlich Ihrer DNS-Anfragen –, und leitet ihn über einen verschlüsselten Tunnel zurück zum VPN-Gateway. Wenn Sie Ihrem VPN-Anbieter vertrauen und Ihr System so konfigurieren, dass Anfragen über dessen private rekursive Resolver aufgelöst werden, benötigen Sie nicht unbedingt DoH oder DoT, da der gesamte Tunnel bereits verschlüsselt ist.
Der Einsatz von DoH oder DoT innerhalb oder außerhalb eines VPN sorgt jedoch für eine mehrschichtige Absicherung und gewährleistet, dass Anfragen geschützt bleiben, selbst wenn durch Split-Tunneling Standard-DNS-Pakete nach außen gelangen.
Sowohl DNS über HTTPS als auch DNS über TLS bieten gegenüber dem vierzig Jahre alten Standard für unverschlüsselten Datenverkehr über den UDP-Port 53 wertvolle Verbesserungen im Bereich des Datenschutzes. Die Wahl zwischen beiden hängt vom jeweiligen Kontext ab: DoH bietet einzelnen Nutzern Anonymität und Datenschutz in öffentlichen Netzwerken, während DoT Unternehmen die klaren Grenzen und die Transparenz bietet, die zur Durchsetzung von Sicherheitsrichtlinien erforderlich sind.
Die Verschlüsselung der Art und Weise, wie Ihr Team Domains von Drittanbietern aufruft, deckt jedoch nur die Hälfte der Sicherheitsrisiken Ihrer Infrastruktur ab. Sie müssen auch die öffentlichen DNS-Einträge schützen, die den Rest der Welt auf die Webdienste, Anwendungen und E-Mail-Server Ihres Unternehmens verweisen.
Nicht überwachte Domain-Zonen sind dem Risiko unbefugter Eintragsänderungen, fehlender kryptografischer Signaturen und abgelaufener Zertifikate ausgesetzt. PowerDMARC unterstützt Unternehmen dabei, durch DNS-Sicherheitsüberwachung und Compliance die vollständige Kontrolle über ihre Domains zu behalten.
Durch die Kombination aus kontinuierlicher Überwachung der Einträge und Benachrichtigungen bei Änderungen in der DNS-Timeline mit unserem kostenlosen DNSSEC-Checker können Sie sicherstellen, dass die DNS-Infrastruktur Ihres Unternehmens jederzeit überprüfbar und konform bleibt und aus allen Blickwinkeln vor Spoofing geschützt ist.

 Was ist DNS-Tunneling? Angriffe, Erkennung und Prävention