
Rapport 2026 sur l'adoption des normes DMARC et MTA-STS au Rwanda

À l’avant-garde de la transformation numérique et de la gouvernance intelligente en Afrique de l’Est, les entités publiques, les institutions financières et les entreprises rwandaises doivent faire face à un environnement de menaces de plus en plus hostile, caractérisé par des attaques sophistiquées de type « Business Email Compromise » (BEC), du hameçonnage financier sur mobile et l’usurpation d’identité de dirigeants. Sous la supervision réglementaire de la Autorité nationale de cybersécurité (NCSA) et grâce à l’application des normes minimales de cybersécurité applicables aux prestataires de services essentiels, les normes minimales de cybersécurité pour le secteur financier, ainsi que de la loi n° 058/2021 relative à la protection des données à caractère personnel et à la vie privée, l’instauration d’un climat de confiance institutionnelle dans les communications électroniques constitue une priorité opérationnelle essentielle. Le fait de s’attarder à des étapes intermédiaires de mise en œuvre rend les communications critiques vulnérables à la collecte d’identifiants entrants, tandis que les chemins SMTP non chiffrés exposent le trafic sensible à l’écoute clandestine, ce qui risque d’entraîner de lourdes sanctions en matière de conformité et un filtrage automatisé par les passerelles de réception mondiales.
En bref : principales conclusions concernant l'ensemble du Rwanda

Notre audit complet du paysage numérique rwandais met en évidence des atouts opérationnels distinctifs ainsi que des lacunes spécifiques en matière de protocoles :

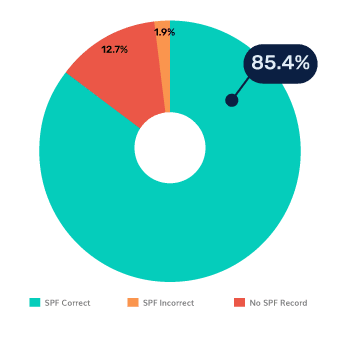
Rwanda-SPF

Solide base d’ SPF s (85,4 % de réponses correctes) : Les organisations rwandaises font preuve d'une grande rigueur en matière de résultats, avec 85,4 % des domaines évalués présentant des configurations d’ SPF valides et syntaxiquement correctes. Seuls 1,9 % présentent des erreurs de configuration, bien que 12,7 % omettent encore complètement les enregistrements d’ SPF .

Rwanda-DMARC

Le plateau de l’ Quarantine (35,7 % avec p =quarantine) : Contrairement aux tendances mondiales, où la surveillance passive prédomine, le Rwanda présente une forte concentration de domaines mis en attente en raison de règles d’application temporaires. Alors que les trois quarts (75,0 %) des domaines publient un enregistrement DMARC, 35,7 % sont bloqués à p=quarantine, et 30,5 % restent en observation passive (p = aucun). Seuls 8,5 % appliquent une politique stricte et protectrice p = rejeter , tandis que 25,0 % omettent complètement DMARC.

Rwanda-MTA-STS

Absence totale de chiffrement en transit (taux d'adoption du protocole MTA-STS : 0,0 %) : La sécurité du transit des agents de transfert de courrier reste totalement négligée à l’échelle nationale. Un 100,0 % des domaines rwandais analysés ne disposent pas d’enregistrements MTA-STS valides, ce qui fait que les échanges d’e-mails de serveur à serveur dépendent uniquement d’un protocole STARTTLS opportuniste et sont exposés à des attaques de type « man-in-the-middle » (MiTM) visant à réduire le niveau de sécurité du texte en clair.

Rwanda - DNSSEC

Renforcement marginal du routage DNSSEC (2,3 % activé) : L'authentification cryptographique DNS reste pratiquement inexistante sur l'ensemble du périmètre des domaines rwandais. Une proportion critique 97,7 % des domaines ne disposent pas de signature DNSSEC , ce qui expose les chemins de résolution des domaines à l’empoisonnement de cache, à l’usurpation d’identité et à la redirection non autorisée du trafic.

Analyse sectorielle

1. Services financiers (secteur bancaire) : niveau élevé de confinement des politiques avec renforcement de la sécurité en transit nul

Soumises à une surveillance rigoureuse dans le cadre des normes minimales de cybersécurité de la NCSA pour le secteur financier et de la Banque nationale du Rwanda (BNR), les institutions bancaires commerciales jouent un rôle de premier plan dans la lutte contre les menaces commerciales, même si la mise en œuvre intégrale de ces normes et la sécurité des transports laissent encore à désirer.

Indicateur de protocole Situation actuelle
SPF 90,0 % de réponses correctes (10,0 % : aucune donnée disponible)
Politique de rejet DMARC 10,0 % (p = rejet)
Politiques DMARC 50,0 % « Quarantine », 10,0 % Aucun
Écart DMARC 30,0 % d'enregistrements manquants
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 0,0 % Activé (100,0 % Désactivé)
Secteur bancaire -SPF- Mise en œuvre --- Rwanda

Exposition à une vulnérabilité

Les banques commerciales affichent un taux de recouvrement cumulé de 60,0 %, grâce à un taux de recouvrement écrasant de de 50,0 % concentration à p=quarantine. Cependant, avec 30,0 % en omettant DMARC et en utilisant uniquement 10,0 % à p=reject, les messages financiers usurpés peuvent encore contourner les filtres de défense. De plus, l’omission totale de MTA-STS (0,0 %) et du DNSSEC (0,0 %) expose les communications interbancaires, les autorisations de virement et les relevés clients à l'écoute clandestine sur le réseau et à l'usurpation de domaine.

La stratégie PowerDMARC

PowerDMARC permet aux banques commerciales de passer de l’ quarantine à une p=reject tout en déployant un MTA-STS hébergé et une télémétrie TLS-RPT, respectant ainsi les contrôles de la NCSA sans perturber les notifications de transaction.

2. Santé : une position de premier plan en matière d’ Quarantine , avec un taux de rejet nul

En matière de gestion des dossiers médicaux électroniques sensibles et des données des cliniques régionales, l’infrastructure du secteur de la santé au Rwanda témoigne d’un engagement significatif envers les politiques de « quarantine », mais d’une absence totale de rejet actif.

Indicateur de protocole Situation actuelle
SPF 91,1 % de réponses correctes (8,9 % : aucune donnée disponible)
Politique de rejet DMARC 0,0 % (p = rejet)
Politiques DMARC 60,0 % Quarantine, 11,1 % Aucun
Écart DMARC 26,7 % d'enregistrements manquants, 2,2 % d'enregistrements erronés
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 0,0 % Activé (100,0 % Désactivé)
Adoption du protocole DMARC au Rwanda

Exposition à une vulnérabilité

Le secteur de la santé affiche la plus forte proportion de configurations « quarantine » du pays, avec 60,0 %, contre 91,1 %SPF . Toutefois, avec 0,0 % de rejets actifs (p = rejet), les messages cliniques falsifiés sont simplement signalés plutôt que purement et simplement bloqués. À cela s’ajoute 0,0 % de MTA-STS et 0,0 % de DNSSEC, les laboratoires médicaux et les portails de santé restent exposés à l’interception des données des patients et aux communications frauduleuses non autorisées, conformément à la loi n° 058/2021.

La stratégie PowerDMARC

Nous accompagnons les acteurs du secteur de la santé dans une transition structurée visant à éliminer le plateau d’ quarantine , en mettant en place un rejet forcé et un chiffrement automatisé des données en transit afin de préserver la confidentialité des patients et de protéger les réseaux de santé publique.

3. Secteur public (administration) : l'adoption quasi-généralisée du protocole DMARC est au point mort en Quarantine

Les ministères et les organismes administratifs rwandais affichent un taux de dossiers manquants exceptionnellement faible, ce qui témoigne d’une coordination centrale solide assurée par la NCSA et la RISA, tout en restant soumis aux règles d’ quarantine intermédiaires.

Indicateur de protocole Situation actuelle
SPF 94,3 % de réponses correctes (2,9 % d'erreurs, 2,8 % d'absence de données)
Politique de rejet DMARC 1,4 % (p = rejet)
Politiques DMARC 61,4 % « Quarantine », 34,3 % « Aucun »
Écart DMARC 2,9 % d'enregistrements manquants (leader national)
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 0,0 % Activé (100,0 % Désactivé)
Gouvernement-MTA-STS-Adoption---Rwanda

Exposition à une vulnérabilité

Les entités du secteur public affichent le taux d'omission DMARC le plus bas du pays, avec seulement 2,9 % ne disposant pas d’enregistrement. Un pourcentage exceptionnel de 61,4 % déploiement p=quarantine parallèlement à 34,3 % à p=aucun. Néanmoins, avec seulement 1,4 % atteignant p=rejet et aucun déploiement de DNSSEC ou de MTA-STS, les portails publics restent vulnérables à l'usurpation d'identité civique, aux escroqueries liées aux permis et à l'interception par rétrogradation SMTP.

La stratégie PowerDMARC

Notre portail multi-locataires dédié à DMARC destiné aux administrations publiques offre aux administrateurs informatiques des administrations publiques une visibilité centralisée leur permettant de faire passer les sous-domaines ministériels de la règle « quarantine » à la règle stricte p=reject en toute transparence.

4. Éducation : leader du secteur en matière de renforcement de la résistance au rejet, malgré la vulnérabilité liée à l’ SPF

Les établissements d'enseignement supérieur et de recherche rwandais présentent un profil double et singulier : d'un côté, ils sont à la pointe du pays en matière d'application stricte du protocole DMARC, tandis que, de l'autre, ils peinent à mettre en place les SPF s de base.

Indicateur de protocole Situation actuelle
SPF 52,7 % de réponses correctes (1,8 % d'erreurs, 45,5 % d'absence de données)
Politique de rejet DMARC 32,7 % (en tête au niveau national)
Politiques DMARC 30,9 % « Quarantine », 18,2 % « Aucun »
Écart DMARC 18,2 % d'enregistrements manquants
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 3,6 % activé (96,4 % désactivé)
Éducation - DNSSEC - Adoption --- Rwanda

Exposition à une vulnérabilité

Le secteur de l'éducation arrive en tête au niveau national en matière de rejet actif via DMARC, avec 32,7 % appliquent p=reject et 30,9 % en utilisant p =quarantine (un taux d’application de 63,6 %). Cependant, 45,5 % des domaines universitaires ne disposent d'aucun enregistrement « SPF », ce qui conduit à ce que des courriers universitaires légitimes soient signalés comme suspects ou rejetés par les fournisseurs de messagerie externes.

La stratégie PowerDMARC

Les outils universitaires isolés et les plateformes de recherche externes entraînent souvent des échecs de validation des adresses « SPF ». PowerDMARC résout le problème d'épuisement des recherches « SPF » grâce à PowerSPF , en associant une application stricte des règles à une garantie de livraison sortante.

5. Énergie : une discipline très « SPF » contrebalancée par une observation passive

Le réseau électrique national du Rwanda et les fournisseurs d'énergie tiennent à jour des registres de base fiables concernant les expéditeurs, mais s'appuient fortement sur une surveillance passive en matière d'authentification de domaine.

Indicateur de protocole Situation actuelle
SPF 97,0 % de réponses correctes (leader national, 1,5 % d'erreurs, 1,5 % sans donnée)
Politique de rejet DMARC 3,0 % (p = rejet)
Politiques DMARC 15,1 % « Quarantine », 45,5 % « Aucun »
Écart DMARC 36,4 % d'enregistrements manquants
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 3,0 % activé (97,0 % désactivé)
Énergie -SPF- Mise en œuvre --- Rwanda

Exposition à une vulnérabilité

Alors que les fournisseurs d'énergie occupent une position de leader au niveau national en matière de validité de l'SPF (97,0 %), plus de 45 % des domaines restent bloqués au stade de l’observation passive (p = aucune), et 36,4 % n'utilisent pas du tout DMARC. Avec seulement 3,0 % à p=rejet et un chiffrement de transit inexistant (0,0 % pour MTA-STS), les chaînes d'approvisionnement des services publics et les communications relatives à la maintenance des réseaux intelligents restent vulnérables à l'usurpation ciblée d'identité de cadres dirigeants et à la fraude électronique.

La stratégie PowerDMARC

PowerDMARC permet aux opérateurs d'infrastructures de services publics essentiels de se conformer aux exigences de base de la NCSA relatives aux prestataires de services essentiels, grâce à la sécurisation des domaines via un MTA-STS hébergé et à la mise en œuvre automatisée des politiques DMARC.

6. Médias : violation grave de la norme DMARC et absence totale de défense active

Les chaînes d'information, les journaux en ligne et les organes de presse rwandais exercent une influence civique considérable, mais présentent un manque alarmant de mesures de sécurité pour la messagerie électronique.

Indicateur de protocole Situation actuelle
SPF 72,2 % de réponses correctes (11,1 % d'erreurs, 16,7 % d'absence de données)
Politique de rejet DMARC 0,0 % (p = rejet)
Politiques DMARC 16,7 % « Quarantine », 33,3 % « Aucun »
Écart DMARC 50,0 % d'enregistrements manquants
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 0,0 % Activé (100,0 % Désactivé)
Adoption de Media-DMARC --- Rwanda

Exposition à une vulnérabilité

La moitié (50,0 %) des organismes de presse ne publient aucun enregistrement DMARC, et le rejet actif est totalement absent (0,0 %). À cela s’ajoute un taux d’erreurs de syntaxe de 11,1 % dans les SPF s et 0,0 % d’adoption du protocole MTA-STS , les équipes éditoriales et les portails de publication sont sans défense face à l’usurpation d’identité de marque, à la diffusion de fausses informations dans la presse et au vol d’identifiants.

La stratégie PowerDMARC

Déploiement du protocole DMARC renforcé parallèlement à Brand Indicators for Message Identification (BIMI) permet aux médias réputés d’afficher les logos vérifiés de leurs expéditeurs dans les boîtes de réception de leurs abonnés, ce qui contribue activement à lutter contre les envois usurpés.

7. Télécommunications : précision parfaite de l'SPF ation et niveau de sécurité DNSSEC de pointe

Les opérateurs de télécommunications et les fournisseurs d'accès à Internet gèrent des réseaux numériques à haut débit, font preuve d'une hygiène irréprochable en matière d'SPF s de base et sont à la pointe de l'adoption du protocole DNSSEC, même si la sécurité du transport reste une question non résolue.

Indicateur de protocole Situation actuelle
SPF 100,0 % de réponses correctes (leader du secteur)
Politique de rejet DMARC 16,6 % (p = rejet)
Politiques DMARC 0,0 % Quarantine, 41,7 % Aucun
Écart DMARC 41,7 % d'enregistrements manquants
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 16,7 % de personnes valides (leader national, 83,3 % de personnes handicapées)
Télécommunications - MTA-STS - Adoption --- Rwanda

Exposition à une vulnérabilité

Les opérateurs de télécommunications affichent un taux de validité irréprochable taux de validité de 100,0 % pour l'SPF et sont en tête du pays en matière de mise en œuvre du protocole DNSSEC (16,7 %). Cependant, le secteur affiche une posture DMARC contrastée : alors que 16,6 % appliquent p=reject, 41,7 % rester passif p = aucune , et 41,7 % ne publient aucun enregistrement. Sans MTA-STS (0,0 %), les passerelles de messagerie des opérateurs et les notifications automatisées de facturation des clients restent exposées à des altérations lors du transit.

La stratégie PowerDMARC

PowerDMARC offre aux opérateurs de télécommunications des rapports détaillés et une application automatisée des règles, éliminant ainsi les menaces d'usurpation d'identité sur les sous-domaines des opérateurs sans nuire aux performances de routage des messages.

8. Transport et logistique : une base solide SPF , mais associée à des risques liés aux interceptions dans le secteur des transports

Le transport transfrontalier de marchandises, la logistique régionale et les organismes chargés du transit favorisent l’intégration commerciale du Rwanda, en présentant des infrastructures de base fiables, mais aussi des lacunes notables en matière d’ SPF .

Indicateur de protocole Situation actuelle
SPF 90,6 % de réponses correctes (9,4 % : aucune donnée disponible)
Politique de rejet DMARC 6,3 % (p = rejet)
Politiques DMARC 15,6 % « Quarantine », 40,6 % « Aucun »
Écart DMARC 37,5 % d'enregistrements manquants
Adoption de MTA-STS 0,0 % de créances valides (100,0 % de créances non garanties)
Adoption du DNSSEC 3,1 % activé (96,9 % désactivé)
Adoption du protocole DMARC au Rwanda

Exposition à une vulnérabilité

Les opérateurs logistiques affichent un taux d'application global de 21,9 % (p = rejet à 6,3 % et p =quarantine à 15,6 %), tandis que 40,6 % restent bloqués à p = aucun et 37,5 % omettent DMARC. À cela s’ajoute un taux d’adoption de MTA-STS de 0,0 %, les factures commerciales transfrontalières, les avis d'expédition et les documents douaniers restent vulnérables au détournement frauduleux et à l'écoute clandestine de type « Man-in-the-Middle ».

La stratégie PowerDMARC

Nous renforçons la sécurité des canaux de communication logistiques grâce à l'application automatisée du protocole TLS et à la télémétrie des défaillances en temps réel via MTA-STS, assurant ainsi la protection des documents commerciaux et des échanges de facturation.

Adoption du protocole DMARC au niveau sectoriel au Rwanda

% d'adoption du protocole DMARC - Rwanda

%-Adoption de DMARC

Le Rwanda fait preuve d'un niveau élevé de sécurité de base des e-mails dans les secteurs critiques, sous l’impulsion du gouvernement, où 97,1 % des domaines ont mis en place des politiques DMARC et 62,8 % appliquent activement ces mesures de protection (⁠p = mise en quarantaine⁠ à 61,4 % et ⁠p=rejet⁠ à 1,4 %). Le secteur de l’éducation affiche le taux de protection stricte le plus élevé, avec 32,7 % des entités appliquant ⁠p=rejet⁠, tandis que les secteurs de la santé et de la banque maintiennent une couverture d’application élevée, à 60,0 % au total (⁠p=quarantine⁠ + ⁠p = rejet⁠). En revanche, le secteur des médias est à la traîne, avec 50,0 % des domaines dépourvus de tout enregistrement DMARC, suivi par celui des télécommunications à 41,7 %. Dans les secteurs de l’énergie, des transports et des télécommunications, la principale vulnérabilité tient au fait que les propriétaires de domaines restent en mode surveillance (⁠p=none⁠), ce qui représente une opportunité majeure de faire évoluer les enregistrements existants vers des politiques de rejet actives.

Analyse approfondie : quatre vulnérabilités systémiques dans les domaines rwandais

1. Le piège de l’« Quarantine » : un recours excessif au filtrage intermédiaire

L’une des caractéristiques déterminantes de la stratégie du Rwanda en matière de domaines réside dans la forte concentration de domaines bloqués à p=quarantine (35,7 % à l'échelle nationale, dont 61,4 % au sein du gouvernement, 60,0 % dans le secteur de la santé, et 50,0 % dans le secteur bancaire). Bien qu’ quarantine redirige les e-mails frauduleux vers les dossiers de spam, il ne parvient pas à bloquer entièrement les messages usurpés et encombre les boîtes de spam des utilisateurs, ce qui compromet la réputation des domaines.

L'avis d'un expert :

« L’option “Quarantine ” est un état de transition indispensable, et non une mesure de défense permanente. Si l’on s’en tient à p =quarantine , les e-mails non autorisés peuvent toujours pénétrer dans les serveurs de réception. Pour bénéficier d’une protection totale contre l’usurpation d’identité de la marque, il est nécessaire de passer à une application stricte de p = reject. »

Adoption du protocole DMARC au Rwanda

Maitham Al Lawati, PDG, PowerDMARC

L'avis d'un expert :

« L'absence de MTA-STS expose fondamentalement les canaux de communication modernes. En l'absence d'un MTA-STS imposé, un adversaire présent sur le chemin de transit peut réduire le niveau de sécurité des connexions et les transformer en texte clair. Le chiffrement imposé au niveau du transport est une condition incontournable pour préserver la confidentialité des données conformément à la loi n° 058/2021. »

Adoption du protocole DMARC au Rwanda

Yunes Tarada, gestionnaire de la prestation de services, PowerDMARC

2. La faille nationale du système MTA-STS : exposition universelle des données de transport en clair

Avec 0,0 % des domaines rwandais dans tous les secteurs analysés utilisent le protocole MTA-STS, la distribution nationale des e-mails repose entièrement sur un chiffrement STARTTLS opportuniste. Des intermédiaires réseau malveillants peuvent exploiter cette vulnérabilité par le biais d’attaques de « SSL-stripping » et de « downgrade », interceptant ainsi des e-mails sensibles au format non chiffré sans déclencher d’alertes de sécurité.

3. Absence de déploiement du protocole DNSSEC : vulnérabilités au niveau de la couche de routage souveraine

Un pourcentage écrasant 97,7 % des domaines rwandais évalués ne disposent pas de signature DNSSEC. Cela entraîne une vulnérabilité généralisée au l'empoisonnement du cache DNS et aux réponses de recherche falsifiées, permettant ainsi aux attaquants d’intercepter discrètement le trafic ou de rediriger la distribution du courrier électronique sans altérer les serveurs d’origine.

L'avis d'un expert :

« Si la couche de résolution DNS ne dispose pas d'une validation cryptographique, les mécanismes d'authentification en aval sont compromis. Le protocole DNSSEC offre une garantie cryptographique permettant de vérifier que les systèmes destinataires communiquent bien avec des serveurs de noms légitimes et non avec des serveurs malveillants qui leur ressemblent. »

Adoption du protocole DMARC au Rwanda

Ayan Bhuiya, chef d'équipe des opérations et de la livraison, PowerDMARC

L'avis d'un expert :

« La multiplication des services cloud fait de l’épuisement des recherches d’ SPF s un obstacle inévitable pour les entreprises en pleine expansion. La mise en œuvre d’un aplatissement automatisé des adresses SPF est essentielle pour compresser dynamiquement les enregistrements, éviter les erreurs de syntaxe et garantir la délivrabilité des messages sortants. »

Adoption du protocole DMARC au Rwanda

Engjell Koliqi, responsable marketing chez PowerDMARC

4. Recherche sur SPF : limites et omissions de configuration

Si la validité de base de l’ SPF est élevée dans les secteurs des services publics et des télécommunications, des secteurs clés comme l’éducation présentent des lacunes alarmantes (45,5 % d’omissions SPF). De plus, à mesure que les entreprises adoptent des applications hébergées dans le cloud, les enregistrements dépassent fréquemment la stricte limite de 10 requêtes DNS, ce qui entraîne des délais d’évaluation dépassés et des échecs de livraison légitimes.

Analyse comparative mondiale : le Rwanda dans son contexte

L'évaluation de la situation du Rwanda en matière d'authentification à l'aune des normes internationales révèle un pays où les bases sont solidement établies et où l'engagement de l'quarantine est fort, mais où il existe clairement des possibilités d'accélérer la mise en œuvre complète et la cryptographie de transit.

Classement mondial : données comparatives pour 2026

Pays SPF Correct Rejet DMARC MTA-STS Valide DNSSEC activé
Danemark 96.8% 57.6% 3.0% 65.8%
ÉTATS-UNIS 95.7% 49.0% 1.7% 18.0%
ROYAUME-UNI 93.7% 44.1% 20.6% 3.8%
France 95.6% 28.3% 2.6% 17.9%
Équateur 96.1% 24.9% 1.4% 4.8%
Pays-Bas 70.0% 23.2% 0.9% 37.7%
Pologne 98.9% 21.2% 0.9% 15.7%
Brésil 92.1% 20.7% 0.7% 21.9%
Autriche 97.0% 19.7% 1.9% 7.1%
Roumanie 97.1% 17.3% 1.8% 7.0%
Suisse 96.0% 16.8% 4.4% 32.6%
Italie 91.0% 16.7% 1.0% 3.5%
Ghana 86.0% 9.1% 0.9% 3.9%
Rwanda 85.4% 8.5% 0.0% 2.3%

Le Rwanda sous les feux de la rampe mondiale : analyse 2026

1
Stratégie en matière d'application de la loi

Le Rwanda 8,5 % p = rejet se est proche de celui du Ghana, pays comparable de la région (9,1 %), mais reste en deçà des références d'Europe du Sud telles que l'Italie (16,7 %) et des pays en tête du classement comme le Danemark (57,6 %). Toutefois, si l’on tient compte des politiques d’ quarantine (35,7 %), le taux global d’application de la loi au Rwanda (44,2 %) du Rwanda dépasse largement celle de nombreux marchés émergents, ce qui démontre que les bases d’un rejet rigoureux sont déjà en place.

2
Cryptographie de transit

Avec un taux de déploiement du MTA-STS de 0,0 %, le Rwanda est à la traîne par rapport à ses homologues régionaux tels que le Ghana (0,9 %) que des leaders mondiaux en matière de sécurité des transports en commun, comme le Royaume-Uni (20,6 %) et la Suisse (4,4 %), ce qui représente l’opportunité la plus urgente de mise à niveau des protocoles à l’échelle nationale.

3
Situation actuelle du DNSSEC

À 2,3 % de déploiement du protocole DNSSEC, le Rwanda affiche un résultat légèrement inférieur à celui du Ghana (3,9 %) et de l'Italie (3,5 %), ce qui souligne la nécessité de signer les zones de domaines souverains au niveau du registre de premier niveau.

Le point de vue de PowerDMARC

« Le Rwanda a mis en place des bases enviables pour la gouvernance numérique sous la houlette de l’Autorité nationale de cybersécurité. La présence à l’échelle nationale d’enregistrements DMARC et l’adoption remarquable de la norme « quarantine » démontrent que les organisations maîtrisent les concepts d’authentification. Il est désormais impératif de mener ce processus à son terme : faire passer les domaines de la norme « quarantine » au rejet automatisé, déployer le protocole MTA-STS pour sécuriser les communications en cours de transmission, et sécuriser le périmètre DNS afin d’instaurer une résilience numérique de bout en bout dans l’ensemble de l’économie numérique rwandaise. »

Feuille de route stratégique : vers la protection active

Afin de remédier aux vulnérabilités systémiques et de satisfaire aux exigences de la NCSA en matière de prestataires de services essentiels, les organisations rwandaises devraient mettre en œuvre trois priorités opérationnelles :

Passage de « Quarantine » à « Rejet forcé » (p = rejet)

Migrer les domaines d'entreprise actuellement configurés avec p=quarantine (35,7 %) et p=none (30,5 %) vers p=reject, afin de garantir que les messages non autorisés utilisant abusivement des marques rwandaises soient systématiquement rejetés.

Déployer les protocoles MTA-STS et TLS-RPT hébergés

Éliminer les failles de sécurité liées à l'interception des communications au niveau national en mettant en œuvre un système automatisé hébergé de télémétrie et de rapports MTA-STS et TLS, garantissant ainsi un transport chiffré des e-mails de serveur à serveur lors des échanges nationaux et internationaux.

Automatisation de l'aplatissement dynamique des ` SPF `

Résolvez les problèmes liés aux limites de recherche dans le cloud et éliminez les erreurs d'enregistrement grâce à l'aplatissement automatisé des adresses SPF (PowerSPF), garantissant ainsi une distribution fiable de la correspondance institutionnelle authentique sans délai d'expiration lors de l'évaluation des adresses SPF .

Méthodologie, recherche et sources de données

Analyse des enregistrements DNS

Des opérations automatisées d'interrogation DNS ont été menées sur l'ensemble des périmètres des organisations et du domaine public rwandais, afin d'évaluer les enregistrements SPF, DMARC, MTA-STS et DNSSEC au regard des normes RFC établies par l'IETF.

Échantillonnage sectoriel

Les évaluations ont porté sur huit secteurs essentiels qui constituent le fondement de l'infrastructure économique du Rwanda :

  • Secteur bancaire (services financiers)
  • Soins de santé
  • Secteur public (administration)
  • Éducation
  • Énergie
  • Les médias
  • Télécommunications
  • Transport et logistique

Classification des risques

Les évaluations de la posture de sécurité examinent la répartition des domaines appliquant activement des politiques de rejet, les taux d'omission DMARC, la validité syntaxique de l'SPF , ainsi que les taux de mise en œuvre des protocoles MTA-STS et DNSSEC.

Transformer la visibilité des domaines rwandais en défense active

Pour concrétiser sa vision de devenir une plaque tournante numérique continentale, le Rwanda a besoin de communications électroniques sécurisées et vérifiables. En passant d’une surveillance passive et de mesures d’ quarantine s obsolètes à une défense automatisée et renforcée, les entreprises et les organismes publics rwandais peuvent protéger leurs marques et préserver les infrastructures critiques nationales. Contactez PowerDMARC dès aujourd’hui pour évaluer, automatiser et renforcer la stratégie d’authentification des e-mails de votre organisation.