
Che cos’è il DNS poisoning? Spiegazione del DNS cache poisoning
BlogUn attacco di DNS cache poisoning (noto anche come DNS spoofing) è un crimine informatico che sfrutta le vulnerabilità del sistema dei nomi di dominio e dei server. I metodi di risoluzione dei problemi sono i seguenti.

Che cos'è un attacco tailgating nella sicurezza informatica?
Cybersicurezza, BlogUn "attacco tailgating" è una forma di social engineering che enfatizza gli elementi fisici rispetto a quelli virtuali.
DKIM2 spiegato: cosa cambia e a che punto è lo standard
BlogDKIM2 è il successore proposto di DKIM, attualmente oggetto di una bozza in fase di elaborazione da parte di un gruppo di lavoro dell'IETF. Scopri quali sono le novità, lo stato attuale del progetto e cosa dovrebbero fare i mittenti.
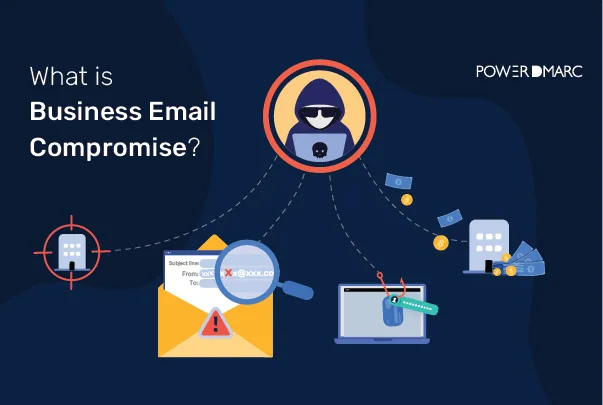
Che cos’è il Business Email Compromise (BEC)?
BlogLa Business Email Compromise (BEC) si verifica quando un hacker ottiene l'accesso a un account di posta elettronica aziendale e assume l'identità del titolare dell'account per commettere una frode ai danni dell'azienda.
Caso di studio DMARC MSP: come Adoptive Technologies fornisce ai clienti una sicurezza e-mail centralizzata grazie a PowerDMARC
Storie di successoLa storia di successo completa di come Adoptive Technologies abbia centralizzato la gestione della sicurezza della posta elettronica e dei domini per i propri clienti entrando a far parte della rete di partner MSP di PowerDMARC.
Il lato oscuro degli strumenti di produttività basati sull'intelligenza artificiale sul posto di lavoro (e cosa significa per la tua casella di posta)
Blog, Sicurezza delle e-mail
Punti chiave
Gli strumenti di IA spesso aumentano il carico di lavoro invece di ridurlo, causando burnout anziché un risparmio di tempo.
Il “workslop”, ovvero contenuti generati dall’IA che sembrano completi ma non lo sono, costa alle aziende denaro reale in termini di tempo sprecato per la revisione.
…






