
Rapport over de invoering van DMARC en MTA-STS in Roemenië 2026

Roemeense organisaties krijgen in 2026 te maken met een steeds agressiever wordend dreigingslandschap dat wordt gekenmerkt door Business Email Compromise (BEC), het verzamelen van inloggegevens en het zich voordoen als andere merken. Hoewel Roemenië beschikt over een snelle digitale infrastructuur en een sterke basisimplementatie van SPF, brengt een landelijke evaluatie een kritieke kwetsbaarheid in de verdediging aan het licht: wijdverbreide stagnatie op het gebied van passieve monitoring en een vrijwel totale afwezigheid van versleuteling op transportlaag. Onder toezicht van het Roemeense Nationaal Directoraat voor Cyberveiligheid (DNSC), dat de EU-richtlijn NIS2 handhaaft via de noodverordening van de regering nr. 155/2024 (GEO 155/2024) en wet nr. 124/2025, in combinatie met verplichtingen tot afzenderverificatie van grote e-mailproviders, is de overstap naar verplichte domeinauthenticatie (p=reject) en MTA-STS een dringende operationele noodzaak om bezorgfouten te voorkomen, toeleveringsketens te beschermen en aan de wettelijke vereisten te voldoen.
In één oogopslag: belangrijkste bevindingen in heel Roemenië

Uit onze nationale analyse van Roemeense domeinactiva blijkt dat er weliswaar een lovenswaardige staat van dienst is op het gebied van de publicatie van gegevens, maar dat er tegelijkertijd aanzienlijke tekortkomingen bestaan wat betreft de actieve handhaving van het beleid en de cryptografie voor dataverkeer:

Roemenië-SPF

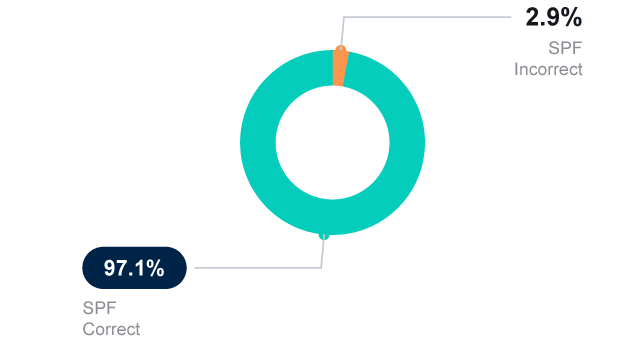
SPF-basisnorm (97,1% correct): Roemeense organisaties tonen een hoge mate van administratieve competentie op het gebied van fundamentele e-mailconfiguratie: 97,1% publiceert syntactisch geldige SPF-records en slechts 2,9% bevat opmaakfouten of configuratiefouten.

Invoering van DMARC in Roemenië

Het tekort aan DMARC-handhaving (slechts 17,3% bij p=reject): Hoewel 73,0% van de onderzochte Roemeense domeinen een DMARC-beleid publiceert, is slechts 17,3% een volledige beschermende p=reject ) om onrechtmatig e-mailverkeer tegen te gaan. De overige blijven kwetsbaar door passieve observatie (p=none bij 32,9%), tussenliggende quarantaineregels (p=quarantaine bij 22,1%), fouten in de recordsyntaxis (0,7%), of een totale afwezigheid van DMARC (27,0%).

Roemenië-MTA-STS

MTA-STS-kwetsbaarheid tijdens verzending (98,2% onbeveiligd): De versleuteling van e-mailverkeer tussen servers wordt in de Roemeense cyberspace nog steeds ernstig verwaarloosd. Maar liefst 98,2% van de domeinen beschikt niet over een MTA-STS-beleid, waardoor SMTP-verkeer kwetsbaar is voor Man-in-the-Middle (MiTM)-aanvallen via TLS-downgrade, terwijl slechts 1,8% geldige handhaving tijdens de doorgifte heeft geïmplementeerd.

Roemenië-DNS-SEC

Gebrek aan implementatie van DNSSEC-beveiliging (93,0% uitgeschakeld): De cryptografische integriteit van DNS blijft een aanzienlijke blinde vlek, met slechts 7,0% van de geanalyseerde Roemeense domeinen DNSSEC. De overige 93,0% is onbeschermd tegen DNS-spoofing, cache poisoning en routemanipulatie.

Analyse per sector

1. Financiële dienstverlening (bankwezen): Sterke basisbekendheid, maar onvolledige handhaving

Gedreven door de regelgevingsnormen van de Nationale Bank van Roemenië (BNR) en een vroege aanpassing aan de NIS2-vereisten lopen de Roemeense commerciële banken voorop in het land op het gebied van DNS-integriteit, maar laten ze toch nog belangrijke handhavingsmogelijkheden open.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 96,5% correct (3,5% onjuist)
DMARC Beleid voor afwijzen 26,8% (p=verwerpen)
DMARC-beleid 26,7% Quarantaine, 20,9% Geen
DMARC-tekortkoming 23,3% ontbrekende gegevens, 2,3% onjuiste gegevens
MTA-STS adoptie 2,3% geldig (97,7% ongedekt)
DNSSEC-adoptie 12,8% met een handicap (sectorleider, 87,2% zonder handicap)
financiën-spf-roemenië

Bekendmaking van kwetsbaarheden

De banksectoren hebben een solide gezamenlijke handhavingspositie bereikt van 53,5% (p = afwijzen op 26,8% en p = in quarantaine bij 26,7%) en loopt voorop van alle onderzochte sectoren wat betreft de implementatie van DNSSEC (12,8%). Bijna een kwart (23,3%) heeft helemaal geen DMARC, en 20,9% blijft beperkt tot passieve p=geen monitoring. Bovendien blijft, aangezien 97,7% geen MTA-STS heeft, transactionele data tijdens het transport kwetsbaar voor afluisteren en TLS-stripping.

De PowerDMARC-strategie

PowerDMARC stelt financiële instellingen om veilig over te stappen van passieve monitoring naar volledige p=reject handhaving zonder het risico op valse positieven, terwijl gehoste MTA-STS de TLS-transportbeveiliging bij interbancaire uitwisselingen automatiseert.

2. Gezondheidszorg: veel afwezigheid bij DMARC en minimale bescherming tijdens het transport

Roemeense publieke en particuliere gezondheidsnetwerken waarborgen de beveiliging van cruciale patiëntendossiers en essentiële communicatie op het gebied van de levenswetenschappen, maar vertonen een alarmerend zwakke verdedigingspositie wat betreft geavanceerde protocollen.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 97,1% correct (2,9% onjuist)
DMARC Beleid voor afwijzen 11,8% (p = verwerpen)
DMARC-beleid 19,1% Quarantaine, 38,2% Geen
DMARC-tekortkoming 30,9% ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 5,9% ingeschakeld (94,1% uitgeschakeld)
gezondheidszorg-dmarc-roemenië

Bekendmaking van kwetsbaarheden

In de gezondheidszorg werd een hoog DMARC-verzuimpercentage geregistreerd (30,9%) en een laag percentage afwijzingen (11,8%). Met 38,2% van de medische instellingen stagneert bij p=geen en geen enkele implementatie van MTA-STS (100,0% onbeveiligd), ongeveer 69% van de domeinen in de gezondheidszorg biedt geen actieve bescherming tegen identiteitsfraude, waardoor gezondheidszorgsystemen kwetsbaar zijn voor phishing gericht op patiënten en de verspreiding van ransomware.

De PowerDMARC-strategie

Wij bieden zorginstellingen geautomatiseerde, stapsgewijze implementatietrajecten op weg naar p=reject, waardoor medische laboratoriumrapporten, afspraaksystemen en patiëntwaarschuwingen betrouwbaar blijven worden verzonden en spoofing wordt tegengegaan.

3. Publieke sector (overheid): brede dekking, stagnatie bij de monitoring

De domeinen van de Roemeense centrale en lokale overheid genieten een hoog niveau van administratief vertrouwen, wat tot uiting komt in een sterke basis voor het publiceren van informatie, maar de strikte handhaving van het beleid loopt nog steeds ernstige vertraging op.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 98,2% correct (1,8% onjuist)
DMARC Beleid voor afwijzen 17,9% (p = verwerpen)
DMARC-beleid 21,4% Quarantaine, 51,8% Geen
DMARC-tekortkoming 8,9% Ontbrekende gegevens
MTA-STS adoptie 1,8% Gedekt (98,2% Ongedekt)
DNSSEC-adoptie 3,6% ingeschakeld (laagste percentage in de sector, 96,4% uitgeschakeld)
publieke-sector-mta-sts-roemenië

Bekendmaking van kwetsbaarheden

Overheidsinstanties hebben het laagste DMARC-omissiepercentage van het land (slechts 8,9% ontbreekt). Meer dan de helft (51,8%) van de gemeentelijke domeinen is geparkeerd bij p=none, waar ongeautoriseerde e-mails ononderbroken worden afgeleverd. Bovendien vertonen overheidsdomeinen het laagste DNSSEC-gebruik in het land (3,6%), waardoor officiële overheidsportalen kwetsbaar zijn voor DNS-kaping en frauduleuze belasting- en juridische oplichtingscampagnes.

De PowerDMARC-strategie

Via het multi-tenant beheerportaal van PowerDMARC kunnen IT-beheerders bij gemeenten en ministeries complexe domeinen van overheidsinstanties vanuit één centrale console beheren, waardoor de overgang naar strikte handhaving van het beleid voor DMARC voor de overheid.

4. Onderwijs: Feilloze SPF-nauwkeurigheid, ontoereikende versleuteling tijdens de overdracht

Roemeense academische en onderzoeksinstellingen beheren grote groepen studenten en docenten via gedistribueerde netwerken; zij hanteren weliswaar een onberispelijke basisbeveiliging, maar blijven kwetsbaar op het gebied van datatransport.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 100,0% juist (0,0% fout)
DMARC Beleid voor afwijzen 17,0% (p = verwerpen)
DMARC-beleid 20,8% Quarantaine, 39,6% Geen
DMARC-tekortkoming 22,6% Ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 7,5% ingeschakeld (92,5% uitgeschakeld)
onderwijs-DNS-SEC-Roemenië

Bekendmaking van kwetsbaarheden

Terwijl het onderwijs een een SPF-nauwkeurigheid van 100,0%, terwijl bijna 40% (39,6%) van de onderwijsdomeinen blijft in passieve monitoring (p=geen), en 22,6% heeft helemaal geen DMARC. Aangezien MTA-STS helemaal niet wordt toegepast (100,0% onbeveiligd), blijven universiteiten en academische instellingen aantrekkelijke doelwitten voor het verzamelen van inloggegevens en diefstal van onderzoeksgegevens.

De PowerDMARC-strategie

Complexe IT-ecosystemen voor het onderwijs maken vaak gebruik van meerdere educatieve en e-mailtools van derden, waardoor de limiet van 10 DNS-lookups. PowerSPF-afvlakking optimaliseert SPF-records dynamisch om fouten bij het opzoeken te voorkomen en de bezorging te waarborgen.

5. Energie: nationaal leiderschap op het gebied van MTA-STS, solide quarantainemaatregelen

Als sector van kritieke infrastructuur die is ingedeeld onder bijlage 1 van GEO 155/2024, zorgen de Roemeense netbeheerders voor proactieve maatregelen op het gebied van transitbeveiliging en beschikken zij over betrouwbare basisgegevens.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 100,0% juist (0,0% fout)
DMARC Beleid voor afwijzen 10,8% (p = verwerpen)
DMARC-beleid 32,5% Quarantaine, 24,3% Geen
DMARC-tekortkoming 29,7% ontbrekende gegevens, 2,7% onjuiste gegevens
MTA-STS adoptie 8,1% geldig (nationaal koploper, 91,9% onbevestigd)
DNSSEC-adoptie 5,4% ingeschakeld (94,6% uitgeschakeld)
energy-spf

Bekendmaking van kwetsbaarheden

De energiesector loopt in Roemenië voorop op het gebied van MTA-STS-transportversleuteling (8,1%) en laat een sterke acceptatie van quarantaine zien (32,5%). Er is echter slechts sprake van 10,8% handhaaft p=afwijzen, en bijna een derde (29,7%) heeft geen DMARC-record. Hierdoor zijn operationele toeleveringsketens en de communicatie van nutsbedrijven kwetsbaar voor identiteitsfraude door leidinggevenden.

De PowerDMARC-strategie

Wij combineren geautomatiseerde gehoste MTA-STS met actieve DMARC-beleidsmaatregelen om exploitanten van kritieke infrastructuur te beschermen tegen spear-phishing, digitale spionage en transportmanipulatie.

6. Media: Aanzienlijke blootstelling van identiteitsgegevens en verhoogde afwezigheid van DMARC

Roemeense omroepen, digitale nieuwsmedia en gedrukte media hebben aanzienlijke invloed op het publiek, maar uit de beveiliging van hun domeinauthenticatie blijkt dat er sprake is van wijdverbreide kwetsbaarheid.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 96,1% correct (3,9% onjuist)
DMARC Beleid voor afwijzen 10,5% (p = verwerpen)
DMARC-beleid 21,1% Quarantaine, 32,9% Geen
DMARC-tekortkoming 35,5% ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 5,3% ingeschakeld (94,7% uitgeschakeld)
media-dmarc-roemenië

Bekendmaking van kwetsbaarheden

Mediadomeinen vertonen een hoog percentage weglatingen, met 35,5% helemaal geen DMARC-records hebben en 32,9% vertrouwt op passieve p=geen monitoring. In combinatie met een minimale p=afwijzingspercentage (10,5%) en geen MTA-STS-implementatie (100,0% onbeveiligd), blijven nieuwsuitgevers blootgesteld aan desinformatiecampagnes en frauduleuze persberichten die onder hun naam worden verstuurd.

De PowerDMARC-strategie

Door de implementatie van Brand Indicators for Message Identification (BIMI) in combinatie met strikt gehandhaafde DMARC-beleidsregels kunnen mediaorganisaties geverifieerd visueel merkvertrouwen uitstralen in de inboxen van abonnees en tegelijkertijd spoofing-vectoren elimineren.

7. Telecommunicatie: het hoogste percentage ongeldige DMARC-berichten en het laagste percentage afgewezen berichten

Telecommunicatiebedrijven beheren complexe netwerkarchitecturen met een hoge doorvoercapaciteit, maar vertonen van alle geanalyseerde sectoren de meest uitgesproken tekortkomingen op het gebied van e-mailauthenticatie.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 94,9% correct (5,1% onjuist)
DMARC Beleid voor afwijzen 7,7% (laagste percentage in het land)
DMARC-beleid 20,5% Quarantaine, 28,2% Geen
DMARC-tekortkoming 43,6% ontbrekende gegevens (hoogste percentage in de sector)
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 5,1% ingeschakeld (94,9% uitgeschakeld)
telecom-spf-roemenië

Bekendmaking van kwetsbaarheden

Op het gebied van actieve DMARC-afwijzingen scoort de telecommunicatiesector in Roemenië het laagst (7,7 %) en het hoogst wat betreft het totale aantal DMARC-omissies (43,6% ontbreekt). MTA-STS ontbreekt volledig (100,0% onbeveiligd) blijven de domeinen en subdomeinen van providers kwetsbaar voor misbruik van SMS-/e-mailgateways, factuurfraude en phishing gericht op abonnees.

De PowerDMARC-strategie

PowerDMARC vereenvoudigt de escalatie van beleidsregels binnen complexe routeringsarchitecturen van telecombedrijven, waardoor providers ongeautoriseerde verzenders kunnen uitsluiten zonder dat dit ten koste gaat van de bezorging aan klanten.

8. Transport en logistiek: nationaal koploper op het gebied van handhaving, opvallende toepassing in het openbaar vervoer

Roemeense transport- en logistieke bedrijven verzorgen een omvangrijke grensoverschrijdende handel, vrachtdocumentatie en B2B-verzendtransacties, waardoor het land het hoogste percentage naleving van de regelgeving kent.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 93,1% correct (6,9% onjuist)
DMARC Beleid voor afwijzen 41,4% (nationaal koploper)
DMARC-beleid 10,4% Quarantaine, 24,1% Geen
DMARC-tekortkoming 24,1% ontbrekende gegevens
MTA-STS adoptie 6,9% geldig (sterke tweede plaats, 93,1% onbevestigd)
DNSSEC-adoptie 6,9% ingeschakeld (93,1% uitgeschakeld)
vervoer-roemenië

Bekendmaking van kwetsbaarheden

Logistieke dienstverleners presteren beter dan alle andere Roemeense sectoren op het gebied van actieve handhaving, met een opmerkelijk percentage van 41,4% p=afwijzen percentage, naast sterke MTA-STS acceptatie (6,9%). Desondanks 24,1% heeft nog helemaal geen DMARC en 6,9% vertonen SPF-syntaxisfouten, waardoor partners in de toeleveringsketen worden blootgesteld aan factuuromleidingspraktijken.

De PowerDMARC-strategie

Wij bieden transport- en vrachtbedrijven continu inzicht in de afzenders, dynamische SPF-validatie en geautomatiseerde TLS-handhaving, waarmee we de facturering in de logistiek en de vrachtbrieven in de toeleveringsketen beveiligen.

Diepgaande analyse: vier systeemkwetsbaarheden in Roemeense domeinen

1. De observatievalkuil: te grote afhankelijkheid van p=geen

Een belangrijke systemische kwetsbaarheid in de digitale infrastructuur van Roemenië is dat passieve monitoring wordt beschouwd als een voltooide beveiligingsstatus. Momenteel blijft 32,9% van alle Roemeense domeinen blijft op p=geen. Terwijl p=none telemetrie genereert over bronnen van uitgaande e-mail via geaggregeerde RUA-rapporten, biedt het geen enkele actieve bescherming tegen spoofing – ongeautoriseerde phishing-e-mails blijven ongehinderd in de inboxen van ontvangers terechtkomen.

Inzicht van experts:

“DMARC implementeren op p=none zonder een concreet plan om handhaving te realiseren, is als het installeren van beveiligingscamera’s terwijl je de voordeur open laat staan. Monitoring brengt bedreigingen in beeld, maar alleen strikte p=reject beleid identiteitsfraude.”

Invoering van DMARC in Roemenië

Maitham Al Lawati, CEO, PowerDMARC

Inzicht van experts:

“Door de toenemende gebruik van de cloud binnen bedrijven zijn overschrijdingen van de limiet voor SPF-lookups bijna onvermijdelijk. Het implementeren van dynamische SPF-flattening is van cruciaal belang voor het programmatisch optimaliseren van records, het elimineren van opmaakfouten en het waarborgen van de kritieke afleverbaarheid van uitgaande e-mails.”

Invoering van DMARC in Roemenië

Yunes Tarada, Service Delivery Manager, PowerDMARC

2. Uitputting van SPF-lookups en beveiliging van de bezorging

Naarmate Roemeense bedrijven veelzijdige cloudsoftwarestacks gaan gebruiken (ERP-systemen, CRM-systemen, marketingautomatisering, salarisportalen), overschrijden domein-SPF-records vaak de strikte limiet van 10 DNS-lookups die in de RFC-specificaties is vastgelegd. Het overschrijden van deze limiet leidt tot PermError-validatiefouten, waardoor legitieme zakelijke e-mails worden geweigerd of naar de spamfolder worden doorgestuurd.

3. MTA-STS: Kwetsbaarheden in opportunistische e-maildoorsturing

Met 98,2% van de Roemeense domeinen geen MTA-STS-configuraties heeft, zijn inkomende en uitgaande e-mailverkeer bijna uitsluitend afhankelijk van opportunistische STARTTLS. Netwerkaanvallers die zich langs de e-mailroutes bevinden, kunnen gemakkelijk SSL-stripping en Man-in-the-Middle (MiTM)-downgrade-aanvallen uitvoeren om onversleutelde communicatie te onderscheppen en de inhoud van berichten te manipuleren.

Inzicht van experts:

“Opportunistische versleuteling is geen veilige strategie voor transportbeveiliging. Zonder afdwinging van MTA-STSkunnen aanvallers verbindingspaden eenvoudig downgraden om bedrijfscommunicatie te onderscheppen. Het implementeren van strikte transportversleuteling is onontbeerlijk voor het behoud van de integriteit en privacy van berichten.”

Invoering van DMARC in Roemenië

Ayan Bhuiya, Operations & Delivery Shift Lead, PowerDMARC

Inzicht van experts:

“Als de registratie van je basisdomein wordt gehackt via een aanval via DNS-cache-poisoning aanval, worden de beveiligingsmaatregelen van uw downstream-applicaties ondoeltreffend. DNSSEC biedt de cryptografische handtekening die nodig is om te verifiëren dat gebruikers uw daadwerkelijke servers bereiken in plaats van een kwaadaardige lookalike.”

Invoering van DMARC in Roemenië

Engjell Koliqi, marketingmanager bij PowerDMARC

4. DNSSEC: Vertrouwenskloven op het routeringsniveau

Met 93,0% van de Roemeense bedrijfs- en institutionele domeinen geen gebruik maken van DNSSEC, blijft de overgrote meerderheid onbeschermd tegen DNS-cachevergiftiging, manipulatie van malafide zones en omleidingspraktijken op DNS-niveau.

Wereldwijde benchmarking: Roemenië in context

Hoewel Roemenië een sterke naleving van de SPF-basisnormen laat zien, vergelijkbaar met die van toonaangevende West-Europese economieën, blijkt uit de algemene DMARC-handhaving en de versleutelingspercentages bij het dataverkeer dat er duidelijk ruimte is voor operationele verbetering.

Het wereldwijde klassement: vergelijkende gegevens voor 2026

Land SPF corrigeren DMARC-afwijzing MTA-STS Geldig DNSSEC ingeschakeld
Zwitserland 96.0% 16.8% 4.4% 32.6%
Oostenrijk 97.0% 19.7% 1.9% 7.1%
Frankrijk 95.6% 28.3% 2.6% 17.9%
Spanje 97.0% 18.0% 0.8% 10.4%
Italië 91.0% 16.7% 1.0% 3.5%
Polen 98.9% 21.2% 0.9% 15.7%
Nederland 70.0% 23.2% 0.9% 37.7%
Brazilië 92.1% 20.7% 0.7% 21.9%
Ecuador 96.1% 24.9% 1.4% 4.8%
VS 95.7% 49.0% 1.7% 18.0%
UK 93.7% 44.1% 20.6% 3.8%

Roemenië in de schijnwerpers van de wereld: analyse voor 2026

1
Handhavingsstandpunt

Roemenië’s p = afwijzingspercentage handhavingspercentage (17,3%) is hoger dan die van Zwitserland (16,8%) en Italië (16,7%) en volgt Spanje (18,0 %) en Oostenrijk (19,7 %), maar achter Frankrijk (28,3 %), het Verenigd Koninkrijk (44,1%) en de VS (49,0%).

2
Naleving van de MTA-STS-normen

Bij 1,8 %ligt het MTA-STS-gebruik in Roemenië hoger dan bij andere landen in de regio, waaronder Spanje (0,8%), Polen (0,9 %), Italië (1,0%), en de VS (1,7%), op gelijke hoogte met Oostenrijk (1,9%) en achter Zwitserland (4,4 %), Frankrijk (2,6 %) en het Verenigd Koninkrijk (20,6 %).

3
DNSSEC-status

Het DNSSEC-toepassingspercentage in Roemenië (7,0%) komt vrijwel overeen met die van Oostenrijk (7,1%) en ligt hoger dan die van Italië (3,5%) en Ecuador (4,8 %). Het blijft echter achter bij Spanje (10,4 %), Polen (15,7%), Frankrijk (17,9 %), Zwitserland (32,6%), en Nederland (37,7%).

Het standpunt van PowerDMARC

“Roemenië heeft blijk gegeven van een prijzenswaardig basisniveau op het gebied van cyberhygiëne, met een uitzonderlijk hoge SPF-nauwkeurigheid in alle belangrijke operationele sectoren. De meest dringende taak voor Roemeense IT- en beveiligingsmanagers is om passieve waarneming om te zetten in daadwerkelijke bescherming. Nu de DNSC de regelgevende controles en sancties die zijn vastgelegd in GEO 155/2024 en Wet 124/2025 actief implementeert, is het van belang om over te gaan op strikte p=reject beleid en afdwingende MTA-STS-transitversleuteling van cruciaal belang voor de nationale cyberweerbaarheid.”

Strategische routekaart: de overgang naar actieve bescherming

Om het risico op identiteitsfraude te beperken en te voldoen aan de nationale omzettingsnormen voor NIS2, moeten Roemeense organisaties een gestructureerd technisch stappenplan in drie fasen implementeren:

Overgaan naar volledige handhaving (p = afwijzen)

Ga stapsgewijs over van passieve observatie (p=geen) via geleidelijke quarantaine (p=quarantaine) naar volledige afwijzing (p=afwijzen)

Hosted MTA-STS en TLS-RPT implementeren

Implementeer verplichte versleuteling tijdens het transport op alle SMTP-routinggateways om kwetsbaarheden door downgrade naar onversleutelde tekst te elimineren, waarbij gebruik wordt gemaakt van geautomatiseerde TLS-rapportage om storingen tijdens het transport te monitoren.

SPF-recordoptimalisatie automatiseren

Maak gebruik van dynamische SPF-afvlakking (PowerSPF) om overschrijdingen van de DNS-lookup-drempel te voorkomen en de afleverbaarheid van grote hoeveelheden e-mail te waarborgen.

Methodologie, onderzoek en gegevensbronnen

Analyse van DNS-records

Er zijn geautomatiseerde scans van DNS-query’s uitgevoerd in de domeinlijsten van Zwitserse bedrijven, waarbij SPF-, DMARC-, MTA-STS- en DNSSEC-records werden getoetst aan strenge IETF/RFC-normen.

Steekproeven per sector

De domeinen werden beoordeeld in 10 verschillende Zwitserse economische sectoren:

  • Bankwezen (financiële dienstverlening)
  • Gezondheidszorg
  • Publieke sector (overheid)
  • Onderwijs
  • Energie
  • Media
  • Telecommunicatie
  • Transport en logistiek
  • Vacaturebanken
  • Fitness & Welzijn

Wereldwijde benchmarking

De internationale vergelijkende indexen zijn samengesteld aan de hand van dezelfde DNS-analysemethoden uit de wereldwijde cyberbeveiligingsdataset van PowerDMARC. Hierdoor kunnen de cijfers voor Zwitserland rechtstreeks worden vergeleken met gestandaardiseerde landenindexen uit Oostenrijk, Frankrijk, Spanje, Italië, Polen, Nederland, Brazilië, Ecuador, de VS en het VK.

Risicoclassificatie

Bij de evaluaties wordt rekening gehouden met gepubliceerde p=reject-handhavingspercentages, DMARC-afwezigheidspercentages, percentages SPF-syntaxisfouten, MTA-STS-handhaving en de status van actieve DNSSEC-validatie.

De zichtbaarheid van Roemeense domeinen omzetten in actieve verdediging

Roemeense organisaties beschikken over een solide basis op het gebied van basisdomeinbeheer. Om communicatiekanalen beter te beveiligen tegen steeds veranderende bedreigingen, is het nodig om de overstap te maken van passieve monitoring naar geautomatiseerde, actieve handhaving. Neem vandaag nog contact op met het PowerDMARC-team om het domeinecosysteem van uw organisatie te beoordelen en te beveiligen.