
Rapport over de invoering van DMARC en MTA-STS in Rwanda 2026

Als koplopers van de digitale transformatie en de agenda voor slim bestuur in Oost-Afrika krijgen Rwandese overheidsinstanties, financiële instellingen en bedrijfsleiders te maken met een steeds vijandiger wordend dreigingslandschap dat wordt gekenmerkt door geavanceerde Business Email Compromise (BEC)-aanvallen, phishing via mobiele apparaten en het zich voordoen als leidinggevenden. Onder het toezicht van de Nationale Autoriteit voor Cyberveiligheid (NCSA) en de handhaving van de minimumnormen voor cyberbeveiliging voor aanbieders van essentiële diensten, de Minimumnormen voor cyberbeveiliging voor de financiële sectoren Wet nr. 058/2021 inzake de bescherming van persoonsgegevens en privacy, is het waarborgen van institutioneel vertrouwen in elektronische communicatie een cruciale operationele taak. Als men in tussenliggende handhavingsfasen blijft steken, blijven kritieke communicatiekanalen kwetsbaar voor het stelen van inloggegevens, terwijl onversleutelde SMTP-paden gevoelig verkeer blootstellen aan afluisteren, wat het risico met zich meebrengt op zware sancties wegens niet-naleving en geautomatiseerde filtering door wereldwijde ontvangstgateways.
In één oogopslag: belangrijkste bevindingen in heel Rwanda

Onze uitgebreide domeinaudit van het digitale landschap van Rwanda brengt zowel opvallende operationele sterke punten als specifieke hiaten in de protocollen aan het licht:

Rwanda-SPF

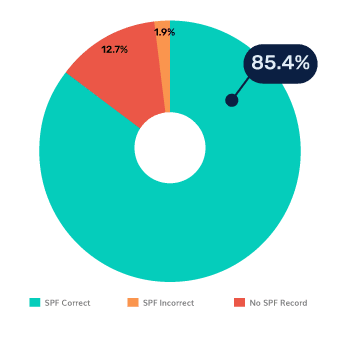
Sterke SPF-basis (85,4% correct): Rwandese organisaties laten een solide staat van dienst zien op het gebied van discipline, met 85,4% van de geëvalueerde domeinen een geldige, syntactisch correcte SPF-configuratie heeft. Slechts 1,9% vertoont configuratiefouten, hoewel 12,7% nog steeds helemaal geen SPF-records bevatten.

Rwanda-DMARC

Het quarantaineplateau (35,7% bij p=quarantaine): In tegenstelling tot de wereldwijde trends, waar passieve monitoring de boventoon voert, vertoont Rwanda een sterke concentratie van domeinen die zijn gepauzeerd op basis van tijdelijke handhavingsregels. Terwijl driekwart (75,0%) van de domeinen een DMARC-record publiceert, is 35,7% is geparkeerd bij p=quarantaine, en 30,5% blijft in passieve observatie (p=geen). Slechts 8,5% hanteert een strikte, beschermende p=afwijzen beleid, terwijl 25,0% DMARC volledig achterwege laat.

Rwanda-MTA-STS

Geen versleuteling tijdens het transport (0,0% MTA-STS-toepassing): De beveiliging van de gegevensoverdracht via mail transfer agents blijft in het hele land volledig onopgelost. Een absoluut 100,0% van de geanalyseerde Rwandese domeinen beschikken niet over geldige MTA-STS-records, waardoor e-mailuitwisselingen tussen servers uitsluitend afhankelijk zijn van opportunistisch STARTTLS en blootstaan aan Man-in-the-Middle (MiTM)-aanvallen waarbij de versleuteling wordt teruggeschakeld naar onversleutelde tekst.

Rwanda-DNSSEC

Beperkte beveiliging van DNSSEC-routing (2,3% ingeschakeld): Cryptografische DNS-authenticatie ontbreekt vrijwel volledig binnen de Rwandese domeinperimeter. Een kritieke 97,7% van de domeinen beschikt niet over DNSSEC-ondertekening -ondertekening, waardoor domeinresolutiepaden kwetsbaar zijn voor cache poisoning, spoofing en ongeoorloofde omleiding van verkeer.

Analyse per sector

1. Financiële dienstverlening (bankwezen): hoge mate van beleidsbeperking zonder versterking van het transitverkeer

Onder streng toezicht van de NCSA-minimumnormen voor cyberbeveiliging voor de financiële sector en de Nationale Bank van Rwanda (BNR) nemen commerciële bankinstellingen het voortouw bij het beperken van commerciële risico’s, hoewel de volledige handhaving en de beveiliging van het transport nog achterblijven.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 90,0% correct (10,0% geen gegevens)
DMARC Beleid voor afwijzen 10,0% (p = verwerping)
DMARC-beleid 50,0% Quarantaine, 10,0% Geen
DMARC-tekortkoming 30,0% Ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 0,0% ingeschakeld (100,0% uitgeschakeld)
Bankwezen – SPF – Invoering --- Rwanda

Bekendmaking van kwetsbaarheden

Commerciële banken behalen een gezamenlijk invorderingspercentage van 60,0%, dankzij een overweldigende 50,0% concentratie bij p=quarantaine. Echter, met 30,0% waarbij DMARC wordt weggelaten en slechts 10,0% op p=rejectkunnen vervalste financiële berichten nog steeds de verdedigingsfilters omzeilen. Bovendien kan bij volledige weglating van MTA-STS (0,0%) en DNSSEC (0,0%) maakt dat interbancaire communicatie, overschrijvingsautorisaties en klantafschriften kwetsbaar zijn voor afluisteren via het netwerk en domeinvervalsing.

De PowerDMARC-strategie

Met PowerDMARC kunnen commerciële banken de overstap maken van quarantaine naar volledige p=afwijzen bij het implementeren van geautomatiseerde gehoste MTA-STS en TLS-RPT-telemetrie, waarmee aan de NCSA-controles wordt voldaan zonder dat transactiemeldingen worden verstoord.

2. Gezondheidszorg: een duidelijk standpunt inzake quarantaine, zonder enige afwijzing

De infrastructuur van de gezondheidszorgsector in Rwanda, die gevoelige elektronische patiëntendossiers en regionale kliniekgegevens beheert, toont aan dat er in aanzienlijke mate wordt voldaan aan de quarantainemaatregelen, maar dat er geen sprake is van actieve weigering.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 91,1% correct (8,9% geen gegevens)
DMARC Beleid voor afwijzen 0,0% (p = verwerping)
DMARC-beleid 60,0% Quarantaine, 11,1% Geen
DMARC-tekortkoming 26,7% ontbrekende gegevens, 2,2% onjuiste gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 0,0% ingeschakeld (100,0% uitgeschakeld)
Invoering van DMARC in Rwanda

Bekendmaking van kwetsbaarheden

De gezondheidszorg heeft het hoogste percentage quarantainemaatregelen in het land, namelijk 60,0%, in combinatie met 91,1% SPF-nauwkeurigheid. Met 0,0% actieve afwijzingen (p=afwijzing)worden vervalste klinische verzendingen slechts gemarkeerd in plaats van volledig geblokkeerd. Dit wordt nog verergerd door 0,0% MTA-STS en 0,0% DNSSECblijven medische laboratoria en zorgportalen blootgesteld aan het onderscheppen van patiëntgegevens en ongeoorloofde, op echte berichten lijkende communicatie op grond van wet nr. 058/2021.

De PowerDMARC-strategie

Wij begeleiden zorgverleners bij een gestructureerde overgang om het quarantaineplateau te elimineren, waarbij we gedwongen afwijzing en geautomatiseerde versleuteling van gegevensoverdracht implementeren om de vertrouwelijkheid van patiëntgegevens en de volksgezondheidsnetwerken te waarborgen.

3. Publieke sector (overheid): de bijna-universele invoering van DMARC is tijdens de quarantaine tot stilstand gekomen

De ministeries en overheidsinstanties van Rwanda laten een uitzonderlijk laag percentage ontbrekende gegevens zien, wat wijst op een sterke centrale coördinatie door de NCSA en RISA, maar blijven niettemin gebonden aan tussentijdse quarantaineregels.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 94,3% correct (2,9% onjuist, 2,8% geen gegevens)
DMARC Beleid voor afwijzen 1,4% (p = verwerpen)
DMARC-beleid 61,4% Quarantaine, 34,3% Geen
DMARC-tekortkoming 2,9% ontbrekende gegevens (nationaal koploper)
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 0,0% ingeschakeld (100,0% uitgeschakeld)
Overheid-MTA-STS-Invoering---Rwanda

Bekendmaking van kwetsbaarheden

Overheidsinstanties hebben het laagste DMARC-omissiepercentage van het land, met slechts 2,9% geen record hebben. Een buitengewoon 61,4% implementeert p=quarantaine naast 34,3% bij p=geen. Niettemin, met slechts 1,4% bereikt p=reject en geen enkele implementatie van DNSSEC of MTA-STS, blijven openbare portalen kwetsbaar voor identiteitsfraude door burgers, vergunningzwendel en onderschepping via SMTP-downgrade.

De PowerDMARC-strategie

Ons multi-tenant-portaal voor DMARC voor de overheid biedt IT-beheerders bij de overheid gecentraliseerd inzicht om subdomeinen van afdelingen uit quarantaine te halen en in te stellen op p=reject .

4. Onderwijs: marktleider op het gebied van afweer tegen afwijzingen, ondanks kwetsbaarheid voor SPF

De instellingen voor hoger onderwijs en onderzoek in Rwanda vertonen een uniek tweeledig beeld: ze lopen voorop in het land wat betreft de strikte handhaving van DMARC, maar hebben tegelijkertijd moeite met de implementatie van de basisprincipes van SPF.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 52,7% correct (1,8% onjuist, 45,5% geen gegevens)
DMARC Beleid voor afwijzen 32,7% (nationaal koploper)
DMARC-beleid 30,9% Quarantaine, 18,2% Geen
DMARC-tekortkoming 18,2% ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 3,6% ingeschakeld (96,4% uitgeschakeld)
Onderwijs - DNSSEC - Toepassing --- Rwanda

Bekendmaking van kwetsbaarheden

Education is de nationale koploper op het gebied van actieve DMARC-afwijzingen, met 32,7% toepassing p=reject en 30,9% toepassing van p=in quarantaine plaatsen (een gecombineerd handhavingspercentage van 63,6%). Echter, 45,5% van de academische domeinen ontbreken SPF-records volledig, waardoor legitieme universiteitscorrespondentie door externe e-mailproviders als verdacht wordt gemarkeerd of wordt verwijderd.

De PowerDMARC-strategie

Losgekoppelde academische tools en externe onderzoeksplatforms leiden vaak tot mislukte SPF-validaties. PowerDMARC lost het probleem van uitputting van SPF-lookups op met behulp van PowerSPF flattening, waarbij volledige handhaving wordt gecombineerd met gegarandeerde uitgaande bezorging.

5. Energie: Hoge SPF-discipline gecompenseerd door passieve observatie

Het nationale energienetwerk en de energieleveranciers van Rwanda beschikken over betrouwbare basisgegevens van afzenders, maar zijn bij domeinauthenticatie sterk afhankelijk van passieve monitoring.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 97,0% correct (nationaal koploper, 1,5% onjuist, 1,5% geen gegevens)
DMARC Beleid voor afwijzen 3,0% (p = verwerping)
DMARC-beleid 15,1% Quarantaine, 45,5% Geen
DMARC-tekortkoming 36,4% Ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 3,0% ingeschakeld (97,0% uitgeschakeld)
Energie-SPF-toepassing---Rwanda

Bekendmaking van kwetsbaarheden

Terwijl energieleveranciers op nationaal niveau het voortouw nemen wat betreft de geldigheid van de SPF (97,0%), ligt dat bij 45% van de domeinen blijft steken in passieve observatie (p=geen), en 36,4% laten DMARC volledig achterwege. Met slechts 3,0% bij p=reject en geen transitversleuteling (0,0% MTA-STS), blijven de toeleveringsketens van nutsbedrijven en de correspondentie rond het onderhoud van smart grids kwetsbaar voor gerichte identiteitsfraude waarbij leidinggevenden worden geïmiteerd en voor telegraaffraude.

De PowerDMARC-strategie

PowerDMARC stelt exploitanten van kritieke nutsinfrastructuur in staat om te voldoen aan de NCSA-richtlijnen voor essentiële dienstverleners door domeinen te beveiligen met gehoste MTA-STS en geautomatiseerde DMARC-beleidsaanpassingen.

6. Media: Ernstige DMARC-inbreuk en geen actieve verdediging

Rwandese nieuwszenders, digitale tijdschriften en publicatiekanalen hebben een aanzienlijke maatschappelijke invloed, maar vertonen een alarmerend gebrek aan beveiliging van hun e-mailverkeer.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 72,2% correct (11,1% onjuist, 16,7% geen gegevens)
DMARC Beleid voor afwijzen 0,0% (p = verwerping)
DMARC-beleid 16,7% Quarantaine, 33,3% Geen
DMARC-tekortkoming 50,0% Ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 0,0% ingeschakeld (100,0% uitgeschakeld)
Media-DMARC-toepassing---Rwanda

Bekendmaking van kwetsbaarheden

De helft (50,0%) van de mediaorganisaties publiceert geen DMARC-record, en actieve afwijzing komt helemaal niet voor (0,0%). In combinatie met een foutpercentage van 11,1% in de SPF-syntaxis en 0,0% MTA-STS , staan redactieteams en publicatieportalen machteloos tegen merkvervalsing, de verspreiding van nepnieuws en diefstal van inloggegevens.

De PowerDMARC-strategie

Het implementeren van afgedwongen DMARC in combinatie met Brand Indicators for Message Identification (BIMI) stelt gerenommeerde mediabedrijven in staat om geverifieerde merklogo's van afzenders weer te geven in de inboxen van abonnees, waardoor vervalste berichten actief worden tegengegaan.

7. Telecommunicatie: Perfecte SPF-nauwkeurigheid en toonaangevende DNSSEC-beveiliging

Telecomaanbieders en internetproviders beheren digitale netwerken met een hoge doorvoercapaciteit, waarbij ze blijk geven van een onberispelijke basispraktijk op het gebied van SPF en het voortouw nemen bij de invoering van DNSSEC, hoewel de beveiliging van het transport nog steeds niet aan de orde is.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 100,0% correct (marktleider)
DMARC Beleid voor afwijzen 16,6% (p = verwerping)
DMARC-beleid 0,0% Quarantaine, 41,7% Geen
DMARC-tekortkoming 41,7% Ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 16,7% met een beperking (nationaal gemiddelde: 83,3% met een beperking)
Telecom-MTA-STS-Invoering---Rwanda

Bekendmaking van kwetsbaarheden

Telecomaanbieders behalen een foutloos SPF-geldigheidspercentage van 100,0% en lopen voorop in het land wat betreft de implementatie van DNSSEC (16,7%). De sector vertoont echter een gepolariseerde DMARC-status: terwijl 16,6% handhaaft p=reject, 41,7% blijven in passieve vorm p=geen observatie, en 41,7% publiceert helemaal geen gegevens. Zonder MTA-STS (0,0%) blijven berichtengateways van providers en geautomatiseerde factureringsmeldingen aan klanten kwetsbaar voor manipulatie tijdens het transport.

De PowerDMARC-strategie

PowerDMARC biedt telecommunicatieproviders gedetailleerde rapportages en geautomatiseerde handhaving van regels, waardoor spoofing-bedreigingen binnen de subdomeinen van providers worden uitgebannen zonder dat dit ten koste gaat van de prestaties van de berichtdoorsturing.

8. Transport en logistiek: solide SPF-basis in combinatie met risico’s op onderschepping tijdens het transport

Grensoverschrijdend vrachtvervoer, regionale logistiek en doorvoerinstanties ondersteunen de handelsintegratie van Rwanda, waarbij betrouwbare basisconfiguraties van het SPF worden getoond, maar ook opvallende tekortkomingen in de handhaving zichtbaar zijn.

Protocolstatistiek Huidige status
Nauwkeurigheid van de SPF 90,6% correct (9,4% geen gegevens)
DMARC Beleid voor afwijzen 6,3% (p = verwerping)
DMARC-beleid 15,6% Quarantaine, 40,6% Geen
DMARC-tekortkoming 37,5% ontbrekende gegevens
MTA-STS adoptie 0,0% Geldig (100,0% Onbeveiligd)
DNSSEC-adoptie 3,1% ingeschakeld (96,9% uitgeschakeld)
Invoering van DMARC in Rwanda

Bekendmaking van kwetsbaarheden

Logistieke dienstverleners laten een bescheiden totale handhavingspercentage van 21,9% (p=afgewezen op 6,3% en p = in quarantaine bij 15,6%), terwijl 40,6% blijft op p=geen en 37,5% laten DMARC achterwege. In combinatie met 0,0% MTA-STS-toepassingblijven facturen voor grensoverschrijdende handel, verzendberichten en douanedocumenten kwetsbaar voor frauduleuze omleiding en ‘man-in-the-middle’-afluisterpraktijken.

De PowerDMARC-strategie

We versterken de communicatiekanalen voor logistiek met geautomatiseerde TLS-handhaving en realtime storingsgegevens via MTA-STS, waardoor handelsdocumentatie en factuuruitwisselingen worden beschermd.

Toepassing van DMARC op sectorniveau in Rwanda

% Toepassing van DMARC – Rwanda

%-DMARC-toepassing

Rwanda laat zien dat het in cruciale sectoren over een solide basisniveau van e-mailbeveiliging beschikt, onder aanvoering van de overheid, waar 97,1% van de domeinen DMARC-beleidsregels heeft geïmplementeerd en 62,8% de bescherming actief handhaaft (⁠p=quarantaine⁠ bij 61,4% en ⁠p=reject⁠ op 1,4%). Het onderwijs heeft het hoogste percentage strikte bescherming met 32,7% dat ⁠p=reject⁠ handhaaft, terwijl de gezondheidszorg en het bankwezen samen een hoge handhavingsgraad van 60,0% behouden (⁠p=quarantaine⁠ + ⁠p=afwijzen⁠). De mediasector blijft daarentegen achter: 50,0% van de domeinen heeft geen enkel DMARC-record, gevolgd door de telecomsector met 41,7%. In de sectoren energie, transport en telecom is de belangrijkste kwetsbaarheid dat domeineigenaren in de monitoringmodus blijven (⁠p=geen⁠), wat een belangrijke kans biedt om bestaande records om te zetten naar een actief afwijzingsbeleid.

Diepgaande analyse: vier systeemkwetsbaarheden in Rwandese domeinen

1. De quarantainevalkuil: te grote afhankelijkheid van tussentijdse filtering

Een kenmerkend aspect van de domeinbenadering van Rwanda is de aanzienlijke concentratie van domeinen die vastzitten op p=quarantaine (35,7% landelijk, waaronder 61,4% bij de overheid, 60,0% in de gezondheidszorg, en 50,0% in het bankwezen). Hoewel frauduleuze e-mails naar de spamfolder worden doorgestuurd, slaagt het systeem er niet in om vervalste berichten volledig tegen te houden. Dit leidt tot een overvolle spamfolder bij gebruikers, waardoor de reputatie van domeinen kwetsbaar blijft.

Inzicht van experts:

“Quarantaine is een essentiële overgangsfase, geen permanente beschermingsmaatregel. Als men op p=quarantaine blijft steken, kunnen ongewenste e-mails nog steeds de ontvangstservers binnendringen. Voor volledige bescherming tegen het misbruik van merknamen is het noodzakelijk om over te stappen op strikte handhaving van p=reject.”

Invoering van DMARC in Rwanda

Maitham Al Lawati, CEO, PowerDMARC

Inzicht van experts:

“Zonder MTA-STS zijn moderne communicatiekanalen fundamenteel kwetsbaar. Als MTA-STS niet wordt afgedwongen, kan een aanvaller op het transitpad beveiligde verbindingen terugbrengen tot onversleutelde tekst. Verplichte transportversleuteling is onontbeerlijk voor het waarborgen van de gegevensprivacy krachtens Wet nr. 058/2021.”

Invoering van DMARC in Rwanda

Yunes Tarada, Service Delivery Manager, PowerDMARC

2. De landelijke MTA-STS-kwetsbaarheid: universele blootstelling van transitgegevens in leesbare tekst

Met 0,0% van de Rwandese domeinen in alle geanalyseerde sectoren MTA-STS gebruiken, is de nationale e-mailbezorging volledig afhankelijk van opportunistische STARTTLS-versleuteling. Kwaadwillende netwerkbemiddelaars kunnen deze kwetsbaarheid misbruiken via SSL-stripping en downgrade-aanvallen, waardoor ze gevoelige e-mails in onversleutelde vorm kunnen onderscheppen zonder dat er beveiligingswaarschuwingen worden geactiveerd.

3. Het niet-implementeren van DNSSEC: kwetsbaarheden op het niveau van de soevereine routering

Een overweldigend 97,7% van de geëvalueerde Rwandese domeinen heeft geen DNSSEC-ondertekening. Dit leidt tot een wijdverbreide kwetsbaarheid voor DNS-cachevergiftiging en vervalste opzoekresultaten, waardoor aanvallers heimelijk verkeer kunnen onderscheppen of de bezorging van e-mail kunnen omleiden zonder de oorspronkelijke servers te manipuleren.

Inzicht van experts:

“Als de DNS-resolutielaag geen cryptografische validatie biedt, worden de daaropvolgende authenticatiemechanismen in gevaar gebracht. DNSSEC biedt de cryptografische garantie dat ontvangende systemen communiceren met legitieme naamservers en niet met kwaadwillende namaakservers.”

Invoering van DMARC in Rwanda

Ayan Bhuiya, Operations & Delivery Shift Lead, PowerDMARC

Inzicht van experts:

“Door de toename van clouddiensten is het opraken van SPF-lookups een onvermijdelijke hindernis geworden voor groeiende ondernemingen. Het implementeren van geautomatiseerde SPF-flattening is essentieel om records dynamisch te comprimeren, syntaxfouten te voorkomen en de afleverbaarheid van uitgaande berichten te waarborgen.”

Invoering van DMARC in Rwanda

Engjell Koliqi, marketingmanager bij PowerDMARC

4. Grenzen van SPF-opzoekingen en omissies in de configuratie

Hoewel de validiteit van de SPF-basisgegevens in de nutssector en de telecomsector hoog is, vertonen belangrijke sectoren zoals het onderwijs alarmerende hiaten (45,5% laat SPF achterwege). Bovendien, naarmate bedrijven steeds vaker gebruikmaken van cloudgebaseerde applicaties, overschrijden records vaak de strikte limiet van 10 DNS-lookups, wat leidt tot time-outs bij de evaluatie en mislukte bezorgingen van legitieme berichten.

Wereldwijde benchmarking: Rwanda in context

Uit een beoordeling van de authenticatiepraktijken in Rwanda aan de hand van internationale maatstaven blijkt dat het land beschikt over een sterke basisacceptatie en een hoge mate van betrokkenheid bij quarantainemaatregelen, maar dat er duidelijke mogelijkheden zijn om de volledige handhaving en transitcryptografie te versnellen.

Het wereldwijde klassement: vergelijkende gegevens voor 2026

Land SPF corrigeren DMARC-afwijzing MTA-STS Geldig DNSSEC ingeschakeld
Denemarken 96.8% 57.6% 3.0% 65.8%
VS 95.7% 49.0% 1.7% 18.0%
UK 93.7% 44.1% 20.6% 3.8%
Frankrijk 95.6% 28.3% 2.6% 17.9%
Ecuador 96.1% 24.9% 1.4% 4.8%
Nederland 70.0% 23.2% 0.9% 37.7%
Polen 98.9% 21.2% 0.9% 15.7%
Brazilië 92.1% 20.7% 0.7% 21.9%
Oostenrijk 97.0% 19.7% 1.9% 7.1%
Roemenië 97.1% 17.3% 1.8% 7.0%
Zwitserland 96.0% 16.8% 4.4% 32.6%
Italië 91.0% 16.7% 1.0% 3.5%
Ghana 86.0% 9.1% 0.9% 3.9%
Rwanda 85.4% 8.5% 0.0% 2.3%

Rwanda in de schijnwerpers van de wereld: analyse voor 2026

1
Handhavingsbeleid

Rwanda’s 8,5% p = verwerpen percentage ligt dicht bij dat van het vergelijkbare land Ghana (9,1%), maar blijft achter bij Zuid-Europese referentielanden zoals Italië (16,7 %) en koplopers zoals Denemarken (57,6%). Wanneer echter rekening wordt gehouden met het quarantainebeleid (35,7%) in aanmerking wordt genomen, bedraagt de totale handhaving in Rwanda (44,2%) aanzienlijk beter dan die van veel opkomende markten, wat aantoont dat de basis voor een strikte afwijzing al aanwezig is.

2
Transitcryptografie

Met een MTA-STS-implementatiegraad van 0,0%loopt Rwanda achter op zowel regionale buurlanden als Ghana (0,9%) als wereldwijde koplopers op het gebied van openbaarvervoersbeveiliging, zoals het Verenigd Koninkrijk (20,6%) en Zwitserland (4,4%), wat landelijk de meest dringende kans op protocolupgrades vertegenwoordigt.

3
DNSSEC-status

Bij 2,3% DNSSEC-implementatiepresteert Rwanda iets minder goed dan Ghana (3,9%) en Italië (3,5%), wat de noodzaak onderstreept om soevereine domeinzones bij het topniveauregister te ondertekenen.

Het standpunt van PowerDMARC

“Rwanda heeft onder leiding van de Nationale Autoriteit voor Cyberveiligheid een benijdenswaardige basis gelegd voor digitaal bestuur. De landelijke aanwezigheid van DMARC-records en de opmerkelijke acceptatie van quarantaine tonen aan dat organisaties de concepten van authenticatie begrijpen. Het is nu van cruciaal belang om dit traject af te ronden: domeinen van quarantaine naar geautomatiseerde afwijzing over te brengen, MTA-STS in te zetten om communicatie tijdens het verzendproces te beveiligen, en de DNS-perimeter te beveiligen om end-to-end digitale veerkracht te realiseren in de gehele digitale economie van Rwanda.”

Strategische routekaart: de overgang naar actieve bescherming

Om structurele kwetsbaarheden aan te pakken en te voldoen aan de vereisten van de NCSA voor essentiële dienstverleners, moeten Rwandese organisaties drie operationele prioriteiten uitvoeren:

Overgang van quarantaine naar gedwongen afwijzing (p = afwijzen)

Migreer de organisatiedomeinen die momenteel zijn ondergebracht in de categorieën p=quarantine (35,7%) en p=none (30,5%) naar de categorie p=reject, zodat ongeautoriseerde berichten waarin misbruik wordt gemaakt van Rwandese merken actief worden verwijderd.

De gehoste MTA-STS- en TLS-RPT-protocollen implementeren

Elimineer kwetsbaarheden op het gebied van afluisteren tijdens het transport in het hele land door geautomatiseerde, gehoste MTA-STS- en TLS-rapportagetelemetrie te implementeren, waardoor versleutelde server-naar-server e-mailoverdracht tussen binnenlandse en internationale knooppunten wordt gegarandeerd.

Dynamische SPF-afvlakking automatiseren

Los beperkingen bij het opzoeken in de cloud op en voorkom fouten in records door middel van geautomatiseerde SPF-afvlakking (PowerSPF), zodat authentieke institutionele correspondentie betrouwbaar wordt afgeleverd zonder time-outs bij de SPF-beoordeling.

Methodologie, onderzoek en gegevensbronnen

Analyse van DNS-records

Er werden geautomatiseerde DNS-controleoperaties uitgevoerd binnen de perimeters van Rwandese organisaties en het openbare domein, waarbij SPF-, DMARC-, MTA-STS- en DNSSEC-records werden getoetst aan de vastgestelde IETF RFC-normen.

Steekproeven per sector

De evaluaties hadden betrekking op acht essentiële sectoren die de economische infrastructuur van Rwanda ondersteunen:

  • Bankwezen (financiële dienstverlening)
  • Gezondheidszorg
  • Publieke sector (overheid)
  • Onderwijs
  • Energie
  • Media
  • Telecommunicatie
  • Transport en logistiek

Risicoclassificatie

Bij beoordelingen van de beveiligingsstatus wordt gekeken naar de verdeling van domeinen die een actief ‘p=reject’-beleid hanteren, de DMARC-omissiepercentages, de geldigheid van de SPF-syntaxis en de implementatiegraad van MTA-STS en DNSSEC.

De zichtbaarheid van Rwandese domeinen omzetten in actieve verdediging

Om de visie van Rwanda om een continentale digitale hub te worden te realiseren, is veilige, verifieerbare elektronische communicatie onontbeerlijk. Door de overstap te maken van passieve monitoring en verouderde quarantainemaatregelen naar geautomatiseerde, afdwingbare beveiliging, kunnen Rwandese bedrijven en overheidsinstanties hun merken beschermen en de kritieke nationale infrastructuur veiligstellen. Neem vandaag nog contact op met PowerDMARC om de e-mailauthenticatie van uw organisatie te evalueren, te automatiseren en te versterken.