Jak zautomatyzowane narzędzia Pentest rewolucjonizują pocztę elektroniczną i cyberbezpieczeństwo
przez
Ostatnia aktualizacja:
6 czas czytania: 2 minuty


przez
Ostatnia aktualizacja:
Kluczowe wnioski
Wiadomości e-mail są jednymi z najczęściej używanych narzędzi komunikacji biznesowej na całym świecie, ale zostały również zidentyfikowane jako jedne z najbardziej podatnych punktów wejścia dla cyberataków. Od oszustw phishingowych po załączniki zawierające złośliwe oprogramowanie, naruszenia bezpieczeństwa często skutkują kradzieżą danych, stratami finansowymi i utratą reputacji.
Badanie przeprowadzone w 2024 r. wykazało, że 80% organizacji doświadczyło w ubiegłym roku naruszenia bezpieczeństwa związanego z pocztą elektroniczną, a 63,3% przyznało, że istnieje potrzeba ulepszenia ich strategii bezpieczeństwa poczty elektronicznej (Opswat, 2024).
Zautomatyzowane zabezpieczenia poczty elektronicznej na nowo definiują strategie organizacyjne, umieszczając w ich centrum zautomatyzowane narzędzia pentestowe. Narzędzia te identyfikują słabe punkty i symulują rzeczywiste ataki, umożliwiając firmom wzmocnienie obrony i wyprzedzenie cyberprzestępczości.
Integracja zautomatyzowanych narzędzi pentestowych z bezpieczeństwem poczty elektronicznej i szerszymi strategiami cyberbezpieczeństwa pokazuje ich istotną rolę w ochronie nowoczesnych kanałów komunikacji.
Zautomatyzowane narzędzie pentestowe to specjalnie zaprojektowane oprogramowanie do symulowania cyberataków na systemy informatyczne z zamiarem ujawnienia luk w zabezpieczeniach.
W przeciwieństwie do zasobochłonnego i czasochłonnego procesu ręcznego testowania, zautomatyzowane narzędzia były w stanie zapewnić szybkość, skalowalność i spójność wyników. Według stanu na 2023 r. 29% organizacji zautomatyzowało 70% lub więcej swoich procesów testowania bezpieczeństwa, co podkreśla rosnącą zależność od automatyzacji (Astra, 2023).
Te funkcje sprawiają, że zautomatyzowane narzędzia do testów penetracyjnych nieocenionym atutem w procesie wzmacniania bezpieczeństwa poczty elektronicznej. Konkretne możliwości różnią się znacznie w zależności od dostawcy; uporządkowane porównanie narzędzi do automatycznego testowania penetracyjnego może pomóc zespołom ds. bezpieczeństwa w określeniu, które rozwiązania są zgodne z ich infrastrukturą i wymaganiami dotyczącymi zasięgu.
Aby zareagować na takie zagrożenie, narzędzia do testowania penetracyjnego mogą stać się ważną bronią w symulowaniu ataku phishingowego i identyfikowaniu luk w infrastrukturze poczty elektronicznej. Włączenie takich narzędzi do większego mechanizmu cyberbezpieczeństwa umożliwia start-upom proaktywne radzenie sobie z pojawiającymi się zagrożeniami za pośrednictwem poczty elektronicznej. Zautomatyzowane narzędzia do testowania penetracyjnego pomagają firmom identyfikować luki w zabezpieczeniach i zwiększać bezpieczeństwo. Są one również przydatne w przypadku wysokiej jakości oprogramowania do coworkingu, zgodnego z najnowszymi trendami w zakresie przestrzeni coworkingowych, zapewniając ochronę wspólnych przestrzeni roboczych przed zagrożeniami.
Narzędzia do testów penetracyjnych, w zautomatyzowanej formie, przekształcają bezpieczeństwo infrastruktury poczty elektronicznej organizacji poprzez proaktywne wykrywanie luk w zabezpieczeniach, wzmacniając mechanizmy obronne w ramach przygotowań do przyszłych cyberataków.
Narzędzia do testów penetracyjnych skanują w poszukiwaniu luk w zabezpieczeniach w protokołach, bramach i serwerach poczty e-mail, które przeciwnik może wykorzystać. Na przykład, źle skonfigurowane SPF, DKIM lub DMARC mogą sprawić, że organizacja będzie podatna na spoofing wiadomości e-mail.
Phishing jest najczęstszym rodzajem ataku za pośrednictwem poczty elektronicznej. Zautomatyzowane narzędzia symulacyjne do testowania umiejętności pracowników w zakresie identyfikowania i reagowania na podejrzane wiadomości. Symulacje dostarczają przydatnych informacji na temat słabych punktów w organizacji i identyfikują obszary wymagające szkoleń i ulepszeń.
Narzędzia do testowania penetracyjnego Automatycznie sprawdzają, czy system poczty elektronicznej może obsługiwać załączniki i linki wbudowane, a także oznaczają i odrzucają takie pliki i adresy URL, jeśli nie są one bezpieczne dla użytkownika. Większość z nich korzysta z ustawień DNS w celu zapewnienia dodatkowego bezpieczeństwa i prawidłowego działania. Aby dowiedzieć się więcej o przekierowania DNS i jego zastosowaniu w zabezpieczaniu poczty elektronicznej, zapoznaj się z tą stroną.
MFA jest używane w prawie wszystkich firmach do zabezpieczania poczty elektronicznej. Zautomatyzowane narzędzia do testów penetracyjnych weryfikują poziom bezpieczeństwa implementacji MFA i sprawdzają, czy jest on wystarczająco bezpieczny, aby chronić przed nieautoryzowanym dostępem.
Jest to integracja z platformami bezpieczeństwa poczty e-mail w celu monitorowania zagrożeń w czasie rzeczywistym, takich jak nietypowe próby logowania lub nieautoryzowany dostęp do kont e-mail. Wszystkie te ciągłe testy sprawiają, że firmy są na bieżąco z ewoluującymi zagrożeniami.
Chociaż ma bardzo ważne zastosowanie w zapewnianiu bezpieczeństwa poczty elektronicznej, jego korzyści rozciągają się dosłownie na każdą dziedzinę cyberbezpieczeństwa. Ale jak to się dzieje? Pozwól nam pokazać miejsce takich zautomatyzowanych pentestów w kompleksowej strategii bezpieczeństwa w następujący sposób:
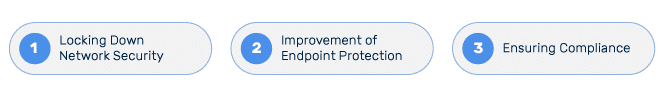
Usługi finansowe: Instytucja finansowa zastosowała zautomatyzowane narzędzie pentest do skanowania swoich praktyk szyfrowania wiadomości e-mail. Narzędzie ujawniło błędną konfigurację sieci, która umożliwiała nieautoryzowany dostęp do komunikacji z klientami. Umożliwiło to instytucji szybkie zajęcie się i naprawienie takich naruszeń bezpieczeństwa.
Opieka zdrowotna: System szpitalny wykorzystał zautomatyzowane narzędzie pentest do symulacji phishingu. Raporty z testów ujawniły luki w świadomości pracowników, co doprowadziło do wdrożenia specjalnych programów certyfikacji szkoleń. Znacząco zmniejszyło to prawdopodobieństwo wystąpienia incydentów phishingowych.
Handel detaliczny: Firma zajmująca się handlem elektronicznym wykorzystała zautomatyzowane narzędzia pentest do przeprowadzenia testów bezpieczeństwa identyfikatorów e-mail obsługi klienta. Narzędzia zidentyfikowały luki w polityce haseł, co skłoniło organizację do wdrożenia silniejszych środków uwierzytelniania.
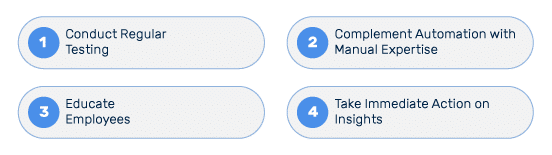
Aby zmaksymalizować skuteczność zautomatyzowanych narzędzi pentestowych w zakresie bezpieczeństwa poczty e-mail, organizacje powinny przyjąć następujące najlepsze praktyki:
W miarę jak cyberzagrożenia stają się coraz bardziej wyrafinowane, zautomatyzowane narzędzia do pentestów również. Przewiduje się, że rynek testów penetracyjnych wzrośnie z 1,92 mld USD w 2023 r. do 6,98 mld USD do 2032 r., odzwierciedlając złożoną roczną stopę wzrostu (CAGR) na poziomie 15,46% (Cyphere, 2023). W przyszłości może to również obejmować sztuczną inteligencję do dokładniejszych symulacji zagrożeń i analiz predykcyjnych w celu znalezienia luk w zabezpieczeniach, które można wykorzystać, zanim się pojawią. Zautomatyzowane narzędzia będą integralną częścią zabezpieczania systemów poczty elektronicznej, do których firmy dążą w hybrydowym modelu pracy i do których dostęp uzyskuje się z różnych lokalizacji i urządzeń.
W dzisiejszym środowisku cyberbezpieczeństwa wiele mówi się o bezpieczeństwie poczty elektronicznej, a automatyczne narzędzia pentestowe rewolucjonizują sposób zabezpieczania tego wysoce krytycznego kanału komunikacji. Ich potencjał w zakresie znajdowania luk w zabezpieczeniach, symulowania ataków i dostarczania praktycznych informacji pomoże organizacjom znacznie wyprzedzić zagrożenia i zapewnić bezpieczne operacje biznesowe.
W rzeczywistości inwestycje w zautomatyzowane narzędzie do pentestów mogą być strategiczne dla firm zaangażowanych w utrzymanie silnej pozycji w zakresie cyberbezpieczeństwa ze względu na związane z tym długoterminowe korzyści. Będą one nadal odgrywać ważną rolę w szybko rozwijającym się krajobrazie cyfrowym, stanowiąc ważną warstwę zarówno bezpieczeństwa poczty elektronicznej, jak i ogólnego cyberbezpieczeństwa.







 Jak uzyskać niebieski znacznik weryfikacyjny w Gmailu (krok po kroku)