Was ist DNS-Filterung und wie funktioniert sie?
von
Zuletzt aktualisiert:
10 Lesezeit: 10 Minuten


von
Zuletzt aktualisiert:
Wichtigste Erkenntnisse
Jede moderne Web-Interaktion beginnt mit einer Adressübersetzung. Wenn ein Mitarbeiter auf einen Link in einer E-Mail klickt oder eine URL in die Adressleiste eingibt, muss das Client-Gerät diese für Menschen lesbare Bezeichnung zunächst in eine routbare IP-Adresse auflösen.
Angreifer nutzen diese grundlegende Abhängigkeit in jeder Phase eines Angriffs aus. Kriminelle Akteure nutzen neu erstellte Hostnamen zum Sammeln von Anmeldedaten, konfigurieren algorithmische Domains zur Koordination von Botnetzen und richten ausgehende Kanäle ein, um firmeneigene Datenbanken zu exfiltrieren.
Durch den Einsatz von DNS-Filterung erhalten Unternehmen eine effiziente Verteidigungslinie, die bereits in einem frühen Stadium greift. Indem Zielanfragen bereits während der Lookup-Phase und nicht erst nach Beginn des Dateidownloads ausgewertet werden, können Teams schwerwiegende Bedrohungen aus dem Internet unschädlich machen, bevor die Netzwerkdaten den Endpunkt erreichen.
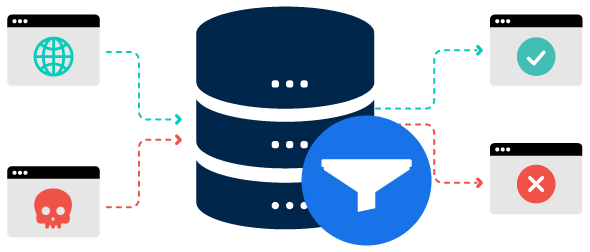
Die DNS-Filterung ist eine Sicherheitsmaßnahme, bei der DNS-Abfragen überprüft werden, um den Zugriff auf bösartige, unbefugte oder gegen Richtlinien verstoßende Hostnamen zu blockieren, bevor eine Internetverbindung hergestellt wird. Durch den Abgleich der Abfragen mit Bedrohungsdatenbanken und Kategorien für die zulässige Nutzung wird verhindert, dass Geräte schädliche Webziele aufrufen.
Diese Kontrollfunktion ist auf der Anwendungs- und Routing-Ebene des Internets angesiedelt. Da Zugriffsentscheidungen bereits bei der Auflösung von Hostnamen getroffen werden, laden Nutzer niemals schädliche Skripte, gelangen nicht auf Phishing-Landingpages und initiieren keine Handshakes mit unbefugter Remote-Infrastruktur.
Das Domain Name System (DNS) dient als primärer Verzeichnisdienst des Internets und übersetzt Hostnamen wie example.com in numerische Zieladressen wie 192.0.2.1. Immer wenn ein Endpunkt eine Netzwerkanfrage initiiert, sendet er eine Suchanfrage an einen bestimmten rekursiven Resolver. Wenn Sie sich mit den grundlegenden Mechanismen des Netzwerks beschäftigen, bietet unsere umfassende Erklärung zu „Was ist ein DNS-Server?“ erklärt, wie diese Systeme Suchvorgänge verwalten.
In einer Standard-Netzwerkumgebung ohne Abwehrfilter sucht der Resolver die maßgeblichen Einträge in der Internet-Hierarchie und gibt die tatsächliche IP-Adresse direkt an den anfragenden Client zurück.
Wenn die DNS-Filterung aktiviert ist, fügt der rekursive Resolver einen automatisierten Prüfpunkt in den Standard-Auflösungszyklus ein:
Auf der einfachsten Verwaltungsebene basiert die DNS-Filterung auf expliziten Zulassungs- und Sperrlisten.
Die kategoriebasierte Filterung ermöglicht es Sicherheitsteams, ganze Bereiche des Internets zu regulieren, ohne einzelne Domainnamen manuell ausfindig machen zu müssen. Die Service-Engines ordnen Domains strukturierten Kategorien zu, wie beispielsweise Erotik, illegales Glücksspiel, Streaming-Hubs mit hoher Bandbreite, Peer-to-Peer-Filesharing, soziale Plattformen und neu beobachtete Hostnamen.
Netzwerkadministratoren konfigurieren einheitliche Zugriffsregeln, die den Anforderungen des Unternehmens entsprechen. Ein Unternehmen kann beispielsweise die Speicherung persönlicher Medien und das Streamen von Videos während der Arbeitszeit einschränken, um den Netzwerkdurchsatz zu sichern. Gleichzeitig können Unternehmen strenge Richtlinien zur sicheren Internetnutzung für alle Unternehmensressourcen durchsetzen, um betriebliche Standards und regionale Vorschriften am Arbeitsplatz einzuhalten.
Moderne Angreifer lassen statische Webressourcen selten lange genug online, als dass manuelle Sperrlisten sie erfassen könnten. Phishing-Angreifer setzen dynamische, automatisierte Kampagnen-Engines ein, während hochentwickelte Malware-Familien Domain-Generierungsalgorithmen (DGA) nutzen, um täglich Tausende von algorithmisch generierten Domains zu durchlaufen und so funktionierende Command-and-Control-Infrastrukturen ausfindig zu machen.
Um sich gegen „Fluid Vectors“ zu wappnen, integrieren moderne Filterlösungen kontinuierliche Feeds mit Bedrohungsinformationen:
Da die Auflösung vor den Anwendungssitzungen stattfindet, neutralisiert die Filterung eine Vielzahl moderner Cybersicherheitsrisiken. Werfen Sie einen Blick auf den umfassenden Katalog der Arten von DNS-Angriffen zeigt, wie wichtig ein robustes Domain-Management für die Widerstandsfähigkeit des Netzwerkrandes ist.
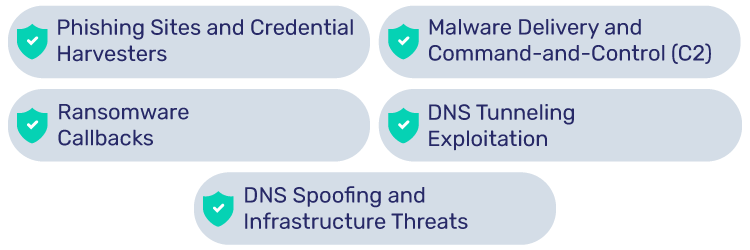
Phishing ist nach wie vor der häufigste Weg, über den Zugangsdaten gestohlen und erste Eindringversuche in Unternehmen unternommen werden. Angreifer versenden betrügerische Benachrichtigungen, die die Empfänger auf gefälschte Portale leiten, die darauf ausgelegt sind, Authentifizierungsschlüssel, Sitzungsdaten und Passwörter abzugreifen. Durch DNS-Filterung werden bösartige Ziele identifiziert und eine administrative Sperrseite angezeigt, wodurch verhindert wird, dass Mitarbeiter ihre Zugangsdaten eingeben – selbst wenn eine getarnte E-Mail die Schutzmaßnahmen am Perimeter des Posteingangs umgeht.
Ausführbare Dropper, bösartige Makros und Drive-by-Downloads sind in hohem Maße auf ausgehende DNS-Anfragen angewiesen, um Payloads der zweiten Stufe abzurufen. Sobald ein Endpunkt lokal infiziert ist, muss die dort installierte Backdoor zudem mit den Kommandoknoten der Angreifer kommunizieren, um operative Aufgaben entgegenzunehmen und Skripte zu empfangen. Filternde Resolver blockieren Suchanfragen, die auf bekannte C2-Knoten abzielen, und verhindern so effektiv, dass sich die bösartige Binärdatei etablieren kann.
Vor der Verschlüsselung lokaler Dateien senden moderne Ransomware-Varianten häufig Anfragen an Remote-Management-Hosts, um die erfolgreiche Netzwerkerkennung zu bestätigen, Verschlüsselungsschlüssel auszutauschen und die Datenaufbereitung zu koordinieren. Wird die Auflösung ausgehender Domänen für den Schlüsselaustausch blockiert, wird der Verschlüsselungsprozess oft vollständig zum Stillstand gebracht, was dem Sicherheitspersonal wertvolle Zeit verschafft, um den infizierten Rechner zu erkennen und ihn vom gemeinsamen Unternehmensspeicher zu isolieren.
Malware-Autoren nutzen regelmäßig Port 53 aus, um gestohlene Datensätze zu exfiltrieren und Betriebsdaten weiterzuleiten, die in rekursive Abfrageanfragen eingebettet sind. Da herkömmliche Firewalls Port 53 offen lassen, um Betriebsstörungen zu vermeiden, gelangen ungeprüfte Abfragen problemlos und uneingeschränkt durch. Spezielle Sicherheits-Resolver erkennen anomale Abfragelängen, Zeichenfolgen mit hoher Entropie und unregelmäßige Abfragefrequenzen und unterbinden so Versuche des Datendiebstahls bereits im Keim.
Angreifer zielen auch auf ungeschützte Auflösungspfade ab, um lokale Caches zu manipulieren und den Web-Datenverkehr auf betrügerische Ziele umzuleiten. Das Verständnis der strukturellen Risiken von DNS-Spoofing deutlich, warum die Überprüfung der Domain-Authentizität und die Kombination von Filter-Resolvern mit kryptografischen Signaturmechanismen für den langfristigen stabilen Betrieb unerlässlich sind.
Die Integration von Auflösungsfiltern bietet gegenüber schwerfälligen Endpunkt-Inspektionsagenten und herkömmlichen Firewall-Geräten mehrere unmittelbare funktionale Vorteile. In Anlehnung an bewährte Bewährten Verfahren für DNS-Sicherheit können Netzwerke die folgenden betrieblichen Vorteile erzielen:
Zwar bietet die DNS-Filterung einen umfassenden Schutz, doch sollten Netzwerkarchitekten ihre strukturellen Grenzen erkennen, um blinde Flecken zu vermeiden.
Sicherheitsarchitekturen bestehen häufig aus mehreren sich überschneidenden Schutzebenen. Wenn Teams verstehen, wie jede Ebene den Netzwerkverkehr überprüft, können sie kostspielige Redundanzen in der Infrastruktur vermeiden.
| Merkmal / Eigenschaft | DNS-Filterung | Sicheres Web-Gateway (SWG) | Netzwerk-Firewall (NGFW) |
|---|---|---|---|
| Prüfebene | Anwendungsabfrage (DNS-Ebene, Port 53/853) | Anwendungsschicht (Schicht 7, HTTP/HTTPS) | Transport und Netzwerk (Schichten 3, 4 und 7) |
| Datentransparenz | Nur der angeforderte Domainname | Vollständige URL-Zeichenkette, Seiteninhalt, Dateiinhalte | Paket-Header, Ports, Protokolle, Statustabellen |
| Notwendigkeit der Entschlüsselung | Nicht erforderlich | Erfordert aktive SSL/TLS-Entschlüsselung | Optionale Deep-Packet-Inspection |
| Auswirkungen auf die Leistung | Extrem niedrig (Auswertung im Sub-Millisekundenbereich) | Mäßig bis hoch (Overhead durch Session-Proxy) | Variable in Abhängigkeit von der Komplexität des Regelsatzes |
| Komplexität der Bereitstellung | Einfach (Weiterleitung über Nameserver) | Mäßig (Proxy-Einstellungen oder PAC-Skripte) | Hoch (physisches oder virtuelles Inline-Routing) |
| Hauptanwendungsfall | Umfassende Basisblockierung und Gefahrenvermeidung | Umfassende Dateiprüfung, DLP und Pfadprüfung | Port-Isolierung, zustandsbehaftete Filterung, Segmentierung |
Unternehmen können je nach Mobilität ihrer Mitarbeiter und den Anforderungen an die physische Infrastruktur aus verschiedenen Bereitstellungsmodellen wählen.
Cloud-basierte Architekturen stellen das gängigste Bereitstellungsmodell für moderne Unternehmensumgebungen dar. Das Unternehmen richtet seine Upstream-Forwarder auf Anycast-Resolver-Netzwerke aus, die von einem spezialisierten Sicherheitsanbieter betrieben werden. Der Anbieter verwaltet Bedrohungs-Feeds, aktualisiert Kategorisierungsklassifikationen und führt Lookups von globalen Präsenzpunkten aus durch, wodurch die lokale IT-Abteilung von der Wartung der Hardware entlastet wird.
Hochsichere Einrichtungen, Regierungsorganisationen und streng regulierte Finanzunternehmen betreiben häufig dedizierte, lokal installierte Caching-Resolver. Bei diesem Bereitstellungsmodell übernehmen physische Geräte oder lokale virtuelle Maschinen die internen Abfragen und wenden dabei lokale Richtlinien sowie zwischengespeicherte Bedrohungsdatensätze an, bevor sie die übergeordneten Root-Server abfragen. Dies gewährleistet die vollständige Kontrolle über sensible Abfragedatensätze.
Der Trend hin zu Remote- und Hybridarbeit führt dazu, dass Unternehmenslaptops regelmäßig außerhalb des Bereichs der Bürorouter betrieben werden. Roaming-Agenten sind ressourcenschonende Software-Dienstprogramme, die auf verwalteten Endgeräten installiert werden, um lokale Netzwerkadapter abzufangen. Sie stellen sicher, dass alle DNS-Anfragen über die defensive Resolver-Richtlinie des Unternehmens geleitet werden, unabhängig davon, ob sich der Benutzer vom Unternehmensgelände, aus einem privaten Netzwerk oder über einen ungesicherten öffentlichen Zugangspunkt verbindet.
Kleine Büros, Zweigstellen und Einzelhandelsstandorte setzen Sicherheitsmaßnahmen häufig direkt am Perimeter-Gateway um. Administratoren konfigurieren die Firmware der lokalen Router so, dass sie defensive rekursive Resolver über DHCP-Leases verbreiten. Jedes Telefon, jeder Arbeitsplatzrechner, jedes Kassensystem und jedes Gast-Smartphone, das sich mit dem lokalen WLAN verbindet, erhält automatisch Schutz, ohne dass eine manuelle Konfiguration erforderlich ist.
Um eine effektive Lösung auszuwählen, müssen die technologischen Kernkompetenzen jenseits der Marketingversprechen bewertet werden. Sicherheitsteams und Beschaffungsverantwortliche sollten die folgenden technischen Kriterien abwägen:
DNS-Filterung und E-Mail-Authentifizierung wirken an entgegengesetzten, sich jedoch ergänzenden Rändern des Angriffsperimeters einer Organisation.
Die DNS-Filterung schützt Ihre Mitarbeiter, wenn sie auf externe Seiten zugreifen. Wenn ein Mitarbeiter versehentlich auf eine betrügerische URL klickt, die in einer gezielten E-Mail eingebettet ist, fängt der Filter-Resolver die Abfrage ab und unterbricht die Verbindung, bevor die Phishing-Seite Unternehmenszugangsdaten abgreifen oder Spyware installieren kann.
Eine ausgehende Filterung kann Ihre Kunden, Partner und den Ruf Ihres Unternehmens jedoch nicht vor böswilligen Akteuren schützen, die sich als Ihr Unternehmen ausgeben. Kriminelle fälschen regelmäßig legitime Unternehmensdomains, um überzeugende Zahlungsumleitungsanfragen zu versenden, sich als Führungskräfte auszugeben und das Vertrauen der Kunden zu untergraben.
Um Domain-Spoofing zu verhindern, müssen verbindliche Protokolle für eingehenden Datenverkehr implementiert werden:
Während die DNS-Filterung Ihre Mitarbeiter vor bösartigen Zielen im Internet schützt, sorgt der Einsatz von eines gehosteten DMARC-Dienstes stellt sicher, dass unbefugte Absender Ihre eigene Domain nicht dazu missbrauchen können, externe Parteien anzugreifen. Echte Domain-Resilienz erfordert die Kontrolle darüber, welche Adressen Ihre internen Nutzer auflösen und welche E-Mails globale Mailserver in Ihrem Namen annehmen.
Ist DNS-Filterung ein wirksames Mittel gegen moderne Bedrohungen?
Ja. Untersuchungen zeigen, dass die überwiegende Mehrheit der Malware-Varianten und Phishing-Kampagnen in einer bestimmten Phase des Angriffszyklus auf das Domain Name System zurückgreift, um Server zu lokalisieren, Verbindungen zu überprüfen oder Schadcode herunterzuladen. Durch das Blockieren von Bedrohungen an der Auflösungsgrenze lässt sich die nutzbare Angriffsfläche eines Unternehmens drastisch verringern.
Kann die DNS-Filterung umgangen werden?
Ja. Technisch versierte Nutzer oder Schadsoftware können grundlegende Filtermaßnahmen auf Netzwerkebene umgehen, indem sie eine verschlüsselte VPN-Verbindung herstellen, fest codierte öffentliche IP-Adressen direkt abfragen oder den Datenverkehr über nicht autorisierte externe DoH-/DoT-Resolver leiten. Unternehmen wirken diesen Umgehungsmöglichkeiten entgegen, indem sie Port 53 für unbekannte Ziele sperren, nicht genehmigte verschlüsselte DNS-Ports einschränken und auf allen Benutzergeräten verwaltete Roaming-Agenten einsetzen.
Was ist der Unterschied zwischen einem DNS-Filter und einem DNS-Sinkhole?
Ein DNS-Filter ist eine operative Richtlinien- und Sicherheitsplattform, die Suchanfragen anhand breiter Kategorien oder Bedrohungsklassifizierungen blockiert oder umleitet und dabei häufig eine für den Benutzer sichtbare Informationsseite anzeigt. Ein DNS-Sinkhole ist eine gezielte technische Implementierung, die den Datenverkehr für bestimmte bösartige Domains an eine interne, nicht routbare Adresse oder einen speziellen Erfassungsserver umleitet. Es wird in erster Linie von Sicherheitsforschern und Incident-Response-Teams genutzt, um infizierte Rechner zu erkennen und die Kommunikation von Malware zu analysieren.
Verlangsamt die DNS-Filterung das Surfen im Internet?
Nein. Da es sich bei DNS-Abfragen um winzige textbasierte Transaktionen handelt, werten moderne Cloud-Resolver mit global verteilten Anycast-Netzwerken Anfragen innerhalb weniger Millisekunden aus und beantworten sie. In vielen Fällen verbessert der Wechsel von einem Standard-Resolver des Internetanbieters zu einem speziell entwickelten, schützenden DNS-Dienst aufgrund optimierten globalen Routings und fortschrittlichem Caching sogar die tägliche Browsing-Leistung.
Gibt es kostenlose DNS-Filterdienste?
Ja. Mehrere renommierte Sicherheitsorganisationen und gemeinnützige Einrichtungen bieten der Öffentlichkeit kostenlose DNS-Schutzdienste an. Anbieter wie Quad9, Cloudflare (1.1.1.2 zum Schutz vor Malware) und Clean-Browsing-Resolver bieten einen grundlegenden Schutz vor bekannten bösartigen Domains. Kommerzielle Unternehmen und MSPs wechseln jedoch in der Regel zu kostenpflichtigen Plattformen, um Zugriff auf detaillierte Verwaltungskontrollen nach Kategorien, Roaming-Endpunkt-Clients, aktive Active-Directory-Integration und langfristige SIEM-Audit-Protokollierung zu erhalten.
Die DNS-Filterung stellt eine unverzichtbare erste Schutzebene für die moderne Perimeter-Sicherheit dar. Indem Verbindungen bereits bei der Auflösung abgefangen werden, schützen Unternehmen ihre Mitarbeiter vor Phishing-Zielseiten, blockieren die Kommunikation von Malware und behalten die Kontrolle über die Netzwerkaktivitäten in verteilten Betriebsumgebungen.
Ohne regelmäßige Überwachung können kleine Konfigurationsänderungen, nicht autorisierte DNS-Einträge oder veraltete Verweise Ihre Domain dem Risiko von Domain-Hijacking und E-Mail-Spoofing aussetzen. Unsere automatisierte DNS-Sicherheitsüberwachung hilft Ihnen dabei, DNS-Änderungen in Echtzeit zu verfolgen, verdächtige Aktivitäten zu erkennen und Ihre Domain vor unbefugten Änderungen zu schützen.








 Inbox Placement Analyzer: Erfahren Sie schon vor dem Versenden, wo Ihre E-Mails landen