Guida all'autenticazione delle e-mail di AppRiver (Zix): SPF, DKIM e DMARC

di
Ultimo aggiornamento:
5 Tempo di lettura: 5 minuti

di
Ultimo aggiornamento:
I punti chiave da prendere in considerazione
Quando la vostra organizzazione si affida ad AppRiver (ora parte di Zix) per la sicurezza della posta elettronica nel cloud, per Exchange in hosting o per il relay in uscita sicuro, i vostri messaggi vengono inviati tramite l’infrastruttura di consegna EdgePilot di AppRiver.
Senza un'autorizzazione DNS verificata, i sistemi di posta in ricezione (come Google e Yahoo) non possono confermare che il tuo dominio abbia autorizzato AppRiver a instradare i messaggi per tuo conto. L'implementazione di una politica SPF, DKIM e DMARC allineata dimostra crittograficamente l'autenticità dei messaggi, impedisce lo spoofing del dominio e garantisce un inserimento affidabile nella posta in arrivo.
Se AppRiver gestisce il relay delle e-mail in uscita o il servizio Exchange in hosting per il tuo dominio, la configurazione di questi protocolli di autenticazione garantisce misure di sicurezza operative fondamentali:
L'SPF definisce quali intervalli di indirizzi IP e quali server di posta sono autorizzati a inviare messaggi utilizzando il tuo nome di dominio. AppRiver utilizza l'infrastruttura EdgePilot per l'instradamento in uscita.
Se il tuo dominio non dispone di un record SPF attivo nel DNS, crea un nuovo record TXT nella tua console di gestione DNS (ad esempio, Cloudflare, GoDaddy, Route 53):
v=spf1 include:edgepilot.com ~all
(Nota: si consiglia di utilizzare ~all (soft fail) durante l'implementazione iniziale anziché -all, per garantire che la consegna della posta non subisca interruzioni mentre vengono inventariate tutte le fonti di invio).
Se il tuo dominio invia già e-mail tramite altre piattaforme (come Microsoft 365, Google Workspace o Amazon SES), non pubblicare mai un secondo record SPF. La pubblicazione di più record TXT SPF viola le specifiche RFC standard e comporta un errore PermError immediato.
Modifica invece il tuo record TXT esistente e inserisci include:edgepilot.com proprio prima del meccanismo di chiusura:
v=spf1 include:spf.protection.outlook.com ~all
v=spf1 include:spf.protection.outlook.com include:edgepilot.com ~all
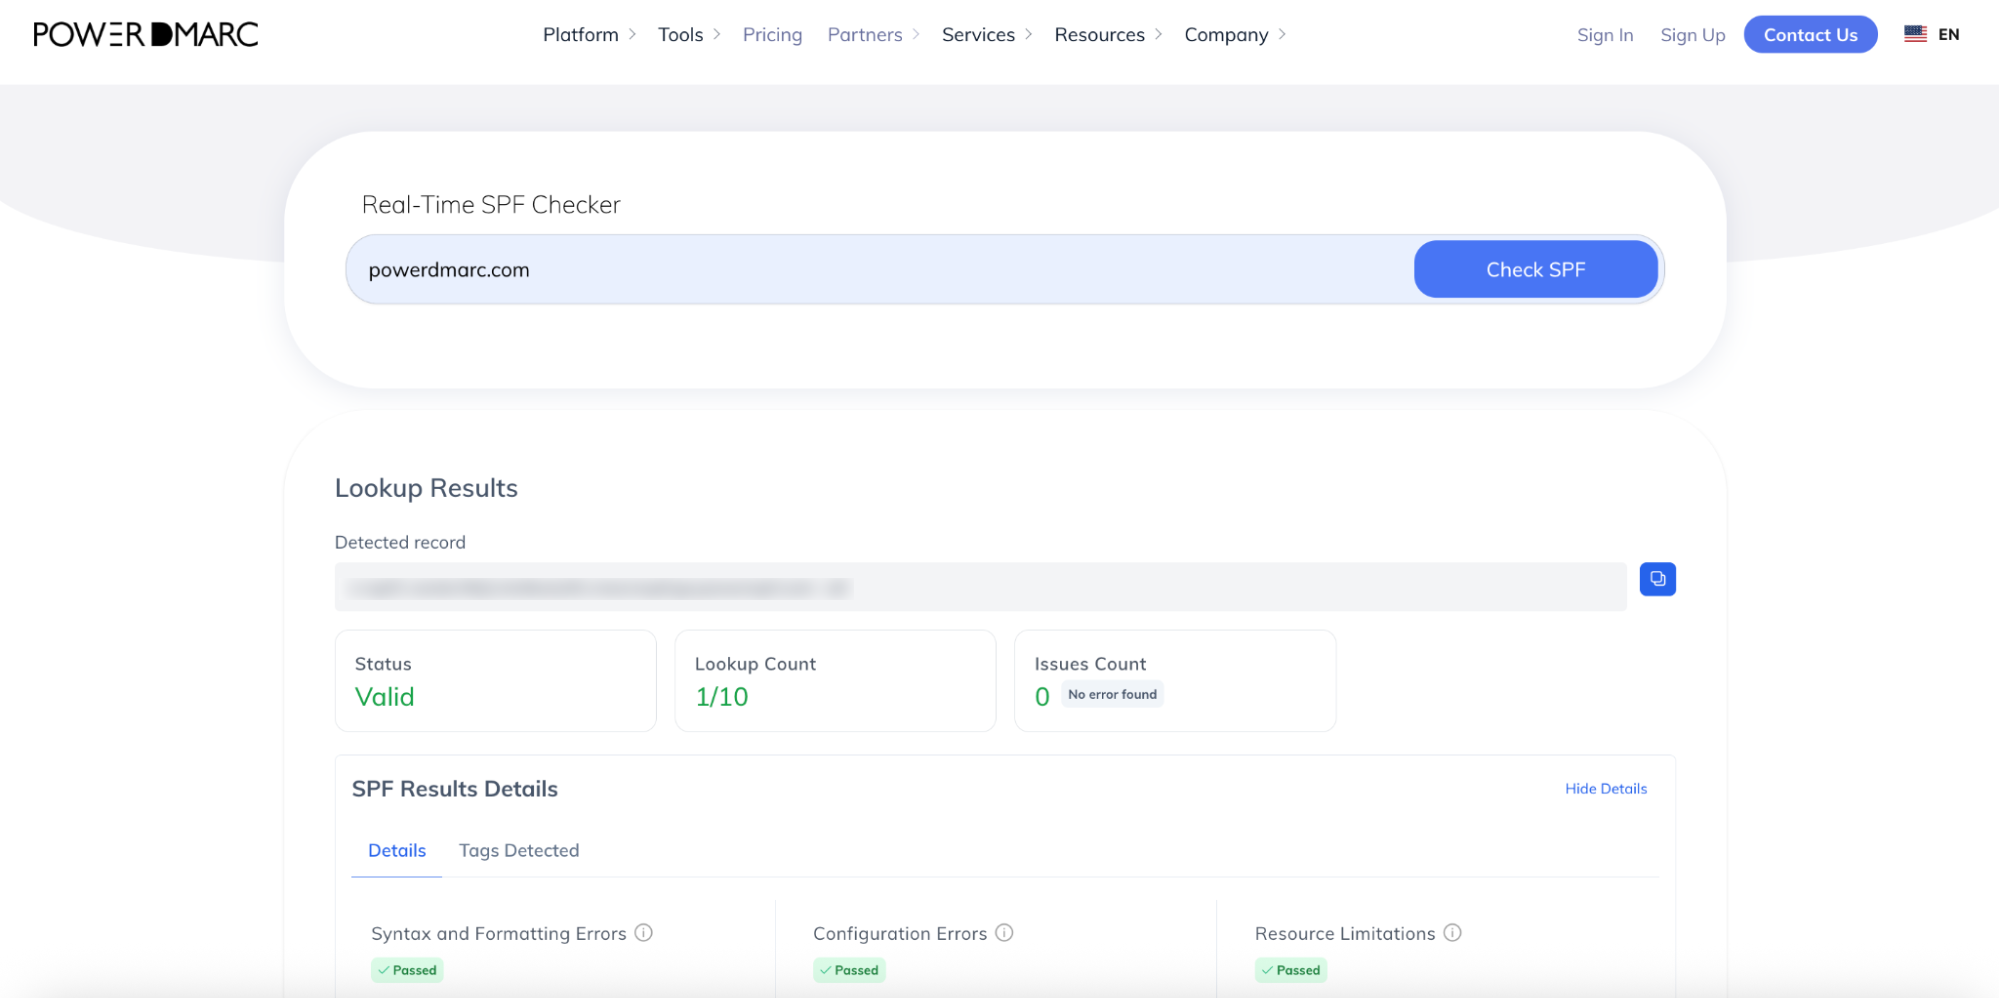
Consiglio da esperto: tieni d’occhio il numero di query DNS. L’SPF consente un massimo di 10 query DNS. Se la tua organizzazione utilizza più strumenti di marketing in uscita o transazionali, valuta la possibilità di utilizzare i servizi Hosted SPF / SPF Flattening di PowerDMARC per ridurre il numero di query ed evitare errori di autenticazione. Puoi verificare in qualsiasi momento il numero attuale di query utilizzando lo strumento di verifica SPF di PowerDMARC.
DKIM garantisce a livello crittografico che un messaggio e-mail provenga effettivamente dal proprio dominio e che non sia stato alterato durante il transito. Mentre SPF autentica il server di invio, DKIM firma le intestazioni e il corpo del messaggio stesso.
AppRiver coordina coppie di chiavi crittografiche univoche a livello di account.
1. Contatta il team di assistenza AppRiver (tramite il portale di amministrazione o all'indirizzo [email protected]).
2. Richiedi la firma DKIM personalizzata per il tuo dominio di invio.
3. Il team di assistenza ti fornirà:
Una volta ricevuti i dettagli relativi al selettore e alla chiave, accedi all'account del tuo provider DNS e aggiungi il record richiesto:
v=DKIM1; k=rsa; p=[chiave pubblica fornita da AppRiver]
(Nota per gli utenti di Cloudflare: se AppRiver fornisce un record CNAME, assicurarsi che lo stato del proxy sia impostato su "Solo DNS" (nuvola grigia) per evitare errori di autenticazione).
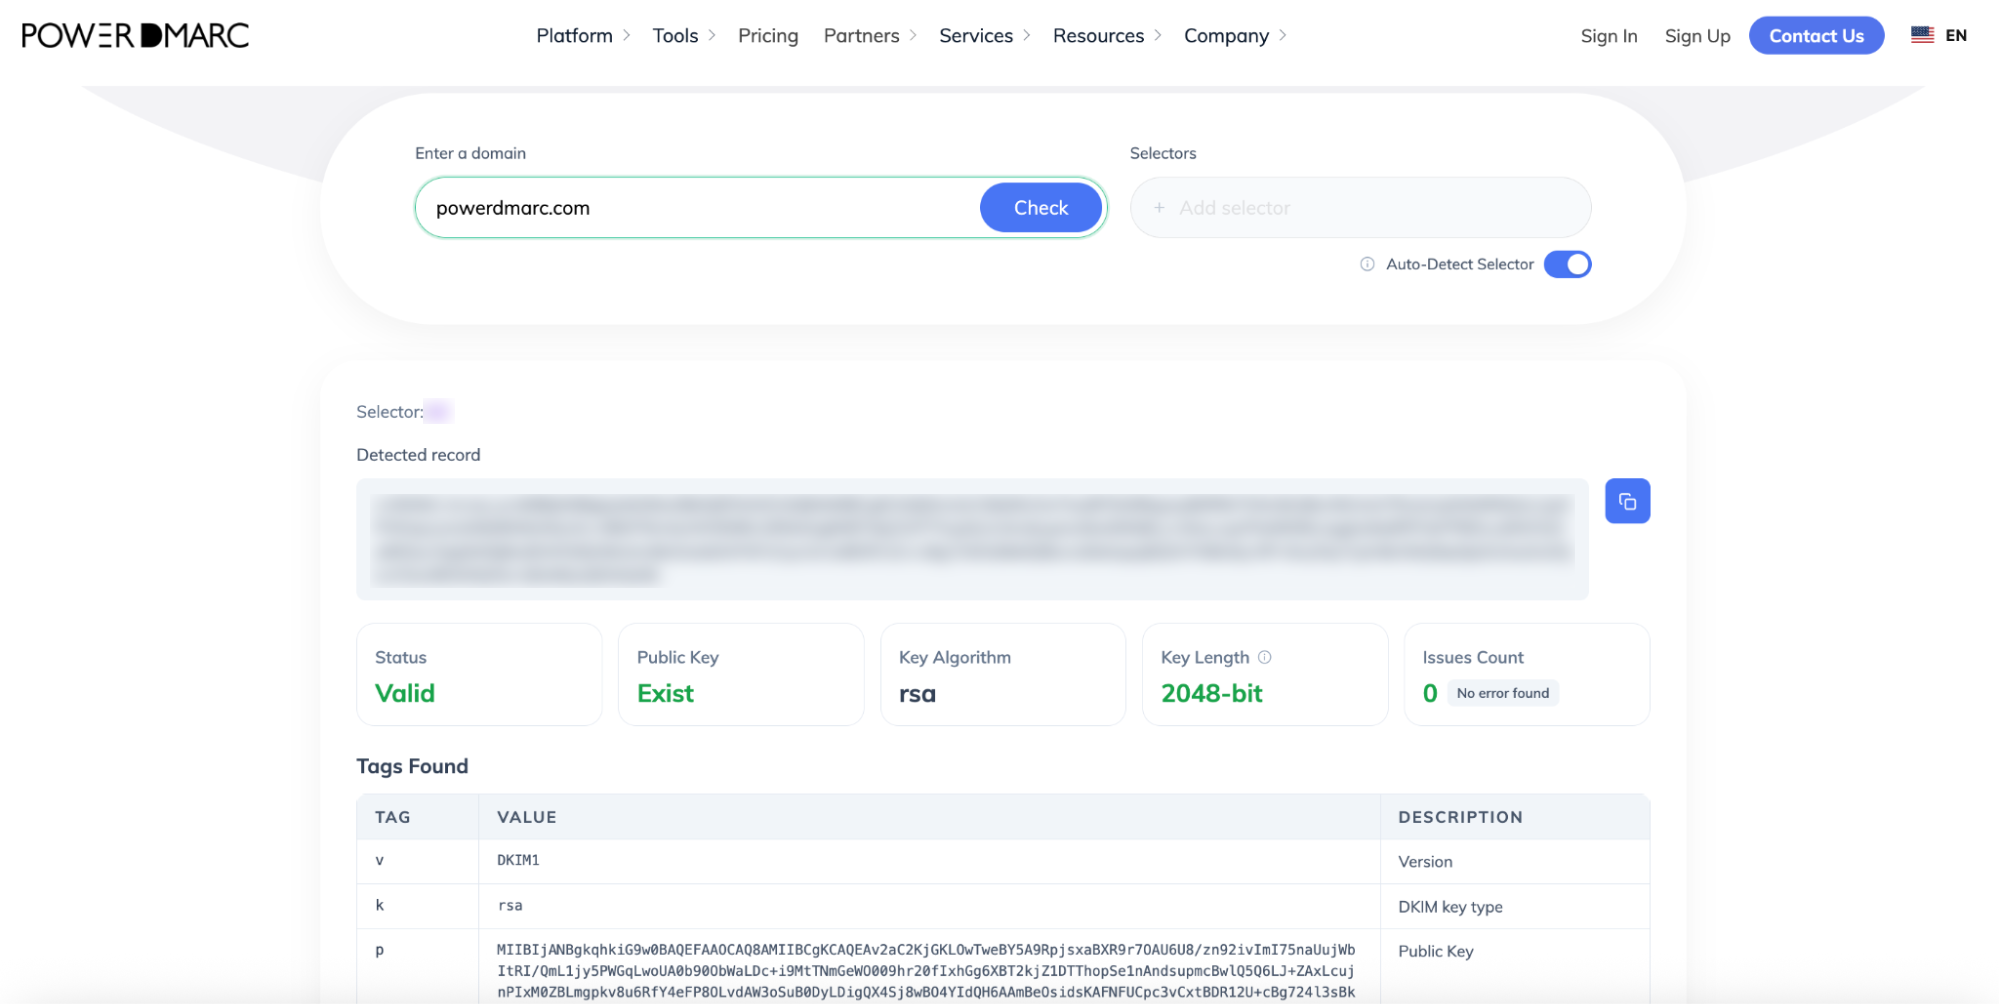
Comunica al supporto di AppRiver che il tuo record DNS è stato pubblicato, in modo che possano disattivare la firma in uscita per il tuo account. Una volta ricevuta la conferma, utilizza lo strumento di verifica DKIM di PowerDMARC per verificare che il tuo selettore venga risolto correttamente.
Una volta configurati SPF e DKIM, è necessario implementare DMARC. DMARC indica ai server di posta in ricezione come gestire i messaggi in arrivo che non superano i controlli SPF o DKIM, garantendo una visibilità completa sull’attività del dominio.
Utilizza il generatore gratuito di record DMARC di PowerDMARC per creare il tuo record iniziale.
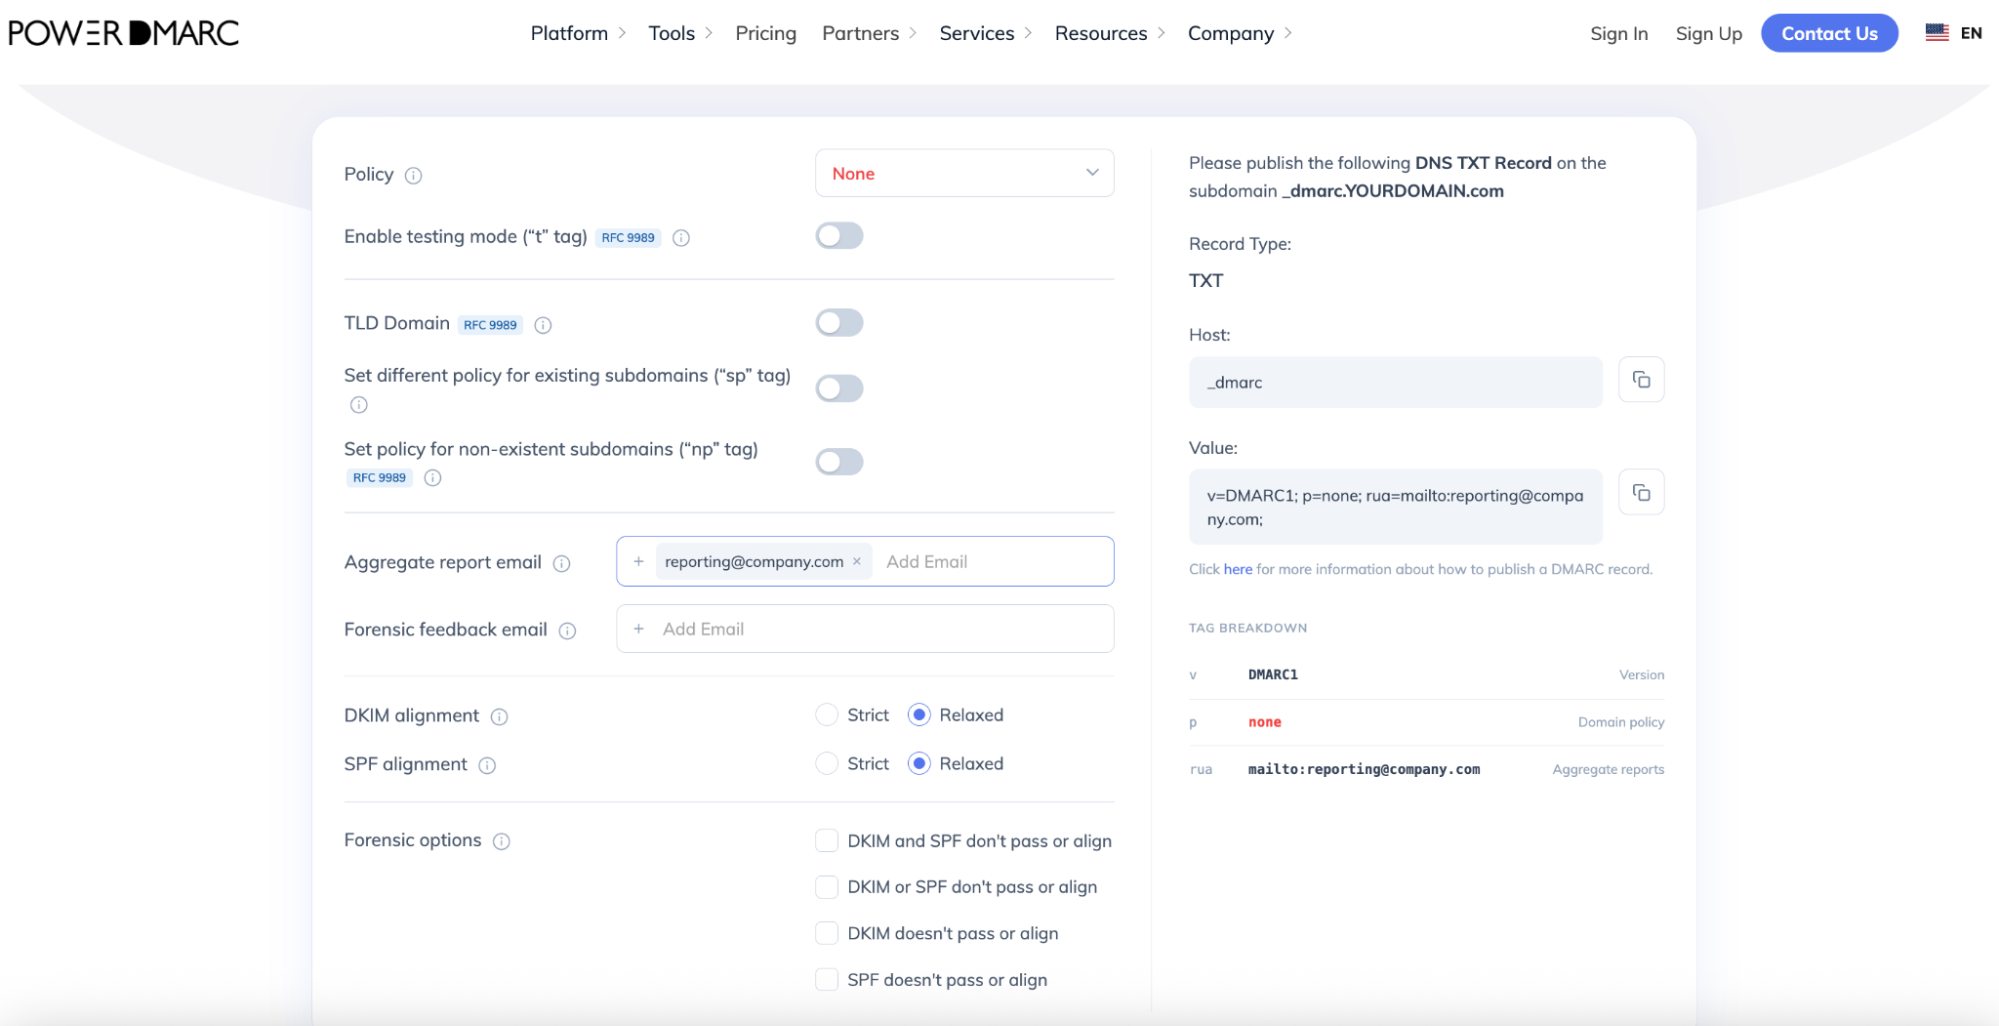
1. Accedi alle impostazioni DNS e crea un nuovo record:
2. Salva il tuo record.
Impostando inizialmente p=none potrai monitorare tutte le e-mail inviate per conto del tuo dominio senza respingere o mettere in quarantena le e-mail aziendali legittime, in attesa che la configurazione venga completata.
La propagazione delle modifiche al DNS a livello globale può richiedere da 15 minuti a 24–48 ore.
1. Esegui un controllo dello stato del dominio: verifica la validità dei tuoi record pubblicati utilizzando lo strumento gratuito DMARC Record Checker di PowerDMARC.
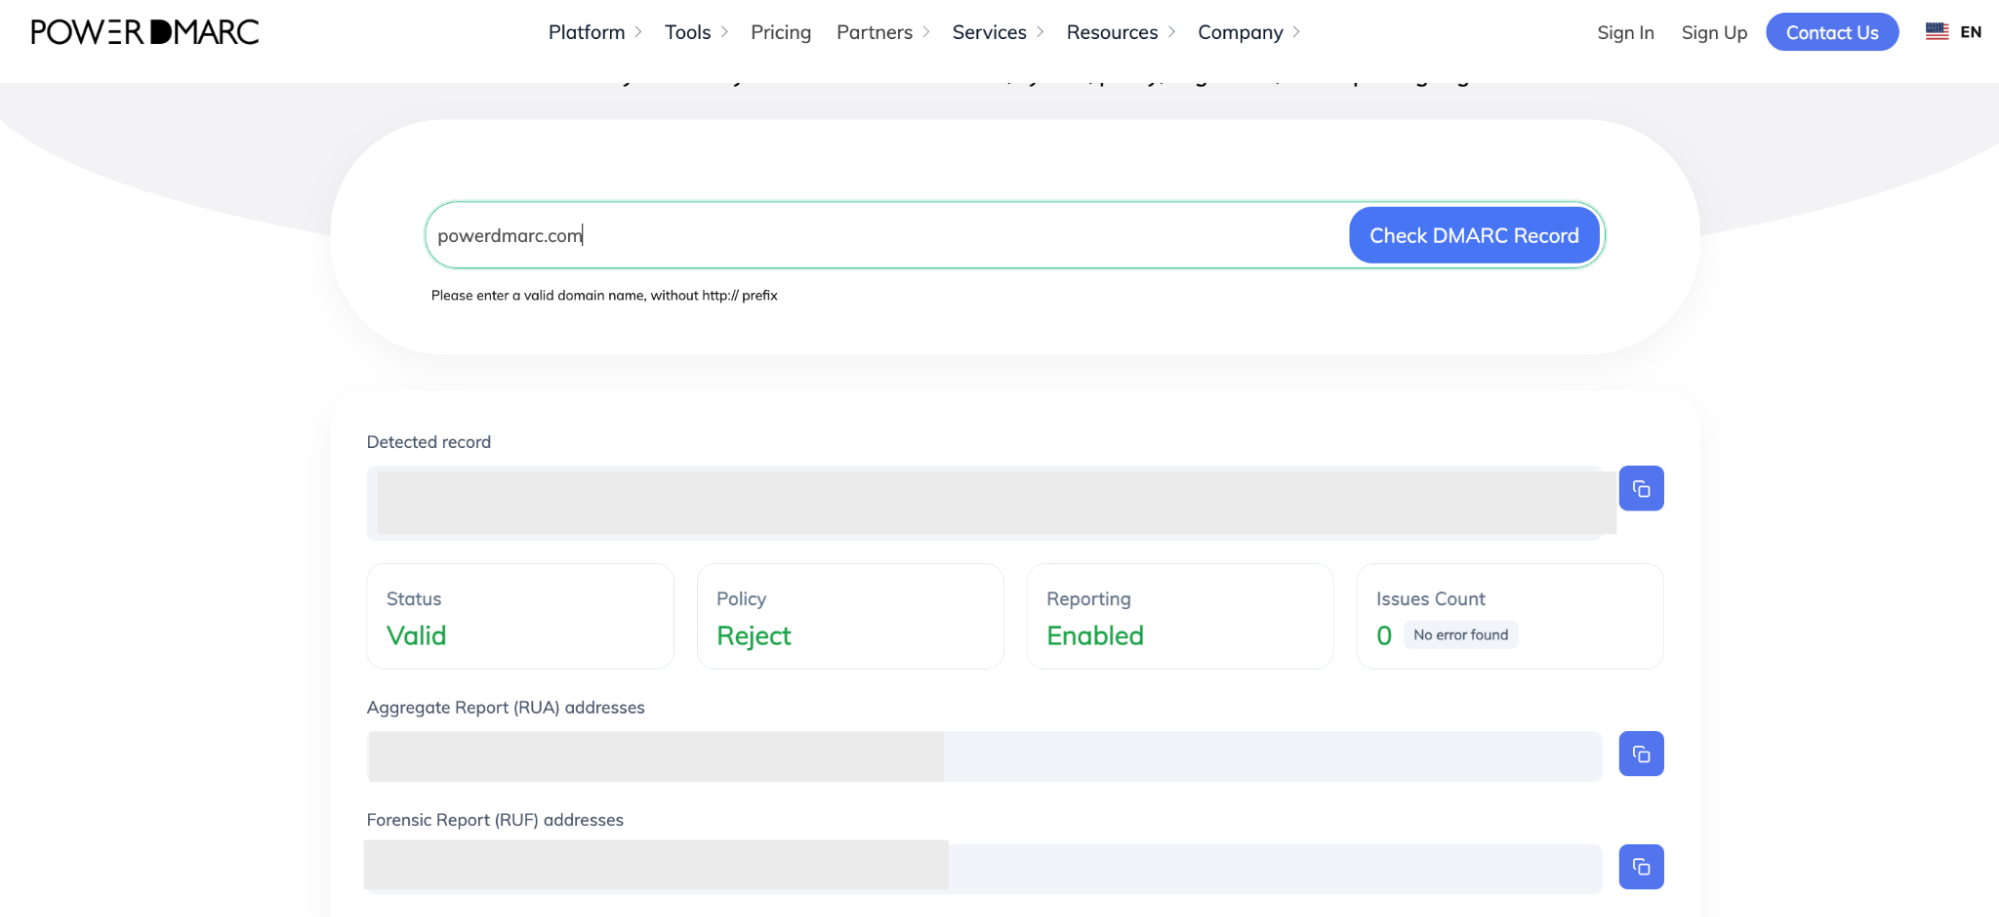
2. Invia un'e-mail di prova in tempo reale: invia un'e-mail di prova tramite il servizio di posta in uscita di AppRiver a un account esterno (ad esempio, Gmail).
3. Controllare le intestazioni del messaggio: aprire le intestazioni in formato grezzo (“Mostra originale”) e controllare il campo “Authentication-Results”:
Una volta che i report aggregati di PowerDMARC confermeranno che il 100% del traffico in uscita legittimo tramite AppRiver e altri strumenti supera costantemente i controlli SPF e DKIM, potrai passare alla fase di applicazione:
Sei pronto a ottimizzare la sicurezza della tua posta elettronica? PowerDMARC aiuta le organizzazioni a monitorare in modo trasparente i flussi in uscita di AppRiver, a eliminare i limiti di ricerca SPF grazie al “flattening” automatico e a passare in tutta sicurezza all’applicazione completa dello standard DMARC.
Contatta il nostro team o prenota oggi stesso una demo di PowerDMARC per proteggere le comunicazioni della tua azienda!