Guida alla configurazione di DKIM, DMARC e SPF per l'invio di e-mail con Oracle

di
Ultimo aggiornamento:
5 Tempo di lettura: 5 minuti
di
Ultimo aggiornamento:
I punti chiave da prendere in considerazione
Se la vostra organizzazione utilizza Oracle Cloud Infrastructure (OCI) Email Delivery o Oracle Integration Cloud (OIC) per inviare messaggi transazionali, notifiche o campagne di massa, la configurazione di un’autenticazione del dominio affidabile rappresenta un passo fondamentale.
La configurazione di un'autenticazione e-mail adeguata (SPF, DKIM e DMARC) garantisce che il tuo dominio rimanga protetto dallo spoofing. Senza questi record, le e-mail generate da Oracle corrono un elevato rischio di finire nelle cartelle dello spam o di essere bloccate del tutto dai principali provider di posta elettronica come Gmail e Yahoo.
Oracle Cloud Infrastructure offre servizi di notifica e consegna di livello aziendale. Sebbene la piattaforma di consegna sia altamente sicura, l'invio di e-mail tramite un dominio personalizzato non autenticato spesso fa scattare i filtri antispam.
Una volta configurati i protocolli di autenticazione necessari, potrete constatare immediatamente i vantaggi:
Per avviare la procedura di configurazione, dovrai effettuare l'accesso alla console di Oracle Cloud Infrastructure (OCI) e accedere al pannello di gestione DNS del tuo registrar di domini (ad esempio Cloudflare, GoDaddy o Route 53).
Per generare i valori di autenticazione, è necessario innanzitutto registrare il dominio di invio all’interno della console OCI.
1. Accedi alla console OCI nella regione specifica utilizzata dalle tue applicazioni per l'invio della posta.
2. Apri il menu di navigazione e seleziona " Servizi per sviluppatori".
3. Nella sezione " Integrazione delle applicazioni", selezionare " Invio e-mail" e fare clic su " Domini e-mail".
4. Fare clic su "Crea dominio e-mail", selezionare il proprio compartimento e inserire il dominio o sottodominio di invio esatto che verrà utilizzato nell’indirizzo "Da".
5. Successivamente, aprire il menu "Mittenti approvati " e aggiungere ogni singolo indirizzo e-mail che invierà messaggi tramite Oracle, poiché OCI rifiuta i messaggi provenienti da mittenti non approvati.
Un record SPF indica ai server destinatari quali indirizzi IP sono autorizzati a inviare posta per il tuo dominio. Oracle utilizza record regionali e continentali per mantenere la tua configurazione ottimizzata.
Accedi alla console del tuo provider DNS e aggiorna i tuoi record TXT. Se non disponi già di un record SPF, crea un nuovo record TXT sul tuo dominio principale (@):
Stati Uniti/Americhe: v=spf1 include:rp.oracleemaildelivery.com ~all
Europa: v=spf1 include:eu.rp.oracleemaildelivery.com ~all
Asia-Pacifico: v=spf1 include:ap.rp.oracleemaildelivery.com ~all
Tutte le regioni commerciali: v=spf1 include:rp.oracleemaildelivery.com include:ap.rp.oracleemaildelivery.com include:eu.rp.oracleemaildelivery.com ~all
Note: If you have an existing SPF record for other services like Google Workspace or Microsoft 365, do not create a second TXT record. Simply merge the correct Oracle include statement into your existing record before the ~all tag. For example: v=spf1 include:_spf.google.com include:rp.oracleemaildelivery.com ~all.
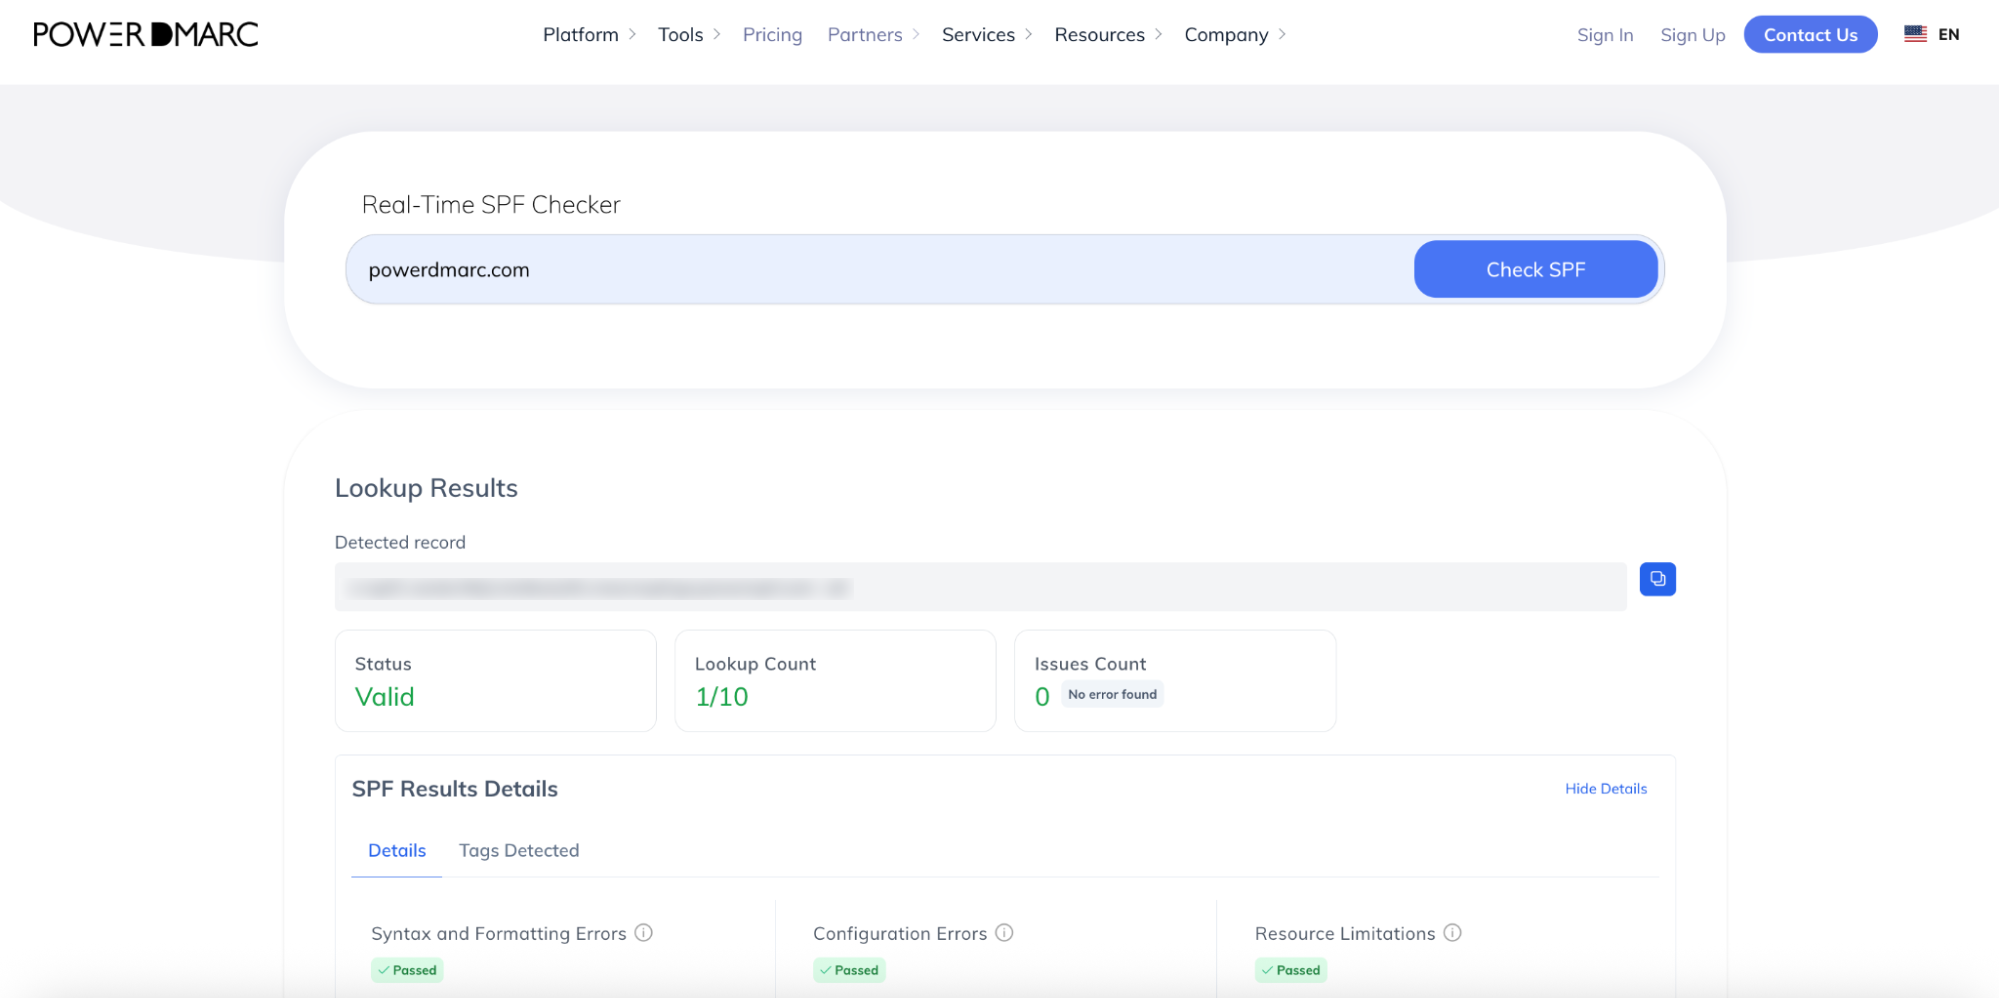
Se gestisci diverse fonti di invio e ti stai avvicinando al limite, vale la pena prendere in considerazione la nostra soluzione SPF in hosting; inoltre, puoi verificare il tuo record attuale con lo strumento di verifica SPF di PowerDMARC.
DKIM aggiunge una firma digitale ai messaggi in uscita, verificando che l'e-mail sia stata inviata e autorizzata dal proprietario del dominio.
1. Torna alla tua console OCI, vai alla sezione " Domini e-mail " e seleziona il nome del tuo dominio.
2. Nella sezione “Risorse” della pagina dei dettagli a sinistra, seleziona DKIM e fai clic su “Aggiungi DKIM”.
3. Inserisci il nome del selettore che preferisci e clicca su “Genera recordDKIM”.
4. OCI genererà un record CNAME e un valore per tale record.
5. Accedi alla console del tuo provider DNS e pubblica il record CNAME generato:
6. Tornare alla console OCI, fare clic su “Aggiungi DKIM ” per completare la generazione e attendere che lo stato diventi “attivo”.
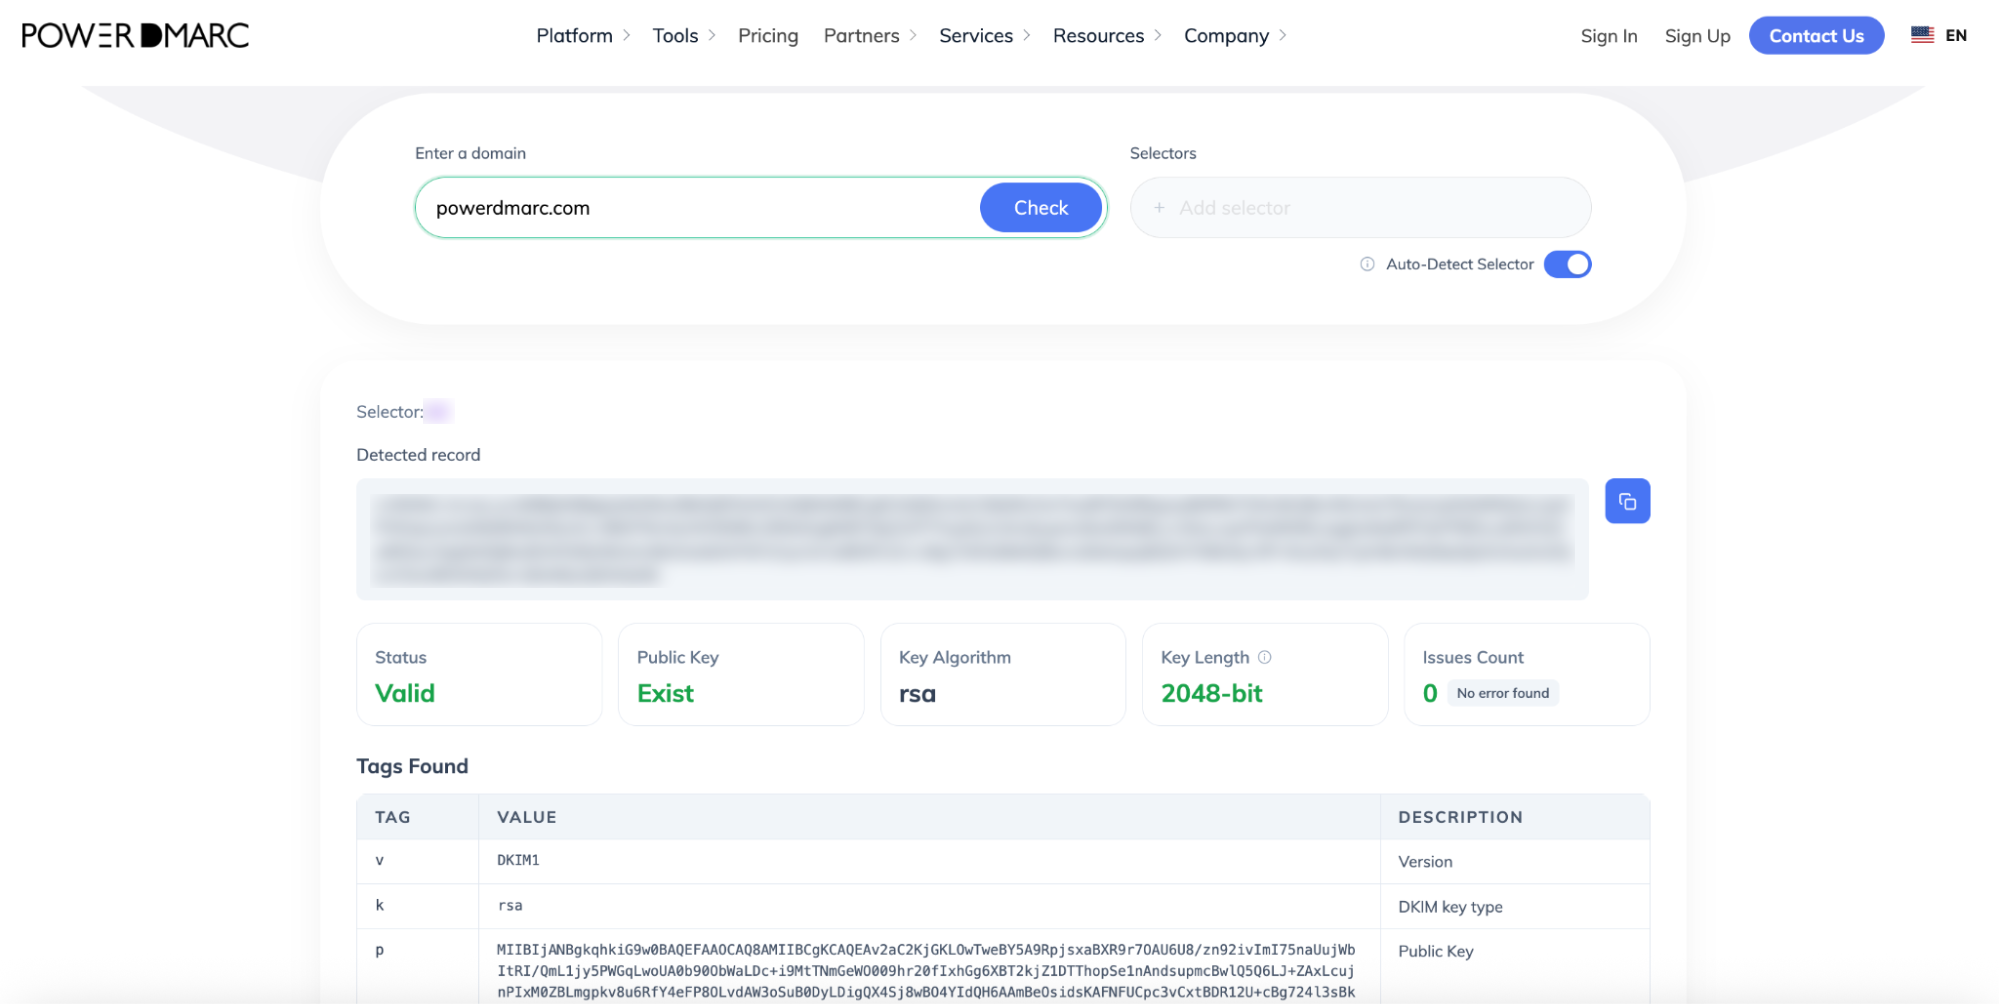
È possibile verificare il record stesso utilizzando lo strumento di verifica DKIM di PowerDMARC.
Una volta pubblicati i record SPF e DKIM, è necessario implementare una politica DMARC per proteggere l'identità del proprio dominio.
Puoi creare in tutta sicurezza il tuo record DMARC utilizzando il generatore gratuito di PowerDMARC:
1. Accedi allo strumento gratuito di PowerDMARC per la generazione di record DMARC.
2. Imposta la tua politica su p=none (modalità solo monitoraggio). In questo modo i messaggi verranno recapitati normalmente, mentre verranno generati report aggregati che ti consentiranno di monitorare lo stato dei flussi di posta.
3. Inserisci il tuo indirizzo e-mail dedicato alla sicurezza per ricevere i rapporti aggregati DMARC (rua).
4. Accedi al pannello di gestione del DNS e aggiungi un nuovo record TXT:
5. Salva il record.
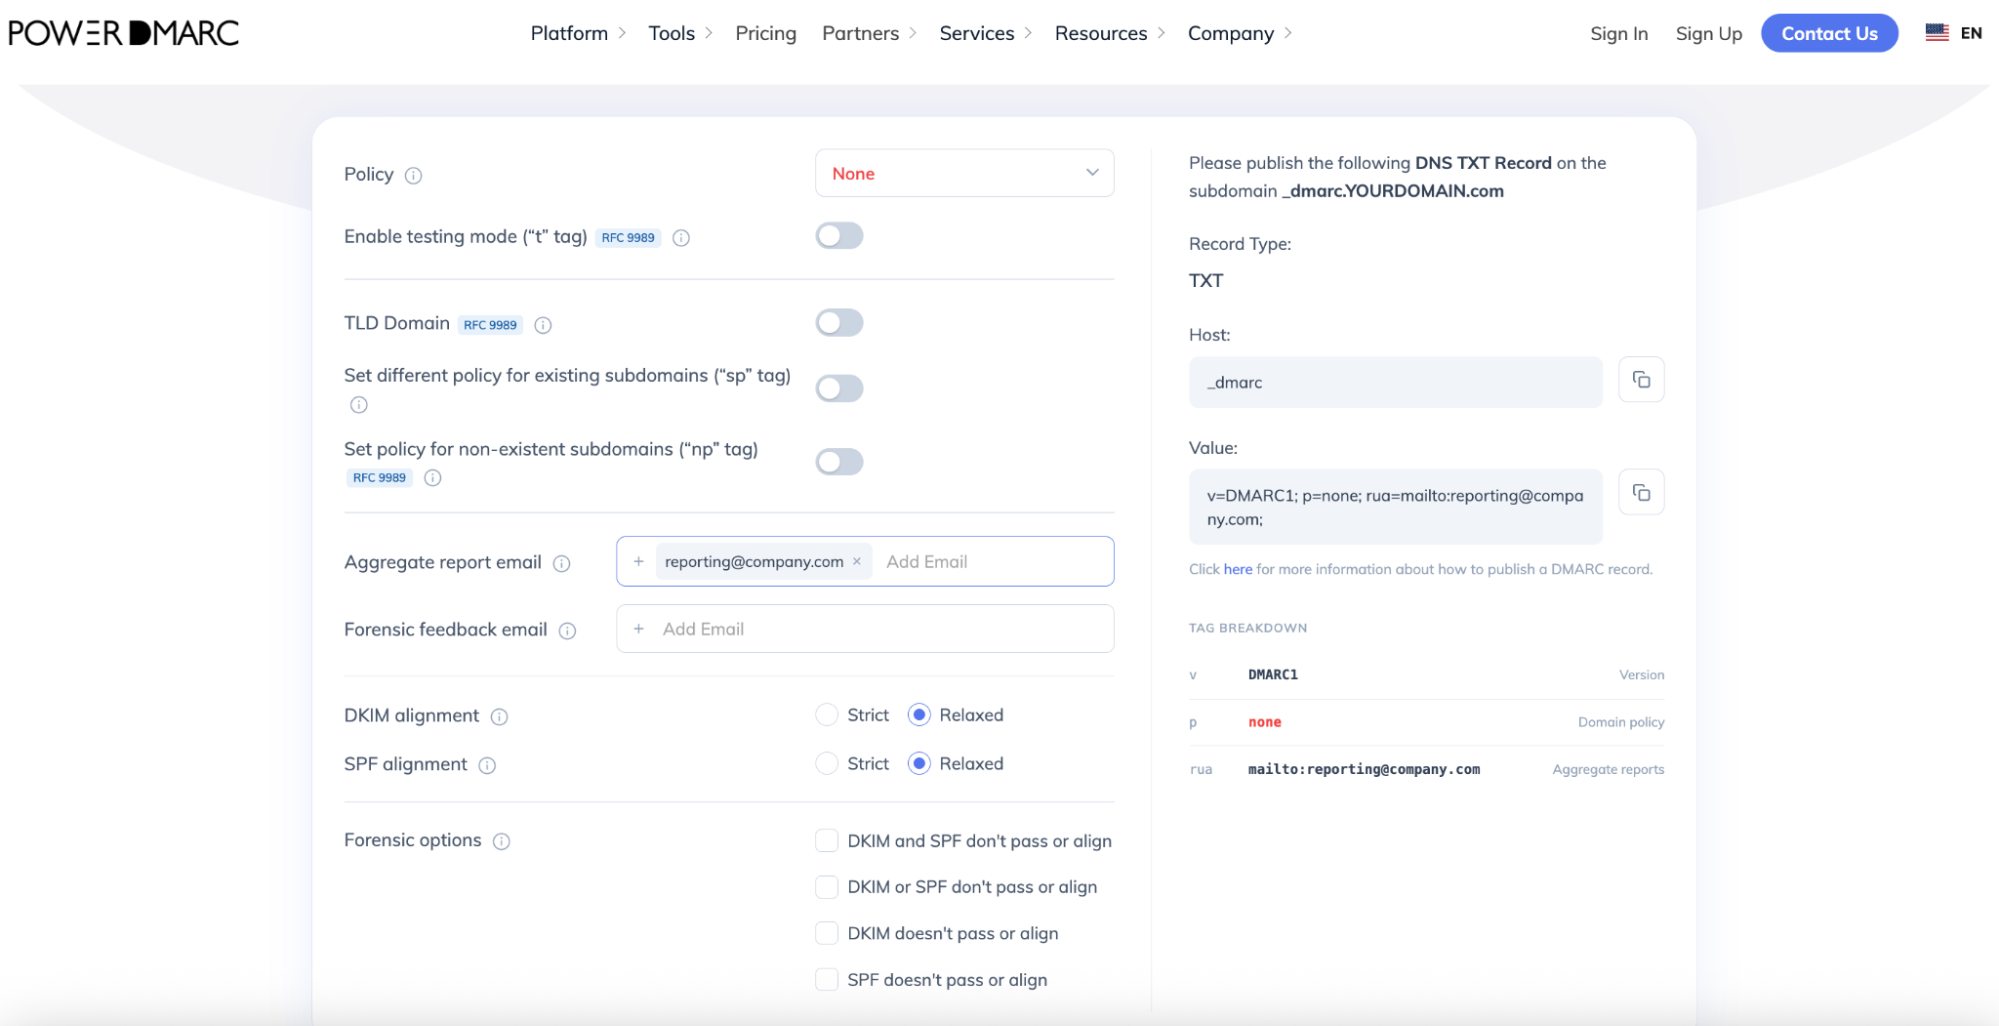
Se non ti è chiaro cosa significhi "p=none" e quali siano le altre politiche, ecco una spiegazione sintetica:
Important: Jumping straight to enforcement risks blocking your own legitimate business emails. Starting with p=none is essential to map out your mail flow and fix any authentication issues safely. However, staying at p=none for too long is not recommended as it leaves your domain vulnerable to phishing and impersonation threats. Move to an enforcement policy as soon as you are confident with your setup.
Accedi alla pagina " Dettagli del dominio e-mail " nella console OCI. Passa alla sezione dedicata alla verifica SPF e DKIM e avvia il controllo di convalida per assicurarti che la piattaforma Oracle sia in grado di leggere correttamente i record DNS appena pubblicati.
Per assicurarti che i tuoi record appena pubblicati siano correttamente allineati e visibili alla rete di posta globale, esegui una diagnostica automatica del dominio:
Utilizza lo strumento gratuito DMARC Record Checker di PowerDMARC per verificare immediatamente che il tuo record sia stato pubblicato correttamente.
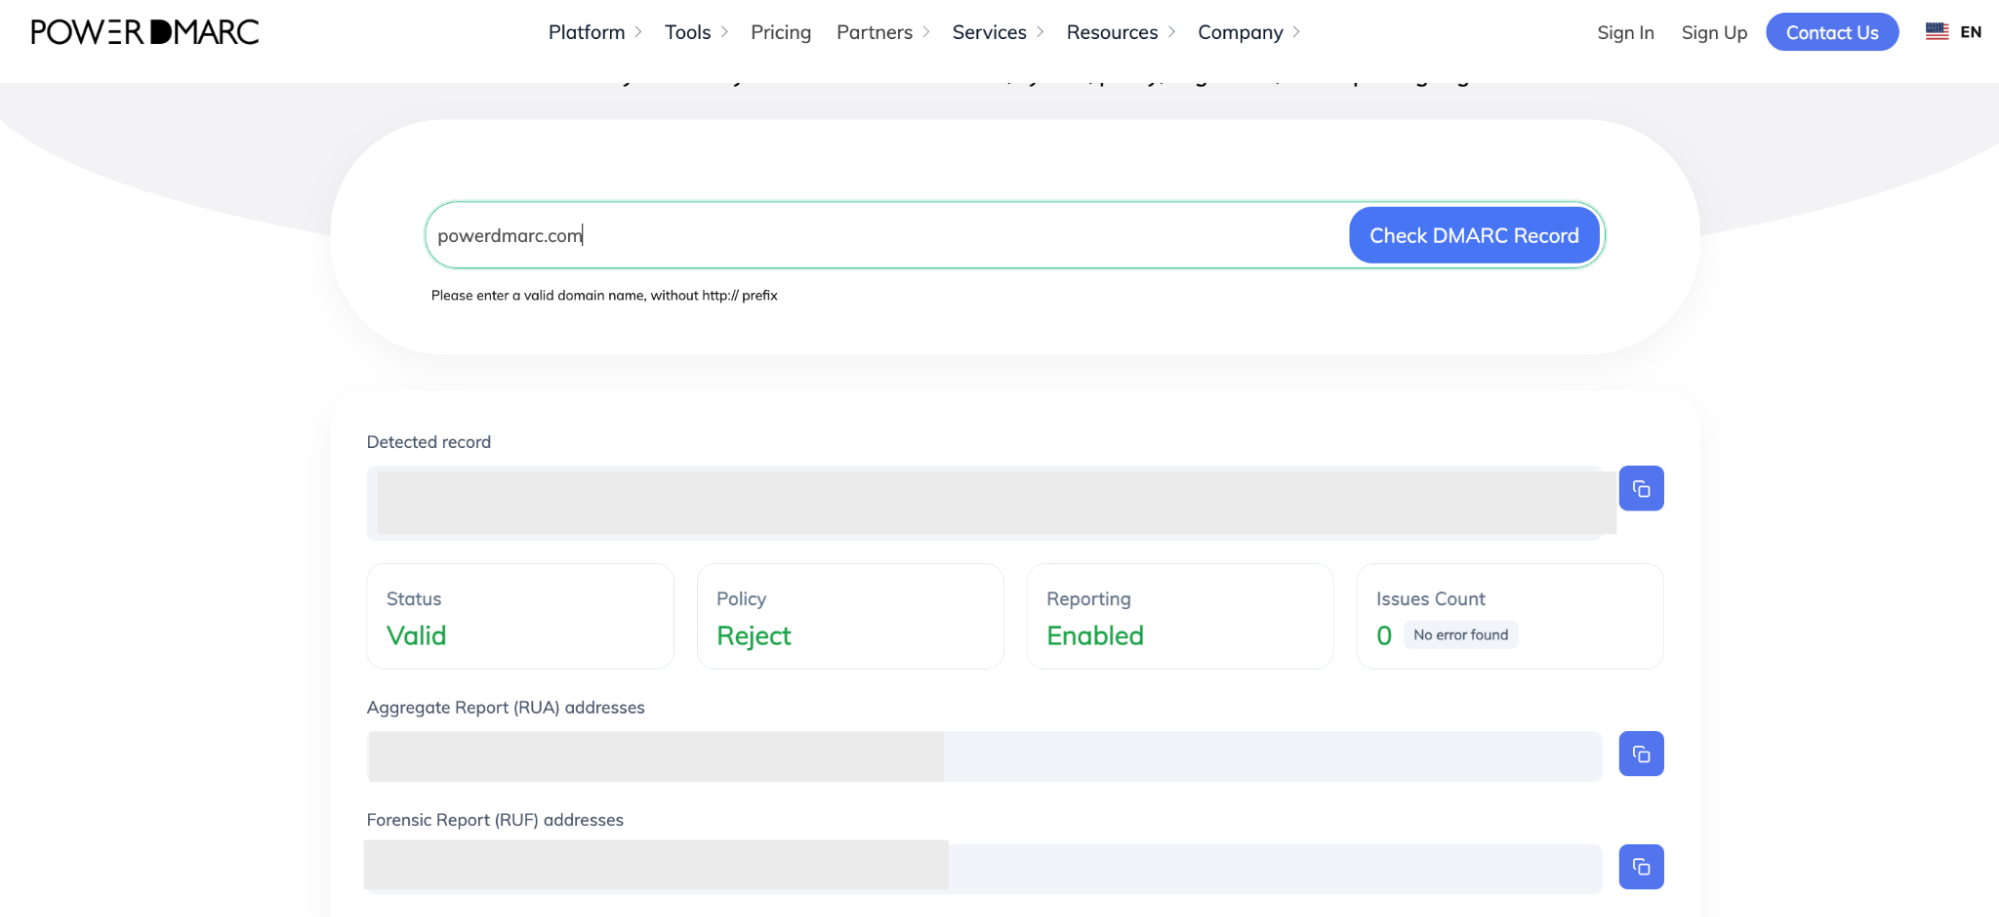
Nella panoramica del tuo dominio, verifica quanto segue:
Garantire la sicurezza dell'infrastruttura di posta elettronica aziendale è fondamentale per mantenere rapporti professionali con i clienti e proteggere il proprio dominio da eventuali tentativi di usurpazione d'identità. Se desiderate passare in tutta sicurezza da una politica "p=none" a una politica di applicazione rigorosa del DMARC, implementare il BIMI per mostrare il logo del vostro marchio nelle caselle di posta dei clienti o monitorare i vostri report automatici senza interruzioni, il team di PowerDMARC è a vostra disposizione per aiutarvi.
Contattaci o richiedi una demo con PowerDMARC per scoprire in prima persona tutta la potenza di una comunicazione via e-mail più sicura!