Lista di controllo per l'amministratore IT in caso di incidente di compromissione delle e-mail aziendali
di
Ultimo aggiornamento:
6 Tempo di lettura: 6 min

di
Ultimo aggiornamento:
I punti chiave da prendere in considerazione
Compromissione delle e-mail aziendali (BEC) non è semplicemente un problema di filtraggio delle e-mail. Una volta che un malintenzionato ottiene l'accesso a una casella di posta legittima, un attacco BEC può svilupparsi dall'interno della stessa organizzazione. I malintenzionati possono utilizzare conversazioni, contatti, informazioni di pagamento, calendari, file e processi interni esistenti per far sembrare le attività fraudolente parte della routine.
Questo cambia il lavoro degli amministratori IT. Una risposta efficace a un attacco di tipo “Business Email Compromise” deve riguardare l’identità compromessa, la casella di posta elettronica, gli endpoint correlati, l’infrastruttura di posta elettronica, i processi finanziari e le prove necessarie per comprendere cosa sia successo. Il primo obiettivo è il contenimento. Il secondo è determinare fino a che punto sia arrivato l’autore dell’attacco.
Un livello centrale di gestione delle operazioni IT facilita il coordinamento della risposta. Il software di gestione IT può aiutare gli amministratori a monitorare i dispositivi, gli utenti, i software, le modifiche di configurazione e le operazioni di risoluzione interessati da un'unica vista operativa. Non sostituisce i controlli di sicurezza della posta elettronica, ma fornisce un contesto utile quando un incidente va oltre una singola casella di posta.
Aprire una segnalazione non appena si sospetta un attacco BEC e assegnare un responsabile per la risposta tecnica. Da lì, ricostruire una cronologia che includa il primo messaggio sospetto, l’accesso sospetto all’account, le modifiche alla password o all’autenticazione a più fattori (MFA), le modifiche alle regole della casella di posta, i messaggi in uscita e qualsiasi attività finanziaria.
Si eviti di apportare modifiche che possano distruggere prove utili prima che l'indagine iniziale sia stata documentata. Allo stesso tempo, la preoccupazione di preservare le prove non deve mai lasciare all'autore dell'attacco la possibilità di accedere al sistema. La risposta deve trovare un equilibrio tra questi due aspetti.
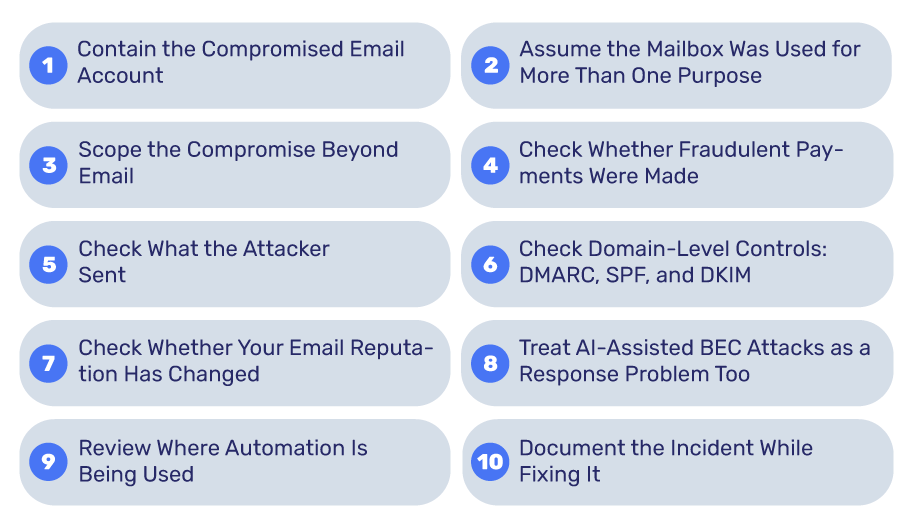
La prima priorità tecnica è impedire all'autore dell'attacco di continuare a gestire l'account. La lista di controllo da seguire immediatamente dovrebbe includere:
Le regole della casella di posta meritano particolare attenzione. Un malintenzionato potrebbe creare regole che inoltrano automaticamente determinati messaggi, nascondono gli avvisi di sicurezza o eliminano le comunicazioni che potrebbero rivelare l'intrusione.
Una casella di posta compromessa non dovrebbe essere considerata come un problema isolato legato alle credenziali.
Gli autori degli attacchi potrebbero setacciare i messaggi precedenti alla ricerca di fatture, dati dei fornitori, nomi dei dirigenti, informazioni sui pagamenti, dettagli contrattuali, dati dei clienti o link di autenticazione. Potrebbero inoltre monitorare le conversazioni prima di inviare una richiesta fraudolenta, in modo che il messaggio si inserisca in modo naturale in un rapporto commerciale già esistente.
Controlla la casella di posta per individuare eventuali segni di attività di ricognizione e casi evidenti di frode. Verifica la presenza di accessi insoliti, nuove regole di inoltro, conversazioni cancellate, messaggi inviati sospetti e modifiche alle impostazioni dell'account.
Se possibile, ricostruisci la cronologia degli eventi. Quando si è verificato l'accesso sospetto? Quando è stato inviato il primo messaggio fraudolento? Le impostazioni della casella di posta sono state modificate prima o dopo quell'evento? Questi dettagli aiutano a distinguere l'accesso iniziale dalle attività successive.
Una delle distinzioni più importanti nella gestione dei casi di BEC è quella tra compromissione della casella di posta e compromissione dell'identità.
Se l'autore dell'attacco è riuscito a ottenere credenziali valide, è possibile che anche altri sistemi siano stati compromessi. Verificare se l'account consenta l'accesso a servizi di archiviazione cloud, piattaforme di collaborazione, sistemi di amministrazione remota, applicazioni finanziarie, piattaforme CRM, gestori di password o documentazione interna.
Esaminate anche il dispositivo del dipendente coinvolto. È possibile che una pagina di phishing abbia sottratto le credenziali senza compromettere l'endpoint, mentre la presenza di malware o di un infostealer indica un problema più ampio.
È qui che i dati relativi agli endpoint e all’amministrazione IT assumono grande valore. La domanda non è solo “Questa casella di posta è stata compromessa?”, ma “A quali altre risorse potrebbe avere accesso questa identità?”.
Il BEC ha spesso una finalità finanziaria, pertanto i reparti finanziario e IT dovrebbero collaborare, anziché considerare l’incidente come un problema puramente tecnico.
Confrontare le recenti richieste di pagamento con i normali dati relativi ai fornitori. Prestare particolare attenzione a:
Il metodo di verifica più sicuro è un canale di comunicazione separato e affidabile. Conferma il nuovo numero di conto corrente utilizzando i recapiti concordati, senza mai rispondere all'e-mail in cui è stata richiesta la modifica.
Una volta risolto il problema, verificare se l'account compromesso sia stato utilizzato per contattare clienti, fornitori, dipendenti o dirigenti.
Esaminare i registri delle e-mail inviate e le tracce dei messaggi, ove disponibili. Individuare i messaggi contenenti istruzioni di pagamento, link per la reimpostazione della password, allegati dannosi, richieste di informazioni riservate o modifiche alle procedure consolidate.
Avvisare tempestivamente i destinatari, soprattutto se potrebbero seguire istruzioni impartite da un malintenzionato. Un messaggio inviato da una casella di posta aziendale autentica appare molto più credibile di una classica e-mail di phishing, specialmente se riprende una conversazione già in corso.
Non date per scontato che l’eliminazione del messaggio fraudolento dalla casella di posta del mittente ponga fine all’incidente. È possibile che i destinatari lo abbiano già aperto, inoltrato o abbiano agito in base a esso.
DMARC, SPF e DKIM sono importanti misure di controllo contro il BEC, ma gli amministratori IT devono comprendere cosa ciascuno di essi è in grado di fare e cosa no.
DMARC fornisce un quadro normativo per la gestione dei messaggi che non superano l'autenticazione, con opzioni per monitorarli, metterli in quarantena o rifiutarli. La vostra politica DMARC rappresenta quindi una parte importante della protezione del tuo dominio dallo spoofing.
Tuttavia, ciò non impedisce automaticamente a un malintenzionato di inviare messaggi da una casella di posta effettivamente compromessa. Se il criminale accede a un account legittimo e invia un messaggio tramite il servizio di posta autorizzato, il messaggio può comunque essere autenticato normalmente.
A seguito di un incidente, verifica la configurazione di SPF, DKIM e DMARC e assicurati che tutti i servizi di invio legittimi siano correttamente rappresentati. L'obiettivo è ridurre i casi di usurpazione del dominio, affrontando al contempo il problema della compromissione degli account.
Un account compromesso può causare un ulteriore problema se gli hacker lo utilizzano per inviare grandi quantità di e-mail dannose o indesiderate.
Recensione liste di blocco, tassi di rimbalzo, segnalazioni di spam e altri indicatori di reputazione del mittente. Il monitoraggio aiuta a stabilire se l'incidente abbia compromesso la tua capacità di consegnare la posta legittima. Un servizio di reputazione e-mail può fornire ulteriore visibilità sulla reputazione del dominio e dell’IP durante tale processo.
Questo è importante perché riprendere il controllo di una casella di posta non significa necessariamente annullare tutte le conseguenze dell’attacco. Altri sistemi di posta potrebbero aver già reagito al traffico generato durante la violazione.
L'obiettivo fondamentale del BEC non è cambiato, ma la qualità dell'impersonificazione sì.
Una recente analisi di Forbes descrive come gli autori degli attacchi stiano combinando le informazioni aziendali raccolte con comunicazioni generate dall’intelligenza artificiale, la clonazione vocale e la tecnologia deepfake per rendere più convincenti le richieste fraudolente. L’articolo riporta inoltre una crescita sostanziale delle perdite segnalate legate al BEC negli Stati Uniti tra il 2021 e il 2025. Le truffe potenziate dall’intelligenza artificiale stanno rendendo meno affidabili alcuni segnali di allarme tradizionali.
Una grammatica scorretta o un messaggio palesemente generico non possono più essere considerati i principali indicatori di frode. I controlli di autenticazione, le regole sulle transazioni e la verifica indipendente assumono maggiore importanza quando il messaggio stesso appare convincente.
Le stesse organizzazioni che devono affrontare attacchi BEC sempre più sofisticati stanno anche introducendo una maggiore automazione nelle operazioni IT.
Recenti articoli dedicati alle aziende britanniche evidenziano un crescente ricorso all’intelligenza artificiale nella gestione IT, compresa la gestione automatizzata delle attività di routine relative ai servizi e alle infrastrutture. L'IA nell'IT solleva inoltre la questione di quanto controllo le organizzazioni dovrebbero mantenere man mano che i sistemi automatizzati assumono maggiori responsabilità.
Questo aspetto è fondamentale nella gestione degli incidenti. I sistemi automatizzati sono in grado di identificare attività sospette, raccogliere log, disattivare account o avviare rapidamente flussi di lavoro, ma i loro permessi devono essere sottoposti a un controllo rigoroso.
Ricerca sulla sicurezza relativa a flussi di lavoro basati sull'IA evidenzia analogamente i rischi che sorgono quando i sistemi autonomi ottengono un accesso privilegiato all’infrastruttura aziendale. L’ambiente di risposta agli incidenti non fa eccezione.
Verificare quali sistemi automatizzati avessero accesso permanente all'identità compromessa e accertarsi che le relative autorizzazioni fossero sufficientemente circoscritte da limitare l'entità del danno.
Questo passaggio viene spesso trascurato. È importante documentare quanto accaduto finché le prove sono ancora disponibili.
Registrare l'indicatore iniziale, gli account interessati, gli indirizzi IP sospetti, le modifiche alle regole delle caselle di posta, gli eventi di autenticazione, i messaggi fraudolenti, i tentativi di pagamento, le azioni di contenimento, la reimpostazione delle credenziali, i sistemi sottoposti a verifica e le notifiche inviate. Ciò consente di creare una documentazione tecnica utile per future indagini e aiuta a individuare i punti in cui i controlli hanno fallito.
La revisione finale dovrebbe fornire una risposta a diverse domande di carattere pratico:
La risposta agli attacchi BEC è più efficace quando questi vengono affrontati contemporaneamente come incidenti relativi all’identità, all’infrastruttura, alla sicurezza finanziaria e alle comunicazioni. È necessario isolare l’account, eliminare la persistenza, limitare l’accesso, proteggere i processi finanziari, rivedere i controlli di dominio, conservare le prove e verificare le istruzioni importanti tramite un canale che non sia controllato dalla casella di posta compromessa.
Qual è il primo passo da compiere in caso di compromissione dell'account e-mail aziendale?
Isolare l'account compromesso. Limitarne l'accesso, revocare le sessioni attive e aggiornare i token, quindi reimpostare la password e rimuovere eventuali metodi di autenticazione a più fattori (MFA) sconosciuti, autorizzazioni OAuth e regole della posta in arrivo.
Il DMARC blocca gli attacchi BEC?
DMARC impedisce agli hacker di falsificare il tuo dominio, ma non può impedire l'invio di messaggi provenienti da una casella di posta effettivamente compromessa, poiché tali messaggi superano l'autenticazione. Per prevenire il furto di account sono necessari anche controlli a livello di identità.
È sufficiente reimpostare la password dopo che un account e-mail è stato compromesso?
No. Gli autori degli attacchi possono mantenere l'accesso tramite sessioni attive, token di aggiornamento, consenso dell'app OAuth, metodi MFA aggiunti e regole di inoltro. È necessario revocare tutti questi elementi contestualmente alla reimpostazione della password.