Przewodnik po uwierzytelnianiu wiadomości e-mail firmy AppRiver (Zix): SPF, DKIM i DMARC

Ostatnia aktualizacja:
5 czas czytania: 5 minut

Ostatnia aktualizacja:
Kluczowe wnioski
Jeśli Twoja organizacja korzysta z rozwiązań AppRiver (obecnie należących do Zix) w zakresie bezpieczeństwa poczty elektronicznej w chmurze, hostowanego serwera Exchange lub bezpiecznego przekazywania wiadomości wychodzących, Twoje wiadomości są wysyłane za pośrednictwem infrastruktury dostarczania EdgePilot firmy AppRiver.
Bez zweryfikowanego upoważnienia DNS systemy odbiorcze poczty (takie jak Google i Yahoo) nie są w stanie potwierdzić, że Twoja domena upoważniła firmę AppRiver do przekazywania wiadomości w Twoim imieniu. Wdrożenie spójnej polityki SPF, DKIM i DMARC stanowi kryptograficzny dowód autentyczności wiadomości, zapobiega podszywaniu się pod domenę i zapewnia niezawodne dostarczanie wiadomości do skrzynki odbiorczej.
Jeśli firma AppRiver obsługuje przekazywanie wiadomości wychodzących lub hostowany serwer Exchange dla Twojej domeny, skonfigurowanie tych protokołów uwierzytelniania zapewnia kluczowe zabezpieczenia operacyjne:
SPF określa, które zakresy adresów IP i serwery pocztowe mają uprawnienia do wysyłania wiadomości przy użyciu nazwy Twojej domeny. Firma AppRiver wykorzystuje infrastrukturę EdgePilot do routingu ruchu wychodzącego.
Jeśli Twoja domena nie posiada aktywnego wpisu SPF w systemie DNS, utwórz nowy rekord TXT w konsoli zarządzania DNS (np. Cloudflare, GoDaddy, Route 53):
v=spf1 include:edgepilot.com ~all
(Uwaga: Zalecamy użycie opcji ~all (soft fail) podczas wstępnego wdrażania zamiast opcji -all, aby zapewnić nieprzerwane dostarczanie poczty podczas inwentaryzacji wszystkich źródeł wysyłających).
Jeśli Twoja domena wysyła już wiadomości e-mail za pośrednictwem innych platform (takich jak Microsoft 365, Google Workspace lub Amazon SES), nigdy nie publikuj drugiego rekordu SPF. Opublikowanie wielu rekordów SPF typu TXT stanowi naruszenie standardowych specyfikacji RFC i skutkuje natychmiastowym błędem PermError.
Zamiast tego edytuj istniejący wpis TXT i wstaw frazę „include:edgepilot.com” tuż przed znakiem zamykającym:
v=spf1 include:spf.protection.outlook.com ~all
v=spf1 include:spf.protection.outlook.com include:edgepilot.com ~all
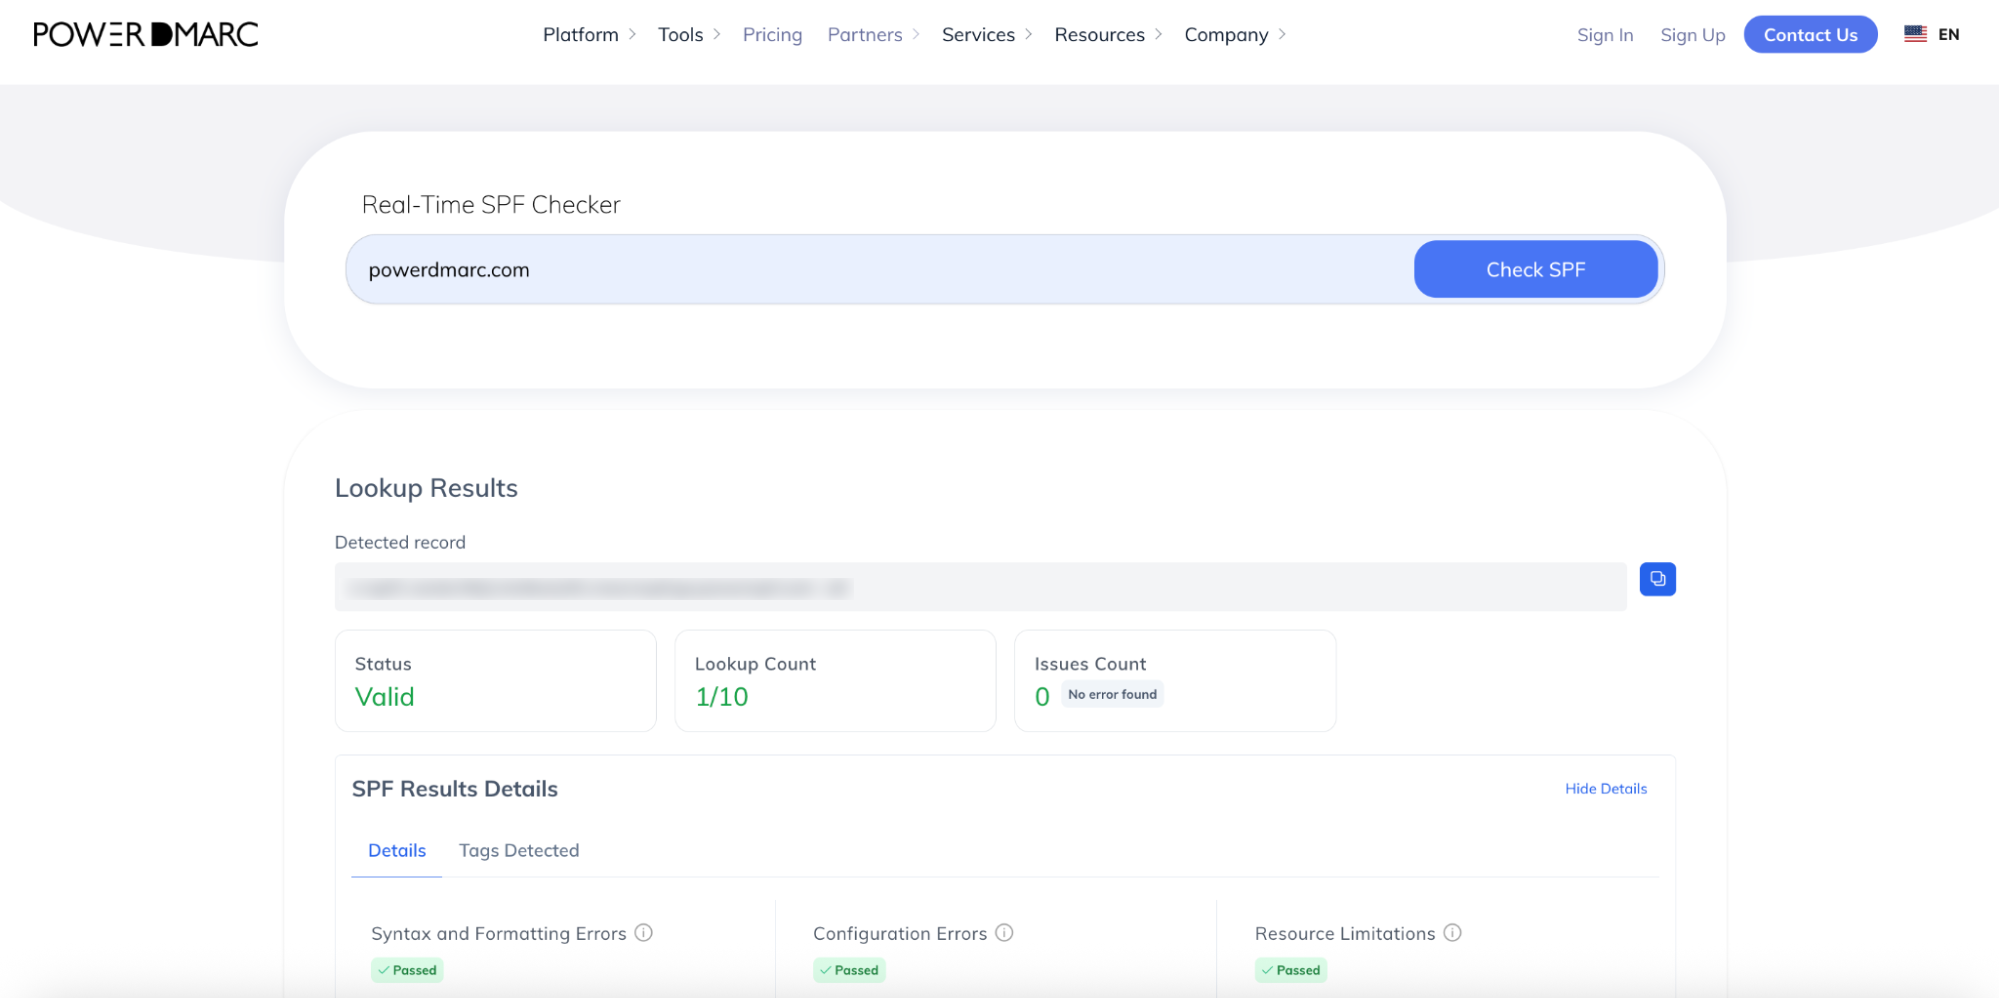
Wskazówka dla profesjonalistów: Zwracaj uwagę na liczbę zapytań DNS. Protokół SPF dopuszcza maksymalnie 10 zapytań DNS. Jeśli Twoja organizacja korzysta z wielu narzędzi do marketingu wychodzącego lub obsługi transakcji, rozważ skorzystanie z usługi Hosted SPF / SPF Flattening firmy PowerDMARC, aby zredukować liczbę zapytań i zapobiec niepowodzeniom w uwierzytelnianiu. W dowolnym momencie możesz sprawdzić aktualną liczbę zapytań za pomocą narzędzia do sprawdzania SPF firmy PowerDMARC.
DKIM zapewnia kryptograficzną gwarancję, że wiadomość e-mail pochodzi z Twojej domeny i nie została zmieniona podczas przesyłania. Podczas gdy SPF uwierzytelnia serwer wysyłający, DKIM podpisuje nagłówki oraz treść samej wiadomości.
AppRiver koordynuje unikalne pary kluczy kryptograficznych na poziomie poszczególnych kont.
1. Skontaktuj się z zespołem pomocy technicznej AppRiver (za pośrednictwem portalu administracyjnego lub pod adresem [email protected]).
2. Złóż wniosek o spersonalizowane podpisywanie DKIM dla swojej domeny nadawczej.
3. Zespół wsparcia zapewni Ci:
Po otrzymaniu danych dotyczących selektora i klucza zaloguj się do serwisu swojego dostawcy usług DNS i dodaj wymagany wpis:
v=DKIM1; k=rsa; p=[klucz publiczny dostarczony przez appriver]
(Uwaga dla użytkowników Cloudflare: Jeśli firma AppRiver udostępnia rekord CNAME, należy upewnić się, że status proxy jest ustawiony na „Tylko DNS” (szara chmura), aby uniknąć błędów uwierzytelniania).
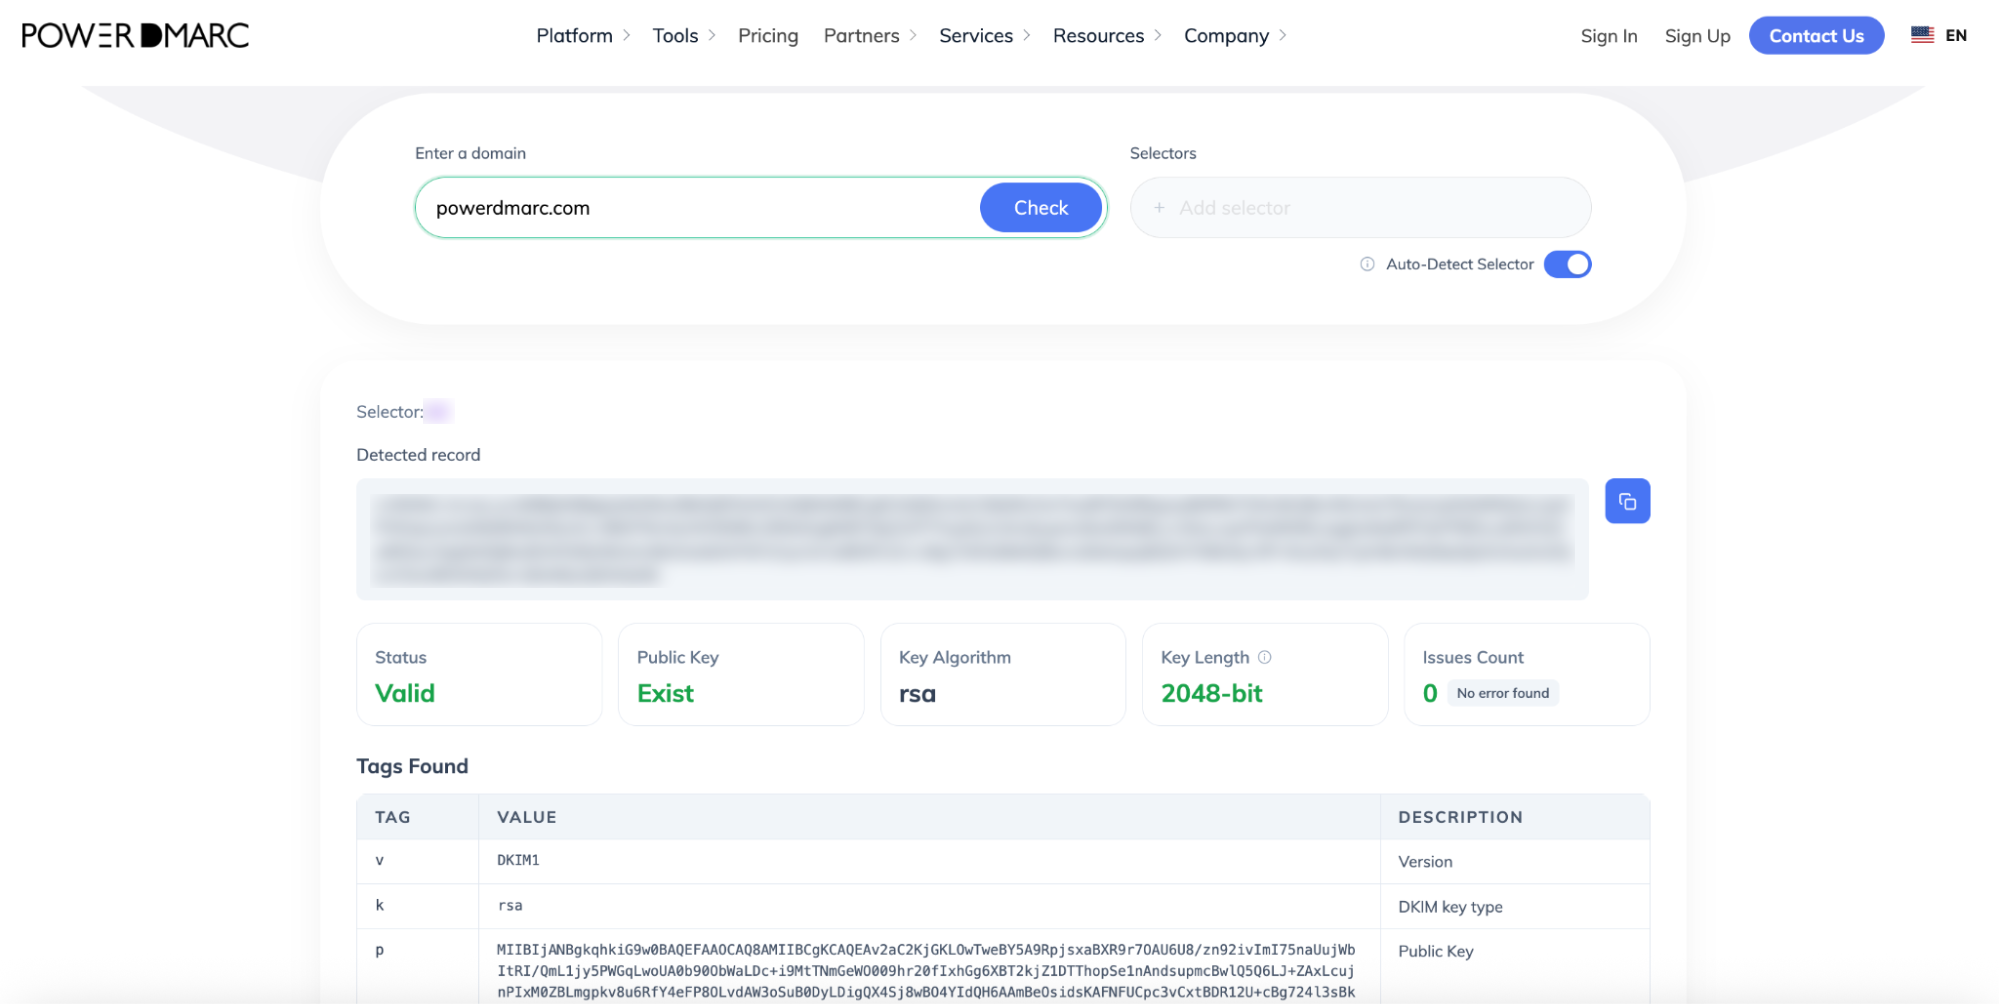
Poinformuj dział pomocy technicznej AppRiver o opublikowaniu rekordu DNS, aby mógł wyłączyć podpisywanie wiadomości wychodzących dla Twojego konta. Po potwierdzeniu skorzystaj z narzędzia do sprawdzania DKIM firmy PowerDMARC, aby upewnić się, że selektor jest poprawnie rozpoznawany.
Po skonfigurowaniu SPF i DKIM należy wdrożyć protokół DMARC. Protokół DMARC określa, w jaki sposób serwery pocztowe odbierające wiadomości mają postępować z wiadomościami przychodzącymi, które nie przeszły weryfikacji SPF lub DKIM, zapewniając pełny wgląd w aktywność domeny.
Skorzystaj z bezpłatnego generatora rekordów DMARC firmy PowerDMARC, aby utworzyć swój rekord początkowy.
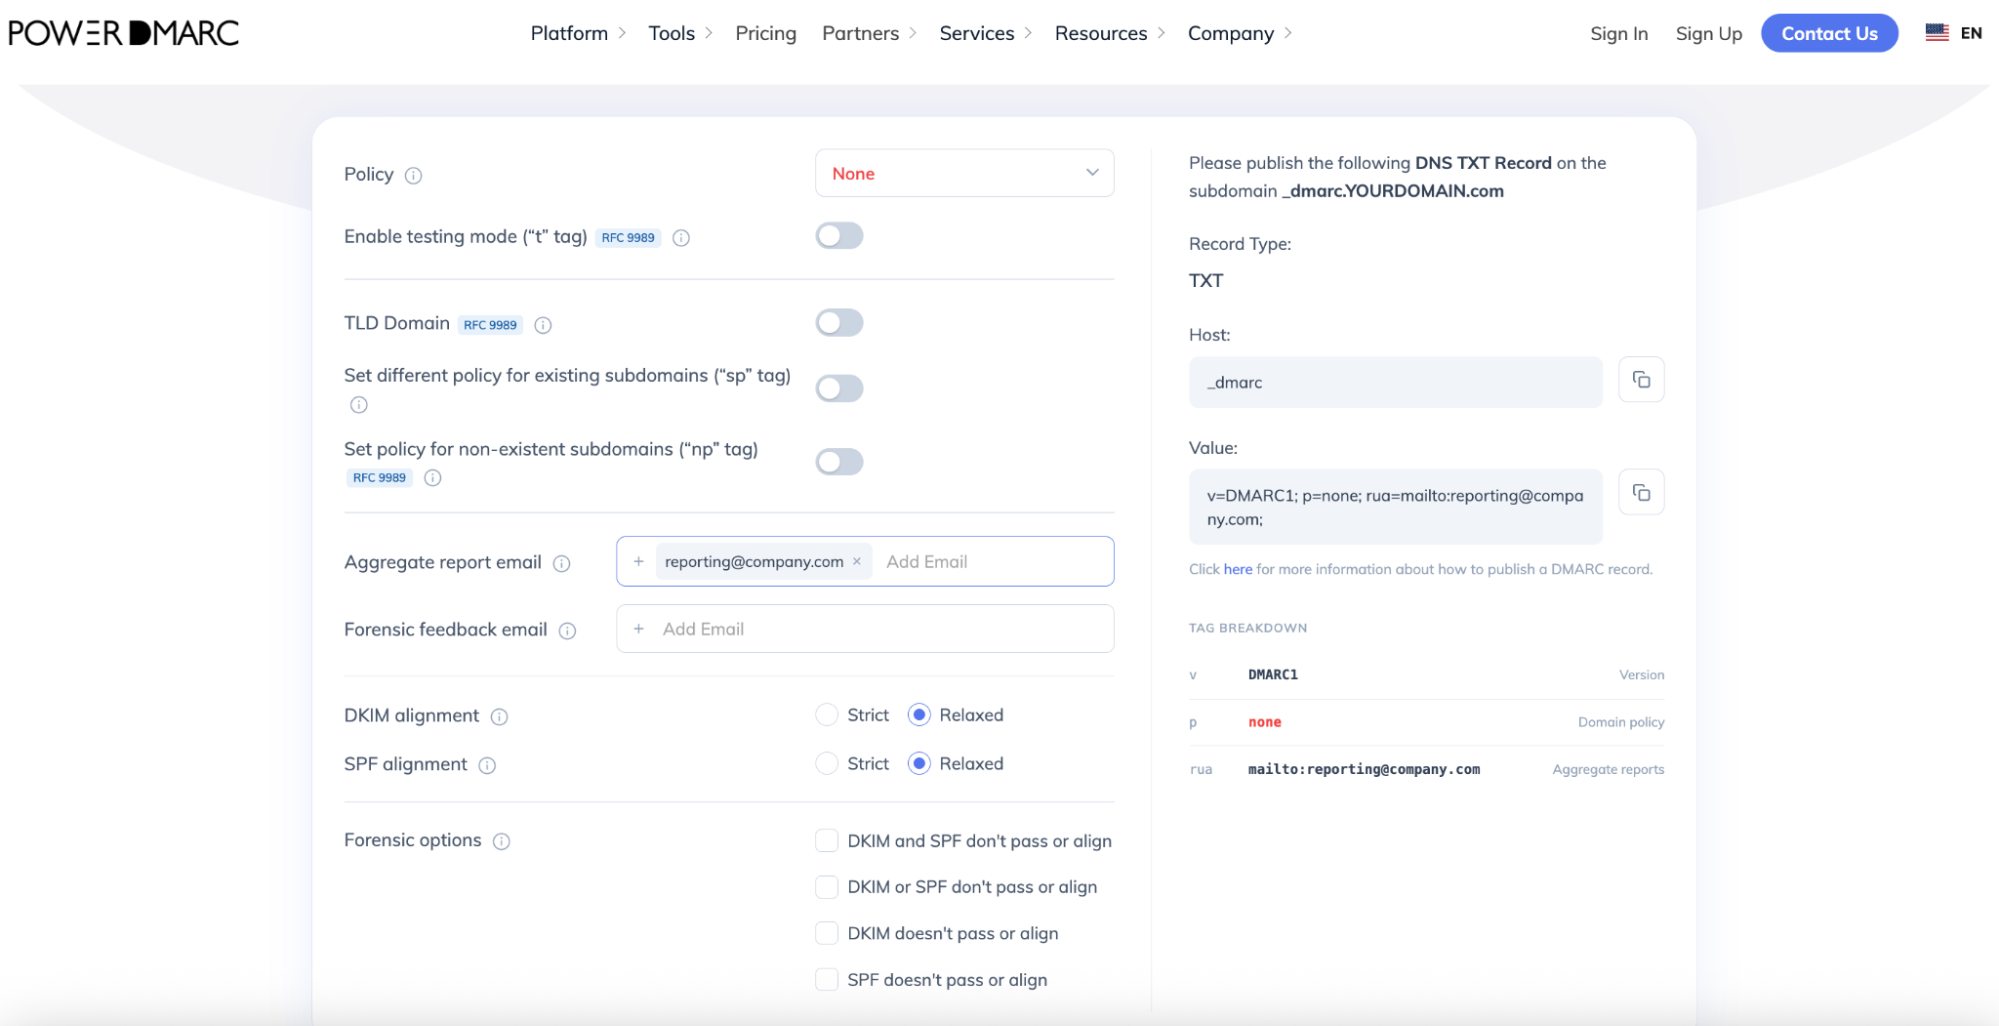
1. Przejdź do ustawień DNS i utwórz nowy wpis:
2. Zapisz swój wpis.
Ustawienie początkowe „p=none” pozwala monitorować wszystkie wiadomości e-mail wysyłane w imieniu Twojej domeny bez odrzucania ani umieszczania w kwarantannie legalnych wiadomości służbowych w trakcie finalizowania konfiguracji.
Globalne rozprzestrzenienie się zmian w systemie DNS może trwać od 15 minut do 24–48 godzin.
1. Przeprowadź kontrolę stanu domeny: Sprawdź poprawność opublikowanych rekordów za pomocą bezpłatnego narzędzia DMARC Record Checker firmy PowerDMARC.
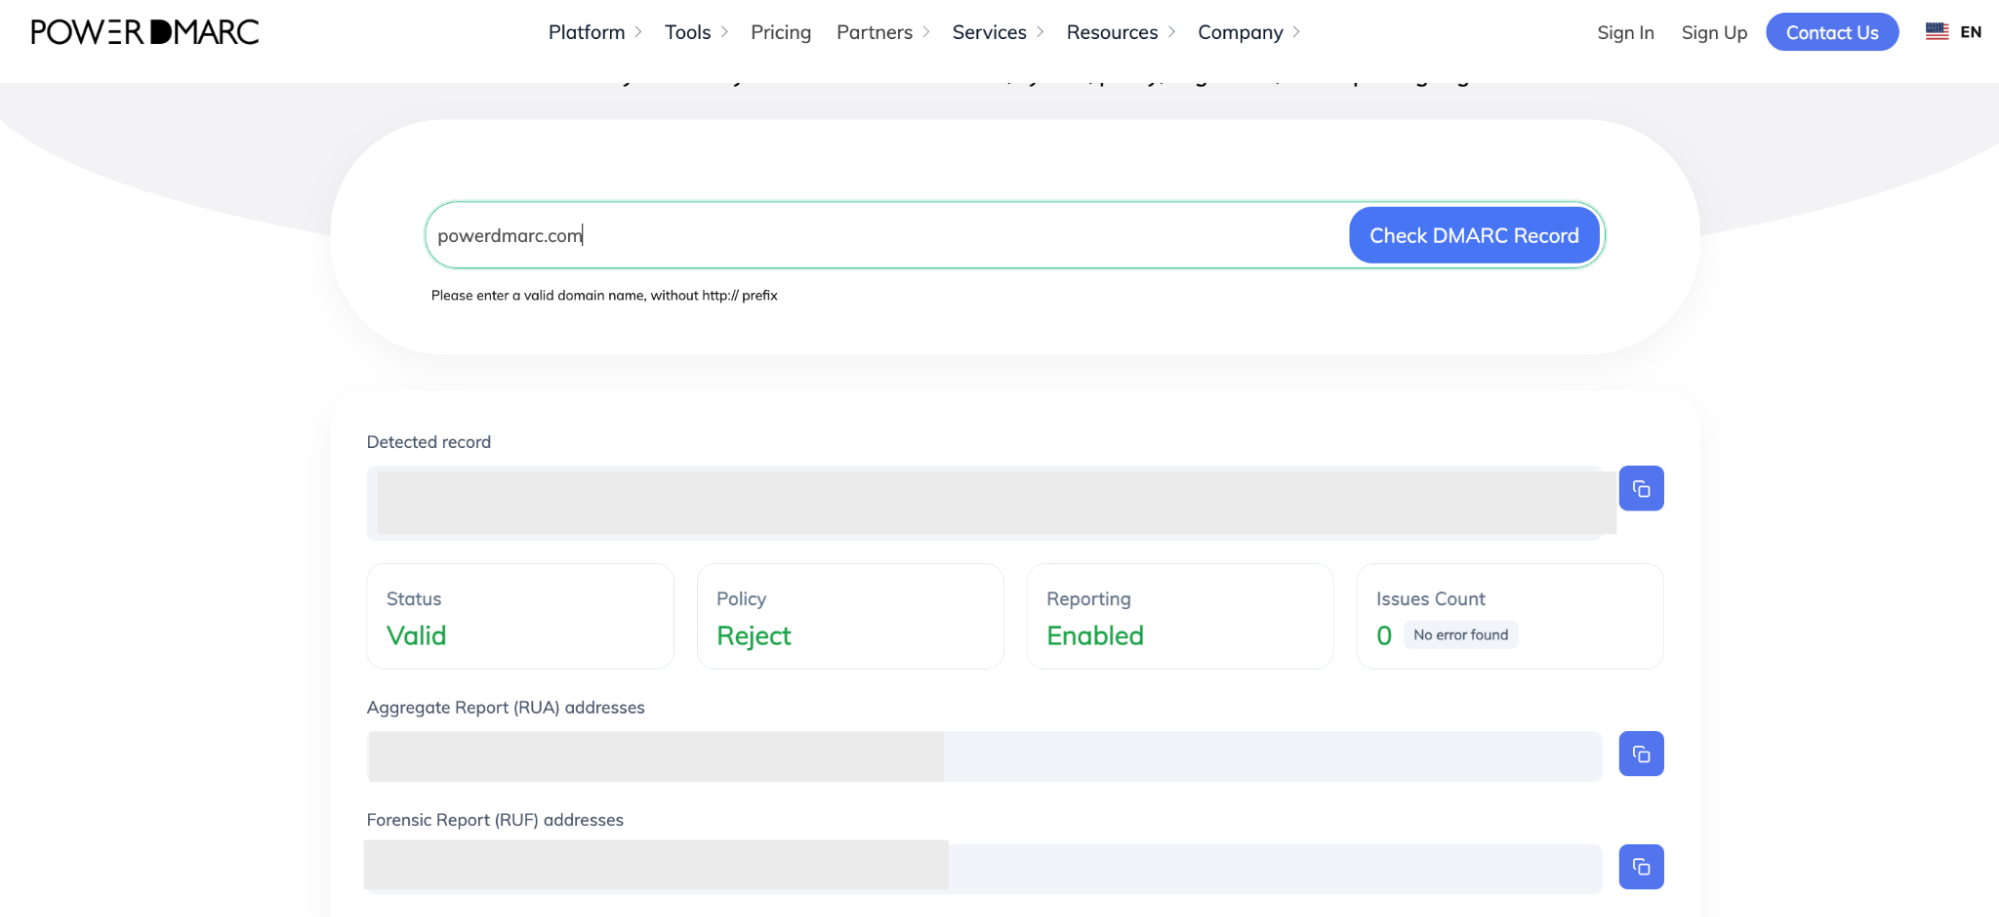
2. Wyślij testową wiadomość e-mail na żywo: Wyślij testową wiadomość e-mail za pośrednictwem usługi wysyłkowej AppRiver na konto zewnętrzne (np. Gmail).
3. Sprawdź nagłówki wiadomości: Otwórz surowe nagłówki („Pokaż oryginał”) i sprawdź pole „Authentication-Results”:
Gdy zbiorcze raporty PowerDMARC potwierdzą, że 100% Twojego prawidłowego ruchu wychodzącego przesyłanego za pośrednictwem AppRiver i innych narzędzi konsekwentnie spełnia wymagania SPF i DKIM, możesz przejść do etapu egzekwowania:
Chcesz zapewnić maksymalne bezpieczeństwo swojej poczty elektronicznej? PowerDMARC pomaga organizacjom w płynnym monitorowaniu strumieni wiadomości wychodzących z AppRiver, eliminowaniu ograniczeń związanych z wyszukiwaniem rekordów SPF dzięki automatycznemu spłaszczaniu oraz bezpiecznym przejściu na pełne egzekwowanie standardu DMARC.
Skontaktuj się z naszym zespołem lub umów się już dziś na prezentację PowerDMARC, aby zabezpieczyć komunikację w Twojej firmie!