Czym jest filtrowanie DNS i jak działa?
przez
Ostatnia aktualizacja:
10 czas czytania: 10 minut


przez
Ostatnia aktualizacja:
Kluczowe wnioski
Każda współczesna interakcja internetowa rozpoczyna się od translacji adresu. Gdy pracownik klika link w wiadomości e-mail lub wpisuje adres URL w pasku adresu, urządzenie klienckie musi najpierw przekształcić tę przyjazną dla użytkownika nazwę w adres IP umożliwiający routing.
Atakujący wykorzystują tę podstawową zależność na każdym etapie włamania. Nieuczciwi aktorzy wykorzystują nowo utworzone nazwy hostów do pozyskiwania danych uwierzytelniających, konfigurują domeny algorytmiczne w celu koordynowania botnetów oraz tworzą kanały wychodzące w celu wycieku poufnych baz danych.
Wdrożenie filtrowania DNS zapewnia organizacjom skuteczną linię obrony na wczesnym etapie. Dzięki analizie żądań dotyczących miejsc docelowych już na etapie wyszukiwania, a nie dopiero po rozpoczęciu pobierania plików, zespoły mogą neutralizować poważne zagrożenia pochodzące z Internetu, zanim dane z sieci dotrą do urządzenia końcowego.
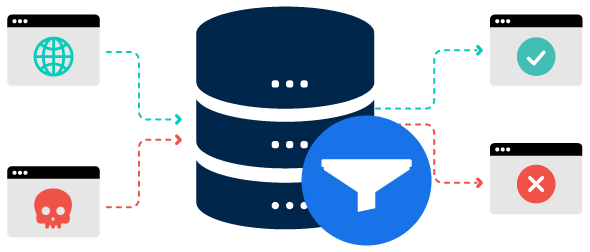
Filtrowanie DNS to mechanizm zabezpieczający, który analizuje zapytania kierowane do systemu nazw domenowych (DNS) w celu zablokowania dostępu do złośliwych, nieautoryzowanych lub naruszających zasady nazw hostów, zanim zostanie nawiązane połączenie internetowe. Dzięki porównywaniu wyników wyszukiwania z bazami danych zagrożeń oraz kategoriami dopuszczalnego użytkowania mechanizm ten uniemożliwia urządzeniom nawiązywanie połączeń ze szkodliwymi stronami internetowymi.
Mechanizm ten działa na poziomie aplikacji i routingu, stanowiąc fundament sieci internetowej. Ponieważ decyzje dotyczące dostępu są podejmowane podczas rozpoznawania nazw hostów, użytkownicy nigdy nie ładują złośliwych skryptów, nie trafiają na strony phishingowe ani nie nawiązują połączeń z nieautoryzowaną infrastrukturą zdalną.
System nazw domenowych (DNS) pełni rolę głównej usługi katalogowej w Internecie, przekształcając nazwy hostów, takie jak example.com, na numeryczne adresy docelowe, np. 192.0.2.1. Za każdym razem, gdy urząd końcowe inicjuje żądanie sieciowe, wysyła zapytanie do wyznaczonego rekurencyjnego serwera DNS. Jeśli chcesz zgłębić podstawowe mechanizmy działania sieci, zapoznaj się z naszym wyczerpującym omówieniem „Czym jest serwer DNS” wyjaśnia, w jaki sposób systemy te obsługują wyszukiwania.
W standardowym środowisku sieciowym bez filtrów zabezpieczających serwer nazw wyszukuje autorytatywne wpisy w hierarchii internetowej i zwraca rzeczywisty adres IP bezpośrednio klientowi wysyłającemu żądanie.
Po włączeniu filtrowania DNS rekurencyjny serwer rozpoznawczy wprowadza automatyczny punkt kontroli do standardowego cyklu rozpoznawania:
Na najbardziej podstawowym poziomie administracyjnym filtrowanie DNS opiera się na wyraźnie określonych listach dozwolonych i zablokowanych adresów.
Filtrowanie oparte na kategoriach pozwala zespołom ds. bezpieczeństwa regulować dostęp do całych segmentów sieci bez konieczności ręcznego wyszukiwania poszczególnych nazw domen. Silniki usługowe przypisują domeny do ustrukturyzowanych kategorii, takich jak treści dla dorosłych, nielegalne gry hazardowe, serwisy streamingowe wymagające dużej przepustowości, sieci wymiany plików typu peer-to-peer, platformy społecznościowe oraz nowo wykryte nazwy hostów.
Administratorzy sieci konfigurują jednolite zasady dostępu zgodne z wymaganiami organizacji. Przedsiębiorstwo może ograniczyć przechowywanie plików multimedialnych o charakterze prywatnym oraz strumieniowe przesyłanie treści wideo w czasie trwania zmiany roboczej, aby zachować przepustowość sieci. Jednocześnie organizacje mogą egzekwować rygorystyczne zasady bezpiecznego korzystania z Internetu na wszystkich zasobach firmowych, aby zapewnić zgodność ze standardami operacyjnymi i regionalnymi przepisami dotyczącymi miejsca pracy.
Współcześni przeciwnicy rzadko pozostawiają statyczne zasoby internetowe w sieci na tyle długo, by można je było wykryć za pomocą ręcznych list blokujących. Osoby zajmujące się phishingiem wykorzystują dynamiczne, zautomatyzowane silniki kampanii, natomiast zaawansowane rodziny złośliwego oprogramowania stosują algorytmy generowania domen (DGA), aby codziennie przeglądać tysiące algorytmicznie generowanych domen w celu zlokalizowania działającej infrastruktury dowodzenia i kontroli.
Aby przeciwdziałać wektorom płynnym, nowoczesne rozwiązania filtrujące wykorzystują ciągłe strumienie danych dotyczących zagrożeń:
Ponieważ rozpoznawanie zagrożeń odbywa się przed rozpoczęciem sesji aplikacji, filtrowanie pozwala zneutralizować szeroki wachlarz współczesnych zagrożeń dla cyberbezpieczeństwa. Zapoznanie się z obszernym katalogiem rodzajów ataków na system DNS pokazuje, jak istotne dla odporności obwodu zewnętrznego jest solidne zarządzanie domenami.
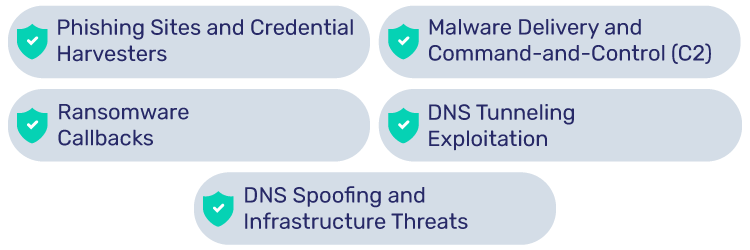
Phishing pozostaje głównym sposobem przejęcia danych uwierzytelniających i początkowego włamania do sieci firmowej. Atakujący wysyłają fałszywe powiadomienia, kierując odbiorców na strony wyglądające jak oryginalne, których celem jest pozyskanie kluczy uwierzytelniających, danych sesji i haseł. Filtrowanie DNS identyfikuje złośliwe adresy docelowe i wyświetla stronę blokującą, uniemożliwiając pracownikom podawanie danych uwierzytelniających do kont, nawet jeśli podstępna wiadomość e-mail ominie zabezpieczenia skrzynki odbiorczej na obwodzie sieci.
Programy typu „dropper”, złośliwe makra oraz pobieranie typu „drive-by” w znacznym stopniu opierają się na wychodzących żądaniach DNS w celu pobrania ładunków drugiego etapu. Ponadto, gdy urządko końcowe zostanie zainfekowane lokalnie, zainstalowane w nim tylne drzwi muszą komunikować się z węzłami dowodzenia atakujących w celu przyjmowania zadań operacyjnych i otrzymywania skryptów. Filtrujące serwery DNS odrzucają żądania wyszukiwania skierowane do znanych węzłów C2, skutecznie uniemożliwiając złośliwemu plikowi binarnemu uzyskanie przyczółka.
Przed rozpoczęciem szyfrowania plików lokalnych nowoczesne odmiany oprogramowania ransomware często wysyłają zapytania do zdalnych serwerów zarządzających w celu potwierdzenia pomyślnego wykrycia sieci, wymiany kluczy szyfrujących oraz koordynacji przygotowania danych do szyfrowania. Zablokowanie rozpoznawania domen służących do wymiany kluczy często całkowicie wstrzymuje proces szyfrowania, dając pracownikom działu bezpieczeństwa cenny czas na wykrycie zainfekowanego komputera i odizolowanie go od wspólnej pamięci masowej przedsiębiorstwa.
Twórcy złośliwego oprogramowania regularnie wykorzystują port 53 do wycieku skradzionych danych oraz przekazywania danych operacyjnych ukrytych w rekurencyjnych zapytaniach o adresy. Ponieważ tradycyjne zapory sieciowe pozostawiają port 53 otwarty, aby zapobiec zakłóceniom w działaniu, niesprawdzone zapytania z łatwością przechodzą bez ograniczeń. Specjalistyczne serwery rozpoznające zagrożenia wykrywają nietypowe długości zapytań, ciągi znaków o wysokiej entropii oraz nieregularną częstotliwość zapytań, skutecznie powstrzymując próby kradzieży danych.
Atakujący wykorzystują również niezabezpieczone ścieżki rozpoznawania nazw, aby zafałszować zawartość lokalnych pamięci podręcznych i przekierować ruch internetowy na fałszywe strony docelowe. Zrozumienie ryzyka strukturalnego związanego z fałszowania adresów DNS pokazuje, dlaczego weryfikacja autentyczności domen oraz połączenie filtrujących serwerów rozdzielczych z mechanizmami podpisów kryptograficznych ma kluczowe znaczenie dla długoterminowej stabilności działania systemu.
Wdrożenie filtrów rozdzielczości niesie ze sobą szereg bezpośrednich korzyści funkcjonalnych w porównaniu z bardziej obciążającymi agentami do kontroli punktów końcowych oraz konwencjonalnymi urządzeniami typu firewall. Zgodnie z uznanymi najlepsych praktyk w zakresie bezpieczeństwa DNS pomaga sieciom osiągnąć następujące korzyści operacyjne:
Chociaż filtrowanie DNS zapewnia szeroki zakres ochrony, projektanci sieci powinni zdawać sobie sprawę z jego ograniczeń strukturalnych, aby uniknąć powstawania martwych punktów.
Architektury bezpieczeństwa często łączą w sobie wiele nakładających się na siebie warstw ochronnych. Zrozumienie, w jaki sposób każda z tych warstw analizuje ruch sieciowy, pomaga zespołom wyeliminować kosztowne nadmiarowości infrastrukturalne.
| Cechy / Atrybuty | Filtrowanie DNS | Secure Web Gateway (SWG) | Zapora sieciowa nowej generacji (NGFW) |
|---|---|---|---|
| Warstwa kontrolna | Wyszukiwanie aplikacji (warstwa DNS, port 53/853) | Sesja aplikacyjna (warstwa 7, HTTP/HTTPS) | Transport i sieć (warstwy 3, 4 i 7) |
| Widoczność danych | Tylko żądana nazwa domeny | Pełny ciąg adresu URL, treść strony, treści plików | Nagłówki pakietów, porty, protokoły, tabele stanów |
| Konieczność odszyfrowania | Nie jest wymagane | Wymaga aktywnego odszyfrowywania SSL/TLS | Opcjonalna dogłębna analiza pakietów |
| Wpływ na wydajność | Niezwykle niski (czas oceny poniżej milisekundy) | Umiarkowane do wysokiego (obciążenie związane z proxy sesji) | Zmienna zależna od złożoności zestawu reguł |
| Złożoność wdrożenia | Proste (przekierowanie serwera nazw) | Umiarkowane (ustawienia serwera proxy lub skrypty PAC) | Wysoki (routing fizyczny lub wirtualny w trybie inline) |
| Główny przypadek użycia | Szerokie blokowanie linii bazowej i unikanie zagrożeń | Dogłębne skanowanie plików, DLP oraz kontrola ścieżek | Izolacja portów, filtrowanie z uwzględnieniem stanu, segmentacja |
Organizacje mogą wybierać spośród kilku modeli wdrożenia w zależności od mobilności pracowników oraz wymagań dotyczących infrastruktury fizycznej.
Architektury oparte na chmurze stanowią najpopularniejszy model wdrażania w nowoczesnych środowiskach korporacyjnych. Przedsiębiorstwo kieruje swoje przekaźniki upstream do sieci resolverów typu anycast obsługiwanych przez wyspecjalizowanego dostawcę rozwiązań bezpieczeństwa. Dostawca zarządza kanałami informacji o zagrożeniach, aktualizuje klasyfikacje kategoryczne oraz obsługuje zapytania z globalnych punktów obecności, odciążając lokalny personel IT od obowiązków związanych z konserwacją sprzętu.
Instytucje o wysokim poziomie bezpieczeństwa, organizacje rządowe oraz podlegające ścisłej regulacji przedsiębiorstwa finansowe często korzystają z dedykowanych, lokalnych serwerów rozdzielających z pamięcią podręczną. W tym modelu wdrożenia fizyczne urządzenia lub lokalne maszyny wirtualne obsługują wewnętrzne wyszukiwania, stosując lokalne zasady i zapisane w pamięci podręcznej informacje o zagrożeniach przed wysłaniem zapytania do nadrzędnych serwerów korzeniowych. Gwarantuje to pełną kontrolę nad poufnymi zapisami zapytań.
Przejście na pracę zdalną i hybrydową oznacza, że firmowe laptopy rutynowo działają poza zasięgiem routerów biurowych. Agenty roamingowe to lekkie narzędzia programowe instalowane na zarządzanych urządzeniach końcowych w celu przechwytywania ruchu z lokalnych kart sieciowych. Zapewniają one, że wszystkie zapytania DNS są kierowane zgodnie z polityką obronną organizacji dotyczącą serwerów DNS, niezależnie od tego, czy użytkownik łączy się z kampusu przedsiębiorstwa, sieci domowej, czy niezabezpieczonego publicznego punktu dostępowego.
Małe biura, oddziały i punkty sprzedaży często zapewniają bezpieczeństwo bezpośrednio na poziomie bramy dostępowej. Administratorzy konfigurują oprogramowanie sprzętowe lokalnego routera tak, aby rozsyłało rekurencyjne serwery nazw zabezpieczające za pośrednictwem dzierżaw DHCP. Każdy telefon, stacja robocza, terminal kasowy oraz smartfon gościa łączący się z lokalną siecią Wi-Fi automatycznie uzyskuje ochronę bez konieczności ręcznej konfiguracji.
Wybór skutecznego rozwiązania wymaga oceny podstawowych możliwości technologicznych, wykraczającej poza deklaracje marketingowe. Zespoły ds. bezpieczeństwa i osoby odpowiedzialne za zamówienia powinny wziąć pod uwagę następujące kryteria techniczne:
Filtrowanie DNS i uwierzytelnianie poczty elektronicznej działają na przeciwstawnych, ale uzupełniających się krańcach obwodu ataku organizacji.
Filtrowanie DNS chroni pracowników podczas nawiązywania połączeń z zewnętrznymi serwerami. Gdy pracownik przypadkowo kliknie fałszywy adres URL zawarty w wiadomości e-mail typu phishing, moduł filtrujący przechwytuje zapytanie i przerywa połączenie, zanim strona phishingowa zdąży pozyskać dane uwierzytelniające firmy lub zainstalować oprogramowanie szpiegujące.
Jednak filtrowanie ruchu wychodzącego nie jest w stanie chronić klientów, partnerów ani reputacji firmy przed złośliwymi podmiotami podszywającymi się pod firmę. Przestępcy rutynowo podszywają się pod legalne domeny biznesowe, aby wysyłać przekonujące prośby o przekierowanie płatności, podszywać się pod kadrę kierowniczą i podważać zaufanie klientów.
Aby zapobiec fałszowaniu domen, konieczne jest wdrożenie autorytatywnych protokołów ruchu przychodzącego:
Chociaż filtrowanie DNS chroni pracowników przed złośliwymi witrynami w sieci, wdrożenie hostowanego DMARC zapewnia, że nieautoryzowani nadawcy nie będą mogli wykorzystać Twojej domeny do ataków na podmioty zewnętrzne. Prawdziwa odporność domeny wymaga kontroli zarówno nad tym, co rozpoznają Twoi wewnętrzni użytkownicy, jak i nad tym, co globalne serwery pocztowe akceptują w Twoim imieniu.
Czy filtrowanie DNS jest skuteczne w walce z współczesnymi zagrożeniami?
Tak. Badania wskazują, że zdecydowana większość odmian złośliwego oprogramowania i kampanii phishingowych wykorzystuje system nazw domenowych (DNS) na którymś etapie cyklu życia ataku w celu zlokalizowania serwerów, weryfikacji połączeń lub pobrania ładunków złośliwych. Blokowanie zagrożeń na granicy rozdzielczości znacznie ogranicza powierzchnię ataku, na którą narażone jest przedsiębiorstwo.
Czy można ominąć filtrowanie DNS?
Tak. Użytkownicy znający się na technologii lub złośliwe oprogramowanie mogą ominąć podstawowe filtrowanie na poziomie sieci poprzez nawiązanie szyfrowanego połączenia VPN, bezpośrednie wysyłanie zapytań do stałych publicznych adresów IP lub kierowanie ruchu przez nieautoryzowane zewnętrzne serwery rozpoznające nazwy DoH/DoT. Organizacje przeciwdziałają tym sposobom omijania zabezpieczeń poprzez blokowanie portu 53 w kierunku nieznanych miejsc docelowych, ograniczanie nieautoryzowanych portów szyfrowanego DNS oraz uruchamianie zarządzanych agentów roamingowych na całym sprzęcie użytkowników.
Jaka jest różnica między filtrem DNS a pułapką DNS?
Filtr DNS to platforma służąca do wdrażania zasad operacyjnych i zabezpieczeń, która blokuje lub przekierowuje żądania wyszukiwania na podstawie szerokich kategorii lub klasyfikacji zagrożeń, często wyświetlając użytkownikowi stronę blokującą o charakterze edukacyjnym. „Sinkhole” DNS to ukierunkowane rozwiązanie techniczne, które przekierowuje ruch z określonych złośliwych domen na wewnętrzny, nieroutowalny adres lub specjalistyczny serwer przechwytujący; jest ono wykorzystywane przede wszystkim przez badaczy zajmujących się bezpieczeństwem oraz zespoły reagowania na incydenty w celu wykrywania zainfekowanych komputerów i analizowania komunikacji złośliwego oprogramowania.
Czy filtrowanie DNS spowalnia przeglądanie stron internetowych?
Nie. Ponieważ wyszukiwania DNS to niewielkie transakcje tekstowe, nowoczesne serwery DNS w chmurze, korzystające z globalnie rozproszonych sieci Anycast, analizują zapytania i udzielają odpowiedzi w ciągu kilku milisekund. W wielu przypadkach przejście z domyślnego serwera DNS dostawcy usług internetowych na specjalnie zaprojektowaną, zabezpieczającą usługę DNS faktycznie poprawia codzienną wydajność przeglądania stron dzięki zoptymalizowanemu globalnemu routingowi i zaawansowanemu buforowaniu.
Czy są dostępne bezpłatne usługi filtrowania DNS?
Tak. Kilka renomowanych organizacji zajmujących się bezpieczeństwem oraz organizacji non-profit oferuje społeczeństwu bezpłatne usługi ochronne związane z DNS. Dostawcy tacy jak Quad9, Cloudflare (adres 1.1.1.2 zapewniający ochronę przed złośliwym oprogramowaniem) oraz serwery rozpoznające adresy zapewniające bezpieczne przeglądanie zapewniają podstawową ochronę przed znanymi złośliwymi domenami. Jednak przedsiębiorstwa komercyjne i dostawcy usług zarządzanych (MSP) zazwyczaj przechodzą na płatne platformy, aby uzyskać dostęp do szczegółowych kontroli administracyjnych w poszczególnych kategoriach, klientów końcowych z obsługą roamingu, aktywnej integracji z usługą Active Directory oraz długoterminowego rejestrowania audytowego w systemie SIEM.
Filtrowanie DNS stanowi niezbędną pierwszą warstwę nowoczesnych zabezpieczeń obwodowych. Przechwytując połączenia już na etapie rozpoznawania adresów, organizacje chronią pracowników przed stronami docelowymi ataków phishingowych, blokują komunikację złośliwego oprogramowania oraz zachowują kontrolę nad aktywnością sieciową w rozproszonych środowiskach operacyjnych.
Bez regularnego monitorowania drobne zmiany w konfiguracji, nieautoryzowane wpisy DNS lub nieaktualne odnośniki mogą narazić Twoją domenę na przejęcie oraz fałszowanie wiadomości e-mail. Nasze zautomatyzowane rozwiązanie do monitorowania bezpieczeństwa DNS pomaga śledzić zmiany w DNS w czasie rzeczywistym, wykrywać podejrzaną aktywność i chronić domenę przed nieautoryzowanymi zmianami.








 Narzędzie do analizy lokalizacji w skrzynce odbiorczej: dowiedz się, gdzie trafią Twoje e-maile, zanim je wyślesz