Rozwiązania e-mailowe oparte na protokole SMTP i interfejsie API zapewniające większe bezpieczeństwo i lepszą dostarczalność w 2026 roku
przez
Ostatnia aktualizacja:
8 czas czytania: 2 minuty

przez
Ostatnia aktualizacja:
Kluczowe wnioski
Usługa API poczty elektronicznej przenosi procesy resetowania haseł, wysyłanie faktur i kampanie marketingowe do wyspecjalizowanej warstwy dostarczania wiadomości, a wybrany przez Ciebie dostawca decyduje, czy wiadomości te trafią do skrzynki odbiorczej, czy też zostaną odfiltrowane jako fałszywy ruch. W 2026 roku bezpieczeństwo poczty elektronicznej i dostarczalność wiadomości stanowią tę samą dziedzinę: wiadomość, która nie przejdzie weryfikacji SPF, DKIM lub DMARC, jest traktowana jako podejrzana, niezależnie od tego, jak dobry wydaje się czas działania Twojego serwera przekaźnikowego SMTP.
W niniejszym przewodniku omówiono, na co należy zwrócić uwagę przy wyborze bezpiecznej usługi API do obsługi poczty elektronicznej, oraz porównano pięć platform — od dedykowanych warstw uwierzytelniania po w pełni funkcjonalne interfejsy API do wysyłania wiadomości — dzięki czemu można dopasować konfigurację do rzeczywistych potrzeb w zakresie bezpieczeństwa i zgodności z przepisami.
Umieszczenie wiadomości w skrzynce odbiorczej oraz bezpieczeństwo poczty elektronicznej zależą od tych samych trzech protokołów:
Gmail i Yahoo jasno to stwierdziły w 2024 roku, kiedy to obie firmy zaczęły egzekwować stosowanie protokołu DMARC jako wymóg dla wszystkich nadawców wysyłających ponad 5 000 wiadomości e-mail dziennie. Wiadomość, która nie przejdzie tych kontroli, jest filtrowana jako podejrzana, niezależnie od tego, jak bez zarzutu wygląda infrastruktura nadawcza, z której pochodzi.
Technologie BIMI i MTA-STS idą jeszcze dalej. BIMI wyświetla zweryfikowane logo nadawcy w skrzynce odbiorczej po wdrożeniu protokołu DMARC. MTA-STS wymusza szyfrowanie TLS dla wiadomości przesyłanych w sieci. Żadna z tych technologii nie działa bez wcześniejszego wdrożenia protokołu DMARC.
Usługa usługa API poczty elektronicznej , która automatycznie konfiguruje SPF i DKIM, rozwiązuje połowę problemu. Druga połowa, czyli egzekwowanie zasad DMARC i widoczność w całej domenie, zazwyczaj wymaga dedykowanej warstwy uwierzytelniającej działającej równolegle.
Raporty DMARC nie ograniczają się wyłącznie do głównego dostawcy usług SMTP lub API. Po wdrożeniu mechanizmu egzekwowania pojawiają się zbiorcze raporty dotyczące wszystkich usług wysyłających wiadomości e-mail z Twojej domeny, w tym systemów CRM, platform e-commerce oraz narzędzi takich jak oprogramowanie do rejestracji wydarzeń , które wysyłają e-maile potwierdzające po rejestracji.
Jeśli któryś z nich nie jest autoryzowany w rekordzie SPF lub nie jest zgodny z DKIM, DMARC traktuje go tak samo jak wiadomość sfałszowaną: powoduje odrzucenie. Częścią prawidłowego wdrożenia DMARC jest sprawdzanie każdej usługi, która wysyła wiadomości w Twoim imieniu, a nie tylko tej, którą celowo skonfigurowałeś.
Przekazywanie SMTP to starsza z tych dwóch metod. W aplikacji należy skonfigurować nazwę hosta, port, nazwę użytkownika i hasło, a dostawca zajmuje się dalszym dostarczaniem wiadomości. Metoda ta działa z niemal każdą aplikacją i nie wymaga żadnego zestawu SDK.
Interfejs API poczty elektronicznej wysyła tę samą wiadomość za pośrednictwem protokołu HTTPS zamiast SMTP. Zapewnia on bogatsze dane dotyczące zdarzeń, obsługuje programowe oznaczanie i blokowanie wiadomości oraz zazwyczaj szybciej integruje się z nowoczesnymi stosami aplikacji. Każdy z omówionych tutaj dostawców obsługuje obie metody, więc wybór zależy zazwyczaj od tego, jak została już zbudowana dana aplikacja, a nie od tego, która metoda jest bezpieczniejsza. Uwierzytelnianie działa w ten sam sposób, niezależnie od tego, która z metod służy do przesyłania wiadomości.
Nie każda usługa API poczty elektronicznej traktuje uwierzytelnianie w ten sam sposób, a różnice te ujawniają się, gdy wiadomość po raz pierwszy trafi do folderu spam zamiast do skrzynki odbiorczej.
Automatyczna konfiguracja uwierzytelniania. SPF, DKIM i DMARC są niezbędne do trafienia do skrzynki odbiorczej. Niektórzy dostawcy konfigurują wszystkie trzy po dodaniu rekordów DNS. Inni przekazują listę rekordów i pozostawiają konfigurację użytkownikowi.
Rozdzielenie strumieni. Wysyłanie wiadomości transakcyjnych i masowych z tej samej puli adresów IP oznacza, że wzrost liczby skarg dotyczących marketingu może negatywnie wpłynąć na dostarczalność wiadomości związanych z resetowaniem hasła. Dostawcy, którzy domyślnie rozdzielają te rodzaje wiadomości, automatycznie chronią Twoje najważniejsze wysyłki.
Certyfikaty zgodności. Certyfikaty SOC 2 typu II i ISO 27001 stanowią podstawowe wymagania, na które zwracają uwagę zespoły ds. zamówień w przedsiębiorstwach. Zgodność z RODO oraz podpisana umowa o przetwarzaniu danych (DPA) mają znaczenie dla każdego dostawcy przetwarzającego dane odbiorców z UE.
Przechowywanie logów i wgląd w dane. Nie da się rozwiązać problemu z dostarczalnością, którego nie widać. Szukaj dostawców, którzy przechowują szczegółowe logi przez co najmniej 30 dni i przedstawiają wyniki w podziale na dostawców skrzynek pocztowych.
Dedykowany adres IP i faza rozgrzewania. Dedykowany adres IP całkowicie izoluje reputację nadawcy, ale wymaga okresu rozgrzewania, zanim osiągnie pełną dostarczalność. Automatyczne rozgrzewanie eliminuje z obowiązków Twojego zespołu ręczny proces trwający od dwóch do czterech tygodni.
| Dostawca | Typ | Najlepsze dla | Cena wywoławcza | Pakiet bezpłatny |
|---|---|---|---|---|
| PowerDMARC | Platforma do uwierzytelniania wiadomości e-mail i zabezpieczania domen | Usługi w zakresie konfiguracji i monitorowania protokołów DMARC, SPF, DKIM, BIMI oraz MTA-STS w modelu hostowanym, a także diagnostyka dostarczalności wiadomości e-mail i bezpieczeństwa domen. | Od 8 USD miesięcznie | Tak |
| Mailtrap | Interfejs API poczty elektronicznej i usługa SMTP | Wysoka skuteczność dostarczania, automatyczne rozdzielanie strumieni oraz konfiguracja uwierzytelniania | 15 USD miesięcznie (10 000 wiadomości e-mail) | 4 000 e-maili miesięcznie, na stałe |
| Twilio SendGrid | Interfejs API poczty elektronicznej i usługa SMTP | Zespoły korporacyjne, które już korzystają z Twilio | 19,95 USD miesięcznie (50 000 wiadomości e-mail) | Tylko 60-dniowa wersja próbna |
| Stempel pocztowy | Interfejs API poczty elektronicznej i usługa SMTP | Szybka wysyłka transakcyjna oraz wysyłka masowa | 15 USD miesięcznie (10 000 wiadomości e-mail) | Tylko wersja próbna |
| Amazon SES | Interfejs API poczty elektronicznej i usługa SMTP | Najniższy koszt jednej wiadomości e-mail dla zespołów korzystających z natywnych usług AWS | 0,10 USD za 1 000 wiadomości e-mail | 3 000 wiadomości e-mail miesięcznie przez pierwsze 12 miesięcy, wyłącznie w usłudze EC2 |
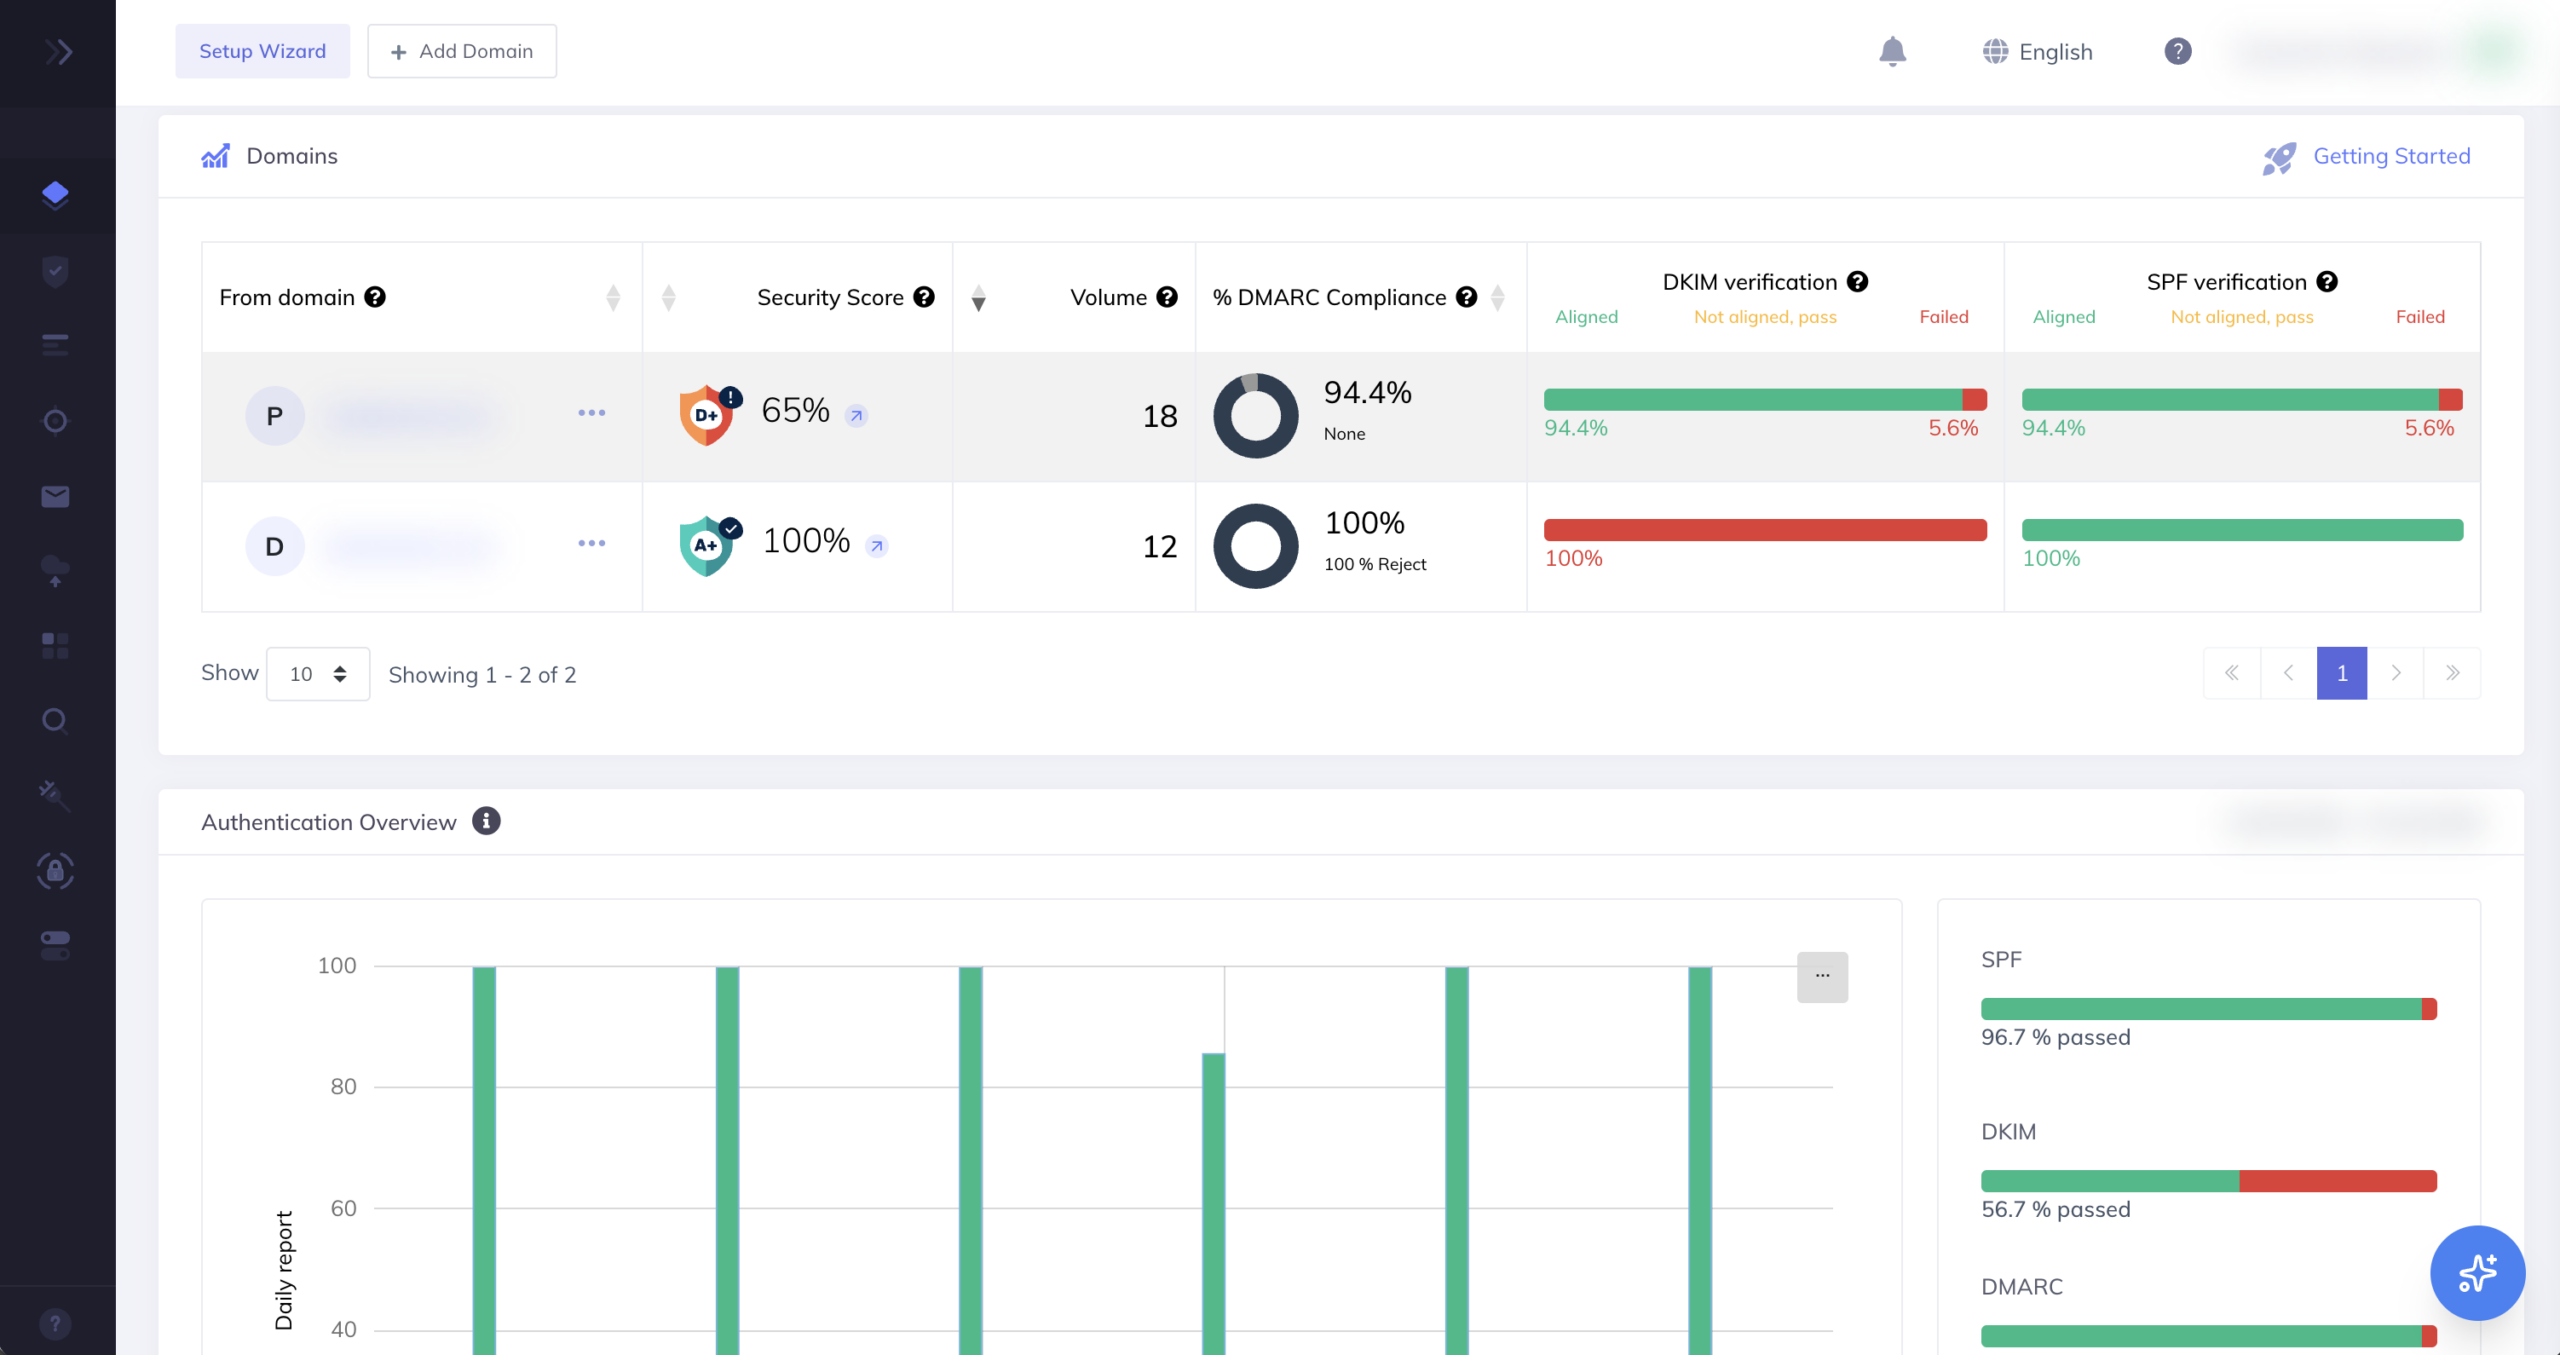
PowerDMARC to platforma służąca do uwierzytelniania wiadomości e-mail i zarządzania bezpieczeństwem domen. Działa ona w połączeniu z dowolnym dostawcą usług SMTP lub API, z którego już korzystasz, i pomaga w egzekwowaniu protokołów uwierzytelniania opartych na systemie DNS, które decydują o tym, czy Twoje wiadomości w ogóle dotrą do adresatów.
Funkcje bezpieczeństwa i uwierzytelniania:
Integracja: PowerDMARC działa poprzez publikowanie rekordów DNS oraz pobieranie raportów zbiorczych i analitycznych za pośrednictwem własnego interfejsu API. Nie ingeruje w Twoją wychodzącą ścieżkę SMTP ani ścieżkę wysyłania przez API, dzięki czemu może działać w połączeniu z Mailtrap, Twilio SendGrid, Postmark, Amazon SES lub dowolnym innym dostawcą bez konieczności zmiany rozwiązania.
Ceny: Bezpłatny pakiet obejmuje podstawowe funkcje monitorowania. Płatne plany zaczynają się od 8 USD miesięcznie.
Najlepsze rozwiązanie dla: Zespoły, które mają już dostawcę usług pocztowych i potrzebują dodatkowo wdrożenia protokołu DMARC, uwierzytelniania na poziomie DNS oraz wglądu w dane dotyczące domeny.
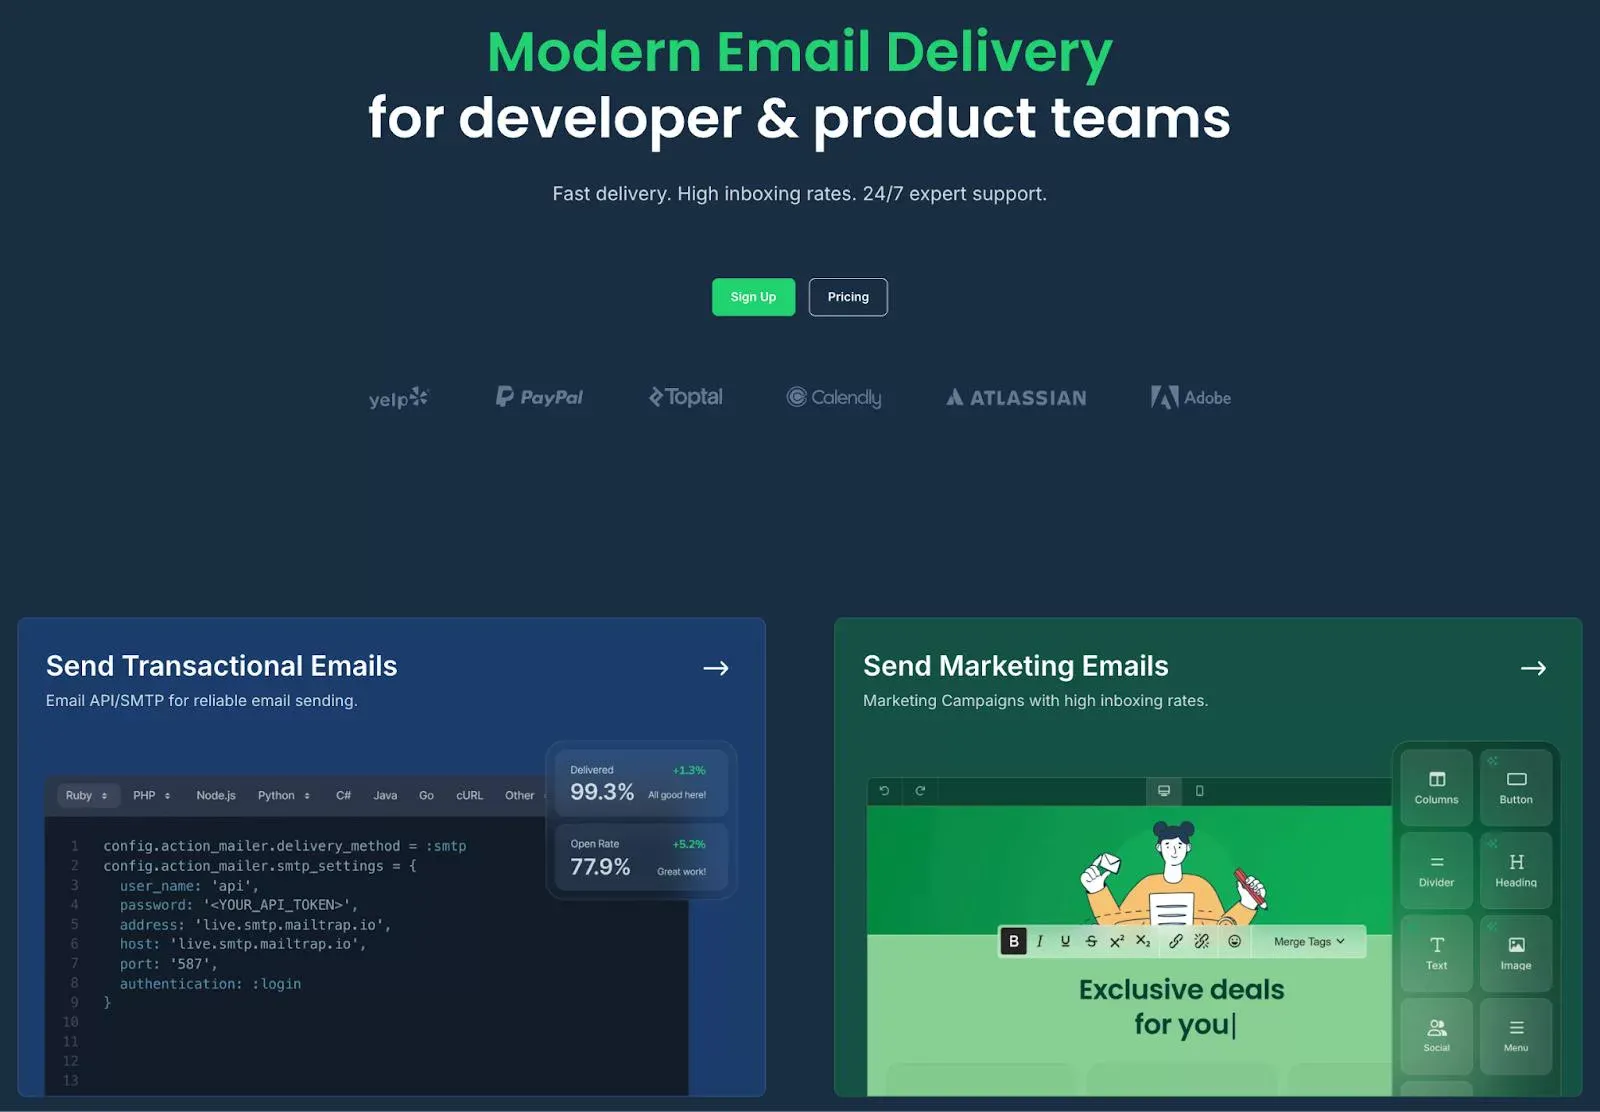
Mailtrap to interfejs API poczty elektronicznej oraz usługa SMTP stworzona z myślą o zespołach programistów i produktowych, które oczekują infrastruktury zapewniającej wysoką skuteczność dostarczania wiadomości oraz automatycznego uwierzytelniania zamiast ręcznej konfiguracji.
Funkcje bezpieczeństwa i uwierzytelniania:
Integracja: Przekazywanie SMTP lub interfejs API REST wraz z oficjalnymi zestawami SDK dla Node.js, PHP, Ruby, Python, Java, .NET, Go i Elixir. Konfiguracja zajmuje około pięciu minut od utworzenia konta do wysłania pierwszej wiadomości.
Ceny: W ramach bezpłatnego pakietu można wysłać 4 000 wiadomości e-mail miesięcznie bez konieczności podawania danych karty kredytowej. Ceny płatnych planów zaczynają się od 15 USD miesięcznie za 10 000 wiadomości e-mail. Plan Business (85 USD miesięcznie) obejmuje dodatkowo dedykowany adres IP oraz monitorowanie reputacji.
Najlepsze rozwiązanie dla: Zespoły, które od samego początku chcą mieć zapewnioną wysoką dostarczalność, separację strumieni i wbudowane uwierzytelnianie, bez konieczności samodzielnego konfigurowania tych funkcji.
Twilio SendGrid to powszechnie stosowany interfejs API do obsługi poczty elektronicznej oraz usługa SMTP, oferowane pod marką Twilio w zakresie rozliczeń i wsparcia technicznego.
Funkcje bezpieczeństwa i uwierzytelniania:
Integracja: Przekazywanie SMTP lub interfejs API REST wraz z oficjalnymi zestawami SDK dla języków Node.js, PHP, Python, Ruby, Java, Go i C#. Dynamiczne szablony po stronie serwera działają w środowisku Handlebars.
Ceny: Stały bezpłatny plan został wycofany w 2025 r. Nowe konta otrzymują 60-dniowy okres próbny z limitem 100 wiadomości e-mail dziennie. Ceny planów płatnych zaczynają się od 19,95 USD miesięcznie za 50 000 wiadomości e-mail.
Najbardziej odpowiednie dla: Zespoły korporacyjne już działające w ekosystemie Twilio, które chcą korzystać z ujednoliconego rozliczania usług e-mail, SMS i połączeń głosowych oraz są w stanie samodzielnie zarządzać podziałem strumieni.
Firma Postmark zyskała renomę dzięki szybkiej dostawie wiadomości transakcyjnych, a obecnie wykracza poza obsługę wyłącznie wiadomości transakcyjnych. Funkcja „Broadcast Message Streams”, wprowadzona w 2020 roku, oraz interfejs API do wysyłki masowej, wprowadzony w 2024 roku, obsługują obecnie wiadomości marketingowe i masowe za pośrednictwem infrastruktury oddzielonej od ruchu transakcyjnego.
Funkcje bezpieczeństwa i uwierzytelniania:
Integracja: Przekazywanie wiadomości SMTP na portach 587 i 465 lub interfejs API REST wraz z zestawami SDK dla Node.js, PHP, Python, Ruby, .NET, Java i Go. Okres przechowywania logów wynosi 45 dni, co stanowi najdłuższy okres na tej liście.
Ceny: Dostępna jest wyłącznie wersja próbna, nie ma stałego bezpłatnego planu. Ceny planów płatnych zaczynają się od 15 USD miesięcznie za 10 000 wiadomości e-mail. Dedykowane adresy IP są dostępne przy wysyłce od 300 000 wiadomości e-mail miesięcznie.
Najlepsze rozwiązanie dla: Zespoły, dla których szybkość realizacji transakcji jest sprawą bezwzględną, a które jednocześnie chcą wysyłać wiadomości masowe bez konieczności wdrażania dodatkowej platformy.
Amazon SES to usługa SMTP i API rozliczana na zasadzie „pay-as-you-go”, przeznaczona dla zespołów już korzystających z AWS, która oferuje najszerszy zakres zgodności spośród wszystkich usług wymienionych na tej liście.
Funkcje bezpieczeństwa i uwierzytelniania:
Integracja: Przekazywanie SMTP lub pełny zestaw SDK AWS, obsługujący niemal wszystkie główne języki programowania. Uruchomienie środowiska produkcyjnego wymaga, oprócz standardowej konfiguracji, skonfigurowania roli IAM.
Ceny: 0,10 USD za 1000 wiadomości e-mail – najniższa stawka podstawowa w tym zestawieniu. Pierwsze 3000 wiadomości e-mail miesięcznie wysyłanych z serwerów EC2 jest bezpłatnych przez pierwsze 12 miesięcy.
Najlepsze rozwiązanie dla: Zespoły korzystające z usług AWS, dysponujące zasobami inżynieryjnymi pozwalającymi na samodzielne wdrożenie funkcji blokowania wiadomości, przetwarzania wiadomości zwrotnych oraz konfiguracji uwierzytelniania, dla których o wyborze decyduje koszt w przeliczeniu na jedną wiadomość e-mail.
Większość zespołów dbających o bezpieczeństwo korzysta ostatecznie z dwóch takich rozwiązań jednocześnie: dostawcy usług wysyłkowych dla warstwy SMTP lub API oraz dedykowanej platformy uwierzytelniającej, która dodatkowo egzekwuje zasady DMARC.
Bezpieczeństwo i dostarczalność nie są odrębnymi kryteriami podczas oceny usługi API poczty elektronicznej. Wiadomość, która nie przechodzi testu DMARC, zostaje odfiltrowana, zanim reputacja Twojego dedykowanego adresu IP lub czas działania serwera SMTP będą miały jakikolwiek wpływ na tę decyzję. Połącz odpowiednie mechanizmy uwierzytelniania z dostawcą usług wysyłkowych, który odpowiada Twoim potrzebom w zakresie wolumenu i zgodności z przepisami, a trafianie do skrzynki odbiorczej stanie się przewidywalnym rezultatem, a nie comiesięczną grą w zgadywanie. Aby zapoznać się z porównaniem skupiającym się wyłącznie na dostawcach SMTP, zajrzyj tutaj porównanie dostawców SMTP.