Czym jest tunelowanie DNS? Ataki, wykrywanie i zapobieganie
przez
Ostatnia aktualizacja:
9 czas czytania: 9 minut

przez
Ostatnia aktualizacja:
Kluczowe wnioski
System nazw domenowych (DNS) pełni rolę podstawowego katalogu internetowego, przekształcając przyjazne dla użytkownika nazwy hostów na adresy IP zrozumiałe dla komputerów. Ponieważ niemal każda aplikacja sieciowa opiera się na rozpoznawaniu nazw, organizacje rutynowo zezwalają na wychodzący ruch DNS przez swoje granice sieciowe przy minimalnej kontroli. Zapory sieciowe, które blokują nieautoryzowane przeglądanie stron internetowych, przesyłanie plików i połączenia SSH, niemal zawsze pozostawiają port 53 całkowicie otwarty.
Osoby stanowiące zagrożenie wykorzystują to domyślne zaufanie. Przekazując nieautoryzowane dane za pośrednictwem standardowych żądań wyszukiwania, atakujący może potajemnie komunikować się z wewnętrznymi hostami i wyciekać własność intelektualną bez nawiązywania bezpośredniego połączenia TCP. Zrozumienie tych ukrytych kanałów, a także szerszego kontekstu luk w zabezpieczeniach systemu DNS, ma kluczowe znaczenie dla budowania odpornej ochrony przedsiębiorstwa.
Tunelowanie DNS to technika cyberataku polegająca na umieszczaniu w standardowych zapytaniach i odpowiedziach DNS programów niezwiązanych z DNS, ładunków danych lub poleceń zdalnych. Ponieważ rekurencyjne serwery rozpoznające nazwy rutynowo kierują te zapytania poza granice sieci, atakujący mogą ustanowić stabilny, dwukierunkowy kanał komunikacyjny, który całkowicie omija zapory sieciowe, serwery proxy i filtry treści.
W ujęciu ogólnym nadużycie protokołu polega na kierowaniu zapytań klientów do domeny obsługiwanej przez atakującego. Gdy zainfekowane oprogramowanie musi przesłać dane, umieszcza je w etykiecie subdomeny w ramach zapytania. Rekurencyjne serwery rozdzielające przekierowują zapytanie w górę łańcucha, aż dotrze ono do autorytatywnego serwera atakującego, który rozpakowuje ładunek i odsyła instrukcje osadzone w standardowych rekordach odpowiedzi DNS.
Utworzenie tunelu DNS nie wymaga przejęcia kontroli nad korporacyjnymi serwerami rekurencyjnymi ani ingerencji w podstawowe serwery główne DNS. Wykorzystuje ono natomiast standardowe mechanizmy routingu DNS w ramach następującego cyklu życia:
1. Przygotowanie infrastruktury: Atakujący rejestruje nazwę domeny publicznej (np. attacker-c2.net) i konfiguruje kontrolowany przez siebie autorytatywny serwer nazw tak, aby obsługiwał wszystkie zapytania dotyczące tej domeny i jej subdomen.
2. Dostarczanie ładunku: Wewnętrzny punkt końcowy zostaje przejęty w wyniku ataku phishingowego, wykorzystania luki w oprogramowaniu lub manipulacji w łańcuchu dostaw. Złośliwe oprogramowanie działające na tym punkcie końcowym zawiera logikę zaprojektowaną specjalnie w celu pakowania danych lokalnych w etykiety zgodne ze standardem DNS.
3. Kodowanie i segmentacja danych: Ponieważ standardy protokołu DNS (RFC 1035) ograniczają długość poszczególnych etykiet domen do 63 znaków, a pełnych nazw domen do 253 znaków, złośliwe oprogramowanie dzieli duże zbiory danych na małe fragmenty. Każdy fragment koduje ono przy użyciu formatów takich jak Base32 lub szesnastkowy, dołączając wynik jako subdomenę (na przykład 4d616c6963696f7573.data.attacker-c2.net). Często wybierany jest format Base32, ponieważ podczas wyszukiwania w systemie DNS nie rozróżnia się wielkości liter.
4. Rozwiązywanie rekurencyjne: Urządzenie końcowe inicjuje standardowe wyszukiwanie DNS. Ponieważ urządzenie jest skonfigurowane tak, aby korzystać z wewnętrznego serwera DNS firmy, zapytanie trafia najpierw na serwer korporacyjny. Serwer korporacyjny rozpoznaje rutynowe żądanie, stwierdza, że nie ma danego wpisu w pamięci podręcznej, i przekazuje zapytanie dalej poprzez globalną hierarchię DNS.
5. Wyodrębnianie ładunku: Zapytanie ostatecznie dociera do autorytatywnego serwera nazw należącego do atakującego. Zamiast podać prawdziwy adres IP serwera hostingowego strony internetowej, serwer atakującego usuwa nazwę domeny nadrzędnej, wyodrębnia zakodowany ciąg znaków subdomeny i ponownie składa oryginalne dane.
6. Przesyłanie poleceń za pośrednictwem odpowiedzi: Aby wysłać polecenia z powrotem do sieci korporacyjnej, serwer autorytatywny tworzy rekord odpowiedzi. Atakujący często wykorzystują rekordy TXT, ponieważ mogą one pomieścić do 255 znaków w jednym ciągu, lub rekordy CNAME i NULL. Gdy korporacyjny serwer rozpoznający przekazuje odpowiedź zainfekowanemu hostowi, złośliwe oprogramowanie klienta wyodrębnia ładunek i wykonuje instrukcje operatora.
W trakcie całej tej wymiany danych zainfekowany punkt końcowy nigdy nie nawiązuje bezpośredniego połączenia sieciowego z infrastrukturą atakującego. Każdy bajt przechodzi bez zakłóceń przez legalne korporacyjne serwery DNS.
Podczas gdy administratorzy sieci sporadycznie korzystają z narzędzi do tworzenia tuneli w celach diagnostycznych, cyberprzestępcy wykorzystują tę technikę na kilku kluczowych etapach łańcucha ataku cybernetycznego.

Wyciek danych stanowi najczęstszy cel tworzenia tuneli DNS. Gdy atakujący przejmują kontrolę nad systemami zawierającymi dane dotyczące płatności, dane uwierzytelniające lub zastrzeżony kod źródłowy, wychodzący ruch internetowy jest często poddawany rygorystycznej filtracji lub kontroli przez serwery proxy systemu zapobiegania utracie danych (DLP).
Dzieląc wrażliwe dane na sekwencyjne fragmenty i przesyłając je w ramach zapytań do poddomen, złośliwe oprogramowanie może stopniowo przekazywać gigabajty informacji bez konieczności otwierania sesji HTTP lub FTP.
Gdy złośliwe oprogramowanie zdoła się zadomowić, potrzebuje niezawodnej ścieżki do odbierania poleceń od swoich operatorów. Atakujący często wykorzystują narzędzia tunelujące, takie jak „iodine” czy „dnscat2”, jako zapasowe kanały komunikacyjne na wypadek zerwania głównych połączeń HTTPS. Zespoły ds. bezpieczeństwa powinny rozpoznawać sygnatury tych narzędzi podczas reagowania na incydenty.
Dzięki dwukierunkowym tunelom DNS operatorzy mogą wydawać polecenia administracyjne, przesyłać kolejne etapy złośliwego oprogramowania oraz koordynować ruchy w poprzek sieci głęboko w segmenciejnych sieciach.
W środowiskach o ograniczonym dostępie, takich jak hotelowe sieci Wi-Fi, hotspoty na lotniskach czy izolowane korporacyjne sieci VLAN dla gości, przełączniki sieciowe zazwyczaj blokują cały wychodzący ruch internetowy do momentu, aż użytkownik przejdzie proces uwierzytelniania w portalu captive.
Aby jednak strona portalu mogła się załadować, sieć musi zezwalać na żądania DNS na porcie 53. Atakujący i nieuprawnieni użytkownicy wykorzystują tunele DNS do kierowania nieograniczonym ruchem internetowym przez te otwarte serwery DNS, omijając w ten sposób bariery rozliczeniowe typu „captive” oraz mechanizmy izolacji sieciowej.
Tunelowanie DNS nie jest bynajmniej zjawiskiem czysto teoretycznym. Zaawansowane grupy przestępcze oraz podmioty państwowe wielokrotnie wykorzystywały komunikację DNS w szeroko zakrojonych kampaniach cyberataków.
Jedno z najpoważniejszych naruszeń bezpieczeństwa łańcucha dostaw w historii cyberbezpieczeństwa opierało się w znacznym stopniu na sygnalizacji opartej na systemie DNS. W przypadku backdoora SUNBURST, rozpowszechnianego za pośrednictwem złośliwych aktualizacji oprogramowania SolarWinds Orion, złośliwe oprogramowanie komunikowało się z cyberprzestępcami, wykorzystując dynamiczne subdomeny w ramach domeny avsvmcloud.com.
Backdoor gromadził podstawowe informacje o hoście, kodował dane w postaci ciągów alfanumerycznych i dołączał je jako subdomeny do zapytań wyszukiwania. Gdy autorytatywne serwery nazw kontrolowane przez atakującego otrzymywały te zapytania, odpowiadały rekordami CNAME wskazującymi na dodatkowe serwery dowodzenia lub określone zakresy adresów IP, które nakazywały backdoorowi przejście w stan uśpienia, zakończenie działania lub aktywację dodatkowych kanałów HTTP. Pełny zakres tej techniki operacyjnej został udokumentowany w komunikacie CISA nr AA20-352A.
Irańska grupa hakerska wspierana przez państwo, znana jako OilRig (APT34), systematycznie wykorzystywała tunelowanie DNS zarówno do wysyłania poleceń, jak i do wycieku danych. W ramach wielu kampanii wymierzonych w podmioty z sektora energetycznego, finansowego i rządowego grupa OilRig wykorzystywała niestandardowe rodziny złośliwego oprogramowania, takie jak ALMA Communicator, DNSpionage i Saitama.
Implanty te monitorują zainfekowane komputery, wyodrębniają poufne pliki i organizują dane w postaci masowych zapytań DNS kierowanych do serwerów nazw kontrolowanych przez atakujących. Jeśli standardowe protokoły komunikacyjne zawiodą lub zapory sieciowe zablokują kanały internetowe, złośliwe oprogramowanie automatycznie przechodzi na tunelowanie DNS, aby zachować trwałość i kontrolę administracyjną.
Ponieważ legalne sieci przetwarzają codziennie miliony transakcji DNS, wykrywanie złośliwych tuneli wymaga analizy zarówno charakterystyki poszczególnych zapytań, jak i szerszych trendów w ruchu sieciowym. Strategie wykrywania dzielą się zasadniczo na dwie główne kategorie: analizę ładunku oraz analizę ruchu sieciowego.
Analiza danych użytkowych polega na sprawdzaniu konkretnych ciągów znaków, struktur i rekordów zasobów zawartych w poszczególnych żądaniach i odpowiedziach DNS.
Analiza ruchu polega na badaniu zbiorczych wzorców zapytań w czasie, co pozwala wykrywać nietypowe zachowania operacyjne, nawet jeśli poszczególne zapytania wydają się niebudzące podejrzeń.
Wykrywanie tunelowania DNS na dużą skalę wymaga specjalnie zaprojektowanych narzędzi obronnych:
Kompleksowe rozwiązanie PowerDMARC do monitorowania bezpieczeństwa DNS pomaga przedsiębiorstwom śledzić zmiany w rekordach, nieautoryzowane modyfikacje infrastruktury oraz luki w zgodności w ramach ich domen publicznych. To proaktywne monitorowanie gwarantuje, że autorytatywne strefy DNS pozostają zabezpieczone przed manipulacją, zapewniając jednocześnie dogłębną widoczność niezbędną do wykrywania ukrytych nadużyć protokołów.
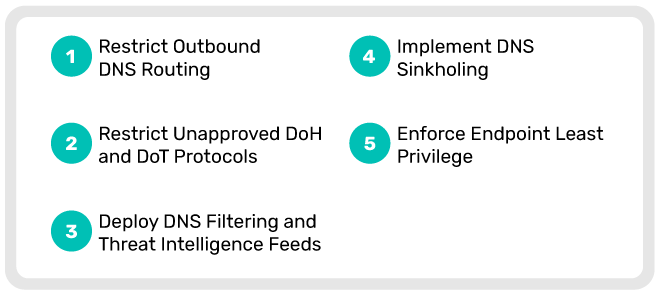
Wykrywanie tunelowania ma kluczowe znaczenie, jednak proaktywne mechanizmy kontroli w architekturze sieciowej mogą powstrzymać wiele prób tunelowania, zanim dane opuszczą środowisko. Zespoły ds. bezpieczeństwa powinny wdrożyć następujące praktyki wzmacniające bezpieczeństwo:
Ponieważ system nazw domenowych (DNS) jest podatny na ataki na wielu warstwach architektury, zespoły ds. bezpieczeństwa często mylą tunelowanie z innymi formami manipulacji DNS. Poniższa tabela przedstawia różnice operacyjne:
Aby uzyskać bardziej szczegółowe informacje na temat zagrożeń wpływających na infrastrukturę rozpoznawania nazw, zapoznaj się z naszym przewodnikiem po różnych rodzajach ataków na system DNS.
Czy tunelowanie DNS jest nielegalne?
Tak, wykorzystywanie tunelowania DNS do wycieku nieuprawnionych danych, instalowania złośliwego oprogramowania lub uzyskiwania ukrytego dostępu do sieci firmowej bez wyraźnego upoważnienia jest nielegalne i stanowi naruszenie przepisów dotyczących przestępstw komputerowych obowiązujących na całym świecie, takich jak ustawa o oszustwach komputerowych i nadużyciach (CFAA) w Stanach Zjednoczonych.
Czy tradycyjna zapora sieciowa może powstrzymać tunelowanie DNS?
Standardowe zapory sieciowe rzadko same w sobie blokują tunelowanie DNS. Ponieważ standardowe zapory sprawdzają jedynie reguły dotyczące źródła, miejsca docelowego i portu (zezwalając na ruch UDP/TCP na porcie 53), traktują zapytania tunelowe jako zwykłe wyszukiwania nazw. Zablokowanie tunelowania wymaga zastosowania zapór nowej generacji (NGFW), funkcji głębokiej inspekcji pakietów (DPI) lub dedykowanych usług Protective DNS, które oceniają entropię ładunku, częstotliwość zapytań oraz reputację domeny.
Czy protokół DNS over HTTPS (DoH) utrudnia wykrycie tunelowania?
Tak. Protokół DNS over HTTPS szyfruje zapytania i odpowiedzi w ramach standardowych sesji TLS na porcie 443, dzięki czemu ruch DNS jest nie do odróżnienia od zwykłego, szyfrowanego przeglądania stron internetowych w protokole HTTPS. Gdy złośliwe oprogramowanie wykorzystuje protokół DoH do łączenia się z zewnętrznymi publicznymi serwerami rozdzielczymi, tradycyjne narzędzia do monitorowania sieci nie są w stanie sprawdzić subdomen ani treści ładunku bez aktywnych serwerów proxy odszyfrowujących TLS. Dlatego też niezwykle ważne jest blokowanie bezpośrednich połączeń wychodzących w protokole DoH z nieautoryzowanymi publicznymi serwerami rozdzielczymi.
Jaka jest różnica między tunelowaniem DNS a wyciekiem danych przez DNS?
Eksfiltracja DNS stanowi konkretny cel, podczas gdy tunelowanie DNS jest szerszym mechanizmem transportowym. Eksfiltracja DNS odnosi się wyłącznie do transmisji wychodzącej i kradzieży wrażliwych danych za pośrednictwem zapytań DNS. Natomiast tunelowanie DNS może mieć charakter dwukierunkowy, umożliwiając tworzenie interaktywnych powłok typu „command-and-control”, przesyłanie poleceń przychodzących od operatorów oraz kierowanie ogólnego ruchu IP przez sieci objęte ograniczeniami.
DNS pozostaje niezbędnym protokołem, którego współczesne organizacje nie mogą po prostu wyłączyć. Niestety, jego powszechny zasięg oraz liberalne zasady działania zapory sieciowej sprawiają, że atakujący będą nadal wykorzystywać go jako tylne drzwi do przejęcia poufnej własności intelektualnej i utrzymania stałego dostępu. Przeciwdziałanie tunelowaniu DNS wymaga stałej widoczności sieci, solidnego filtrowania ruchu wychodzącego na porcie 53 oraz zautomatyzowanej kontroli umożliwiającej wykrywanie nietypowych zachowań zapytań w czasie rzeczywistym.
Ochrona sieci Twojej organizacji zaczyna się od ustalenia, jak wygląda jej zewnętrzna powierzchnia ataku. Oprócz monitorowania wzorców zapytań wychodzących firmy muszą zadbać o to, by ich infrastruktura domenowa dostępna publicznie oraz protokoły uwierzytelniania poczty elektronicznej były w pełni zabezpieczone przed spoofingiem, nieuprawnioną ingerencją w rekordy oraz błędnymi konfiguracjami. Skorzystaj z bezpłatnego narzędzia do analizy domen firmy PowerDMARC, aby natychmiast sprawdzić stan swojej domeny, zweryfikować zgodność z protokołami SPF i DMARC oraz wykryć luki w zabezpieczeniach, zanim atakujący zdążą je wykorzystać.