Świąteczne oszustwa phishingowe w 2026 r.: Jak cyberprzestępcy podszywają się pod marki w okresie Czarnego Piątku i Bożego Narodzenia
przez
Ostatnia aktualizacja:
10 czas czytania: 10 minut


przez
Ostatnia aktualizacja:
Kluczowe wnioski
Okres świątecznych zakupów charakteryzuje się ogromnym ożywieniem działalności handlowej. Gdy skrzynki pocztowe konsumentów zapełniają się potwierdzeniami wysyłki, ofertami promocyjnymi i cyfrowymi paragonami, cyberprzestępcy zyskują najbardziej dochodowy okres w całym roku. W okresie poprzedzającym Czarny piątek w listopadzie 2025 r. odnotowano odnotowano wzrost o 620% ataków phishingowych związanych z Czarnym Piątkiem.
Ogromna presja związana z koniecznością skorzystania z ograniczonych czasowo promocji sprawia, że osoby robiące zakupy online stają się podatne na oszustwa, a pracownicy firm narażeni są na zwiększone ryzyko, gdy szukają prezentów na urządzeniach służbowych. Dla marek konsekwencje są poważne. Kiedy oszuści podszywają się pod Twoją firmę, aby wyłudzić pieniądze od klientów, zaufanie kupujących znika. Ochrona Twojej organizacji i klientów wymaga zrozumienia, jak działają sezonowe oszustwa, oraz wdrożenia zabezpieczeń technicznych, które zapobiegają nadużyciom związanym z domenami.
Okres od początku listopada do pierwszego tygodnia stycznia stanowi dla cyberprzestępców idealną okazję do działania. Za tym corocznym wzrostem aktywności stoi połączenie pewnych wzorców zachowań, wąskich gardeł operacyjnych oraz zautomatyzowanych narzędzi służących do popełniania cyberprzestępstw:
Dane historyczne dotyczące ataków pokazują, jak szybko cyberprzestępcy skupiają się na tematyce związanej z handlem detalicznym w miarę zbliżania się świąt zimowych. Informacje o zagrożeniach zebrane w okresie świątecznym 2025 roku ujawniają skalę złośliwej działalności:
Dane te pokazują zorganizowaną gospodarkę cyberprzestępczą, której struktura pozwala czerpać korzyści z sezonowego ruchu w handlu detalicznym. Szerszy przegląd statystyk dotyczących phishingu e-mailowego i DMARC potwierdza, że nieautoryzowane domeny pozostają rok po roku głównymi wektorami przejmowania marek.
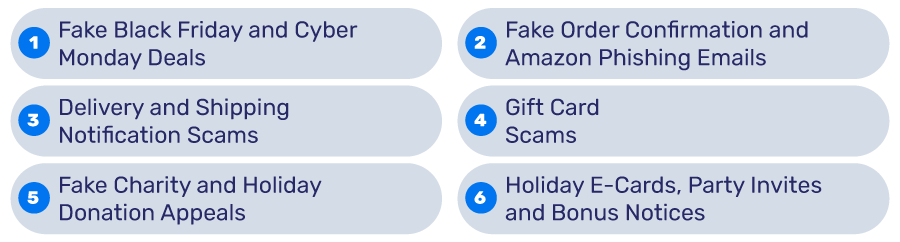
Świąteczne zagrożenia cybernetyczne obejmują zarówno szeroko zakrojone, oportunistyczne kampanie skierowane do konsumentów, jak i wysoce ukierunkowane próby włamania do sieci korporacyjnych. Większość sezonowych kampanii opiera się na sześciu sprawdzonych formatach.
Fałszywe sklepy internetowe stanowią jedną z najczęstszych sezonowych pułapek w handlu detalicznym. Osoby wykorzystujące luki w zabezpieczeniach tworzą przekonujące kopie znanych stron internetowych z odzieżą, sprzętem outdoorowym i elektroniką użytkową, oferując popularne produkty z rabatami od 70% do 90%.
W poprzednich sezonach zakupowych badacze wykryli fałszywe sklepy działające pod wprowadzającymi w błąd, pozbawionymi zabezpieczeń domenami, takimi jak hoka-blackfriday[.]com i aliexpress-discount[.]shop. Strony te naśladują autentyczne logo marek, zdjęcia z katalogów oraz procesy realizacji transakcji. Gdy ofiara podaje swoje dane, cyberprzestępcy pozyskują numery kart kredytowych, adresy rozliczeniowe i numery telefonów. Płatność zostaje zrealizowana, ale zakupiony towar nigdy nie dociera do odbiorcy.
Phishing oparty na potwierdzeniu zamówienia wykorzystuje efekt zaskoczenia. Ofiara otrzymuje e-mail z potwierdzeniem zakupu drogiego przedmiotu, którego nigdy nie kupiła, np. telewizora za 1 800 dolarów, markowej torebki lub wysokiej klasy konsoli do gier.
Komunikat celowo wywołuje panikę, zawierając pilną instrukcję: „Jeśli nie autoryzowałeś tego zamówienia, kliknij tutaj, aby je natychmiast anulować” lub podając fałszywy bezpłatny numer obsługi klienta. Kliknięcie linku anulującego przekierowuje ofiarę na stronę służącą do wyłudzania danych uwierzytelniających, zamaskowaną jako strona logowania do serwisu Amazon, PayPal lub Apple ID. Jeśli ofiara zadzwoni pod podany numer, nieuczciwi operatorzy call-center przekonują ją do zainstalowania oprogramowania do zdalnego dostępu do komputera lub podania danych bankowych pod pretekstem realizacji zwrotu środków.
W sytuacji, gdy globalne sieci pocztowe obsługują miliardy sezonowych przesyłek, podszywanie się pod firmy kurierskie zapewnia wyjątkowo wysokie wskaźniki klikalności. Atakujący rozsyłają fałszywe wiadomości e-mail i SMS-y, podając się za przedstawicieli firm FedEx, UPS, DHL lub krajowych usług pocztowych.
W powiadomieniach tych zazwyczaj podaje się, że przesyłka nie może zostać dostarczona z powodu niekompletnego adresu, brakującej dokumentacji celnej lub zaległej opłaty za ponowną dostawę w wysokości od 1,50 do 3,00 dolarów. Niewielka kwota opłaty rozbudza zaufanie ofiary. Jednak podłączona bramka płatnicza kradnie pełne dane karty płatniczej, kody zabezpieczające oraz dane osobowe. W innych przypadkach kliknięcie podanego linku do śledzenia przesyłki powoduje pobranie programu wykradającego dane lub trojana do bankowości mobilnej bezpośrednio na urządzenie ofiary.
Programy kart podarunkowych są skierowane zarówno do konsumentów, jak i pracowników firm, przy czym stosują dwa różne podejścia:
Okres świąteczny sprzyja darowiznom na cele charytatywne, a cyberprzestępcy wykorzystują tę dobrą wolę, organizując fałszywe kampanie organizacji non-profit. Oszuści organizują poruszające kampanie zbierania funduszy na pomoc ofiarom katastrof, rodzinom w trudnej sytuacji materialnej lub na rzecz inicjatyw związanych z dobrostanem zwierząt.
E-maile te kierują darczyńców na fałszywe portale płatnicze, gdzie wpłaty trafiają bezpośrednio do portfeli kontrolowanych przez cyberprzestępców lub na zagraniczne konta. Oprócz bezpośrednich strat finansowych, oszustwa te prowadzą do kradzieży danych kart płatniczych oraz pozbawiają legalne organizacje non-profit niezbędnych środków.
Atakujący, kierując swoje działania do środowisk korporacyjnych, przedstawiają złośliwe linki i załączniki jako wewnętrzne komunikaty służbowe. Do typowych przynęt należą cyfrowe kartki świąteczne, zaproszenia na firmowe imprezy świąteczne lub zawiadomienia dotyczące premii na koniec roku i zmienionych harmonogramów wypłat.
Otwarcie załączonej karty cyfrowej lub zalogowanie się na stronie zaproszenia, do której prowadzi link, powoduje uruchomienie złośliwych makr lub przekierowanie użytkownika na sfałszowany korporacyjny portal Single Sign-On (SSO). Gdy atakujący przejmą te dane uwierzytelniające, uzyskują dostęp do sieci wewnętrznej, co pozwala im zainstalować oprogramowanie ransomware, wykraść poufne pliki lub manipulować przelewami finansowymi.
Aby te wprowadzające w błąd wiadomości wyglądały na wiarygodne, cyberprzestępcy stosują różne metody techniczne w celu manipulowania tożsamością nadawców. Wybór odpowiednich środków ochronnych wymaga zrozumienia, na jakiej zasadzie działa każda z tych technik.
| Technika | Jak to działa | Co to powstrzymuje |
|---|---|---|
| Spoofing w dziedzinie dokładnej | Osoby atakujące umieszczają prawdziwą domenę marki bezpośrednio w widocznym nagłówku „From” wiadomości e-mail zgodnym ze standardem RFC 5322, dzięki czemu wiadomość wygląda identycznie jak autentyczna korespondencja firmowa. | Skonfigurowano rygorystyczne zabezpieczenia poczty elektronicznej DMARC z polityką egzekwowania p=reject we wszystkich posiadanych domenach wysyłających oraz domenach zaparkowanych. |
| Domeny podobne / domeny pokrewne | Osoby stanowiące zagrożenie rejestrują domeny, które wizualnie wprowadzają w błąd, naśladując prawdziwą markę (np. zastępując litery cyframi, dodając przedrostki, takie jak brand-support[.]com, lub stosując alternatywne rozszerzenia TLD). | Proaktywne monitorowanie domen podobnych, aktywne kanały informacji o zagrożeniach oraz zautomatyzowane usługi usuwania domen przez rejestratorów. |
| Podszywanie się pod nazwę wyświetlaną | Osoby atakujące korzystają z bezpłatnego konta poczty internetowej (takiego jak Gmail czy Outlook), ale ustawiają nazwę wyświetlaną jako „Amazon Support” lub „Executive Name”, aby wprowadzić w błąd mobilne aplikacje pocztowe. | Reguły filtrowania przychodzących wiadomości e-mail, wykrywanie fałszowania nazw wyświetlanych oraz kompleksowe szkolenia uświadamiające dla pracowników. |
| Włamania do legalnych kont | Osoby stanowiące zagrożenie przejmują kontrolę nad legalnym kontem e-mailowym dostawcy lub pracownika przy użyciu skradzionych danych logowania, a następnie wysyłają fałszywe faktury lub wiadomości-przynęty z uwierzytelnionej skrzynki pocztowej | Obowiązkowe uwierzytelnianie wieloskładnikowe (MFA), rygorystyczna kontrola sesji oraz wykrywanie anomalii behawioralnych podczas logowania się do skrzynek pocztowych. |
| Phishing SMS-owy (smishing) | Oszuści wysyłają wiadomości tekstowe, podając się za pracowników poczty lub przedstawicieli instytucji finansowych, całkowicie omijając korporacyjne systemy zabezpieczeń poczty elektronicznej, aby dotrzeć do urządzeń mobilnych. | Ochrona urządzeń mobilnych, blokowanie spamu na poziomie operatora oraz szkolenie użytkowników, aby nigdy nie klikali w niezweryfikowane linki otrzymane w wiadomościach SMS. |
Aby zapobiec nieuprawnionemu wykorzystywaniu tożsamości firmy, należy zająć się zarówno technicznymi fałszowania adresów e-mail na autentycznych domenach, jak i oszukańczego phishing z wykorzystaniem domen podobnych w całym internecie.
Ocena komunikatów sezonowych wymaga połączenia analizy technicznej i sceptycznego podejścia do chwytów emocjonalnych. Skorzystaj z tej praktycznej listy kontrolnej podczas przeglądania nieoczekiwanych wiadomości świątecznych:
Ochrona marki i bazy klientów w okresach największego natężenia zakupów wymaga proaktywnego zabezpieczenia poczty elektronicznej oraz stałego monitorowania domen. Administratorzy domen powinni wdrożyć pięć poniższych środków bezpieczeństwa przed sezonowymi wzrostami ruchu:
Aby usprawnić ten proces, kompleksowe rozwiązania antyphishingowe , takie jak PowerDMARC, łączą zautomatyzowane zarządzanie protokołem DMARC, wdrożenie BIMI w chmurze oraz ciągłe wykrywanie domen podobnych w ramach jednej platformy operacyjnej.
Jeśli Ty lub któryś z pracowników natrafi na podejrzaną wiadomość, podjęcie natychmiastowych działań pozwoli zminimalizować potencjalne ryzyko:
Jakie są najczęstsze świąteczne oszustwa typu phishing?
Do najczęstszych oszustw należą fałszywe strony internetowe oferujące zniżki z okazji Czarnego Piątku, fałszywe powiadomienia o anulowaniu zamówień podszywające się pod potwierdzenia z serwisu Amazon lub PayPal, powiadomienia o nieudanej dostawie przesyłki, fałszywe apele charytatywne oraz prośby o zakup kart podarunkowych kierowane do pracowników firm. Każde z tych oszustw wykorzystuje sezonową presję, aby wyłudzić dane płatnicze lub dane logowania.
Dlaczego z roku na rok rośnie liczba oszustw związanych z Czarnym Piątkiem?
Liczba oszustw związanych z Czarnym Piątkiem rośnie, ponieważ wydatki konsumentów w internecie osiągają w tym okresie swój roczny szczyt, a skrzynki pocztowe są zalewane autentycznymi wiadomościami marketingowymi. Cyberprzestępcy wykorzystują ten duży natłok wiadomości e-mail, rozproszenie uwagi kupujących oraz powszechne stosowanie narzędzi generatywnej sztucznej inteligencji, które sprawiają, że tworzenie realistycznych fałszywych wiadomości e-mail i podrobionych stron sklepów jest łatwe i niedrogie.
Które marki są najczęściej podszywane w okresie świątecznym?
Globalne platformy handlowe, takie jak Amazon, Alibaba i AliExpress, odnotowują największą liczbę prób podszywania się. W okresach szczytowego ruchu związanego z promocjami świątecznymi najczęściej podszywają się pod wiodących dostawców kurierskich, w tym FedEx, UPS i DHL, w celu przeprowadzenia oszustw związanych z dostawą przesyłek, a także pod znane sieci handlowe, takie jak Walmart, Target i Macy’s.
Jak mogę sprawdzić, czy oferta z okazji Czarnego Piątku to oszustwo?
Rzetelni sprzedawcy rzadko oferują aktualne, cieszące się dużym popytem produkty po cenach o 80–90% niższych od standardowych cen rynkowych. Należy dokładnie sprawdzić adres URL strony internetowej pod kątem błędów ortograficznych lub nietypowych rozszerzeń domen. Należy unikać sklepów, które wymagają płatności za pomocą przelewów między użytkownikami, przelewów bankowych lub kart podarunkowych, a także zweryfikować promocje, odwiedzając bezpośrednio zweryfikowaną stronę internetową marki.
Czy DMARC może powstrzymać świąteczne ataki phishingowe?
Polityka DMARC ustawiona na p=reject zapobiega fałszowaniu domeny dokładnej, polegającemu na tym, że osoba atakująca umieszcza autentyczną nazwę domeny użytkownika w nagłówku „Od” wiadomości e-mail. DMARC nie jest jednak w stanie blokować wiadomości e-mail wysyłanych z wprowadzających w błąd domen podobnych lub z przejętych kont stron trzecich, co wymaga proaktywnego monitorowania domen podobnych oraz filtrowania zagrożeń przychodzących.
Jaka jest różnica między podszywaniem się pod markę a podszywaniem się pod tożsamość marki?
Podszywanie się pod markę to konkretny rodzaj ataku technicznego, w ramach którego oszust wysyła wiadomości, podszywając się pod autentyczną nazwę domeny firmy w nagłówku wiadomości e-mail. Podszywanie się pod markę to szersza kategoria obejmująca domeny łudząco podobne, manipulowanie nazwą wyświetlaną, sklonowane strony internetowe oraz fałszywe profile w mediach społecznościowych, których celem jest naśladowanie zaufanej organizacji.
Okres świątecznych zakupów stanowi istotne źródło przychodów dla legalnych sprzedawców detalicznych, ale stwarza również doskonałe okazje dla cyberprzestępców pragnących wykorzystać zaufanie klientów. Ponieważ cyberprzestępcy tworzą fałszywe sklepy, wysyłają fałszywe powiadomienia o wysyłce oraz sfałszowane potwierdzenia zamówień, zabezpieczenie komunikacji cyfrowej jest kluczowym priorytetem operacyjnym.
Zabezpieczenie organizacji przed sezonowym szczytem ruchu jest proste. Sprawdź stan uwierzytelniania poczty e-mail za pomocą bezpłatnego narzędzia PowerDMARC Domain Analyzer , aby zidentyfikować luki w konfiguracji rekordów SPF, DKIM i DMARC, a także przeskanuj rejestry w poszukiwaniu podejrzanych wpisów dotyczących Twoich znaków towarowych za pomocą naszego narzędzia do sprawdzania domen podobnych. Zabezpieczenie tożsamości nadawcy już dziś gwarantuje, że Twoje wiadomości promocyjne bezpiecznie dotrą do skrzynek odbiorczych klientów, jednocześnie chroniąc Twoją markę przed atakami.

 Bezpieczeństwo przemysłowego Internetu rzeczy (IoT): Ochrona podłączonych urządzeń i wysyłanych przez nie wiadomości e-mail...