DoH a DoT: Jaka jest różnica między protokołem DNS over HTTPS a protokołem DNS over TLS?
przez
Ostatnia aktualizacja:
9 czas czytania: 9 minut

przez
Ostatnia aktualizacja:
Kluczowe wnioski
Za każdym razem, gdy klikasz link lub wpisujesz adres w przeglądarce, Twoje urządzenie wysyła żądanie wyszukiwania do rekurencyjnego serwera DNS. Przez dziesięciolecia tradycyjne serwery DNS przetwarzały te żądania za pośrednictwem protokołów UDP i TCP w trybie jawnym na porcie 53. Ponieważ ruch ten jest całkowicie niezaszyfrowany, każda osoba znajdująca się na trasie komunikacji może prześledzić Twoje nawyki przeglądania stron lub manipulować otrzymanymi przez Ciebie odpowiedziami.
Aby wyeliminować tę utrzymującą się lukę w zabezpieczeniach, organizacja Internet Engineering Task Force (IETF) ustanowiła standardy dla dwóch odrębnych kryptograficznych protokołów transportowych: DNS over TLS (DoT) oraz DNS over HTTPS (DoH). Chociaż oba protokoły szyfrują żądania dotyczące domen między klientem a serwerem rozpoznającym nazwy, działają one na różnych warstwach stosu sieciowego i mają bardzo odmienne skutki dla kontroli sieci przedsiębiorstwa, prywatności użytkowników oraz zarządzania zagrożeniami.
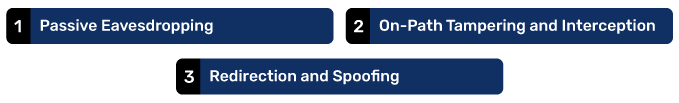
DNS w postaci zwykłego tekstu pozostaje jedną z największych strukturalnych luk w zabezpieczeniach starszej architektury internetowej. Gdy zapytania są przesyłane przez publiczne lub niezaufane połączenia bez szyfrowania, narażają one użytkowników i organizacje na trzy główne zagrożenia:
1. Pasywne podsłuchiwanie: Każdy podmiot mający wgląd w ruch sieciowy — w tym dostawcy usług internetowych (ISP), operatorzy publicznych sieci Wi-Fi oraz programy monitorujące — może rejestrować każde wyszukiwanie domeny przeprowadzane przez Twoje urządzenie. Nawet jeśli późniejszy ruch internetowy odbywa się za pomocą protokołu HTTPS, Twoje zapytania DNS nadal ujawniają dokładnie, z jakimi usługami, aplikacjami i domenami wchodzisz w interakcję.
2. Manipulacja i przechwytywanie w trakcie przesyłania: Osoby atakujące korzystające z tej samej sieci lokalnej mogą przechwytywać żądania w postaci zwykłego tekstu i wstawiać sfałszowane odpowiedzi – jest to taktyka znana jako atak typu „man-in-the-middle”. Pozwala to atakującemu przekierować legalny ruch do złośliwej infrastruktury bez wzbudzania podejrzeń ofiary.
3. Przekierowania i fałszowanie adresów: W typowym scenariuszu fałszowania adresów DNS zmodyfikowane odpowiedzi na zapytania kierują użytkowników na strony phishingowe, które naśladują wewnętrzne portale firmowe, serwisy bankowe lub dostawców usług pojedynczego logowania (Single Sign-On).
Szyfrowanie kanału transmisji między urządzeniem klienckim (modułem stub resolver) a nadrzędnym serwerem rekurencyjnym eliminuje te wektory ataku. Gwarantuje to, że osoby podsłuchujące widzą jedynie zaszyfrowane strumienie danych, a nie nazwy domen w postaci zwykłego tekstu, a jednocześnie zapewnia, że odpowiedzi nie mogą zostać zmodyfikowane przez urządzenia pośredniczące na trasie.
Protokół DNS over TLS, znormalizowany przez IETF w dokumencie RFC 7858, zabezpiecza klasyczne komunikaty w formacie sieciowym DNS w zaszyfrowanym tunelu Transport Layer Security (TLS).
Zamiast standardowego portu 53, DoT działa na własnym, dedykowanym porcie sieciowym: porcie 853.
Gdy urządzenie inicjuje protokół DoT, nawiązuje niezawodne połączenie TCP z portem 853 wyznaczonego serwera rozpoznającego, przeprowadza standardowy kryptograficzny uzgodnienie TLS oraz wymienia zapytania DNS w ramach tej bezpiecznej sesji. Specyfikacja RFC 7858 zabrania przesyłania danych w postaci zwykłego tekstu przez port 853; jeśli negocjacja TLS zakończy się niepowodzeniem, połączenie zostaje przerwane, a nie przechodzi w tryb transmisji niezaszyfrowanej na tym porcie.
Ponieważ DoT nie dodaje żadnych nakładek na poziomie warstwy aplikacji, minimalizuje to obciążenie związane z wysyłaniem zapytań. Po nawiązaniu połączenia klienci mogą ponownie wykorzystywać istniejące sesje TLS i wysyłać wiele zapytań jednocześnie, co pozwala uniknąć opóźnień związanych z nawiązywaniem połączenia przy każdym wyszukiwaniu.

Protokół DNS over HTTPS, ujednolicony w dokumencie RFC 8484, opiera się na innej architekturze. Zamiast wprowadzać dedykowany kanał transportowy dla zapytań dotyczących domen, DoH enkapsuluje komunikaty żądań i odpowiedzi DNS w standardowych ładunkach HTTP/2 lub HTTP/3 zaszyfrowanych za pomocą protokołu TLS.
DoH działa na porcie 443, czyli tym samym porcie sieciowym, z którego korzysta standardowy ruch internetowy.
Zgodnie z RFC 8484 zapytania DNS są przesyłane jako żądania HTTP GET lub POST o określonym typie MIME „application/dns-message”. Ponieważ wymiana ta jest w pełni multipleksowana wraz z ruchem internetowym na porcie 443, osoby postronne obserwujące sieć z zewnątrz nie są w stanie łatwo odróżnić wyszukiwania DNS od zwykłego pobierania zabezpieczonej strony internetowej.
Taka konstrukcja zapewnia maksymalną odporność prywatności użytkownika końcowego. Jeśli sieć pośrednicząca lub dostawca usług internetowych (ISP) podejmie próbę kontroli lub filtrowania ruchu DNS, protokół DoH uniemożliwi im to, chyba że przełamią zabezpieczenia i przeanalizują wszystkie wychodzące połączenia HTTPS.
| Funkcja / Jednostka miary | DNS przez TLS (DoT) | DNS przez HTTPS (DoH) |
|---|---|---|
| Standard IETF | RFC 7858 | RFC 8484 |
| Port standardowy | TCP 853 | TCP/UDP 443 |
| Warstwa OSI | Transport / Prezentacja (warstwa 4/6) | Aplikacja (warstwa 7) |
| Wgląd w ruch drogowy | Wyizolowano na porcie 853; łatwe do zidentyfikowania | Wmieszane z całym ruchem internetowym HTTPS; trudne do wyodrębnienia |
| Zarządzanie zaporą sieciową | Łatwe przyznawanie uprawnień, nakładanie ograniczeń lub monitorowanie | Trudno to kontrolować bez dogłębnej analizy pakietów |
| Główny cel projektowy | Bezpośrednia aktualizacja kryptograficzna systemu DNS | Prywatność użytkowników i przeciwdziałanie cenzurze poprzez zaciemnianie kodu |
| Obciążenie związane z protokołem | Mniejsze obciążenie systemowe; wykorzystuje surowy format danych DNS przesyłanych po sieci | Nieco większe obciążenie systemowe; formatowanie HTTP i nagłówki |
| Typowa konfiguracja | Poziom systemu operacyjnego, urządzenia mobilne, korporacyjna sieć WAN | Przeglądarki internetowe, poszczególne aplikacje, oprogramowanie do ochrony prywatności |
| Obsługa systemów operacyjnych | Android (prywatny serwer DNS), Linux, profile Apple | Windows 11, macOS, iOS, nowoczesne przeglądarki |
Najbardziej wyraźna różnica w działaniu między DoT a DoH dotyczy przypisanych im numerów portów.
Protokół DoT działa na porcie 853. To dedykowane przypisanie sprawia, że monitorowanie sieci jest przewidywalne. Administrator systemu może rzucić okiem na logi zapory sieciowej, sprawdzić, czy ruch na porcie 853 kierowany jest do autoryzowanego wewnętrznego serwera rozpoznającego nazwy, i zablokować nieautoryzowane połączenia za pomocą jednej reguły. Jeśli niezarządzany punkt końcowy próbuje nawiązać połączenie z nieautoryzowanym serwerem rozpoznającym nazwy na porcie 853, zapora odrzuca pakiet bez zakłócania normalnego ruchu internetowego.
Protokół DoH wykorzystuje port 443. Ponieważ przez port 443 przechodzi praktycznie cały zaszyfrowany ruch internetowy, sieć nie może zablokować portu 443 bez odcięcia dostępu do sieci WWW. W rezultacie administratorzy sieci nie są w stanie stwierdzić, czy pakiet wychodzący stanowi zwykłe wywołanie interfejsu API, ładowanie strony internetowej sklepu internetowego przez użytkownika, czy też zaszyfrowane żądanie DNS skierowane do zewnętrznego serwera DNS.
Ministerstwo Zdrowia (DoH) i Ministerstwo Transportu (DoT) zwracają uwagę na trwającą debatę dotyczącą równowagi między prywatnością użytkowników końcowych a scentralizowaną ochroną sieci.
Pod względem ochrony prywatności użytkowników protokół DoH sprawdza się znakomicie. W publicznych sieciach Wi-Fi lub w regionach, gdzie dostawcy usług rejestrują historię przeglądania stron przez klientów i czerpią z tego zyski, protokół DoH ukrywa metadane zapytań w zwykłym strumieniu ruchu internetowego, chroniąc użytkowników przed inwazyjnym śledzeniem.
Z punktu widzenia bezpieczeństwa korporacyjnego niezarządzany protokół DoH wiąże się ze znacznym ryzykiem. Wiele nowoczesnych systemów zapobiegania zagrożeniom wykorzystuje filtrowanie DNS do przechwytywania znanych domen typu „command-and-control” (C2), powstrzymywania tuneli służących do wycieku danych oraz blokowania punktów końcowych wykorzystywanych w atakach phishingowych, zanim jeszcze rozpocznie się proces uzgadniania połączenia TCP.
Gdy przeglądarka lub złośliwa aplikacja w sieci firmowej domyślnie przełącza się na zewnętrzny protokół DoH:
Z tego powodu korporacyjne zespoły IT często blokują nieautoryzowane punkty końcowe DoH na granicy sieci IP lub wdrażają zasady grupowe, które nakazują korzystanie z serwerów rozpoznających adresy zatwierdzonych przez firmę.
W codziennych warunkach oba protokoły zapewniają szybką reakcję po nawiązaniu początkowego połączenia. Jednak mechanizmy leżące u ich podstaw powodują subtelne różnice w wydajności.
DoT wykorzystuje surowe dane DNS przesyłane przez TLS. Dzięki temu ramki pozostają zwarte, co pozwala zmniejszyć liczbę bajtów na transakcję. Protokół ten opiera się na standardowych mechanizmach utrzymywania połączenia TCP oraz wznawianiu sesji TLS, co pozwala zminimalizować obciążenie związane z połączeniem.
Protokół DoH wiąże się z nieco większym obciążeniem związanym z przetwarzaniem, ponieważ musi on hermetyzować zapytania DNS w nagłówkach HTTP oraz zarządzać maszynami stanów HTTP. Jednak dzięki temu, że DoH korzysta z multipleksowania w protokołach HTTP/2 i HTTP/3, może obsłużyć setki równoczesnych żądań w ramach jednego strumienia bez blokowania na początku kolejki, wykorzystując jednocześnie mechanizmy buforowania HTTP. W przypadku standardowego przeglądania stron internetowych rzeczywista różnica w opóźnieniach między protokołami DoT a DoH jest rzadko zauważalna dla użytkowników.
Wybór między protokołami DoT a DoH zależy od środowiska, wymagań eksploatacyjnych oraz tego, kto zarządza infrastrukturą sieciową.
Jeśli często podróżujesz, pracujesz w kawiarniach lub korzystasz z usług domowych dostawców usług internetowych, którzy monitorują Twoje zapytania, protokół DoH jest zazwyczaj bardziej niezawodnym rozwiązaniem. Włączenie protokołu DoH w swojej ulubionej przeglądarce gwarantuje, że lokalni operatorzy sieci nie będą mogli rejestrować odwiedzanych przez Ciebie domen ani wstawiać skryptów śledzących.
Organizacje powinny nadać priorytet protokołowi DoT lub ściśle zarządzanemu protokołowi DoH.
W środowiskach korporacyjnych przejrzystość ma charakter bezwzględny. Zespoły IT muszą zadbać o to, by wszystkie stacje robocze, urządzenia mobilne i sprzęt IoT rozpoznawały nazwy za pośrednictwem zatwierdzonych, zabezpieczonych serwerów rozpoznawania nazw.
Aby zachować kontrolę przy jednoczesnym utrzymaniu szyfrowania, przedsiębiorstwa powinny:
Urządzenia mobilne nieustannie przełączają się między zaufanymi sieciami Wi-Fi w firmie, routerami domowymi a stacjami bazowymi operatorów komórkowych. System Android radzi sobie z tym płynnie dzięki wbudowanej funkcji Private DNS wykorzystującej protokół DoT, zapewniając jednolite szyfrowanie we wszystkich aplikacjach na urządzeniu bez konieczności instalowania oddzielnego oprogramowania. Urządzenia z systemami iOS i macOS mogą uzyskać taką samą ochronę dzięki profilom konfiguracyjnym obsługującym protokoły DoT lub DoH.
Wraz z rozwojem architektur transportowych w dyskusji pojawił się nowy protokół: DNS over QUIC (DoQ), ujednolicony w dokumencie RFC 9250.
Podczas gdy protokoły DoT i starsza wersja DoH działają w oparciu o protokół TCP, protokół DoQ działa w oparciu o protokół QUIC na porcie UDP 853. Protokół QUIC integruje szyfrowanie TLS 1.3 bezpośrednio z procedurą nawiązywania połączenia. Taka struktura rozwiązuje problem blokowania na początku kolejki (head-of-line blocking), przyspiesza nawiązywanie połączenia dzięki wznowieniu sesji z zerowym opóźnieniem (0-RTT) oraz umożliwia płynną migrację połączenia, gdy urządzenia mobilne przełączają się między sieciami Wi-Fi a sieciami komórkowymi.
Chociaż DoQ stanowi najnowocześniejsze rozwiązanie w dziedzinie badań nad szyfrowanym DNS i jego wydajnością, jego wdrażanie w środowisku produkcyjnym pozostaje wciąż w początkowej fazie w porównaniu z dojrzałymi ekosystemami DoT i DoH.
Powszechnym błędnym przekonaniem jest to, że włączenie protokołów DoH lub DoT sprawia, że inne protokoły bezpieczeństwa DNS stają się zbędne. W rzeczywistości szyfrowany transport oraz rozszerzenia bezpieczeństwa systemu nazw domenowych (DNSSEC) dotyczą dwóch zupełnie różnych etapów cyklu życia zabezpieczeń.
Jeśli osoba atakująca przejmie kontrolę nad nadrzędnym serwerem nazw lub przeprowadzi atak typu „DNS cache poisoning”, protokoły DoH i DoT przekażą tę sfałszowaną odpowiedź bezpośrednio do urządzenia użytkownika za pośrednictwem bezpiecznego, szyfrowanego tunelu.
Aby zapewnić pełną integralność infrastruktury, organizacje muszą wdrożyć protokół DNSSEC we wszystkich swoich strefach domenowych, konfigurując jednocześnie serwery rozpoznające tak, aby weryfikowały podpisy. Można sprawdzić, czy aktualne domeny publikują prawidłowe podpisy kryptograficzne, poddając je analizie za pomocą naszego automatycznego narzędzia do sprawdzania zgodności z protokołem DNSSEC.
Czy protokół DoH jest bezpieczniejszy niż protokół DoT?
Z czysto kryptograficznego punktu widzenia żaden z tych protokołów nie jest z natury bezpieczniejszy od drugiego. Oba wykorzystują solidne szyfrowanie TLS, aby chronić zapytania DNS przed obserwacją i manipulacją. Prawdziwa różnica polega na widoczności w sieci: protokół DoH zapewnia większą prywatność przed monitorowaniem w sieci lokalnej dzięki współdzieleniu portu 443 z ruchem internetowym, natomiast protokół DoT oferuje zespołom ds. bezpieczeństwa w przedsiębiorstwach lepsze możliwości zarządzania dzięki wykorzystaniu dedykowanego portu 853.
Czy powinienem włączyć czy wyłączyć DNS przez HTTPS?
W przypadku użytkowników indywidualnych korzystających z urządzeń osobistych pozostawienie funkcji DoH włączonej zapewnia natychmiastowe korzyści w zakresie prywatności, uniemożliwiając operatorom sieci lokalnych i dostawcom usług internetowych rejestrowanie zapytań.
Jednak w środowiskach korporacyjnych niekontrolowany protokół DoH powinien zazwyczaj być wyłączony lub przekierowany do serwerów rozpoznających adresy zatwierdzonych przez firmę. Gdy nie jest on kontrolowany, protokół DoH na poziomie przeglądarki omija wewnętrzne zapory sieciowe, reguły filtrowania treści oraz urządzenia monitorujące zagrożenia.
Czy można zablokować DoH w sieci?
Tak. Chociaż nie da się zablokować protokołu DoH poprzez zamknięcie konkretnego portu bez jednoczesnego wyłączenia ruchu HTTPS na porcie 443, organizacje mogą ograniczyć korzystanie z DoH za pomocą alternatywnych środków kontroli. Administratorzy sieci mogą zablokować dostęp do publicznych adresów IP znanych komercyjnych serwerów rozpoznających adresy DoH, ograniczyć dostęp za pośrednictwem serwerów proxy lub stosować zapory sieciowe nowej generacji wyposażone w silniki identyfikacji aplikacji (App-ID), które potrafią rozpoznawać sygnatury ruchu DoH.
Czy VPN eliminuje potrzebę stosowania protokołów DoH lub DoT?
Wirtualna sieć prywatna (VPN) szyfruje cały ruch sieciowy opuszczający urządzenie, w tym zapytania DNS, w ramach zaszyfrowanego tunelu prowadzącego z powrotem do bramy VPN. Jeśli ufasz dostawcy VPN i skonfigurujesz system tak, aby zapytania były rozpatrywane przez jego prywatne rekurencyjne serwery nazw, niekoniecznie potrzebujesz protokołów DoH lub DoT, ponieważ cały tunel jest już zaszyfrowany.
Jednak korzystanie z protokołów DoH lub DoT zarówno w sieci VPN, jak i poza nią zapewnia wielopoziomową ochronę, gwarantując, że zapytania pozostają zabezpieczone, nawet jeśli w wyniku tunelowania częściowego dochodzi do wycieku standardowych pakietów DNS.
Zarówno protokół DNS over HTTPS, jak i DNS over TLS zapewniają znaczną poprawę prywatności w porównaniu z czterdziestoletnim standardem przesyłania danych w postaci zwykłego tekstu przez port UDP 53. Wybór między nimi zależy od kontekstu: protokół DoH zapewnia indywidualnym użytkownikom anonimowość i prywatność w sieciach publicznych, natomiast protokół DoT zapewnia organizacjom jasno określone granice i przejrzystość niezbędne do egzekwowania korporacyjnych zasad bezpieczeństwa.
Jednak szyfrowanie sposobu, w jaki Twój zespół wyszukuje domeny stron trzecich, rozwiązuje jedynie połowę problemu związanego z narażeniem Twojej infrastruktury. Musisz również zabezpieczyć publiczne rekordy DNS, które kierują resztę świata do usług internetowych, aplikacji i serwerów pocztowych Twojej firmy.
Niemonitorowane strefy domen są narażone na nieautoryzowane zmiany wpisów, brak podpisów kryptograficznych oraz wygasłe certyfikaty. PowerDMARC pomaga organizacjom zachować pełną kontrolę nad domenami dzięki monitorowaniu bezpieczeństwa DNS i zapewnianiu zgodności z przepisami.
Łącząc ciągłe monitorowanie rekordów i powiadomienia o zmianach w osi czasu DNS z naszym bezpłatnym narzędziem do sprawdzania DNSSEC, możesz zapewnić, że infrastruktura DNS Twojej firmy pozostanie podlegająca audytowi, zgodna z przepisami i zabezpieczona przed spoofingiem pod każdym względem.








 Czym jest tunelowanie DNS? Ataki, wykrywanie i zapobieganie