Che cos’è il filtraggio DNS e come funziona?
di
Ultimo aggiornamento:
10 10 minuti di lettura


di
Ultimo aggiornamento:
I punti chiave da prendere in considerazione
Ogni interazione web moderna inizia con una traduzione dell'indirizzo. Quando un dipendente clicca su un link contenuto in un'e-mail o digita un URL nella barra degli indirizzi, il dispositivo client deve innanzitutto tradurre quell'etichetta di facile comprensione in un indirizzo IP instradabile.
Gli autori degli attacchi sfruttano questa dipendenza fondamentale in ogni fase di un'intrusione. Gli attori malintenzionati utilizzano nomi host appena creati per la raccolta di credenziali, configurano domini algoritmici per coordinare le botnet e stabiliscono canali in uscita per sottrarre dati da database proprietari.
L'implementazione del filtraggio DNS offre alle organizzazioni un perimetro difensivo efficiente e precoce. Valutando le richieste di destinazione durante la fase di ricerca, anziché dopo l'avvio del download dei file, i team possono neutralizzare gravi minacce provenienti da Internet prima che i payload raggiungano gli endpoint.
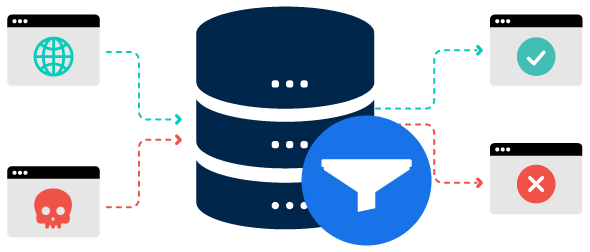
Il filtraggio DNS è una misura di sicurezza che analizza le query del Domain Name System per bloccare l'accesso a nomi host dannosi, non autorizzati o che violano le politiche aziendali prima che venga stabilita una connessione a Internet. Confrontando i risultati delle ricerche con i database delle minacce e le categorie di utilizzo consentito, impedisce ai dispositivi di raggiungere siti web dannosi.
Questo controllo opera a livello delle fondamenta applicative e di routing di Internet. Poiché le decisioni relative all'accesso vengono prese durante la risoluzione dei nomi host, gli utenti non caricano mai script dannosi, non vengono mai indirizzati a pagine di destinazione di phishing né avviano mai handshake con infrastrutture remote non autorizzate.
Il Domain Name System funge da servizio di directory principale di Internet, traducendo nomi host come example.com in indirizzi numerici quali 192.0.2.1. Ogni volta che un endpoint avvia una richiesta di rete, invia una query di ricerca a un resolver ricorsivo designato. Se stai approfondendo i meccanismi fondamentali della rete, la nostra analisi completa su cos’è un server DNS spiega come questi sistemi gestiscono le ricerche.
In un ambiente di rete standard privo di filtri di protezione, il resolver ricerca i record autorevoli nella gerarchia di Internet e restituisce direttamente l'indirizzo IP effettivo al client richiedente.
Quando il filtraggio DNS è abilitato, il resolver ricorsivo introduce un punto di controllo automatico nel ciclo di vita standard della risoluzione:
Al livello amministrativo più semplice, il filtraggio DNS si basa su elenchi di siti consentiti e di siti bloccati espliciti.
Il filtraggio basato sulle categorie consente ai team di sicurezza di regolare interi segmenti del web senza dover individuare manualmente i singoli nomi di dominio. I motori di servizio classificano i domini in categorie strutturate, quali intrattenimento per adulti, gioco d’azzardo illegale, hub di streaming ad alta larghezza di banda, condivisione di file peer-to-peer, piattaforme social e nomi di host recentemente individuati.
I responsabili di rete configurano regole di accesso uniformi che rispecchiano i requisiti organizzativi. Un’azienda può limitare l’archiviazione di contenuti multimediali personali e lo streaming video durante i turni di lavoro per preservare la larghezza di banda della rete. Allo stesso tempo, le organizzazioni possono applicare rigide politiche di “igiene web” su tutte le risorse aziendali per garantire la conformità agli standard operativi e alle normative regionali in materia di ambiente di lavoro.
Gli avversari moderni raramente lasciano online le risorse web statiche abbastanza a lungo da consentire alle liste di blocco manuali di individuarle. Gli autori di attacchi di phishing utilizzano motori di campagna dinamici e automatizzati, mentre le famiglie di malware avanzate impiegano algoritmi di generazione di domini (DGA) per scorrere ogni giorno migliaia di domini generati algoritmicamente, al fine di individuare infrastrutture di comando e controllo funzionanti.
Per contrastare i vettori di tipo fluido, le moderne soluzioni di filtraggio integrano flussi continui di informazioni sulle minacce:
Poiché la risoluzione avviene prima delle sessioni delle applicazioni, il filtraggio neutralizza una vasta gamma di rischi moderni legati alla sicurezza informatica. Esaminando il catalogo più ampio dei tipi di attacchi DNS dimostra quanto sia essenziale una solida gestione dei domini per la resilienza del perimetro.
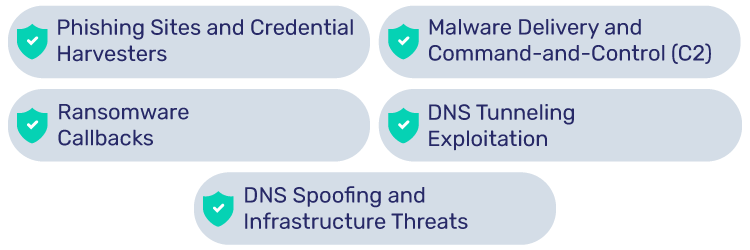
Il phishing rimane la principale via di accesso per la compromissione delle credenziali e l’intrusione iniziale nelle reti aziendali. Gli autori degli attacchi inviano notifiche fraudolente che indirizzano i destinatari verso portali contraffatti, progettati per raccogliere chiavi di autenticazione, sessioni e password. Il filtraggio DNS identifica le destinazioni dannose e restituisce una pagina di blocco amministrativa, impedendo ai dipendenti di inserire le credenziali dell’account anche nel caso in cui un’e-mail ingannevole riesca a eludere le difese perimetrali della casella di posta in arrivo.
I dropper eseguibili, le macro dannose e i download drive-by si basano in larga misura sulle richieste DNS in uscita per recuperare i payload di seconda fase. Inoltre, una volta che un endpoint subisce un’infezione locale, la backdoor presente al suo interno deve comunicare con i nodi di comando degli aggressori per ricevere compiti operativi e script. I resolver di filtraggio bloccano le richieste di ricerca dirette verso nodi C2 noti, impedendo di fatto al binario dannoso di insediarsi prima che possa stabilire un punto d’appoggio.
Prima di crittografare i file locali, le moderne varianti di ransomware inviano spesso richieste di ping agli host di gestione remota per verificare il corretto rilevamento della rete, scambiare le chiavi di crittografia e coordinare la preparazione dei dati. Impedire la risoluzione dei domini utilizzati per lo scambio delle chiavi spesso blocca completamente il processo di crittografia, concedendo al personale addetto alla sicurezza tempo prezioso per individuare la macchina infetta e isolarla dallo storage aziendale condiviso.
Gli autori di malware sfruttano regolarmente la porta 53 per sottrarre dati rubati e trasmettere informazioni operative nascoste all’interno di query di ricerca ricorsive. Poiché i firewall convenzionali lasciano aperta la porta 53 per evitare interruzioni operative, le query non controllate passano facilmente senza alcuna restrizione. I resolver di sicurezza specializzati rilevano lunghezze anomale delle query, stringhe di caratteri ad alta entropia e frequenze di ricerca irregolari, bloccando sul nascere i tentativi di furto di dati.
Gli aggressori prendono di mira anche i percorsi di risoluzione non protetti per avvelenare le cache locali e reindirizzare il traffico web verso destinazioni fraudolente. Comprendere i rischi strutturali del spoofing del DNS mette in evidenza perché la verifica dell’autenticità dei domini e la combinazione di resolver di filtraggio con meccanismi di firma crittografica siano essenziali per la stabilità operativa a lungo termine.
L'integrazione dei filtri di risoluzione offre diversi vantaggi funzionali immediati rispetto agli agenti di ispezione degli endpoint, più pesanti, e alle apparecchiature firewall convenzionali. Seguendo le migliori pratiche di sicurezza DNS aiuta le reti a ottenere i seguenti vantaggi operativi:
Sebbene il filtraggio DNS offra un’ampia copertura protettiva, i progettisti di rete dovrebbero tener conto dei suoi limiti strutturali per evitare di creare punti ciechi.
Le architetture di sicurezza spesso combinano più livelli di protezione che si sovrappongono. Comprendere in che modo ciascun livello esamina il traffico di rete aiuta i team a eliminare costose ridondanze infrastrutturali.
| Caratteristica / Attributo | Filtraggio DNS | Gateway Web sicuro (SWG) | Firewall di rete (NGFW) |
|---|---|---|---|
| Livello di ispezione | Ricerca delle applicazioni (livello DNS, porta 53/853) | Sessione applicativa (Livello 7, HTTP/HTTPS) | Trasporto e rete (livelli 3, 4 e 7) |
| Visibilità dei dati | Solo il nome di dominio richiesto | Stringa URL completa, contenuto della pagina, corpi dei file | Intestazioni dei pacchetti, porte, protocolli, tabelle di stato |
| Necessità di decrittografia | Non richiesto | Richiede la decrittografia SSL/TLS attiva | Ispezione approfondita dei pacchetti (opzionale) |
| Impatto sulle prestazioni | Estremamente basso (valutazione inferiore al millisecondo) | Da moderato ad elevato (overhead del proxy di sessione) | Variabile in base alla complessità dell'insieme di regole |
| Complessità dell'implementazione | Semplice (reindirizzamento del server dei nomi) | Moderato (impostazioni proxy o script PAC) | Elevato (instradamento fisico o virtuale in linea) |
| Caso d'uso principale | Blocco su ampia scala e prevenzione delle minacce | Scansione approfondita dei file, DLP e ispezione dei percorsi | Isolamento delle porte, filtraggio stateful, segmentazione |
Le organizzazioni possono scegliere tra diversi modelli di implementazione in base alla mobilità del personale e ai requisiti dell'infrastruttura fisica.
Le architetture basate sul cloud rappresentano il modello di implementazione più diffuso negli ambienti aziendali moderni. L’azienda indirizza i propri forwarder a monte verso reti di risoluzione anycast gestite da un fornitore di soluzioni di sicurezza dedicato. Il fornitore gestisce i feed sulle minacce, aggiorna le classificazioni per categoria e risolve le richieste di ricerca da punti di presenza globali, sollevando il personale IT locale dagli oneri legati alla manutenzione dell’hardware.
Le istituzioni ad alta sicurezza, le organizzazioni governative e le imprese finanziarie soggette a una rigorosa regolamentazione utilizzano spesso resolver di cache dedicati e installati in loco. In questo modello di implementazione, gli appliance fisici o le macchine virtuali locali gestiscono le ricerche interne, applicando le politiche locali e i record delle minacce memorizzati nella cache prima di interrogare i server root a monte. Ciò garantisce il controllo totale sui record delle query sensibili.
Il passaggio al lavoro da remoto e ibrido comporta che i laptop aziendali operino abitualmente al di fuori del perimetro dei router degli uffici. Gli agenti di roaming sono utilità software leggere installate sugli endpoint gestiti per intercettare le schede di rete locali. Garantiscono che tutte le query DNS vengano instradate attraverso la politica di risoluzione difensiva dell’organizzazione, indipendentemente dal fatto che l’utente si connetta da un campus aziendale, da una rete residenziale o da un punto di accesso pubblico non protetto.
I piccoli uffici, le filiali e i punti vendita spesso applicano le misure di sicurezza direttamente a livello di gateway perimetrale. Gli amministratori configurano il firmware dei router locali in modo da distribuire resolver ricorsivi difensivi tramite leas DHCP. Ogni telefono, postazione di lavoro, terminale POS e smartphone degli ospiti che si connette alla rete Wi-Fi locale beneficia automaticamente della protezione senza necessità di configurazione manuale.
Per scegliere una soluzione efficace è necessario valutare le capacità tecnologiche fondamentali, al di là delle affermazioni di marketing. I team di sicurezza e i responsabili degli acquisti dovrebbero tenere in considerazione i seguenti criteri tecnici:
Il filtraggio DNS e l'autenticazione delle e-mail operano ai due estremi opposti, ma complementari, del perimetro di attacco dell'organizzazione.
Il filtraggio DNS protegge il personale quando effettua connessioni esterne. Quando un dipendente clicca accidentalmente su un URL ingannevole contenuto in un’e-mail mirata, il resolver di filtraggio intercetta la ricerca, interrompendo la connessione prima che la pagina di phishing possa sottrarre le credenziali aziendali o installare spyware.
Tuttavia, il filtraggio in uscita non è in grado di proteggere i vostri clienti, i vostri partner e la reputazione della vostra azienda da soggetti malintenzionati che si spacciano per voi. I criminali falsificano regolarmente domini aziendali legittimi per inviare richieste convincenti di reindirizzamento dei pagamenti, spacciarsi per dirigenti e minare la fiducia dei clienti.
Per impedire lo spoofing dei domini è necessario implementare protocolli in entrata autorevoli:
Mentre il filtraggio DNS protegge i tuoi dipendenti da destinazioni dannose presenti su Internet in generale, l’implementazione DMARC ospitato garantisce che i mittenti non autorizzati non possano sfruttare il tuo dominio per attaccare soggetti esterni. Una vera resilienza del dominio richiede il controllo sia di ciò che i tuoi utenti interni risolvono, sia di ciò che i server di posta globali accettano a tuo nome.
Il filtraggio DNS è efficace contro le minacce moderne?
Sì. Le ricerche indicano che la stragrande maggioranza delle varianti di malware e delle campagne di phishing si avvale del Domain Name System in una fase qualsiasi del ciclo di vita dell’attacco per individuare i server, convalidare le connessioni o scaricare i payload. Bloccare le minacce al confine di risoluzione riduce drasticamente la superficie di attacco utilizzabile da un’azienda.
È possibile aggirare il filtro DNS?
Sì. Gli utenti esperti di tecnologia o i software dannosi possono aggirare i filtri di base a livello di rete stabilendo una connessione VPN crittografata, interrogando direttamente indirizzi IP pubblici hardcoded oppure instradando il traffico attraverso resolver DoH/DoT esterni non autorizzati. Le organizzazioni contrastano questi percorsi di aggiramento bloccando la porta 53 verso destinazioni sconosciute, limitando le porte DNS crittografate non approvate ed eseguendo agenti di roaming gestiti su tutti i dispositivi degli utenti.
Qual è la differenza tra un filtro DNS e un sinkhole DNS?
Un filtro DNS è una piattaforma operativa di sicurezza e gestione delle politiche che blocca o reindirizza le richieste di ricerca in base ad ampie categorie o classificazioni di minacce, spesso visualizzando una pagina di blocco informativa destinata agli utenti. Un sinkhole DNS è un’implementazione tecnica mirata che reindirizza il traffico proveniente da specifici domini dannosi verso un indirizzo interno non instradabile o un server di acquisizione specializzato, utilizzato principalmente dai ricercatori di sicurezza e dai team di risposta agli incidenti per individuare i computer infetti e analizzare le comunicazioni del malware.
Il filtraggio DNS rallenta la navigazione in Internet?
No. Poiché le ricerche DNS sono operazioni di piccole dimensioni basate su testo, i moderni resolver cloud dotati di reti Anycast distribuite a livello globale valutano e rispondono alle richieste in pochi millisecondi. In molti casi, passare da un resolver predefinito dell’ISP a un servizio DNS protettivo appositamente progettato migliora effettivamente le prestazioni di navigazione quotidiane grazie al routing globale ottimizzato e alla cache avanzata.
Esistono servizi gratuiti di filtraggio DNS?
Sì. Diverse organizzazioni di sicurezza e associazioni senza scopo di lucro affidabili offrono al pubblico servizi DNS protettivi gratuiti. Provider come Quad9, Cloudflare (1.1.1.2 per la protezione dal malware) e i resolver per la navigazione sicura offrono una protezione di base contro i domini dannosi noti. Tuttavia, le imprese commerciali e gli MSP in genere passano a piattaforme a pagamento per accedere a controlli amministrativi granulari per categoria, client endpoint in roaming, integrazione attiva con Active Directory e registrazione degli audit SIEM a lungo termine.
Il filtraggio DNS rappresenta un primo livello indispensabile per la sicurezza perimetrale moderna. Intercettando le connessioni nella fase di risoluzione, le organizzazioni proteggono il personale dai siti di destinazione del phishing, bloccano le comunicazioni del malware e mantengono il controllo sull’attività di rete in ambienti operativi distribuiti.
Senza un monitoraggio regolare, piccole modifiche alla configurazione, record DNS non autorizzati o puntatori obsoleti possono esporre il tuo dominio al rischio di dirottamento e spoofing delle e-mail. Il nostro sistema automatizzato soluzione automatizzata ti aiuta a tenere traccia delle modifiche al DNS in tempo reale, a rilevare attività sospette e a proteggere il tuo dominio da modifiche non autorizzate.