Che cos’è un “sinkhole” DNS e come funziona?
di
Ultimo aggiornamento:
9 Tempo di lettura: 9 min


di
Ultimo aggiornamento:
I punti chiave da prendere in considerazione
Ogni connessione di rete moderna inizia con una ricerca. Ogni volta che un dispositivo apre una pagina web, scarica un aggiornamento o si collega a un server esterno, richiede a un resolver di tradurre un nome di dominio leggibile dall’uomo in un indirizzo IP. Poiché questa ricerca avviene prima che qualsiasi pacchetto di dati venga trasmesso tra gli host, rappresenta uno dei punti di controllo più efficaci nella difesa della rete.
Gli autori delle minacce sfruttano costantemente questa fase. Alcune varianti di malware interrogano host remoti per ricevere comandi o sottrarre dati, mentre le esche di phishing inducono gli utenti a collegarsi a portali web fraudolenti. Comprendere l’ampia varietà di tipi di attacchi DNS evidenzia perché sia essenziale controllare il comportamento delle ricerche. Il DNS sinkholing fornisce ai team di sicurezza un meccanismo attivo per intercettare tempestivamente queste query, bloccando le comunicazioni dannose prima che un computer infetto possa stabilire una connessione.
Un "sinkhole" DNS è un meccanismo di sicurezza che intercetta le query DNS destinate a domini noti come dannosi e restituisce un indirizzo IP falso e controllato al posto della destinazione legittima. Questo reindirizzamento impedisce ai dispositivi client di raggiungere le infrastrutture delle minacce, neutralizzando efficacemente i callback del malware, le campagne di phishing e i canali di comando delle botnet già nella fase di risoluzione.
Nelle operazioni di rete standard, un resolver ricorsivo interroga i server dei nomi autoritativi e fornisce al client il vero indirizzo esterno del nome host richiesto. In una configurazione con sinkhole, il resolver verifica il dominio richiesto confrontandolo con una lista di blocco curata. Se il dominio richiesto compare in tale lista, il resolver omette la risposta reale. Fornisce invece un indirizzo alternativo designato dall’amministratore di rete, come un indirizzo di loopback o un server di log interno specializzato.
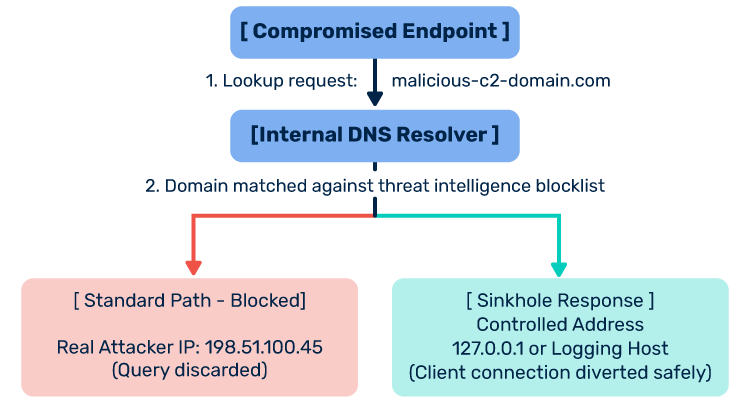
Sostituendo l'indirizzo IP di destinazione, il resolver garantisce che il client non avvii mai un handshake TCP con il computer dell'autore dell'attacco. La connessione si interrompe in modo innocuo all'interno dell'ambiente locale.
Per comprendere il funzionamento di un "sinkhole" DNS, occorre innanzitutto esaminare il ruolo del resolver ricorsivo nel traffico aziendale quotidiano. Quando una workstation interna invia una richiesta, questa viene instradata direttamente a un resolver locale. È possibile consultare la nostra analisi su cos’è un server DNS per capire come funzionano le ricerche ricorsive standard nelle reti distribuite.
Il sinkholing DNS introduce tre componenti operative fondamentali in questo ciclo di ricerca:
Un sinkhole si basa su dati accurati e tempestivi relativi alle minacce. I team di sicurezza forniscono ai resolver elenchi di domini dannosi noti, raccolti da feed di minacce open source, fornitori commerciali di informazioni sulle minacce, dati telemetrici relativi alla risposta agli incidenti e gruppi di condivisione del settore. Questi elenchi contengono URL di phishing attivi, nodi di distribuzione di ransomware e domini di comando e controllo (C2) noti.
Quando un endpoint invia una query di ricerca, il resolver valuta il dominio richiesto alla luce delle regole della propria zona di policy prima di ricorrere agli hint standard della radice di Internet o di inoltrare le query a livello superiore. Se il dominio corrisponde a una voce presente nella lista di blocco, il resolver interrompe il processo di risoluzione in uscita. I resolver moderni ottengono questo risultato utilizzando le Response Policy Zones (RPZ), una tecnologia che consente agli amministratori di riscrivere dinamicamente le risposte DNS in base a policy personalizzate.
Una volta che il resolver attiva un override, restituisce un indirizzo predefinito. A seconda degli obiettivi del team di sicurezza, tale indirizzo rientra in una delle due configurazioni seguenti:
Questa funzionalità di registrazione trasforma il sinkhole da uno strumento di blocco passivo a un sensore attivo per il rilevamento delle minacce. Un log del firewall potrebbe mostrare solo una richiesta in uscita verso un IP esterno, ma il collettore sinkhole registra esattamente la workstation interna che ha generato la query dannosa, consentendo agli addetti alla gestione degli incidenti di isolare immediatamente il dispositivo compromesso.
I "sinkhole" DNS vengono implementati a vari livelli dell'ecosistema di Internet e svolgono funzioni operative distinte a seconda di chi li gestisce.
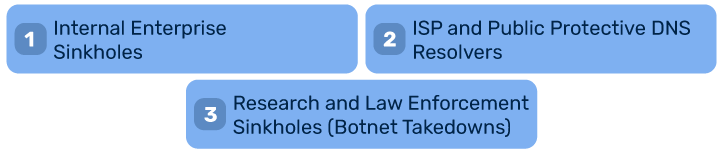
Le organizzazioni implementano i sinkhole interni sui resolver DNS locali, sui firewall di nuova generazione (NGFW) o sui gateway web sicuri. L’obiettivo principale è proteggere gli endpoint aziendali e monitorare lo stato di integrità della rete interna. Quando un dipendente clicca su un link di phishing o un malware in background tenta di raggiungere un server C2, il sinkhole aziendale blocca la connessione in uscita e invia un avviso al Security Operations Center (SOC) indicando l’IP interno del dispositivo.
I fornitori di servizi Internet e gli operatori di DNS pubblici (come Quad9 o 1.1.1.2 di Cloudflare) implementano i cosiddetti “sinkhole” per proteggere un’ampia fascia di utenti, sia privati che aziendali. Anziché utilizzare sistemi di raccolta dei log per analisi forensi approfondite degli host, questi fornitori puntano sulla scalabilità. Indirizzano le richieste relative a domini pericolosi verso percorsi nulli o pagine di avviso ospitate, impedendo che ingenti volumi di traffico dannoso raggiungano i propri abbonati.
Nel corso di operazioni su larga scala contro la criminalità informatica, le autorità giudiziarie e i ricercatori nel campo della sicurezza creano dei “sinkhole” a livello di registrar o di registro. Ottenendo ordinanze del tribunale, gli investigatori assumono il controllo dei domini dannosi hardcoded nelle varianti del malware. Modificano i record dei nameserver autoritativi di tali domini, reindirizzando milioni di bot infetti in tutto il mondo verso i server di ricerca. Ciò interrompe il controllo del gruppo criminale sui computer infetti e consente ai ricercatori di mappare le dimensioni e la diffusione geografica della botnet.
Il sinkholing DNS ha svolto un ruolo fondamentale nella risoluzione di alcuni degli incidenti di sicurezza informatica più gravi della storia recente.
Nel maggio 2017, il ransomware WannaCry si è diffuso a livello globale, paralizzando ospedali, aziende di telecomunicazioni e sistemi di trasporto in oltre 150 paesi. Il worm si è diffuso in modo autonomo utilizzando l’exploit EternalBlue.
Durante l'analisi del file binario del malware, il ricercatore di sicurezza Marcus Hutchins ha scoperto un dominio non registrato hardcoded nel codice sorgente. L’autore del malware aveva inserito un controllo: prima di crittografare l’unità host, il codice inviava una query DNS a questo dominio. Se la query falliva, il ransomware procedeva con la crittografia dei file. Se il dominio rispondeva, il malware interrompeva l’esecuzione. Hutchins ha registrato il dominio per circa dieci dollari e lo ha reindirizzato a un server sinkhole. Quando i computer di tutto il mondo hanno risolto con successo il dominio, la logica integrata ha interrotto la routine di esecuzione, bloccando inavvertitamente l’epidemia globale sul nascere.
La rete Avalanche ha operato per oltre sette anni come piattaforma illegale di hosting "bulletproof" e distribuzione di malware, supportando più di due dozzine di trojan bancari e varianti di ransomware come GozNym e TeslaCrypt. L'infrastruttura utilizzava tecniche "double fast-flux", alternando indirizzi IP e server dei nomi ogni pochi minuti per eludere il rilevamento.
Alla fine del 2016, una coalizione multinazionale composta da forze dell’ordine di quaranta paesi, insieme a Europol e al Dipartimento di Giustizia degli Stati Uniti, ha smantellato l’operazione. Secondo la documentazione diffusa da Europol, le autorità hanno sequestrato, bloccato o reindirizzato verso server sinkhole oltre 800.000 domini. Sostituendo i server dei nomi utilizzati dai criminali con server sinkhole controllati, gli investigatori hanno scollegato centinaia di migliaia di computer delle vittime infettate dai loro gestori, realizzando una delle più grandi operazioni collaborative di smantellamento di botnet mai condotte.
L'implementazione di un "sinkhole" DNS offre vantaggi strategici unici per la difesa della rete:
Abbinare la protezione delle query a livello di rete a più ampie migliori pratiche di sicurezza DNS si crea una solida difesa a più livelli, garantendo che sia le workstation interne che i nodi perimetrali esterni mantengano elevati livelli di sicurezza.
Sebbene il sinkholing DNS offra un solido livello di filtraggio, non rappresenta una soluzione di sicurezza onnicomprensiva. I team di rete devono tenere conto di diverse limitazioni strutturali:
È possibile configurare un sinkhole DNS funzionante in diversi ambienti, dai laboratori domestici ai servizi di directory di livello aziendale. Il processo si concentra sulla modifica delle politiche dei resolver per intercettare le richieste non valide.
Gli ambienti Unix aziendali che utilizzano il demone Berkeley Internet Name Domain (BIND) o Unbound ricorrono comunemente alle Response Policy Zones (RPZ). Spesso denominate “firewall DNS”, le regole RPZ configurano il server ricorsivo locale in modo che restituisca una risposta modificata quando un client richiede una zona bloccata.
Un amministratore crea un file di zona dedicato contenente dati relativi alle minacce:
$TTL 1h
@ IN SOA localhost. root.localhost. ( 2026102401 1h 15m 30d 2h )
NS localhost.; Reindirizzare i domini dannosi verso un host di registrazione interno
malicious-site.example.com CNAME sinkhole.internal.network.
phishing-domain.example.net A 192.168.10.50
*.bad-actor-infrastructure.org A 192.168.10.50
Qualsiasi query corrispondente a questi record viene risolta direttamente all'indirizzo 192.168.10.50, senza interrogare i server root.
Negli ambienti Active Directory, il servizio DNS di Windows Server include funzionalità native relative ai criteri che consentono agli amministratori di bloccare o reindirizzare le query senza ricorrere a software esterni. Configurando i criteri di risoluzione delle query tramite PowerShell, gli amministratori possono confrontare i criteri relativi agli FQDN in entrata con un elenco di domini dannosi da bloccare e restituire un indirizzo IP statico nullo:
Add-DnsServerQueryResolutionPolicy -Name “SinkholePolicy” -Action DENY -FQDN “EQ,*.maliciousdomain.com”
Per gli uffici domestici e le reti delle piccole imprese, i filtri DNS a livello hardware come Pi-hole offrono servizi “sinkhole” chiavi in mano. Installato su un piccolo server o su una macchina virtuale, Pi-hole funge da resolver principale della rete locale. Legge le liste di blocco compilate dalla comunità di sicurezza e restituisce 0.0.0.0 ogni volta che un dispositivo richiede un dominio collegato a reti pubblicitarie, dati di tracciamento o domini di malware.
Ogni volta che si applicano nuove politiche di sinkhole, i dispositivi attivi sulla rete potrebbero continuare a raggiungere i vecchi indirizzi fino alla scadenza della cache interna del loro sistema operativo. Durante la risoluzione dei problemi o la verifica del corretto funzionamento di una regola di sinkhole, gli amministratori dovrebbero sapere come svuotare il DNS sugli endpoint interessati per cancellare le tabelle della cache esistenti e forzare una query immediata al resolver.
Nelle discussioni sulla sicurezza, i termini “sinkhole”, “blackhole” e “filtraggio” vengono spesso utilizzati in modo intercambiabile. Sebbene abbiano in comune l’obiettivo di mitigare le minacce a livello di risoluzione dei nomi, funzionano in modi distinti.
| Caratteristica/Attributo | Sinkhole DNS | DNS Blackhole | Filtraggio DNS |
|---|---|---|---|
| Azione principale | Reindirizza la richiesta verso un indirizzo IP controllato e sicuro | Elimina la query oppure restituisce NXDOMAIN (dominio inesistente) | Blocca l'accesso in base alle categorie di criteri o al rischio di sicurezza |
| Destinazione del traffico | Un collettore interno o un indirizzo di loopback | Da nessuna parte; il pacchetto viene interrotto o scartato senza alcun avviso | Una pagina di blocco standard o una rotta nulla |
| Registrazione forense | Alto; raccoglie informazioni dettagliate sulle intestazioni dell'host e sui dati di connessione | Basso; solitamente limitato alle metriche relative alla perdita dei resolver | Medio; tiene traccia degli eventi di navigazione dell'utente e delle attivazioni delle politiche |
| Caso d'uso principale | Rilevamento di malware, interruzione dei canali di comando e controllo (C2), smantellamento delle botnet | Prevenzione del traffico DDoS, eliminazione delle query ad alto volume | Gestione dei contenuti, utilizzo corretto sul posto di lavoro, sicurezza |
| Amministratori tipici | Analisti SOC, team di risposta agli incidenti, forze dell'ordine | Ingegneri di rete, operatori di trasporto pubblico, ISP | Personale IT aziendale, risorse umane, responsabili della conformità |
Un "blackhole" DNS si limita a non rispondere o a comunicare al dispositivo che il record non esiste. Un "sinkhole", invece, risponde deliberatamente fornendo un indirizzo che reindirizza il client verso un ambiente isolato, dove il personale addetto alla sicurezza può monitorare le azioni successive del client.
Un "DNS sinkhole" è la stessa cosa di un "Pi-hole"?
Un Pi-hole è un'implementazione specifica di un sinkhole DNS progettata per le reti locali. Mentre i sinkhole aziendali si concentrano principalmente sulla registrazione delle comunicazioni delle botnet e sull'individuazione delle infezioni da malware, un Pi-hole utilizza principalmente tecniche di sinkholing per bloccare pubblicità, tracciamento web e connessioni telemetriche indesiderate prima che raggiungano gli schermi degli utenti finali.
Quale indirizzo IP utilizza un sinkhole?
Un sinkhole utilizza generalmente un indirizzo non instradabile o un indirizzo di raccolta specializzato. Tra gli indirizzi non instradabili più comuni figurano 127.0.0.1 (l'indirizzo di loopback dell'host) e 0.0.0.0 (un meta-indirizzo non instradabile). Quando l'obiettivo è quello di acquisire prove forensi, il sinkhole restituisce l'indirizzo IP interno privato di un server di monitoraggio dedicato che registra i dettagli delle connessioni in entrata.
Un malware può aggirare un sinkhole DNS?
Sì. Il malware può aggirare un sinkhole DNS inserendo indirizzi IP grezzi nel proprio codice, eliminando così del tutto la necessità di effettuare query sui nomi di dominio. Può inoltre aggirare i resolver locali utilizzando protocolli crittografati come DNS-over-HTTPS (DoH) o DNS-over-TLS (DoT) puntati verso server pubblici esterni, oppure modificando i file di configurazione del sistema locale.
Il sinkholing DNS è legale?
Sì, all’interno della rete interna di un’organizzazione, il sinkholing DNS è una pratica standard di difesa della sicurezza. I gestori della rete mantengono la piena autorità su come i propri resolver gestiscono il traffico interno. Quando viene applicato su Internet pubblico per assumere il controllo di domini esterni, il sinkholing richiede mandati giudiziari, la collaborazione dei registri o operazioni coordinate delle forze dell’ordine a livello internazionale.
I sinkhole DNS costituiscono una linea di difesa fondamentale per il traffico in uscita, impedendo ai dispositivi interni di comunicare con infrastrutture malevole e mettendo in luce eventuali infezioni nascoste. Tuttavia, proteggere il traffico in uscita dalle postazioni di lavoro rappresenta solo metà della battaglia. È inoltre necessario difendere il nome di dominio della propria azienda dall’essere sfruttato in attacchi informatici in uscita contro partner e clienti esterni.
Senza un monitoraggio costante, lievi scostamenti nella configurazione, la creazione non autorizzata di record o puntatori non validi possono esporre la vostra organizzazione al rischio di dirottamento del dominio e di spoofing delle e-mail. Grazie al monitoraggio automatizzato monitoraggio automatizzato della sicurezza e della conformità del DNS, è possibile monitorare in tempo reale le modifiche nelle zone autoritative, rilevare immediatamente le alterazioni anomale e proteggere la reputazione del dominio da manomissioni non autorizzate.








 PowerDMARC vs VerifyDMARC: quale strumento DMARC offre maggiori vantaggi?