De checklist voor IT-beheerders bij het reageren op een incident met bedrijfs-e-mailfraude
door
Laatst bijgewerkt:
6 leestijd: 6 minuten

door
Laatst bijgewerkt:
Belangrijkste Conclusies
Business Email Compromise (BEC) is niet louter een kwestie van e-mailfiltering. Zodra een aanvaller toegang heeft gekregen tot een legitieme mailbox, kan een BEC-aanval zich vanuit uw eigen organisatie ontvouwen. Aanvallers kunnen gebruikmaken van bestaande gesprekken, contacten, betalingsgegevens, agenda's, bestanden en interne processen om frauduleuze activiteiten als routine te laten lijken.
Dat verandert de taak van IT-beheerders. Een effectieve reactie op een ‘Business Email Compromise’ moet betrekking hebben op de gecompromitteerde identiteit, de mailbox, de bijbehorende eindpunten, de e-mailinfrastructuur, de financiële processen en het bewijsmateriaal dat nodig is om te begrijpen wat er is gebeurd. Het eerste doel is het indammen van de schade. Het tweede doel is vaststellen hoever de aanvaller is gekomen.
Een centrale IT-operatielaag maakt het coördineren van de respons eenvoudiger. IT-beheersoftware kan beheerders helpen om getroffen apparaten, gebruikers, software, configuratiewijzigingen en herstelwerkzaamheden vanuit één gemeenschappelijk operationeel overzicht bij te houden. Het is geen vervanging voor e-mailbeveiligingsmaatregelen, maar het biedt nuttige context wanneer een incident verder reikt dan één enkele mailbox.
Maak een incidentrapport aan zodra er een vermoeden van BEC bestaat en wijs één verantwoordelijke aan voor de technische afhandeling. Stel vervolgens een tijdlijn op waarin het eerste verdachte bericht, de vermoedelijke toegang tot het account, wijzigingen in het wachtwoord of de MFA, wijzigingen in de mailboxregels, uitgaande berichten en eventuele financiële activiteiten worden opgenomen.
Vermijd het aanbrengen van wijzigingen die nuttig bewijsmateriaal vernietigen voordat het eerste onderzoek is vastgelegd. Tegelijkertijd mag de zorg om bewijsmateriaal te bewaren er nooit toe leiden dat een aanvaller actieve toegang behoudt. Bij de reactie moet een evenwicht tussen beide worden gevonden.
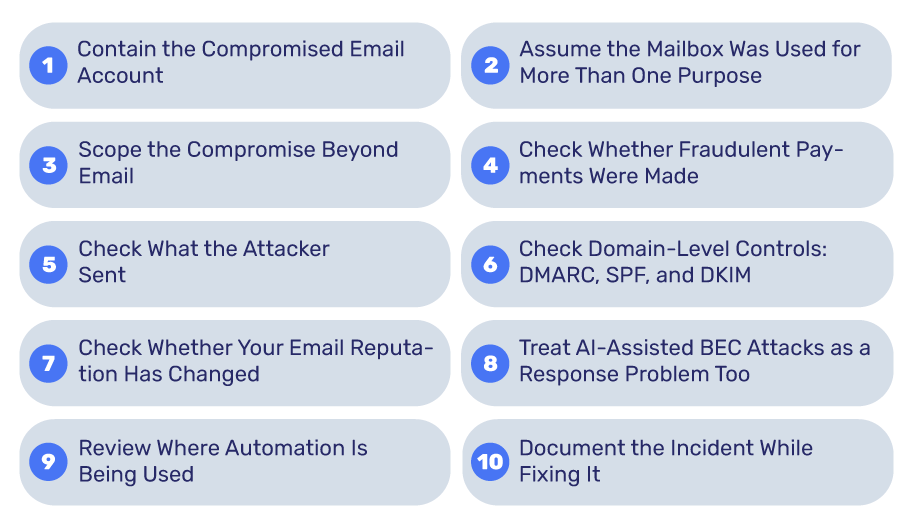
De eerste technische prioriteit is te voorkomen dat de aanvaller het account blijft gebruiken. Op uw checklist voor onmiddellijke actie moeten de volgende punten staan:
Regels voor mailboxen verdienen bijzondere aandacht. Een aanvaller kan regels aanmaken die bepaalde berichten automatisch doorsturen, beveiligingswaarschuwingen uit het zicht verplaatsen of berichten verwijderen die de inbraak aan het licht zouden kunnen brengen.
Een gehackte mailbox mag niet worden beschouwd als een op zichzelf staand probleem met inloggegevens.
Aanvallers kunnen eerdere berichten doorzoeken op zoek naar facturen, leveranciersgegevens, namen van leidinggevenden, betalingsgegevens, contractgegevens, klantgegevens of verificatielinks. Ze kunnen ook gesprekken volgen voordat ze een frauduleus verzoek versturen, zodat het bericht op een natuurlijke manier aansluit bij een bestaande zakelijke relatie.
Controleer de mailbox op tekenen van verkenning en op duidelijke fraude. Let op ongebruikelijke aanmeldingen, nieuwe doorstuurregels, verwijderde gesprekken, verdachte verzonden berichten en wijzigingen in de accountinstellingen.
Stel waar mogelijk een tijdlijn op. Wanneer vond de verdachte aanmelding plaats? Wanneer werd het eerste frauduleuze bericht verzonden? Zijn de instellingen van de mailbox voor of na die gebeurtenis gewijzigd? Deze details helpen om de eerste toegang te onderscheiden van latere activiteiten.
Een van de belangrijkste onderscheiden bij de aanpak van BEC is het verschil tussen het compromitteren van een mailbox en identiteitsmisbruik.
Als de aanvaller geldige inloggegevens heeft bemachtigd, kunnen ook andere systemen zijn blootgesteld. Controleer of het account toegang biedt tot cloudopslag, samenwerkingsplatforms, systemen voor beheer op afstand, financiële applicaties, CRM-platforms, wachtwoordbeheerders of interne documentatie.
Onderzoek ook het apparaat van de getroffen medewerker. Het is mogelijk dat een phishingpagina inloggegevens heeft gestolen zonder dat het eindpunt is gecompromitteerd, terwijl malware of een infostealer wijst op een groter probleem.
Hier komen gegevens over eindpunten en IT-beheer goed van pas. De vraag is niet alleen: „Is deze mailbox gehackt?”, maar ook: „Waar heeft deze identiteit nog meer toegang toe gehad?”
BEC heeft vaak een financieel doel, dus de financiële afdeling en IT moeten samenwerken in plaats van het incident als een puur technisch probleem te beschouwen.
Vergelijk recente betalingsverzoeken met de gebruikelijke leveranciersgegevens. Let daarbij vooral op:
De veiligste manier om dit te controleren is via een apart, betrouwbaar communicatiekanaal. Bevestig een nieuw bankrekeningnummer via de gebruikelijke contactgegevens, en nooit door te reageren op de e-mail waarin om de wijziging is gevraagd.
Ga na de afscherming na of het gehackte account is gebruikt om contact op te nemen met klanten, leveranciers, medewerkers of leidinggevenden.
Controleer de gegevens van verzonden e-mails en, indien beschikbaar, de trajecten van de berichten. Zoek naar berichten die betalingsinstructies, links voor het opnieuw instellen van wachtwoorden, schadelijke bijlagen, verzoeken om vertrouwelijke informatie of wijzigingen in vastgestelde processen bevatten.
Waarschuw de ontvangers onmiddellijk, vooral als ze mogelijk actie zouden ondernemen op basis van een instructie die door een aanvaller wordt gestuurd. Een bericht dat vanuit een legitieme bedrijfsmailbox wordt verzonden, komt veel geloofwaardiger over dan een gewone phishing-e-mail, vooral wanneer het aansluit bij een bestaande conversatie.
Ga er niet vanuit dat het incident is afgehandeld door het frauduleuze bericht uit de mailbox van de afzender te verwijderen. Ontvangers hebben het bericht mogelijk al geopend, doorgestuurd of er actie op ondernomen.
DMARC, SPF en DKIM zijn belangrijke maatregelen ter bestrijding van BEC, maar IT-beheerders moeten goed begrijpen wat elk van deze maatregelen wel en niet kan bereiken.
DMARC biedt een beleidskader voor de afhandeling van berichten die de authenticatie niet doorstaan, met de mogelijkheid om deze te monitoren, in quarantaine te plaatsen of te weigeren. Uw DMARC-beleid is daarom een belangrijk onderdeel van de bescherming van uw domein tegen spoofing.
Dit houdt een aanvaller die vanuit een daadwerkelijk gehackte mailbox verstuurt echter niet automatisch tegen. Als de crimineel inlogt op een legitiem account en een bericht verstuurt via de geautoriseerde e-maildienst, kan het bericht nog steeds op de gebruikelijke manier worden geauthenticeerd.
Controleer na een incident uw SPF-, DKIM- en DMARC-configuratie en ga na of alle legitieme verzendservices correct zijn weergegeven. Het doel is om het namaken van domeinnamen tegen te gaan en tegelijkertijd het probleem van account-overname afzonderlijk aan te pakken.
Een gehackt account kan een tweede probleem veroorzaken als aanvallers het gebruiken om grote hoeveelheden schadelijke of ongewenste e-mails te versturen.
Beoordeling blokkeerlijsten, bouncepercentages, spamklachten en andere indicatoren voor de reputatie van afzenders. Door dit te monitoren kunt u vaststellen of het incident invloed heeft gehad op uw vermogen om legitieme e-mail te versturen. Een speciale e-mailreputatieservice kan tijdens dat proces extra inzicht bieden in de reputatie van het domein en het IP-adres.
Dit is van belang omdat het terugkrijgen van de controle over een mailbox niet per se alle gevolgen van de aanval ongedaan maakt. Andere e-mailsystemen hebben mogelijk al gereageerd op het verkeer dat tijdens de inbreuk is gegenereerd.
De hoofddoelstelling van BEC is niet veranderd, maar de kwaliteit van de identiteitsfraude wel.
Een recente analyse van Forbes beschrijft hoe aanvallers verzamelde bedrijfsinformatie combineren met door AI gegenereerde berichten, stemklonen en deepfake-technologie om frauduleuze verzoeken overtuigender te maken. Het artikel meldt ook een aanzienlijke stijging van de gerapporteerde BEC-schade in de VS tussen 2021 en 2025. Door AI ondersteunde oplichting maken sommige traditionele waarschuwingssignalen minder betrouwbaar.
Slechte grammatica of een duidelijk standaardbericht kunnen niet langer worden beschouwd als de belangrijkste aanwijzingen voor fraude. Authenticatiecontroles, transactieregels en onafhankelijke verificatie worden belangrijker wanneer het bericht zelf overtuigend overkomt.
Dezelfde organisaties die te maken hebben met steeds geavanceerdere BEC-aanvallen, voeren ook meer automatisering door in hun IT-activiteiten.
Uit recente berichtgeving over Britse bedrijven blijkt dat AI steeds vaker wordt ingezet bij IT-beheer, onder meer voor de geautomatiseerde afhandeling van routinematige taken op het gebied van dienstverlening en infrastructuur. AI in de IT roept ook de vraag op in hoeverre organisaties controle moeten behouden naarmate geautomatiseerde systemen meer verantwoordelijkheid op zich nemen.
Dat is van belang bij incidentafhandeling. Geautomatiseerde systemen kunnen verdachte activiteiten opsporen, logbestanden verzamelen, accounts uitschakelen of snel workflows in gang zetten, maar de toegangsrechten ervan moeten streng worden gecontroleerd.
Beveiligingsonderzoek naar AI-gestuurde workflows wijst eveneens op de risico's die ontstaan wanneer autonome systemen geprivilegieerde toegang krijgen tot de bedrijfsinfrastructuur. De omgeving voor incidentrespons vormt hierop geen uitzondering.
Ga na welke geautomatiseerde systemen permanente toegang hadden tot de gehackte identiteit, en controleer of hun machtigingen beperkt genoeg waren om de omvang van de schade te beperken.
Deze stap wordt vaak over het hoofd gezien. Leg vast wat er is gebeurd zolang het bewijsmateriaal nog beschikbaar is.
Leg de eerste aanwijzing, de betrokken accounts, verdachte IP-adressen, wijzigingen in mailboxregels, authenticatiegebeurtenissen, frauduleuze berichten, betalingspogingen, beperkende maatregelen, het opnieuw instellen van inloggegevens, gecontroleerde systemen en verzonden meldingen vast. Zo ontstaat er een technisch dossier voor toekomstige onderzoeken en kan worden vastgesteld waar de beveiligingsmaatregelen hebben gefaald.
De eindbeoordeling moet antwoord geven op een aantal praktische vragen:
De reactie op BEC is het meest effectief wanneer het incident tegelijkertijd wordt behandeld als een identiteits-, infrastructuur-, financieel en communicatie-incident. Beperk de toegang tot het account, maak een einde aan de persistentie, beperk de reikwijdte van de toegang, bescherm financiële processen, controleer domeinbeveiligingsmaatregelen, bewaar bewijsmateriaal en verifieer belangrijke instructies via een kanaal dat niet onder controle staat van de gehackte mailbox.
Wat is de eerste stap bij het reageren op een aanval waarbij zakelijke e-mailaccounts worden gehackt?
Beperk de toegang tot het gehackte account. Beperk de toegangsrechten, beëindig actieve sessies en vernieuw tokens, reset vervolgens het wachtwoord en verwijder alle onbekende MFA-methoden, OAuth-toegangsrechten en regels voor de inbox.
Voorkomt DMARC BEC-aanvallen?
DMARC voorkomt dat aanvallers uw domein vervalsen, maar het kan geen berichten tegenhouden die vanuit een daadwerkelijk gehackte mailbox worden verzonden, omdat die berichten de authenticatie doorstaan. Om account-overname te voorkomen, zijn ook beveiligingsmaatregelen op identiteitsniveau nodig.
Is het opnieuw instellen van het wachtwoord voldoende nadat een e-mailaccount is gehackt?
Nee. Aanvallers kunnen toegang behouden via actieve sessies, vernieuwingstokens, OAuth-app-toestemming, toegevoegde MFA-methoden en doorstuurregels. Trek al deze elementen in samen met het opnieuw instellen van het wachtwoord.