Controle op het verlopen van domeinnamen: 6 methoden die echt werken
door
Laatst bijgewerkt:
9 leestijd: 9 minuten
door
Laatst bijgewerkt:
Belangrijkste Conclusies
In juli 2017 viel het marketingautomatiseringsplatform voor bedrijven Marketo wereldwijd uit. Formulieren voor klantleads registreerden geen inzendingen meer, trackinglinks voor campagnes werkten niet meer en de belangrijkste gebruikersdashboards liepen vast. De hoofdoorzaak was noch een ransomware-aanval, noch een distributed denial-of-service-aanval; het was een niet-verlengde jaarlijkse registratie voor marketo.com. In de loop der jaren hebben soortgelijke administratieve vergissingen ervoor gezorgd dat bankplatforms offline gingen, regionale noodsystemen werden stilgelegd en grote sportfranchises van het internet verdwenen.
Een domeinnaam wordt nooit definitief aangekocht; deze wordt voor een bepaalde periode gehuurd. Als die huurperiode onopgemerkt afloopt, leiden dit al snel tot operationele verstoringen en veiligheidsrisico’s. In deze gids wordt de technische levenscyclus van een verlopen domein uitgelegd, wordt onderzocht waarom verlopen domeinen ernstige cyberdreigingen met zich meebrengen, en worden zes praktische monitoringmethoden beschreven die u binnen uw digitale portfolio kunt toepassen.
Wanneer de verlengingstermijn van een actief domein verstrijkt zonder dat er is betaald, komt het domein niet onmiddellijk op de openbare markt terecht. In plaats daarvan doorloopt het een strikte reeks fasen na het verstrijken van de geldigheidsduur. Voor generieke topleveldomeinen (gTLD’s) zoals .com, .org en .net is dit proces gestandaardiseerd in het kader van het ICANN-beleid voor het terugwinnen van verlopen registraties (ERRP).
De levenscyclus na het verstrijken van de geldigheidsduur verloopt in de volgende afzonderlijke fasen:
1. Uitstelperiode voor automatische verlenging (dag 1 tot en met 45): De registrar markeert het domein als verlopen en schort doorgaans de normale DNS-routering op. Gedurende deze periode, die afhankelijk van het beleid van de registrar doorgaans tussen de 30 en 45 dagen duurt, werken uw website en zakelijke e-mail niet meer. De oorspronkelijke registrant kan het domein nog steeds tegen de standaardverlengingskosten verlengen, zonder boete.
2. Redemption Grace Period (30 dagen): Als de respijtperiode afloopt zonder dat het domein is verlengd, vraagt de registrar om verwijdering van het domein, waardoor de Redemption Grace Period (RGP) op registry-niveau in werking treedt. Het domein verdwijnt volledig uit het actieve zonebestand. Hoewel de oorspronkelijke eigenaar het domein gedurende deze 30 kalenderdagen nog kan terugkrijgen, moet de registrar een herstelvergoeding aan de registry betalen, wat neerkomt op herstelkosten die vaak tussen de $80 en $250 liggen, bovenop de reguliere verlengingskosten.
3. In afwachting van verwijdering (5 dagen): Als niemand het domein tijdens de RGP-periode terugvordert, gaat het over naar de status ‘In afwachting van verwijdering’, die 5 dagen duurt en niet kan worden gewijzigd. In deze fase legt de registry alle bewerkingen stil. Het domein kan door niemand worden verlengd, hersteld, overgedragen of gewijzigd.
4. Openbare vrijgave en vrijgave: Aan het einde van de vijfde dag van de verwijderingsprocedure voegt het register het domein weer toe aan de openbare pool. Het domein wordt onmiddellijk beschikbaar voor iedereen, op basis van ‘wie het eerst komt, het eerst maalt’. Geautomatiseerde netwerken die vrijgegeven domeinen opvangen en domeinveilingbots leggen vaak binnen een fractie van een seconde beslag op commercieel interessante namen.
5. Verschillen bij landcode-topniveaudomeinen (ccTLD’s): Landcode-topniveaudomeinen (waaronder .de, .uk, .ch en .jp) vallen niet onder de ERRP-voorschriften van ICANN. Ze worden beheerd door onafhankelijke nationale registerbeheerders. Bepaalde ccTLD-registers kennen helemaal geen respijtperiode voor automatische verlenging, waardoor niet-verlengde domeinen direct worden doorgestuurd naar formele doorverwijzingsprocedures of snelle verwijderingscycli.
Het verlies van de controle over een domein heeft verstrekkendere gevolgen dan alleen omzetverlies en dienstonderbrekingen. In handen van kwaadwillende actoren wordt een niet-verlengd domein een effectief instrument voor bedrijfsverkenning en social engineering.
Zodra een registrar de DNS-dienst na het verstrijken van de looptijd opschort, kunnen externe mailservers uw MX-records niet langer opvragen. Inkomende berichten van klanten, leveranciers en strategische partners worden teruggestuurd met meldingen dat de bezorging is mislukt. Tegelijkertijd slagen uitgaande e-mails die afkomstig zijn van uw systemen niet voor essentiële authenticatiecontroles zoals SPF, DKIM en DMARC, waardoor gateways op de bestemmingszijde uw verkeer zonder meer afwijzen.
Wanneer een verlaten domein door een aanvaller wordt overgenomen, kan de aanvaller profiteren van de reeds opgebouwde reputatie van het domein:
Een risico dat vaak over het hoofd wordt gezien, is het verlopen van externe domeinen waarop uw actieve infrastructuur is gebaseerd. Bedrijfsomgevingen maken vaak verbinding met gespecialiseerde externe softwareleveranciers, tools voor marketingautomatisering en regionale cloudhostingproviders.
Als een externe leverancier zijn domein laat verlopen terwijl uw DNS-zone nog steeds een CNAME-, MX-, NS- of SPF-verwijzing bevat die naar dat adres verwijst, blijft er een ‘dangling’ DNS-record achter. Een aanvaller kan dat verlopen domein van de leverancier registreren, het bijbehorende eindpunt opeisen en de volledige controle over uw subdomein overnemen.
Via dit mechanisme kunnen aanvallers uw beveiligingsperimeter omzeilen door middel van subtiele vormen van DNS-kaping. Door geautomatiseerde waarschuwingen voor DNS-overnames in te voeren, kunnen IT-teams niet-gekoppelde hostnamen en verweesde CNAME-doelen opsporen voordat externe partijen deze ontdekken en misbruiken.
Om uw domeinportfolio te beveiligen, zijn meerdere lagen van administratieve controle en voortdurende technische verificatie nodig. Hier volgen zes praktische methoden om de levenscyclus van domeinen in portfolio’s van elke omvang bij te houden.
Moderne domeinregistrars beschikken over ingebouwde schakelaars voor automatische verlenging en sturen daarnaast automatische herinneringsmails. Volgens de ICANN-voorschriften moeten registrars ongeveer één maand en één week vóór het verstrijken van de domeinregistratie verlengingsberichten versturen, gevolgd door een herinnering binnen vijf dagen na de vervaldatum.
Voor individuele domeinbeoordelingen of steekproeven tijdens het onboardingproces kunnen via zoekopdrachten in registratiedatabases betrouwbare vervaldata, registratietijdlijnen en huidige registratieblokkades worden achterhaald. Terwijl traditionele WHOIS-zoekopdrachten via poort 43 in platte tekst plaatsvinden, ondersteunen moderne registries het Registration Data Access Protocol (RDAP), waarmee gestandaardiseerde gegevens via beveiligde HTTPS-verbindingen worden teruggestuurd.
Ontwikkelingsteams kunnen het bijhouden van vervaldata binnen hun infrastructuur automatiseren door eenvoudige command-line-scripts te schrijven die via cron of CI/CD-pijplijnen worden gepland.
In plaats van ongestructureerde WHOIS-tekstantwoorden te parseren, doen moderne scripts verzoeken aan openbare RDAP REST-eindpunten. RDAP retourneert overzichtelijke, voorspelbare JSON-objecten die een array met gebeurtenissen bevatten waarin de vervaldatum van de registratie wordt gespecificeerd. Een eenvoudig script, geschreven in Python of Bash, kan deze tijdstempel parseren, het aantal resterende dagen berekenen en waarschuwingen versturen naar bedrijfscommunicatietools zoals Slack, Microsoft Teams of PagerDuty zodra de resterende looptijd van een domein onder de 60 dagen komt.
Organisaties die uitgebreide portefeuilles beheren, maken doorgaans gebruik van gespecialiseerde software voor domeinmonitoring of moderne uptime-platforms die zijn uitgerust met een geïntegreerde controle op de vervaldatum. Deze platforms vragen automatisch de gegevens op bij de registratie-eindpunten en geven waarschuwingen over verlenging door via meerdere communicatiekanalen.
Door de beste oplossingen voor domeinbeveiligingsbeheer te kiezen, kunnen organisaties het bijhouden van vervaldata, uptime-statistieken en het beheer van hun domeinportfolio samenbrengen in één operationeel overzicht.
Grote ondernemingen hebben vaak te maken met domeinwildgroei. Productteams zetten op zichzelf staande domeinen op voor specifieke functies, marketingteams kopen beschrijvende URL’s aan voor kortlopende evenementen en regionale dochterondernemingen registreren lokale ccTLD’s via lokale leveranciers. Zonder gecentraliseerd beheer kunnen domeinen vervallen, simpelweg omdat niemand weet wie de eigenaar ervan is.
Inzicht in de risico’s op verschillende domeinen en subdomeinen binnen uw digitale aanwezigheid is van cruciaal belang om te voorkomen dat vergeten, verweesde assets stilletjes vervallen en achterdeurtjes naar uw bedrijfsnetwerk openen.
Als u alleen de domeinen in de wacht houdt die bij uw primaire registrars zijn geregistreerd, bent u kwetsbaar voor externe afhankelijkheden. Uw actieve digitale omgeving staat voortdurend in verbinding met externe hostnamen via CNAME-aliassen, e-mailrouteringsbeleidsregels en gedelegeerde naamservers. Wanneer een externe partner of externe dienstverlener zijn domein laat verlopen, kunnen uw actieve configuraties naar ongeldige bestemmingen verwijzen.
Om u tegen deze kwetsbaarheid te beschermen:
Elke monitoringaanpak voldoet aan specifieke organisatorische vereisten. Gebruik deze matrix om methoden te beoordelen op basis van operationele overhead, schaalbaarheid en dekkingsgraad.
| Meetmethode | Operationele inspanningen | Toepasbaar op vele domeinen | Detecteert het verstrijken van de geldigheidsduur van derden | Het beste voor |
|---|---|---|---|---|
| Automatische verlenging van het domein | Zeer laag | Hoog | Geen | Basislaag voor alle eigen registraties |
| Handmatige WHOIS / RDAP | Hoog | Zeer laag | Geen | Eenmalige inspecties, leveranciersaudits en triage |
| Geautomatiseerde RDAP / Cron | Gemiddeld (installatie en onderhoud) | Hoog | Geen | Technische teams met specifieke behoeften op het gebied van werkprocessen |
| Tools voor domeinmonitoring | Laag | Hoog | Geen | Geplande meldingen via Slack, e-mail en webhooks |
| Gecentraliseerde voorraadbeheer | Medium (per kwartaal) | Hoog | Geen | Bedrijfsbestuur en consolidatie van leveranciers |
| DNS- en dangling-monitoring | Laag (continu) | Hoog | Ja | Bescherming tegen gebroken afhankelijkheden en overnames |
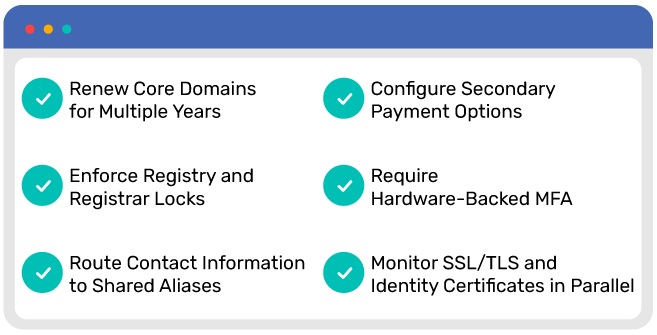
Een veerkrachtige aanpak van domeinbeheer combineert geautomatiseerde waarschuwingen met strikte operationele controles:
Door uitgebreide best practices op het gebied van DNS-beveiliging toe te passen, wordt een end-to-end-beveiliging gerealiseerd die het beheer van de levenscyclus van domeinen, de beveiliging van naamservers en normen voor e-mailverificatie omvat.
Je kunt de vervaldatum van elk domein controleren door een RDAP- of WHOIS-zoekopdracht uit te voeren. Gebruik gewoon de gratis WHOIS-domeinzoekfunctie van PowerDMARC om binnen enkele seconden de vervaldata, registratietijdlijnen, naamservers en actieve statuscodes van de registrar te bekijken.
Wanneer een domein zijn vervaldatum bereikt, schakelt de registrar doorgaans de DNS-resolutie uit. Inkomende mailservers kunnen uw MX-records niet opvragen, waardoor inkomende berichten worden teruggestuurd naar de afzenders. Tegelijkertijd slagen uitgaande berichten vanaf uw servers niet voor de SPF-, DKIM- en DMARC-authenticatie, wat leidt tot grootschalige bezorgingsfouten in alle communicatiekanalen van het bedrijf.
Ja, maar het domein moet eerst de cyclus na het verstrijken van de geldigheidsduur doorlopen. Volgens het standaardbeleid van ICANN voor gTLD's doorloopt een niet-verlengd domein eerst de respijtperiode voor automatische verlenging (maximaal 45 dagen) en de respijtperiode voor terugkoop van 30 dagen, voordat het in de status ‘Pending Delete’ (in afwachting van verwijdering) terechtkomt, die 5 dagen duurt. Zodra de registry het domein vrijgeeft, komt het in de openbare pool terecht, waar drop-catching-diensten, domeininvesteerders en kwaadwillende actoren het onmiddellijk kunnen registreren.
Voor generieke topleveldomeinen zoals .com bedraagt de respijtperiode voor automatische verlenging doorgaans 30 tot 45 dagen, gevolgd door een verplichte respijtperiode van 30 dagen voor terugkoop. Landcode-domeinen (zoals .de, .uk of .ch) volgen het beleid van de betreffende nationale registratie-instanties. Sommige hanteren veel kortere respijtperiodes, terwijl andere niet-verlengde domeinen verwijderen zonder terugkophase.
Een domein dat niet is verlengd, kan uw belangrijkste webdiensten platleggen, de e-mailcommunicatie binnen uw bedrijf verstoren en uw merk blootstellen aan kwaadwillige identiteitsfraude. Als u uitsluitend vertrouwt op automatische herinneringsmails van de registrar, creëert u onnodige operationele risico’s.
Door uw domeinportfolio te bundelen in een gecentraliseerd overzicht, waarschuwingsworkflows met meerdere fasen in te stellen en meerjarige registrar-vergrendelingen in te stellen, kunt u uw belangrijkste webactiva beschermen tegen onbedoeld verlopen. Tegelijkertijd zorgt het behouden van continu inzicht in de configuraties van uw DNS-zone ervoor dat verlopen externe diensten nooit een achterdeur voor aanvallers worden.
Controleer vandaag nog de registratiestatus van uw domein en ontdek hoe PowerDMARC uw team kan helpen bij het opsporen van afwijkingen in de DNS-configuratie, het identificeren van losse afhankelijkheden en het versterken van de algehele beveiliging van uw domein door een gratis demo aan te vragen.