Rapporto sull'adozione di DMARC e MTA-STS in Ruanda 2026

All’avanguardia nella trasformazione digitale e nell’agenda di governance intelligente dell’Africa orientale, gli enti pubblici, le istituzioni finanziarie e gli operatori aziendali ruandesi si trovano ad affrontare un panorama di minacce sempre più ostile, caratterizzato da sofisticati attacchi di tipo Business Email Compromise (BEC), phishing finanziario su dispositivi mobili e furti d’identità ai danni di dirigenti. Sotto la supervisione normativa della Autorità Nazionale per la Sicurezza Informatica (NCSA) e all’applicazione degli Standard minimi di sicurezza informatica per i fornitori di servizi essenziali, gli Standard minimi di sicurezza informatica per il settore finanziarioe della Legge n. 058/2021 sulla protezione dei dati personali e sulla privacy, garantire la fiducia istituzionale nelle comunicazioni elettroniche rappresenta un mandato operativo fondamentale. Il protrarsi di fasi intermedie di attuazione rende le comunicazioni critiche vulnerabili alla raccolta di credenziali in entrata, mentre i percorsi SMTP non crittografati espongono il traffico sensibile alle intercettazioni, con il rischio di gravi sanzioni di conformità e di filtraggio automatico da parte dei gateway di ricezione globali.
In sintesi: risultati chiave in tutto il Ruanda

La nostra analisi approfondita del panorama digitale ruandese mette in luce punti di forza operativi distintivi, ma anche specifiche lacune a livello di protocolli:

Ruanda-SPF

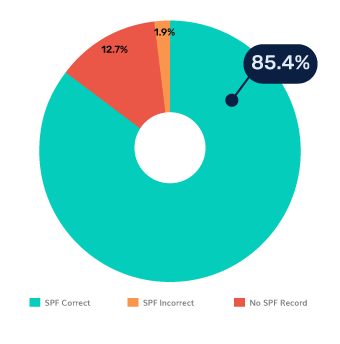
Solida base SPF (85,4% di risposte corrette): Le organizzazioni ruandesi dimostrano una solida disciplina in materia di rendicontazione, con l'85,4% dei domini valutati che mantengono configurazioni SPF valide e sintatticamente corrette. Solo l’ l'1,9% presenta errori di configurazione, sebbene il 12,7% omette ancora del tutto i record SPF.

Ruanda-DMARC

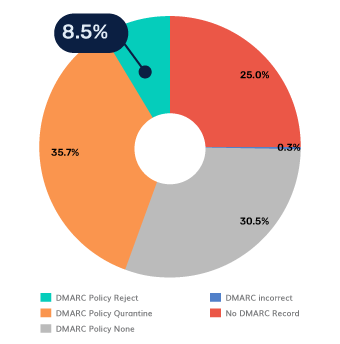
L’altopiano della quarantena (35,7% a p=quarantena): A differenza delle tendenze globali, dove prevale il monitoraggio passivo, il Ruanda presenta un’elevata concentrazione di domini sospesi a causa di norme di applicazione temporanee. Mentre tre quarti (75,0%) dei domini pubblicano un record DMARC, il 35,7% è bloccato a p=quarantena, mentre il il 30,5% rimane in osservazione passiva (p=nessuna). Solo l’ l'8,5% applica una rigorosa misura di protezione p=rifiuta , mentre il 25,0% omette completamente il DMARC.

Ruanda-MTA-STS

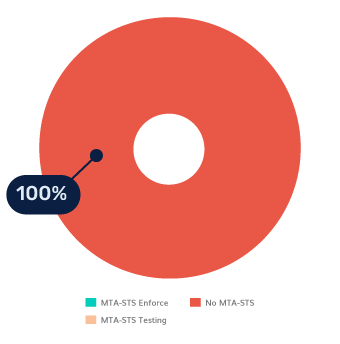
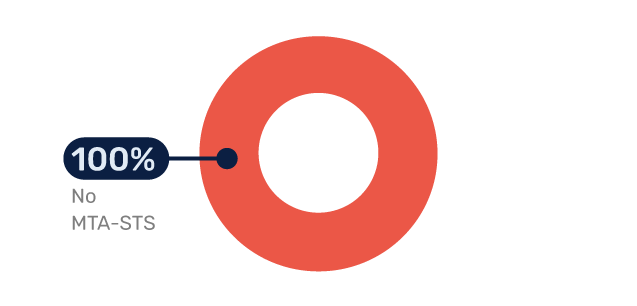
Assenza totale di crittografia in transito (adozione MTA-STS pari allo 0,0%): La sicurezza del transito tramite Mail Transfer Agent rimane del tutto trascurata in tutto il Paese. Un valore assoluto 100,0% dei domini ruandesi analizzati non dispone di record MTA-STS validi, lasciando gli scambi di e-mail da server a server dipendenti esclusivamente da STARTTLS opportunistico ed esposti ad attacchi di downgrade in chiaro di tipo Man-in-the-Middle (MiTM).

Ruanda-DNSSEC

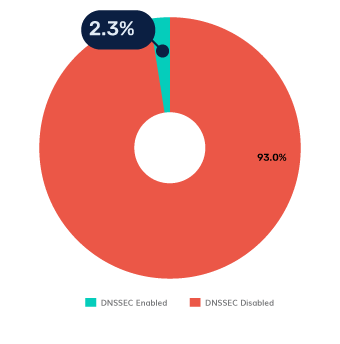
Rafforzamento marginale del routing DNSSEC (abilitato nel 2,3% dei casi): L'autenticazione crittografica del DNS rimane praticamente assente lungo tutto il perimetro dei domini ruandesi. Un 97,7% dei domini non dispone di la firma DNSSEC , lasciando i percorsi di risoluzione dei domini esposti a cache poisoning, spoofing e reindirizzamento non autorizzato del traffico.

Analisi settoriale

1. Servizi finanziari (settore bancario): elevato contenimento delle politiche con zero rafforzamento del transito

Soggette a una rigorosa supervisione ai sensi degli standard minimi di sicurezza informatica per il settore finanziario stabiliti dalla NCSA e dalla Banca Nazionale del Ruanda (BNR), le istituzioni bancarie commerciali sono in prima linea nel contenimento dei rischi, sebbene l’applicazione completa delle norme e la sicurezza dei trasporti continuino a registrare ritardi.

Metrica del protocollo Stato attuale
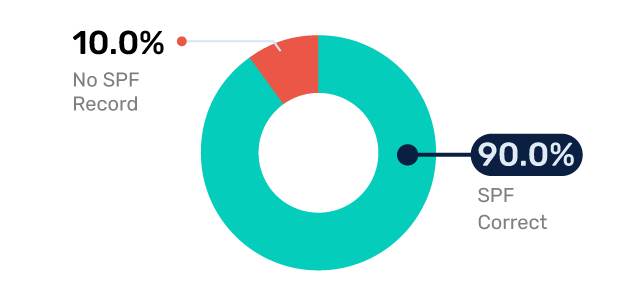
Precisione dell'SPF 90,0% di risposte corrette (10,0% senza dati)
Politica di rifiuto DMARC 10,0% (p = rifiuto)
Politiche DMARC 50,0% in quarantena, 10,0% nessuno
Lacuna DMARC 30,0% di record mancanti
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 0,0% Abilitato (100,0% Disabilitato)
Settore bancario - Adozione dell'SPF --- Ruanda

Esposizione delle vulnerabilità

Le banche commerciali registrano un tasso complessivo di esecuzione pari al 60,0%, trainato da un schiacciante 50,0% concentrazione al p=quarantena. Tuttavia, con il 30,0% omettendo DMARC e solo il 10,0% a p=reject, i messaggi finanziari contraffatti riescono comunque a eludere i filtri di difesa. Inoltre, l’omissione totale di MTA-STS (0,0%) e DNSSEC (0,0%) espone le comunicazioni interbancarie, le autorizzazioni di bonifico e gli estratti conto dei clienti alle intercettazioni di rete e allo spoofing dei domini.

La strategia di PowerDMARC

PowerDMARC consente alle banche commerciali di passare dalla quarantena alla piena p=reject durante l’implementazione di un MTA-STS in hosting e la telemetria TLS-RPT, soddisfacendo i controlli NCSA senza interrompere le notifiche delle transazioni.

2. Assistenza sanitaria: posizione decisa in materia di quarantena con zero rifiuti

Nella gestione delle cartelle cliniche elettroniche sensibili e dei dati delle cliniche regionali, l’infrastruttura del settore sanitario del Ruanda dimostra un notevole impegno nel rispetto delle politiche di quarantena, ma una totale assenza di rifiuto attivo.

Metrica del protocollo Stato attuale
Precisione dell'SPF 91,1% di risposte corrette (8,9% senza dati disponibili)
Politica di rifiuto DMARC 0,0% (p = rifiuto)
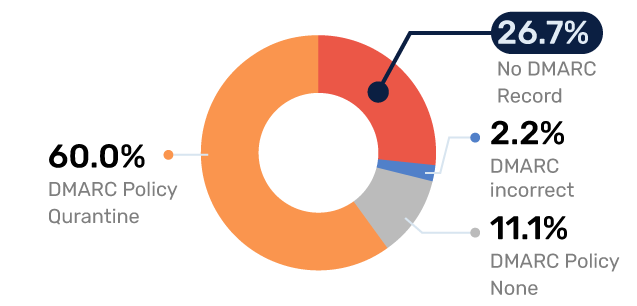
Politiche DMARC 60,0% in quarantena, 11,1% nessuno
Lacuna DMARC 26,7% di record mancanti, 2,2% di record errati
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 0,0% Abilitato (100,0% Disabilitato)
Adozione del DMARC in Ruanda

Esposizione delle vulnerabilità

Il settore sanitario registra la percentuale più alta di misure di quarantena a livello nazionale, pari al 60,0%, a cui si affianca una percentuale del 91,1% di accuratezza SPF. Tuttavia, con 0,0% di rigetti attivi (p=rifiuto), le segnalazioni cliniche falsificate vengono semplicemente contrassegnate anziché bloccate del tutto. A ciò si aggiunge 0,0% di MTA-STS e 0,0% di DNSSEC, i laboratori medici e i portali sanitari rimangono esposti all’intercettazione dei dati dei pazienti e a comunicazioni non autorizzate che imitano quelle legittime ai sensi della Legge n. 058/2021.

La strategia di PowerDMARC

Accompagniamo gli operatori sanitari in un percorso di transizione strutturato volto a eliminare la fase di stallo della quarantena, implementando il rifiuto automatico e la crittografia automatizzata dei dati in transito per salvaguardare la riservatezza dei pazienti e le reti sanitarie pubbliche.

3. Settore pubblico (governo): l’adozione quasi universale del DMARC si è arrestata durante il periodo di quarantena

I ministeri e gli enti amministrativi del Ruanda presentano un tasso di dati mancanti eccezionalmente basso, a testimonianza del forte coordinamento centrale da parte dell’NCSA e della RISA, pur rimanendo vincolati a norme di quarantena intermedie.

Metrica del protocollo Stato attuale
Precisione dell'SPF 94,3% corretto (2,9% errato, 2,8% nessun dato disponibile)
Politica di rifiuto DMARC 1,4% (p = rifiuto)
Politiche DMARC 61,4% in quarantena, 34,3% nessuno
Lacuna DMARC 2,9% di dati mancanti (primo a livello nazionale)
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 0,0% Abilitato (100,0% Disabilitato)
Adozione del programma "Governo-MTA-STS" --- Ruanda

Esposizione delle vulnerabilità

Gli enti del settore pubblico registrano il tasso di omissione DMARC più basso a livello nazionale, con solo 2,9% privi di un record. Un incredibile 61,4% implementazione p=quarantena insieme a il 34,3% a p=nessuna. Tuttavia, con solo 1,4% raggiungendo p=reject e con un'implementazione pari a zero di DNSSEC o MTA-STS, i portali pubblici rimangono vulnerabili all'usurpazione d'identità civica, alle truffe relative ai permessi e all'intercettazione tramite downgrade SMTP.

La strategia di PowerDMARC

Il nostro portale multi-tenant per DMARC per la pubblica amministrazione offre agli amministratori IT della pubblica amministrazione una visibilità centralizzata per far passare i sottodomini dipartimentali dalla quarantena alla regola p=reject in modo trasparente.

4. Istruzione: leader del settore nel rafforzamento della resistenza al rifiuto, nonostante la vulnerabilità dell’SPF

Gli istituti di istruzione superiore e di ricerca ruandesi presentano un profilo duale unico nel suo genere: da un lato sono all’avanguardia nel Paese nell’applicazione rigorosa dello standard DMARC, mentre dall’altro faticano a implementare correttamente lo standard SPF.

Metrica del protocollo Stato attuale
Precisione dell'SPF 52,7% corretto (1,8% errato, 45,5% nessun dato disponibile)
Politica di rifiuto DMARC 32,7% (primo a livello nazionale)
Politiche DMARC 30,9% in quarantena, 18,2% nessuno
Lacuna DMARC 18,2% di record mancanti
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
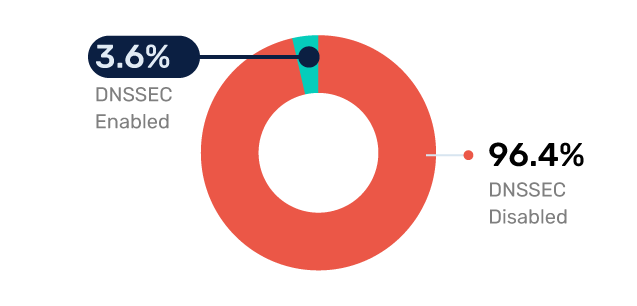
Adozione del protocollo DNSSEC 3,6% abilitato (96,4% disabilitato)
Istruzione - Adozione del protocollo DNSSEC --- Ruanda

Esposizione delle vulnerabilità

Education è il leader nazionale per quanto riguarda i rifiuti DMARC attivi, con il 32,7% che applica p=reject e il 30,9% utilizzando p=quarantena (un tasso di applicazione del 63,6%). Tuttavia, il 45,5% dei domini accademici è completamente privo di record SPF, il che fa sì che la corrispondenza universitaria legittima venga segnalata come sospetta o scartata dai provider di caselle di posta esterni.

La strategia di PowerDMARC

Gli strumenti accademici disaccoppiati e le piattaforme di ricerca esterne causano spesso errori di convalida SPF. PowerDMARC risolve il problema dell’esaurimento delle ricerche SPF utilizzando PowerSPF , che abbina un'applicazione rigorosa della politica alla garanzia di consegna dei messaggi in uscita.

5. Energia: la disciplina dell’alto SPF controbilanciata dall’osservazione passiva

La rete energetica nazionale del Ruanda e i fornitori di servizi pubblici dispongono di registri di origine affidabili, ma mostrano una forte dipendenza dal monitoraggio passivo per quanto riguarda l’autenticazione tra domini.

Metrica del protocollo Stato attuale
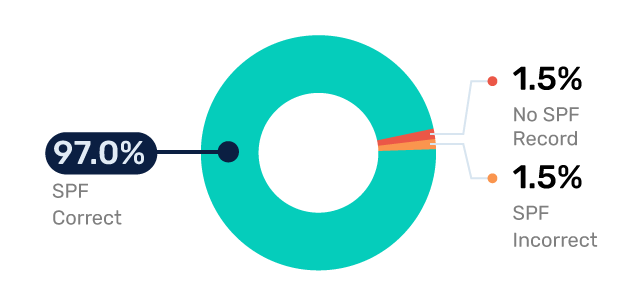
Precisione dell'SPF 97,0% di risposte corrette (primo a livello nazionale, 1,5% di risposte errate, 1,5% di dati mancanti)
Politica di rifiuto DMARC 3,0% (p = rifiuto)
Politiche DMARC 15,1% in quarantena, 45,5% nessuno
Lacuna DMARC 36,4% di record mancanti
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 3,0% abilitato (97,0% disabilitato)
Energia-SPF-Adozione---Ruanda

Esposizione delle vulnerabilità

Mentre i fornitori di energia raggiungono la leadership nazionale in termini di validità dell’SPF (97,0%), mentre oltre il il 45% dei domini rimane fermo all’osservazione passiva (p=nessuno), mentre il 36,4% omette del tutto il DMARC. Con solo il il 3,0% a p=reject e una crittografia di transito inesistente (0,0% MTA-STS), le catene di approvvigionamento dei servizi pubblici e la corrispondenza relativa alla manutenzione delle reti intelligenti rimangono vulnerabili a furti d’identità mirati ai danni dei dirigenti e alle frodi telematiche.

La strategia di PowerDMARC

PowerDMARC consente agli operatori di infrastrutture di servizi pubblici essenziali di conformarsi ai requisiti minimi previsti dall’NCSA per i fornitori di servizi essenziali, proteggendo i domini tramite MTA-STS in hosting e l’adeguamento automatico delle politiche DMARC.

6. Media: grave violazione DMARC e assenza totale di difese attive

Le emittenti televisive ruandesi, le testate digitali e gli organi di stampa esercitano una notevole influenza sulla società civile, ma presentano una preoccupante mancanza di misure di sicurezza per la posta elettronica.

Metrica del protocollo Stato attuale
Precisione dell'SPF 72,2% corretto (11,1% errato, 16,7% nessun dato disponibile)
Politica di rifiuto DMARC 0,0% (p = rifiuto)
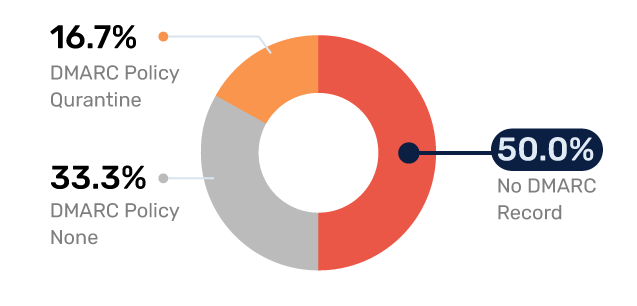
Politiche DMARC 16,7% in quarantena, 33,3% nessuno
Lacuna DMARC 50,0% di record mancanti
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 0,0% Abilitato (100,0% Disabilitato)
Media - Adozione del DMARC --- Ruanda

Esposizione delle vulnerabilità

La metà (50,0%) delle testate giornalistiche non pubblica alcun record DMARC e il rifiuto attivo è del tutto assente (0,0%). A ciò si aggiunge un tasso di errore di sintassi SPF pari all’11,1% e 0,0% di adozione di MTA-STS , le redazioni e i portali editoriali sono indifesi di fronte allo spoofing del marchio, alla diffusione di notizie false e al furto di credenziali.

La strategia di PowerDMARC

Implementazione del DMARC con applicazione forzata insieme a Brand Indicators for Message Identification (BIMI) consente alle testate giornalistiche affidabili di visualizzare i loghi verificati dei mittenti nelle caselle di posta degli abbonati, contrastando attivamente i messaggi contraffatti.

7. Telecomunicazioni: precisione SPF perfetta e livello di sicurezza DNSSEC all’avanguardia

Gli operatori di telecomunicazioni e i fornitori di servizi Internet gestiscono reti digitali ad alta velocità, dimostrando un'impeccabile prassi di base in materia di SPF e guidando l'adozione del protocollo DNSSEC, sebbene la sicurezza del trasporto rimanga ancora un aspetto irrisolto.

Metrica del protocollo Stato attuale
Precisione dell'SPF 100,0% di risposte corrette (leader del settore)
Politica di rifiuto DMARC 16,6% (p = rifiuto)
Politiche DMARC 0,0% in quarantena, 41,7% nessuno
Lacuna DMARC 41,7% di record mancanti
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 16,7% di persone con disabilità (primo posto a livello nazionale, 83,3% di persone con disabilità)
Telecom-MTA-STS-Adozione---Ruanda

Esposizione delle vulnerabilità

Gli operatori di telecomunicazioni raggiungono un tasso di validità SPF del 100,0% e sono all’avanguardia a livello nazionale nell’implementazione del DNSSEC (16,7%). Tuttavia, il settore mostra un approccio polarizzato al DMARC: mentre il 16,6% applica p=reject, il 41,7% rimanere in forma passiva p=nessuna osservazione, e il 41,7% non pubblica alcuna registrazione. Senza MTA-STS (0,0%), i gateway di messaggistica degli operatori e le notifiche automatiche di fatturazione ai clienti rimangono esposti alla manomissione durante il transito.

La strategia di PowerDMARC

PowerDMARC offre ai fornitori di servizi di telecomunicazione reportistica dettagliata e l'applicazione automatizzata delle regole, eliminando le minacce di spoofing nei sottodomini degli operatori senza compromettere le prestazioni di instradamento dei messaggi.

8. Trasporti e logistica: scenario di riferimento solido (SPF) abbinato ai rischi di intercettazione nel settore dei trasporti

Il trasporto merci transfrontaliero, la logistica regionale e le agenzie di transito sostengono l’integrazione commerciale del Ruanda, presentando configurazioni di base affidabili del sistema SPF, pur con notevoli lacune a livello di applicazione.

Metrica del protocollo Stato attuale
Precisione dell'SPF 90,6% di risposte corrette (9,4% senza dati disponibili)
Politica di rifiuto DMARC 6,3% (p = rifiuto)
Politiche DMARC 15,6% in quarantena, 40,6% nessuno
Lacuna DMARC 37,5% di record mancanti
Adozione MTA-STS 0,0% Valido (100,0% Non garantito)
Adozione del protocollo DNSSEC 3,1% abilitato (96,9% disabilitato)
Adozione del DMARC in Ruanda

Esposizione delle vulnerabilità

Gli operatori logistici registrano un modesto tasso di applicazione complessivo del 21,9% (p=rifiuto al 6,3% e p=quarantena al 15,6%), mentre il 40,6% rimane fermo a p=nessuno e il 37,5% omettono DMARC. Insieme a 0,0% di adozione di MTA-STS, le fatture commerciali transfrontaliere, gli avvisi di spedizione e i documenti doganali rimangono vulnerabili a deviazioni fraudolente e intercettazioni di tipo «Man-in-the-Middle».

La strategia di PowerDMARC

Rafforziamo i canali di comunicazione logistica grazie all'applicazione automatica del protocollo TLS e alla telemetria in tempo reale degli errori tramite MTA-STS, garantendo la protezione della documentazione commerciale e degli scambi di dati di fatturazione.

Adozione del DMARC a livello settoriale in Ruanda

% di adozione del DMARC - Ruanda

%-Adozione di DMARC

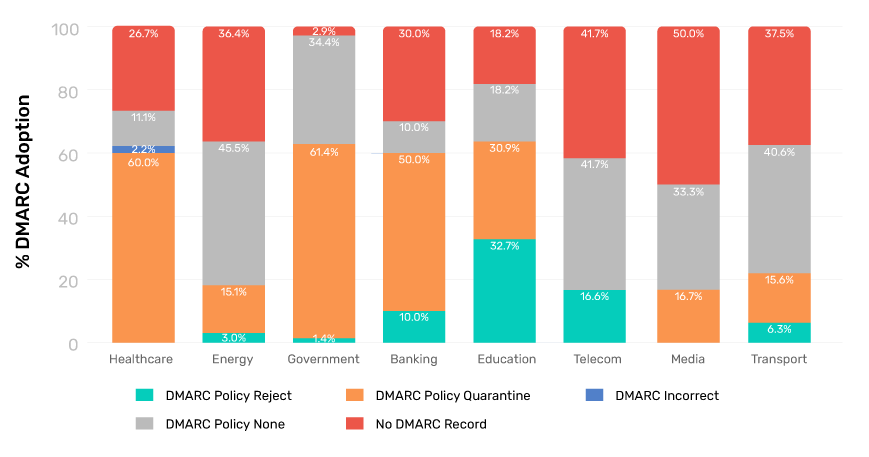
Il Ruanda dimostra un elevato livello di sicurezza di base della posta elettronica nei settori critici, sotto la guida del Governo, dove il 97,1% dei domini ha implementato politiche DMARC e il 62,8% applica attivamente misure di protezione (⁠p=quarantena⁠ al 61,4% e ⁠p=rifiuto⁠ pari all’1,4%). Il settore dell’istruzione registra il tasso più elevato di protezione rigorosa, con il 32,7% che applica ⁠p=rifiuto⁠, mentre i settori sanitario e bancario mantengono un’elevata copertura di applicazione, pari complessivamente al 60,0% (⁠p=quarantena⁠ + ⁠p=rifiuto⁠). Al contrario, il settore dei media è in ritardo, con il 50,0% dei domini privi di qualsiasi record DMARC, seguito da quello delle telecomunicazioni con il 41,7%. Nei settori dell’energia, dei trasporti e delle telecomunicazioni, la vulnerabilità principale deriva dal fatto che i proprietari dei domini rimangono in modalità di monitoraggio (⁠p=nessuno⁠), il che rappresenta un’opportunità fondamentale per convertire i record esistenti in politiche di rifiuto attivo.

Analisi approfondita: quattro vulnerabilità sistemiche nei domini ruandesi

1. La trappola della quarantena: eccessivo ricorso al filtraggio intermedio

Una caratteristica distintiva dell’approccio del Ruanda nei vari ambiti è la notevole concentrazione di ambiti bloccati a p=quarantena (35,7% a livello nazionale, di cui il il 61,4% nel settore governativo, 60,0% nel settore sanitarioe il 50,0% nel settore bancario). Sebbene la quarantena reindirizzi la posta fraudolenta nelle cartelle dello spam, non riesce a bloccare completamente i messaggi contraffatti e ingombra le caselle di posta dello spam degli utenti, rendendo vulnerabile la reputazione dei domini.

L'opinione degli esperti:

«La quarantena è una fase transitoria essenziale, non una misura di difesa permanente. Rimanere fermi alla fase p=quarantena consente comunque alle e-mail non autorizzate di penetrare nei server di ricezione. Per garantire una protezione completa contro l’usurpazione del marchio è necessario passare a un’applicazione rigorosa della fase p=reject.»

Adozione del DMARC in Ruanda

Maitham Al Lawati, CEO di PowerDMARC

L'opinione degli esperti:

“Operare senza MTA-STS espone in modo sostanziale i moderni canali di comunicazione. In assenza di un MTA-STS obbligatorio, un malintenzionato presente lungo il percorso di transito può ridurre il livello di sicurezza delle connessioni, trasformandole in testo in chiaro. La crittografia obbligatoria del trasporto è imprescindibile per garantire la riservatezza dei dati ai sensi della Legge n. 058/2021.”

Adozione del DMARC in Ruanda

Yunes Tarada, Responsabile della fornitura di servizi, PowerDMARC

2. La falla nazionale del protocollo MTA-STS: esposizione universale dei dati di transito in chiaro

Con lo 0,0% dei domini ruandesi in tutti i settori analizzati utilizza MTA-STS, la consegna delle e-mail a livello nazionale dipende interamente dalla crittografia STARTTLS opportunistica. Gli intermediari di rete malintenzionati possono sfruttare questa vulnerabilità tramite attacchi di SSL-stripping e di downgrade, intercettando e-mail sensibili in formato non crittografato senza far scattare allarmi di sicurezza.

3. Mancata implementazione del protocollo DNSSEC: vulnerabilità a livello di routing sovrano

Una percentuale schiacciante 97,7% dei domini ruandesi valutati omette la firma DNSSEC. Ciò comporta un'esposizione diffusa al cache poisoning del DNS e alle risposte di ricerca contraffatte, consentendo agli aggressori di intercettare di nascosto il traffico o reindirizzare la consegna della posta senza manomettere i server di origine.

L'opinione degli esperti:

«Se il livello di risoluzione DNS è privo di validazione crittografica, i meccanismi di autenticazione a valle risultano compromessi. Il protocollo DNSSEC fornisce la garanzia crittografica che verifica che i sistemi riceventi stiano comunicando con server dei nomi legittimi anziché con server contraffatti malevoli.»

Adozione del DMARC in Ruanda

Ayan Bhuiya, responsabile del turno operativo e di consegna, PowerDMARC

L'opinione degli esperti:

“La proliferazione dei servizi cloud rende l’esaurimento delle ricerche SPF un ostacolo inevitabile per le aziende in espansione. L’implementazione del ‘flattening’ automatizzato degli SPF è essenziale per comprimere dinamicamente i record, evitare errori di sintassi e garantire la recapitabilità dei messaggi in uscita.”

Adozione del DMARC in Ruanda

Engjell Koliqi, responsabile marketing, PowerDMARC

4. Limiti della ricerca SPF e omissioni nella configurazione

Sebbene la validità di base dell’SPF sia elevata nei settori dei servizi pubblici e delle telecomunicazioni, settori chiave come quello dell’istruzione presentano lacune allarmanti (il 45,5% omette l’SPF). Inoltre, con l’adozione da parte delle aziende di applicazioni ospitate nel cloud, i record spesso violano il rigoroso limite di 10 ricerche DNS, causando timeout nella valutazione e errori di consegna legittimi.

Analisi comparativa globale: il Ruanda nel contesto

La valutazione della situazione del Ruanda in materia di autenticazione rispetto agli standard internazionali evidenzia un Paese caratterizzato da una solida adozione delle misure di base e da un elevato livello di coinvolgimento nelle procedure di quarantena, ma con evidenti opportunità di accelerare la piena applicazione delle norme e l’uso della crittografia di transito.

Classifica mondiale: dati comparativi 2026

Paese SPF Corretto Rifiuto DMARC MTA-STS Valido DNSSEC abilitato
Danimarca 96.8% 57.6% 3.0% 65.8%
USA 95.7% 49.0% 1.7% 18.0%
REGNO UNITO 93.7% 44.1% 20.6% 3.8%
Francia 95.6% 28.3% 2.6% 17.9%
Ecuador 96.1% 24.9% 1.4% 4.8%
Paesi Bassi 70.0% 23.2% 0.9% 37.7%
Polonia 98.9% 21.2% 0.9% 15.7%
Brasile 92.1% 20.7% 0.7% 21.9%
Austria 97.0% 19.7% 1.9% 7.1%
Romania 97.1% 17.3% 1.8% 7.0%
Svizzera 96.0% 16.8% 4.4% 32.6%
Italia 91.0% 16.7% 1.0% 3.5%
Ghana 86.0% 9.1% 0.9% 3.9%
Ruanda 85.4% 8.5% 0.0% 2.3%

Il Ruanda sotto i riflettori mondiali: analisi del 2026

1
Strategia di applicazione della legge

Ruanda 8,5% p=rifiuto si è simile a quella del Ghana, paese comparabile della regione (9,1%), ma è inferiore ai valori di riferimento dell’Europa meridionale, come l’Italia (16,7%) e ai paesi leader come la Danimarca (57,6%). Tuttavia, se si tiene conto delle misure di quarantena (35,7%), l’applicazione combinata del Ruanda (44,2%) supera di gran lunga quella di molti mercati emergenti, dimostrando che le basi per un rigoroso rifiuto sono già operative.

2
Crittografia di transito

Con un tasso di diffusione dell'MTA-STS pari allo 0,0%, il Ruanda è in ritardo rispetto a paesi della regione come il Ghana (0,9%) sia rispetto ai leader mondiali in materia di sicurezza dei trasporti come il Regno Unito (20,6%) e la Svizzera (4,4%), che rappresentano l’opportunità più urgente di aggiornamento del protocollo a livello nazionale.

3
Situazione attuale del DNSSEC

Al 2,3% di diffusione del DNSSEC, il Ruanda registra un risultato leggermente inferiore a quello del Ghana (3,9%) e all’Italia (3,5%), il che sottolinea la necessità di firmare le zone di dominio sovrane presso il registro di primo livello.

Il punto di vista di PowerDMARC

“Il Ruanda ha gettato basi invidiabili per la governance digitale sotto la guida dell’Autorità nazionale per la sicurezza informatica. La presenza capillare a livello nazionale dei record DMARC e la notevole diffusione della quarantena dimostrano che le organizzazioni comprendono i concetti di autenticazione. L’imperativo fondamentale ora è portare a termine questo percorso: far passare i domini dalla quarantena al rifiuto automatico, implementare MTA-STS per proteggere le comunicazioni in transito e proteggere il perimetro DNS per garantire una resilienza digitale end-to-end in tutta l’economia digitale del Ruanda.”

Piano strategico: il passaggio alla protezione attiva

Per affrontare le vulnerabilità sistemiche e soddisfare i requisiti previsti dall’NCSA per i fornitori di servizi essenziali, le organizzazioni ruandesi dovrebbero attuare tre priorità operative:

Passaggio dalla quarantena al rifiuto forzato (p=rifiuto)

Migrare i domini aziendali attualmente impostati su p=quarantine (35,7%) e p=none (30,5%) verso l'impostazione p=reject, assicurandosi che i messaggi non autorizzati che abusano dei marchi ruandesi vengano attivamente scartati.

Implementare i protocolli MTA-STS e TLS-RPT in modalità hosted

Eliminare le vulnerabilità relative alle intercettazioni delle comunicazioni a livello nazionale implementando un sistema automatizzato di telemetria in hosting per la generazione di report MTA-STS e TLS, garantendo il trasporto crittografato delle e-mail da server a server attraverso gli scambi nazionali e internazionali.

Automatizzare l'appiattimento dinamico degli SPF

Supera i limiti di ricerca nel cloud ed elimina gli errori nei record utilizzando l'appiattimento automatico degli SPF (PowerSPF), garantendo che la corrispondenza istituzionale autentica venga recapitata in modo affidabile senza timeout nella valutazione degli SPF.

Metodologia, ricerca e fonti dei dati

Analisi dei record DNS

Sono state eseguite operazioni automatizzate di interrogazione DNS all’interno dei perimetri delle organizzazioni ruandesi e del dominio pubblico, al fine di valutare i record SPF, DMARC, MTA-STS e DNSSEC rispetto agli standard RFC stabiliti dall’IETF.

Campionamento settoriale

Le valutazioni hanno riguardato otto settori fondamentali che costituiscono il fondamento dell'infrastruttura economica del Ruanda:

  • Settore bancario (Servizi finanziari)
  • Sanità
  • Settore pubblico (Amministrazione pubblica)
  • Educazione
  • Energia
  • Media
  • Telecomunicazioni
  • Trasporti e logistica

Classificazione dei rischi

Le valutazioni dello stato di sicurezza analizzano la distribuzione dei domini che applicano politiche attive di rifiuto, i tassi di omissione DMARC, la validità sintattica dell'SPF e i tassi di implementazione di MTA-STS e DNSSEC.

Trasformare la visibilità dei domini ruandesi in difesa attiva

La visione del Ruanda di diventare un polo digitale continentale richiede comunicazioni elettroniche sicure e verificabili. Passando da sistemi passivi di monitoraggio e misure di quarantena a una difesa automatizzata e rigorosa, le imprese e gli enti statali ruandesi possono proteggere i propri marchi e salvaguardare le infrastrutture critiche nazionali. Contatta PowerDMARC oggi stesso per valutare, automatizzare e rafforzare il sistema di autenticazione delle e-mail della tua organizzazione.